
 #1

 thinkst/opencanary
低リソースで動作するハニーポット。一般的なネットワークサービスをエミュレートして侵害後の攻撃者活動を検出し、拡張可能なプロトコルモジュールと設定可能なアラートを備えています。
 purp1ew0lf/blue-team-notes
まさかブルーチームを置き去りにすると思った?そんなわけないでしょ。
 log2timeline/plaso
ログ、ファイル、システムアーティファクトを解析してスーパータイムラインを構築し、調査における時系列イベントの相関付けを可能にするデジタルフォレンジックスエンジン。
 usarmyresearchlab/dshell
Dshellはネットワークフォレンジック解析フレームワークです。
 jpcertcc/logontracer
Windowsイベントログの可視化と分析により、悪意のあるWindowsログオンを調査する
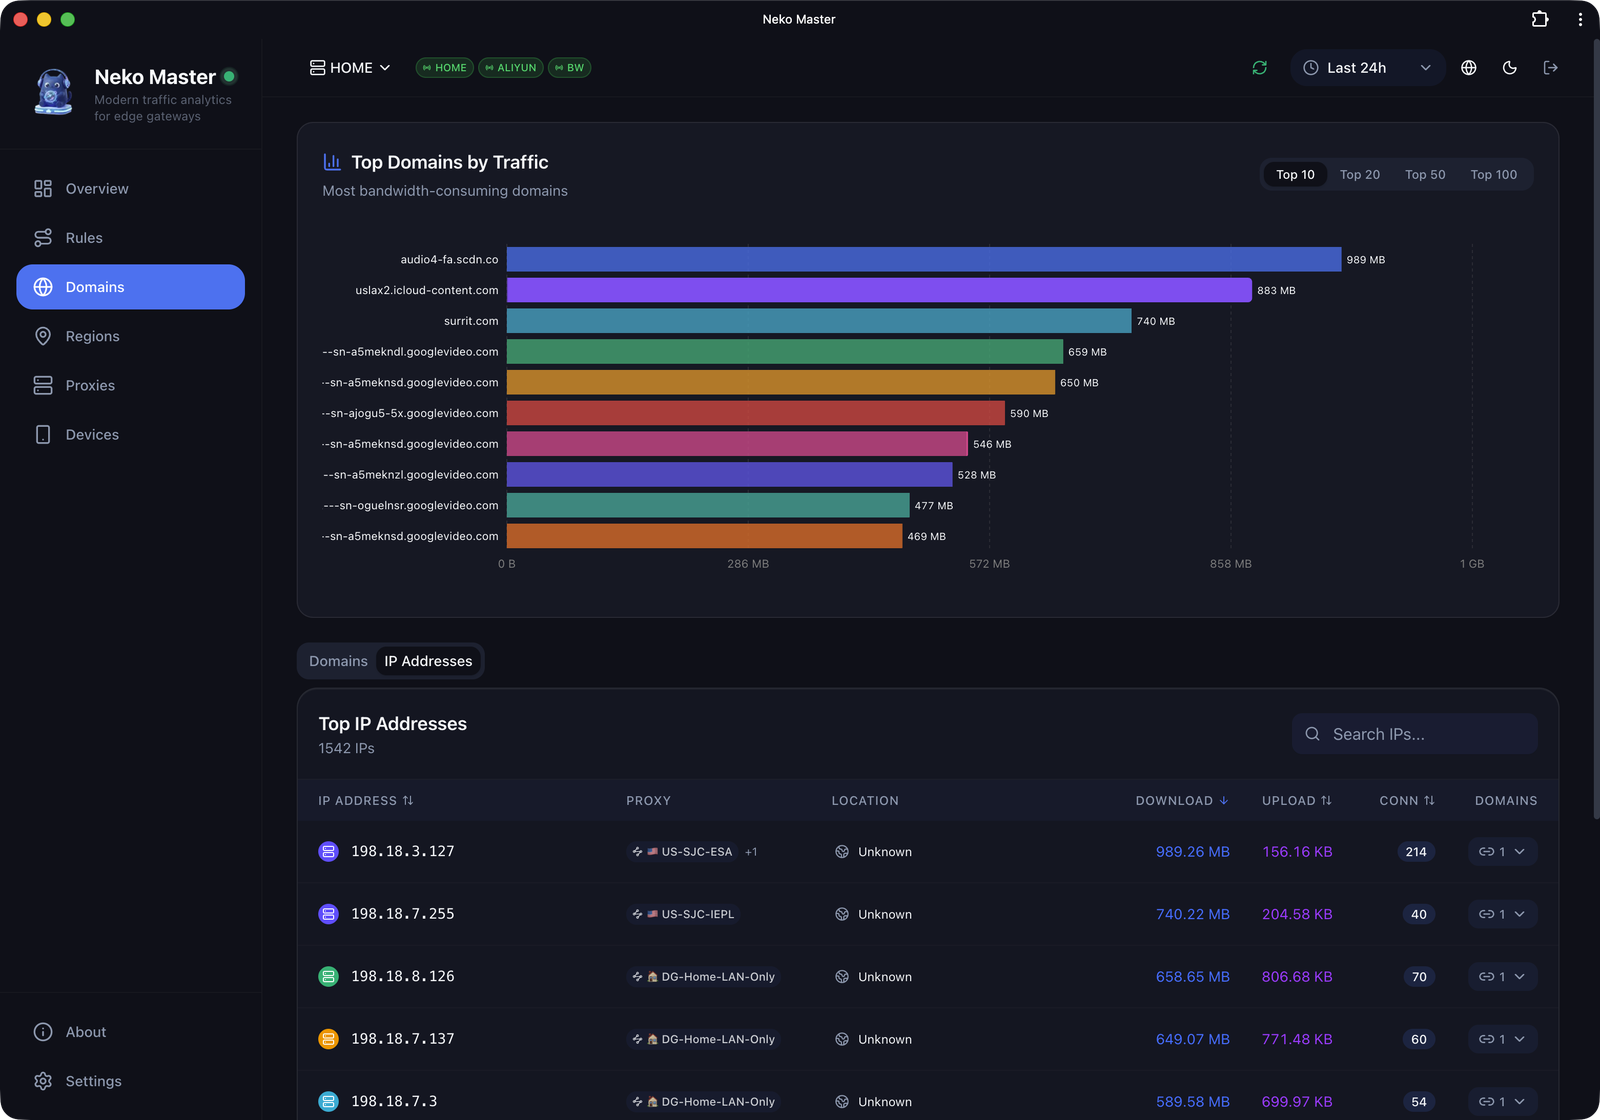 foru17/neko-master
ネットワークトラフィックの可視化と分析のための、モダンでエレガントなダッシュボード。

 jipegit/osxauditor
OS X Auditor は無料の Mac OS X コンピュータフォレンジックツールです。
 beenuar/aisoc
Self-hostable AI SOC that fuses security alerts, auto-triages via agentic AI, runs MITRE ATT&CK investigations, and logs every agent decision in a…
 sbousseaden/evtx-attack-samples
Windows EVTX攻撃サンプルのキュレーションコレクションで、MITRE ATT&CKテクニックにマッピングされており、検知スクリプトのテスト、DFIRトレーニング、脅威ハンティング向けに設計されています。
 matthart1983/netwatch
Real-time network diagnostics in your terminal. One command, zero config, instant visibility.

 sans-blue-team/deepbluecli
PowerShellベースの脅威ハンティングツール。Windowsイベントログを分析し、資格情報攻撃、難読化されたコマンド、サービス操作、Mimikatzの使用などの悪意あるアクティビティを検出します。
 ericzimmerman/kapefiles
このリポジトリは、KAPEで使用するためのコミュニティ作成のTargetsおよびModulesを置く場所として機能します。
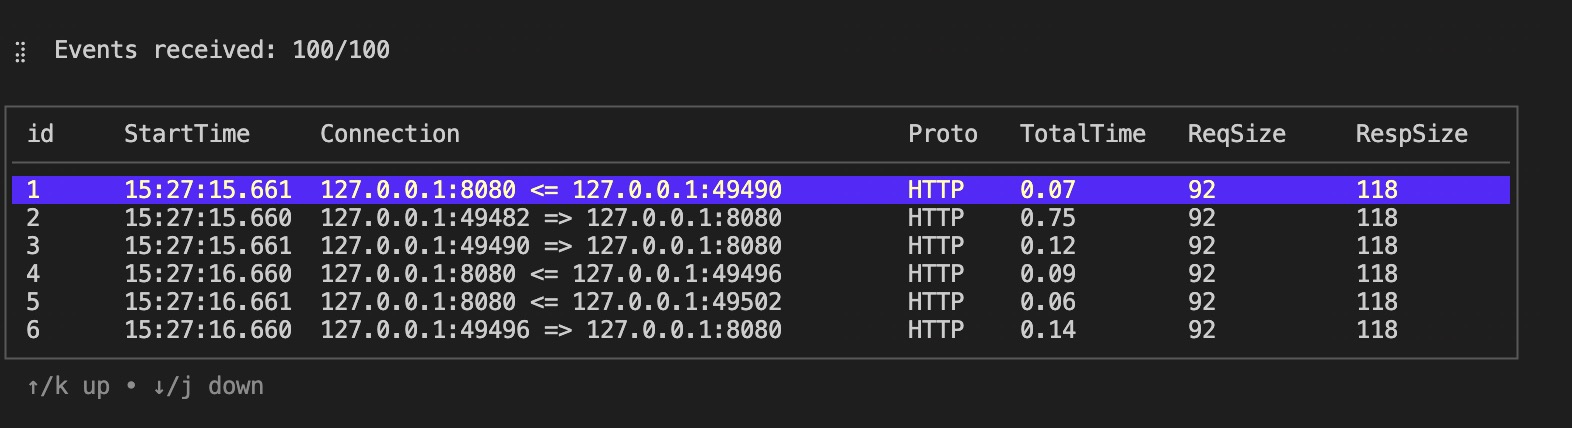 hengyoush/kyanos
KyanosはeBPFを使用したネットワーク解析ツールです。パケットがカーネル内で費やす時間を可視化し、リクエスト/レスポンスをキャプチャできるため、トラブルシューティングをより効率的にします。
 tsale/edr-telemetry
このプロジェクトは、さまざまなEDR製品のテレメトリを比較・評価することを目的としています。









