
 #1
サイバーセキュリティ、防御、許可されたテストを学ぶためのカリキュラム、コース、体系的な学習パス。
Kitploit おすすめ

 danielmiessler/seclists
セキュリティ評価のための厳選されたワードリスト集で、ペネトレーションテストや偵察に使用するユーザー名、パスワード、URL、ファジングペイロード、機密データパターンを含みます。
 mrphrazer/binary-cartography
リバースエンジニアリング、マルウェア解析、ソフトウェア保護に関する技術ウェビナー。
 viralmaniar/vulnvault
アプリケーションセキュリティ脆弱性に関する開発者向けナレッジベース。安全でないコードと安全なコードの例、防止ガイダンス、言語やフレームワークごとのOWASP/CWEマッピングを収録。
 owasp/cheatsheetseries
OWASP Cheat Sheet Seriesは、特定のアプリケーションセキュリティトピックに関する高価値の情報を簡潔にまとめたコレクションを提供するために作成されました。
 owasp/android-security-masterclass
OWASPによる実践的なAndroidセキュリティトレーニングラボ。78のMASVS/MASTGモジュールで、脆弱なアプリ、安全なアプリ、攻撃者アプリをペアにしてモバイルの弱点とその修正方法を実演します。
 meirwah/awesome-incident-response
インシデントレスポンスおよびDFIRツールの厳選インデックス。メモリおよびディスクフォレンジック、証拠収集、ログ分析、プレイブック、セキュリティアナリスト向けの教育リソースを含みます。
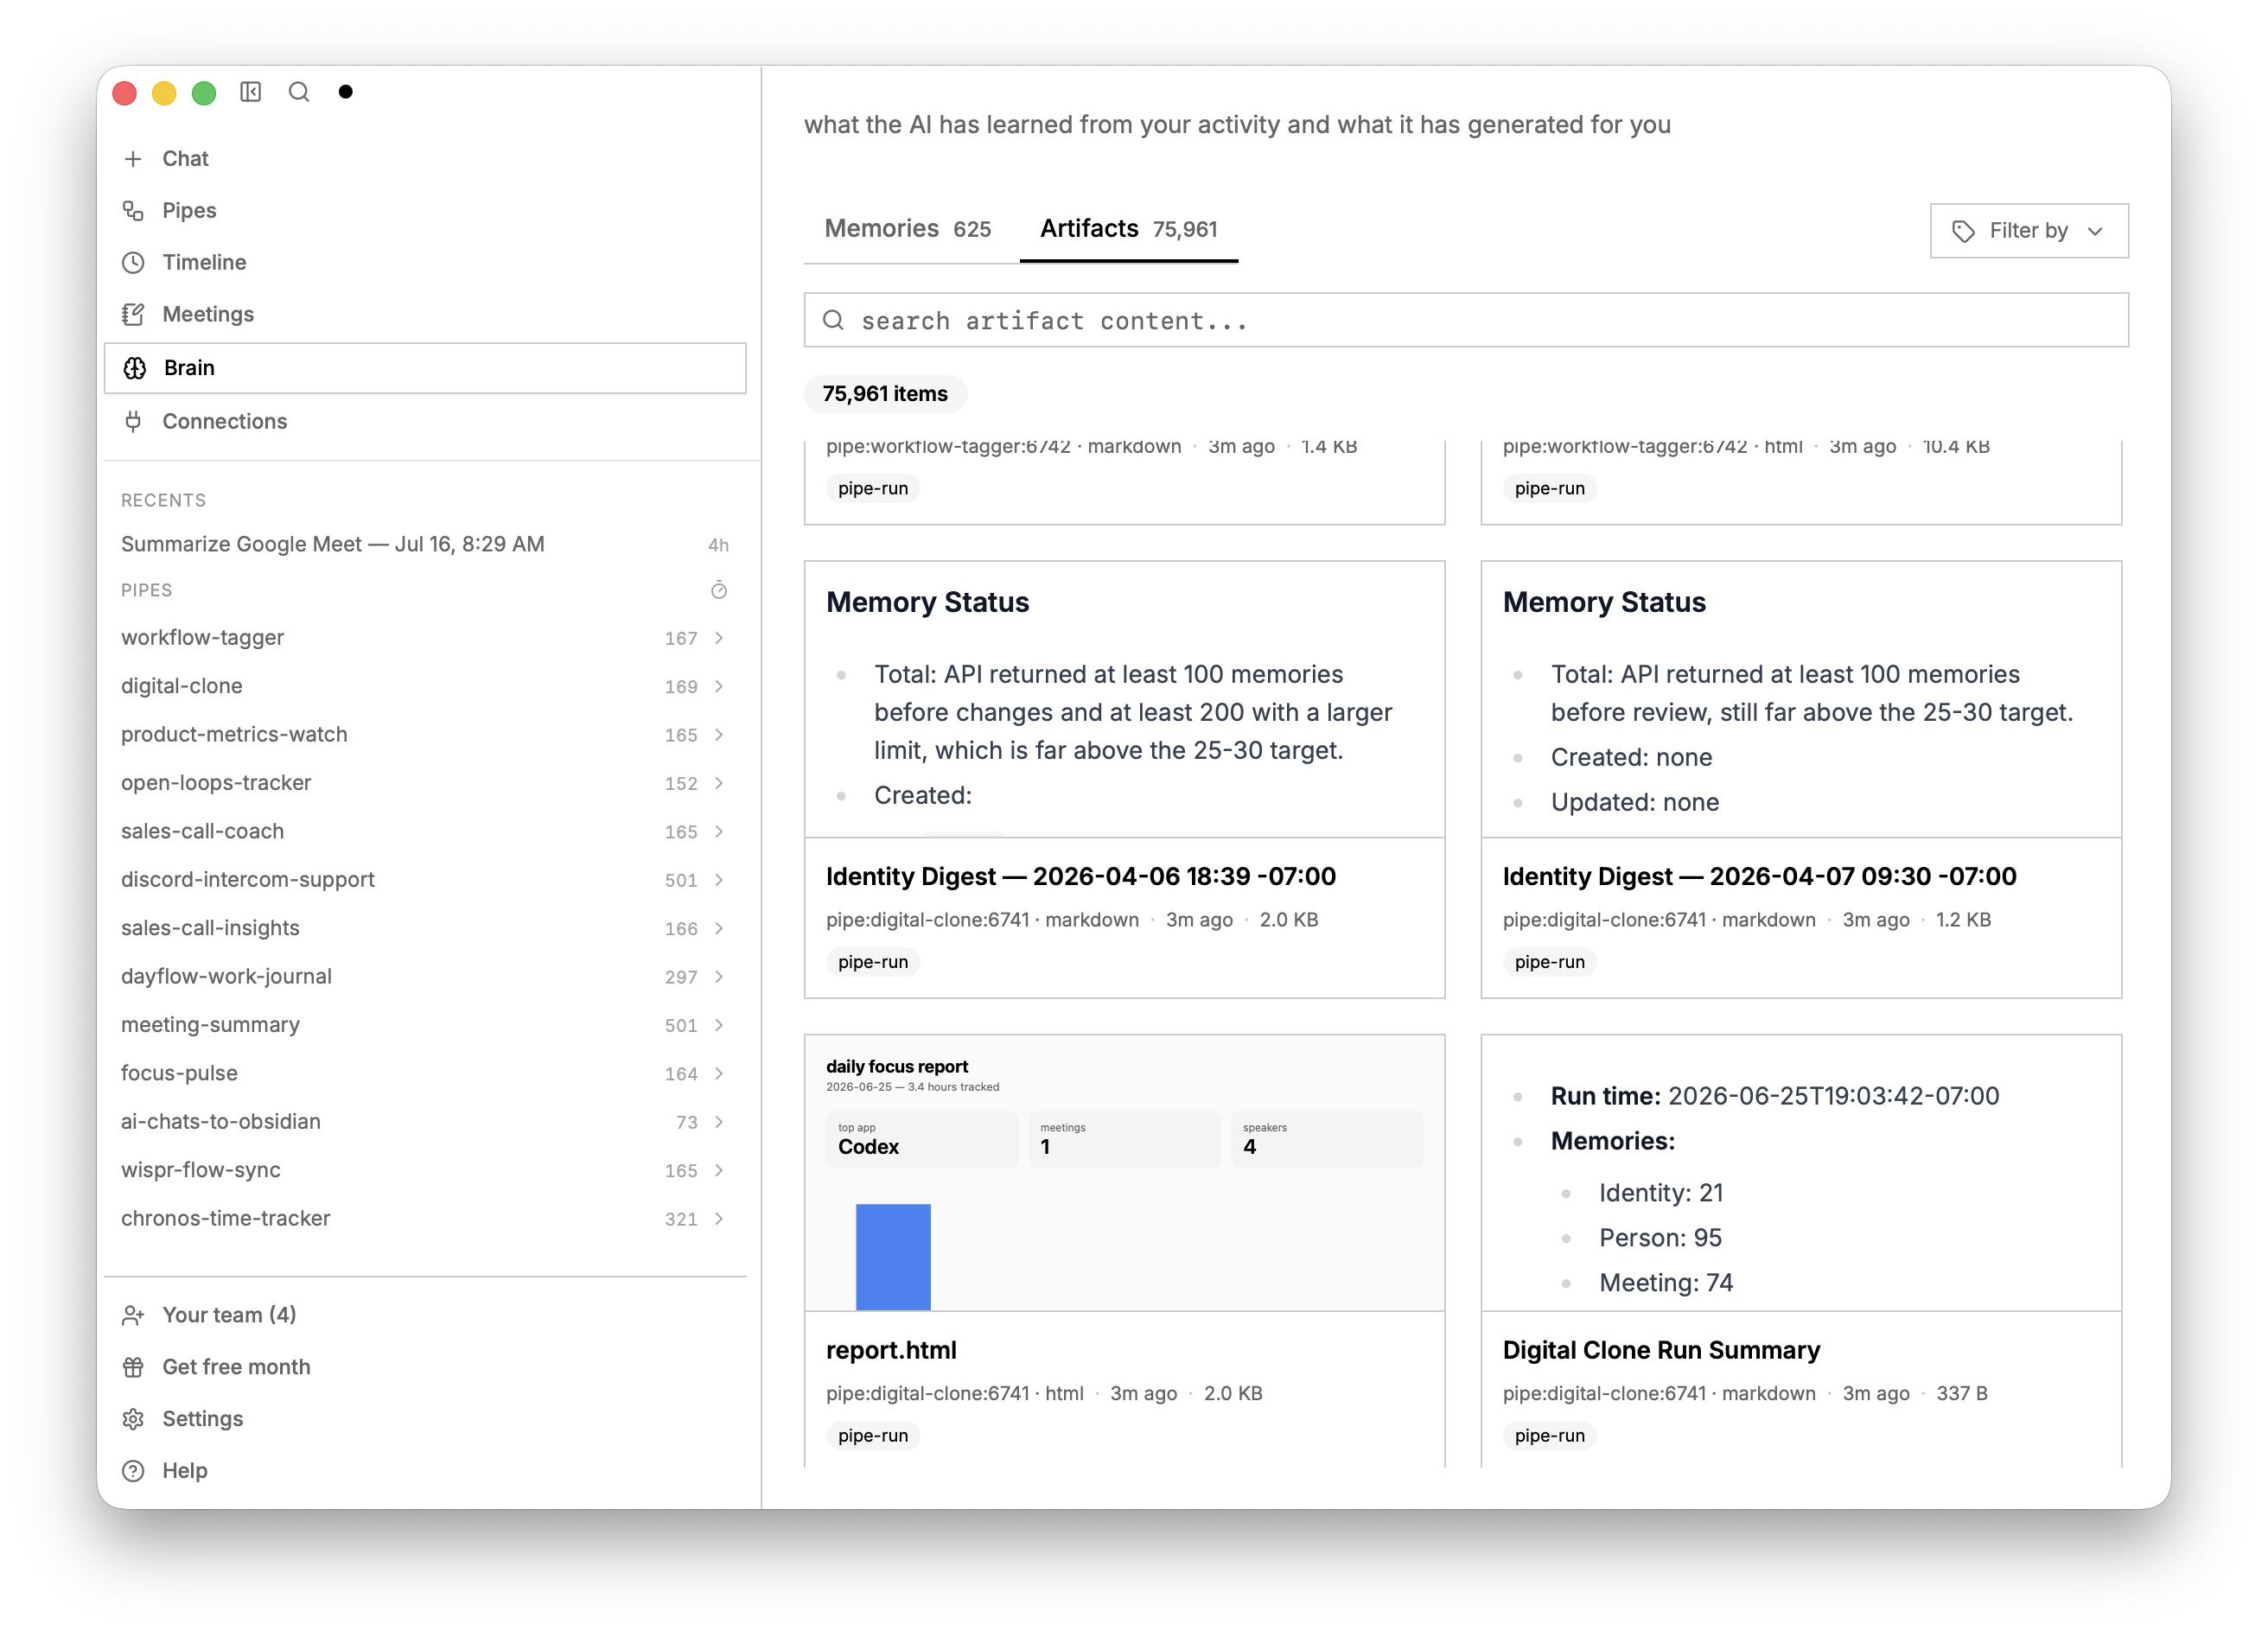 screenpipe/screenpipe
YC (S26) | Open Computer History | 会社のコンピューター作業を継続的に記録し、ワークフローをマッピングし、自動化する価値のある業務を見つける手助けをし、エージェントのコンテキストを強化します
 b4sith-sec/gu3ssweak
モバイルセキュリティ研究とバグバウンティの練習のための意図的に脆弱なAndroidアプリ - OWASP Mobile Top 10
 carterperez-dev/cybersecurity-projects
Building 70 Projects ranging from beginner to advanced so anyone can — learn from, build upon, use as a reference, or even copy directly. Owned by my…
 hamed233/cybersecurity-mastery-roadmap
初心者からエキスパートレベルまでのサイバーセキュリティ習得のための包括的なステップバイステップガイド。厳選されたリソース、ツール、キャリアガイダンスを提供。
 anpa1200/aidebug
証拠重視のマルウェアリバースエンジニアリング。PE/.NETの詳細な検査、Ghidraによる再構築、AIによるクロスチェック、YARA、ELFデバッグに対応。
 gmh5225/awesome-llvm-security
LLVMセキュリティリソースのキュレーションコレクション。バイナリリフティング、コード難読化、静的解析、シンボリック実行、サニタイザー、およびコンパイラレベルのリバースエンジニアリングをカバーしています。
 jassics/security-study-plan
成功したサイバーセキュリティエンジニアになるための完全な実践的学習計画。役割はPentest、AppSec、Cloud Security、DevSecOpsなどに基づいています...
 pinksawtooth/how_to_become_a_malware_analyst
Curated guide to becoming a malware analyst, covering essential knowledge, reverse engineering, analysis tools, and LLM-assisted learning with…
 gmh5225/awesome-ai-security
A curated list of AI Security materials and resources for Pentesters, Bug Hunters, and Security Researchers.
 doretox/atomicvulns
Atomic Web脆弱性ラボ。アプリごとに1つのOWASP脆弱性 — 最小限のFlask + Dockerで、Burp Suiteを使ったハンズオン学習のために意図的に脆弱性を作り込んでいます。
 ransomleak/training-application-security
インタラクティブなセキュアコーディングトレーニング。OWASP Top 10のWebおよびAPI脆弱性、Git/シークレット露出、10以上の言語での修正例を網羅したハンズオンSCORM演習を提供します。
 farhanashrafdev/90daysofcybersecurity
構造化された90日間のサイバーセキュリティ学習プラン。日次のタスクでNetwork+、Security+、Linux、Python、トラフィック解析、クラウドセキュリティ、倫理的ハッキングを網羅。初心者向けの厳選リソースとハンズオンラボを収録。







