
 #1
サイバーセキュリティ、防御、許可されたテストを学ぶためのカリキュラム、コース、体系的な学習パス。
Kitploit おすすめ

 zishanadthandar/pentest
Jekyllベースのペネトレーションテスト用ナレッジベース。手法ガイド、チートシート、ツールインデックス、資格ロードマップ、厳選された演習ラボやCTFリソースを収録しています。
 domssilva/vulnsearch
書籍、動画、記事、そしてバグバウンティハンティング/Web・ネットワークハッキングに関する自身の経験から集めたノートをすべて統合し、興味のある偵察手法とWebアプリケーションの脆弱性を深く掘り下げます。
 dev-angelist/ejptv2-notes
eLearnSecurity ジュニアペネトレーションテスター(eJPT)v2 ノート

 mevislobo2006/threatripper
不審なSMS、チャットメッセージ、リンクを詐欺やフィッシングの指標でスコアリングし、各警告サインを啓発ガイドとクイズで説明するオフラインのヒューリスティックアナライザー。
 genai-security-project/genai-llm-top10
OWASP Top 10 大規模言語モデルアプリケーション
 owasp/blt
Monorepo of OWASP Bug Logging Tool projects: crowd-sourced vulnerability reporting, bug bounty workflows, CVE namespace, autopatching, and security…
 rdelasierra-uy/portfolio
プロフェッショナルなショーケース: Hack The Boxのwriteup、レポート、GRCケーススタディ(ISO 27001/27002/27005/27035、ISO 31000 + MAGERIT)、ハードニングスクリプト、およびeJPT -> ISO 27001 Lead Auditor…
 slowmist/knowledge-base
ブロックチェーンのセキュリティ研究、監査レポート、ガイド、翻訳をまとめた知識ベース。スマートコントラクト、暗号技術、AIセキュリティを扱います。
 cyber-courses/cyber-library
サイバーセキュリティの基礎、攻撃と防御の実践、ガバナンス、脅威インテリジェンス、OSINT、キャリアガイダンスを網羅する、コミュニティが維持管理するMarkdownナレッジベース。
 gmh5225/kernel-ctf
LinuxカーネルエクスプロイトのCTFチャレンジ集。バッファオーバーフロー、use-after-free、競合状態の脆弱性を扱い、実践的なセキュリティ学習を可能にします。
 b4sith-sec/gu3ssweak
モバイルセキュリティ研究とバグバウンティの練習のための意図的に脆弱なAndroidアプリ - OWASP Mobile Top 10
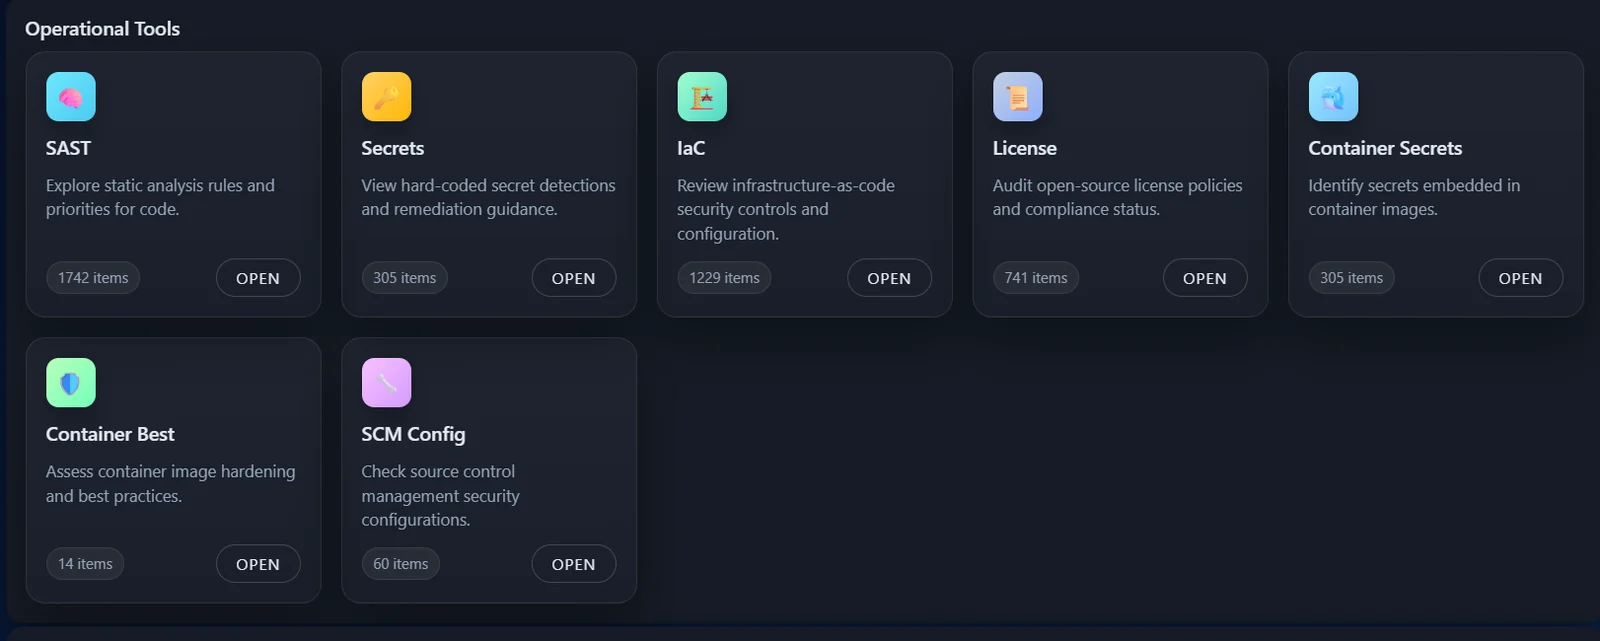 viralmaniar/vulnvault
アプリケーションセキュリティ脆弱性に関する開発者向けナレッジベース。安全でないコードと安全なコードの例、防止ガイダンス、言語やフレームワークごとのOWASP/CWEマッピングを収録。
 mister-iks/pcybox-attackgraph
オープンソースのブラウザラボで、シミュレートされたインフラストラクチャを構築し、その中を攻撃が進む様子を観察し、防御が機能するかどうかを確認できます。
 mrphrazer/binary-cartography
リバースエンジニアリング、マルウェア解析、ソフトウェア保護に関する技術ウェビナー。
 owasp/android-security-masterclass
OWASPによる実践的なAndroidセキュリティトレーニングラボ。78のMASVS/MASTGモジュールで、脆弱なアプリ、安全なアプリ、攻撃者アプリをペアにしてモバイルの弱点とその修正方法を実演します。
 doretox/atomicvulns
Atomic Web脆弱性ラボ。アプリごとに1つのOWASP脆弱性 — 最小限のFlask + Dockerで、Burp Suiteを使ったハンズオン学習のために意図的に脆弱性を作り込んでいます。
 pinksawtooth/how_to_become_a_malware_analyst
Curated guide to becoming a malware analyst, covering essential knowledge, reverse engineering, analysis tools, and LLM-assisted learning with…
 anpa1200/aidebug
証拠重視のマルウェアリバースエンジニアリング。PE/.NETの詳細な検査、Ghidraによる再構築、AIによるクロスチェック、YARA、ELFデバッグに対応。








