
 #1
システム間を移動することで、侵害されたネットワーク内での制御を探索および拡大するためのツール。
Kitploit おすすめ
 hagrid29/cve-2024-40586-windows-coerced-authentication-in-forticlient
CVE-2024-40586 のエクスプロイト: 脆弱なFortiClientの名前付きパイプを介してWindowsホストに認証を強制し、リレー攻撃によるSYSTEMへの権限昇格または横方向の移動を可能にします。
 zhulin837/checkmk_cve-2024-0670
Checkmk CVE-2024-0670 用エクスプロイト。自動ファイル転送、リバースシェル、RunasCs による権限昇格を備え、ペネトレーションテスト業務向けです。
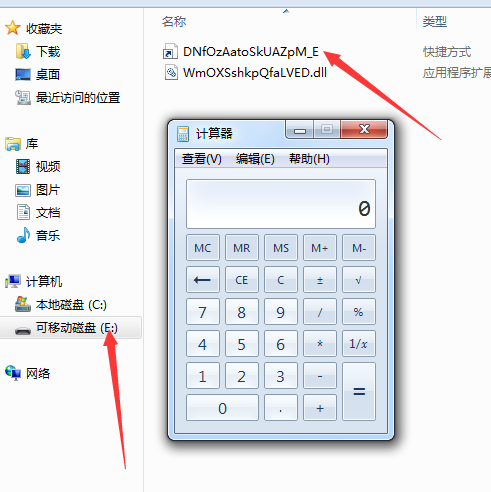 xssfile/cve-2017-8464-exp
CVE-2017-8464 LNKリモートコード実行脆弱性のエクスプロイト。x86およびx64アーキテクチャをサポートし、USBベースのペイロード配信用の悪意のある.lnkファイルを生成します。
 rippsec/cve-2025-27591-meta-below-lpe
CVE-2025-27591 – Meta 配下のシンボリックリンク追従によるローカル権限昇格 (HackTheBox CTF)
 mrk336/cve-2021-3456
無害なPDFファイルから始まり、AWS EC2インスタンス上でのリバースシェルに至る実用的なチェーン
 mrk336/cluster-chaos-exploiting-cve-2025-59359-for-kubernetes-takeover
CVE-2025-59359(Chaos-Meshにおける重大なOSコマンドインジェクションの脆弱性)に関するハンズオン形式のフォレンジック解説。攻撃者がGraphQLミューテーションを介してKubernetesクラスターを乗っ取る方法と、ELKを使用して侵害を検出・分析・報告する方法を学べます。
 simoesctt/chrono-drip-temporal-viscosity-exploitation-framework-cve-2022-0847
このツールは、基礎物理学の発見をサイバーセキュリティに応用する方法を示しています。
 themursalin/htb-mailing-a-complete-walkthrough
HackTheBoxのマシンに取り組んできたなら、Mailingは本当に何かを教えてくれるボックスのひとつです。難易度はEasyで、Windows上で動作し、ディレクトリトラバーサル、認証情報漏洩、CVE-2024-21413、そしてLibreOfficeのマクロエクスプロイトという、いくつかの実世…
 mrk336/patch-the-path-cve-2025-55234-detection-defense
このプレイブックは、重大なWindows SMB権限昇格の脆弱性であるCVE-2025-55234に対する検出、封じ込め、および修復戦略を概説しています。
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
CVE-2024-21413のケーススタディです。TryHackMeのMoniker Link (CVE-2024-21413) のルームをパラメータとして使用しています。exploitにはclaude codeで編集を加えました。
 blue0x1/sqlwinds
SQLWinds - SQL Server セキュリティ評価 & ポストエクスプロイテーションツールキット
 vignesh-hp/lockbit-ransomware-analysis
CVE-2023-4966(Citrix Bleed)を悪用するLockBitランサムウェアに関する脅威インテリジェンスとインシデントレスポンスのケーススタディ。
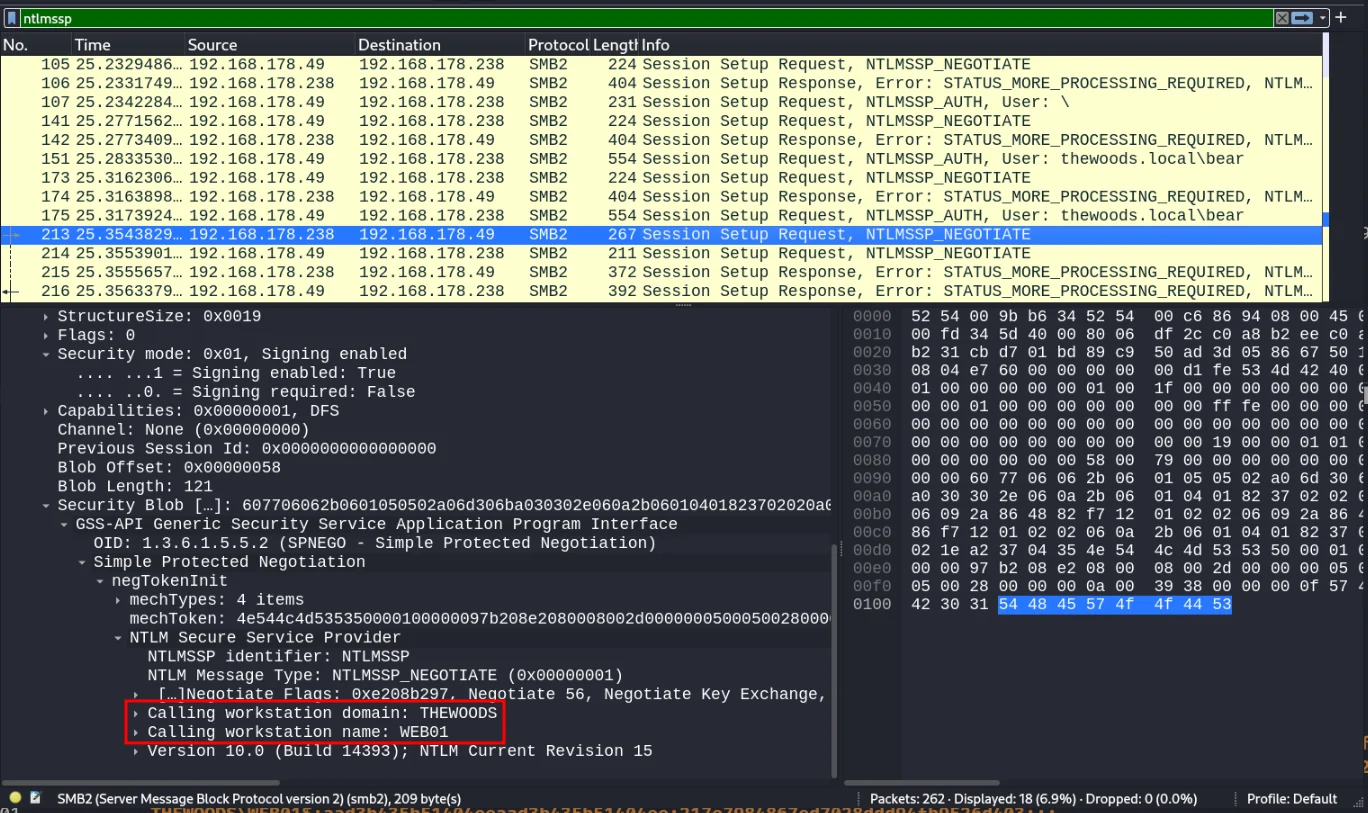 starscow/cve-2025-33073
NTLMリフレクションSMBの脆弱性に対するPoCエクスプロイト。
 grupooruss/cve-2020-1472
CVE-2020-1472(Netlogon EoP)に対するドメインコントローラーを検証するPowerShellスクリプト。WMI経由でインストール済みのホットフィックスを確認し、コンプライアンス結果をCSVに出力します。
 alvinsmith-eroad/cve-2018-9276
CVE-2018-9276 PRTG < 18.2.39 リバースシェル (Python3 サポート)
 carlos55ml/zerologon
Zerologonの脆弱性(CVE-2020-1472)をActive Directoryでテストおよび悪用するためのスクリプトで、ドメインコントローラーのパスワードリセットとハッシュダンプを可能にします。
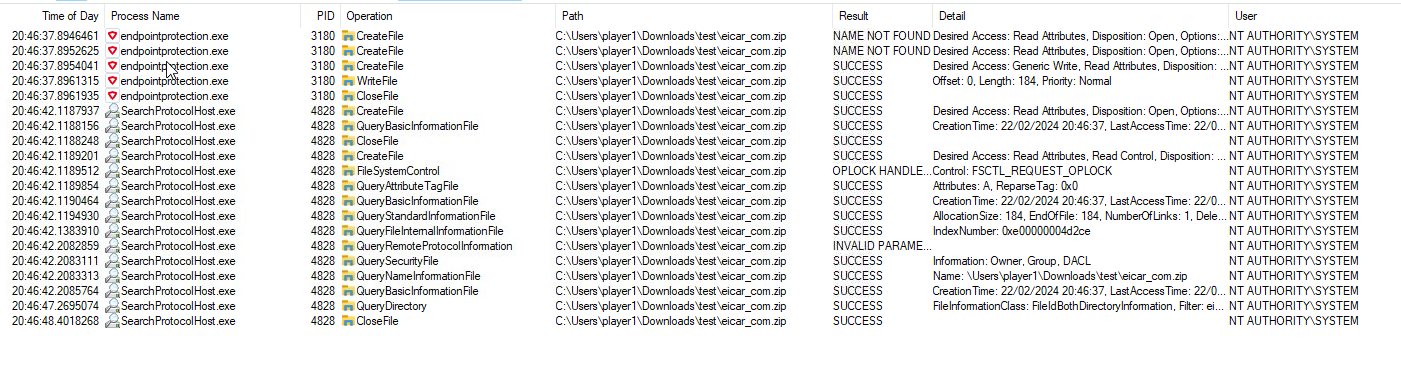 restdone/cve-2024-31771
CVE-2024-31771の概念実証エクスプロイト。シンボリックリンク攻撃によるTotalAVの任意ファイル書き込みを実証し、Windows Updateサービスを介したDLLプランティングとSYSTEM権限昇格を可能にします。
 tuancui22/zerologonwithimpacket-cve2020-1472
CVE-2020-1472 (Zerologon) の実用的な概念実証 (PoC)。Impacket ライブラリを使用して Netlogon の脆弱性を悪用し、ドメインコントローラへの不正アクセスを実行します。








