#1
 eliasdekiniweek/cve-2022-26923
CVE-2022-26923の悪用
 cyb3rmaddy/cve-2023-23397-report
Outlookの特権昇格の脆弱性の悪用デモ
 gunzf0x/cve-2020-0665
CVE-2020-0665(別名 SID Filter Bypass)の概念実証コード
 b1ack0wl/cve-2020-1472
CVE-2020-1472(ZeroLogon)のエクスプロイト。ドメインコントローラーアカウントのパスワードをリセットし、DCSyncを有効化してドメイン全体を侵害します。
 an00byss/doublehop
PowerShell Remoting / WinRM を使用して、WinRM ダブルホップテクニックを通じてリモートホスト上で PowerShell コマンドを実行するツール。
 4nuxd/react2shell
R2Sは、Next.js React Server Componentsの脆弱性(CVE-2025-55182)を標的とした包括的なエクスプロイテーションおよびポストエクスプロイテーションフレームワークです。ファイル転送、永続化、列挙、権限昇格チェックなど、ペネトレーションテスト用の高度な機能を備え…
 george-yanni/deeproot
CVE-2021-3493のOverlayFS特権昇格エクスプロイトフレームワーク。高度なレッドチーム機能を備えています。永続化メカニズム、ポストエクスプロイテーションモジュール、ステルス機能、包括的なドキュメントを含みます。許可されたテスト専用です。
 jacobtaylor3/cve-2021-21220
ブラウザベースのCVE-2021-21220エクスプロイトで、シェルコードを介してリバースシェルを配信し、Windowsターゲット上でリモートコマンド実行を可能にするC2インプラントを展開します。
 mrk336/azure-networking-privilege-escalation-exploit-cve-2025-54914
CVE-2025-54914 は Azure Networking における重大な欠陥を露呈しており、攻撃者が権限を昇格させ、サブネット間のルーティングを制御できるようにします。この記事では、“GetRouteTable” API…
 cyberw1ng/cve-2025-33053-poc
CVE-2025-33053 WebDav Exploit のPOC。実際の環境で脆弱性がどのようにトリガーされるかを示します。このリポジトリは、実践的な悪用手順、再現可能なテストケース、観測可能な影響に焦点を当てており、セキュリティ研究者や防御担当者が問題を理解し、修正を検証するのに役立ちます。
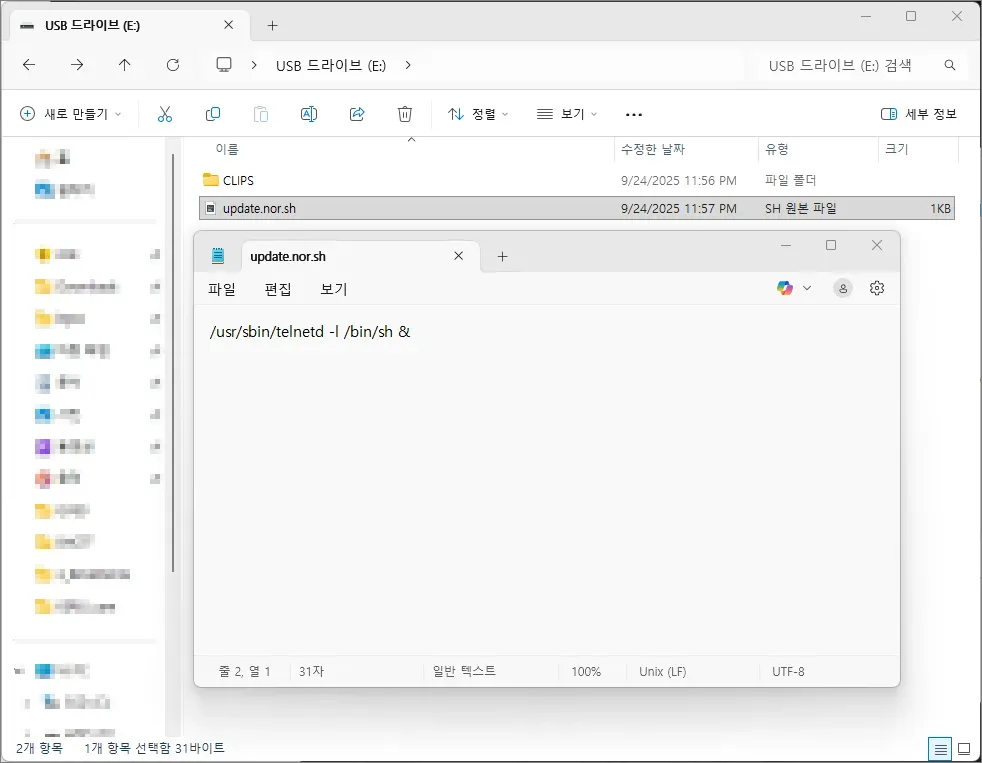 t4e-3/cve-2025-63296
KERUI K259 5MP Wi-Fi (Tuya Smart Security Camera) にはコード実行の脆弱性があります。
 popyue/cve-2025-8110
Gogs シンボリックリンクトラバーサル → RCE
 boianeduard/cve-2025-1974
ingress-nginx admission controller RCE escalation PoC
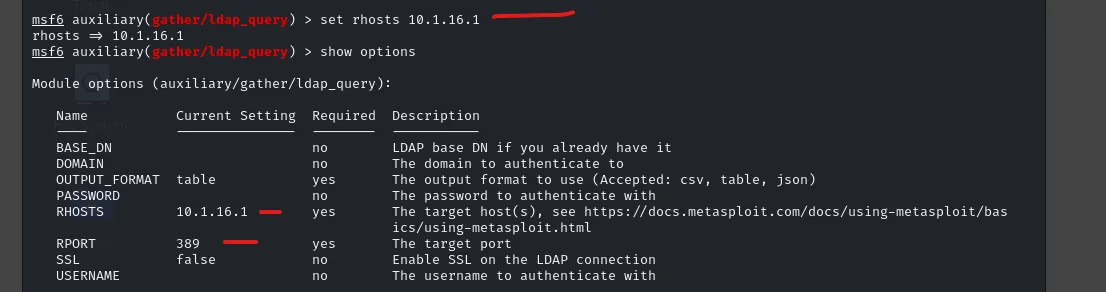 nyambiblaise/domain-controller-dc-exploitation-with-metasploit-impacket
MetasploitとImpacketを使用したエンドツーエンドのドメインコントローラ悪用: DC10を発見、Zerologon(CVE-2020-1472)を悪用、NTLMハッシュを抽出、SYSTEMシェルを取得、Meterpreterセッションを確立しました。
 irjfifndn-prog/blackash-cve-2025-33073
CVE-2025-33073
 simoesctt/ctt-proxylogon-rce-v1.0---convergent-time-theory-enhanced-microsoft-exchange-exploit
Microsoft Exchange Server(CVE-2021-26855、CVE-2021-27065)向けの高度なエクスプロイト。収束時間理論の原理を取り入れ、量子時間共鳴とα分散技術により理論上ほぼ完璧な評価を達成しています。
 dll00p/cve-2021-1675
CVE-2021-1675 (PrintNightmare) を標的とした概念実証エクスプロイトで、Windows Print Spooler を対象としています。msfvenom で生成された悪意のある DLL を SMB 経由で配信し、リモートコード実行と Meterpreter…