
 #1
許可された安全なサイバーセキュリティ実践のためのトレーニングラボ、実践環境、再現可能な課題。
Kitploit おすすめ

 m3ssap0/wordpress-jetpack-broken-access-control-vulnerable-application
警告: これはJetpack < 13.9.1のアクセス制御の欠陥(CVE-2024-9926)に対するエクスプロイトをテストするための脆弱性アプリケーションです。自己責任で実行してください!
 rootdirective-sec/cve-2026-3395-lab
教育用Dockerラボ。MaxSite CMSのrun_phpプラグインを介した未認証RCEであるCVE-2026-3395を実演し、安全な再現と分析のための脆弱性環境とパッチ適用済み環境を備えています。
 hmlio/vaas-cve-2015-5477
脆弱性 as a Service: CVS-2015-5447の紹介、bind9ソフトウェアにおけるDDoS状態
 anggatechi/mass-scanner-cve-2026-3891
Pythonベースのマススキャナーで、認可された環境における特定のWordPress AJAX動作を検証するためのものです。URL正規化、エンドポイント処理、構造化されたレスポンス検証をサポートし、防御的な研究に利用します。
 muhammad-ali007/follina_msdt_cve-2022-30190
CVE-2022-30190(Follina)の教育用エクスプロイト。悪意のあるOffice文書を介したMSDTリモートコード実行を実証し、検出と緩和のガイダンスを提供します。
 nkoneko/cve-2017-1000117
Example of using Git's Command Injection vulnerability to download and execute a script
 m3ssap0/cacti-rce-cve-2022-46169-vulnerable-application
警告: これはCactiコマンドインジェクション(CVE-2022-46169)のエクスプロイトをテストするための脆弱性アプリケーションです。自己責任で実行してください!
 alpereny-cs/cve-2024-4577
CVE-2024-4577 用のラボを作成する
 3xp10it/php_cve-2014-8142_cve-2015-0231
php_cve-2014-8142_cve-2015-0231の脆弱性環境docker
 s0haib518-ksa/cve-2025-1913-poc
CVE-2025-1913を実証するPoCで、プラグインの安全でないunserialize処理が管理された環境で重大な影響を引き起こす可能性があることを示しています。認可されたテスト専用の有害なペイロードが含まれています。隔離されたラボ環境および防御的な研究目的でのみ厳格に使用してください。
 pouriam23/next.js-middleware-bypass-cve-2025-29927-
CTF チャレンジで、Next.js ミドルウェアバイパス脆弱性 (CVE-2025-29927) を悪用して管理ページでフラグを見つけることで、学習と練習を行います。
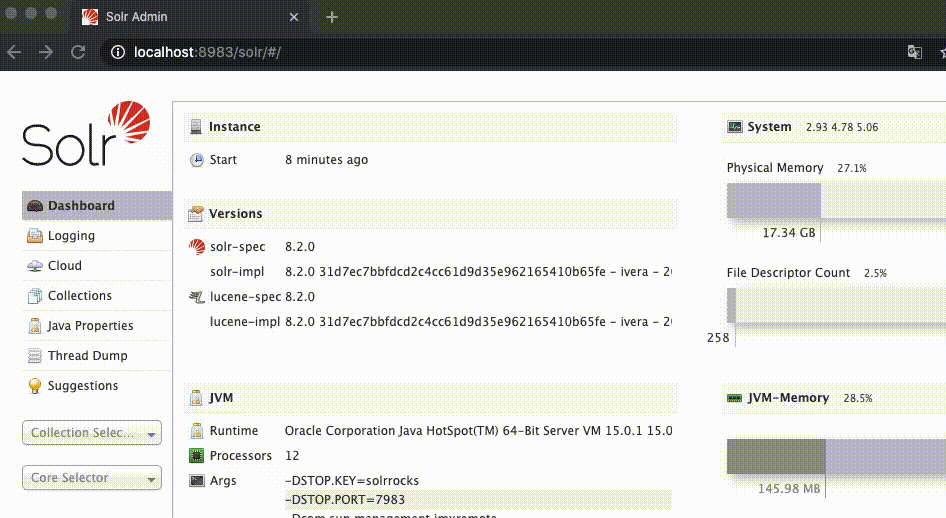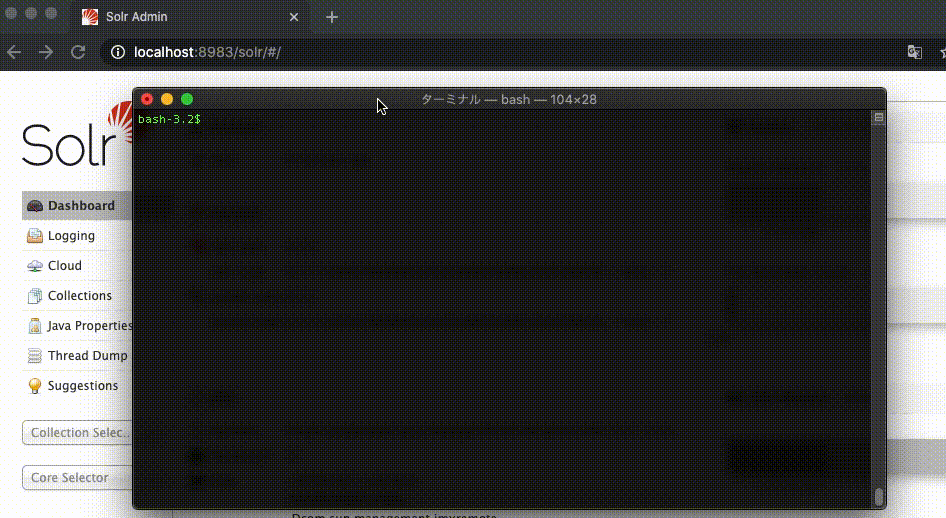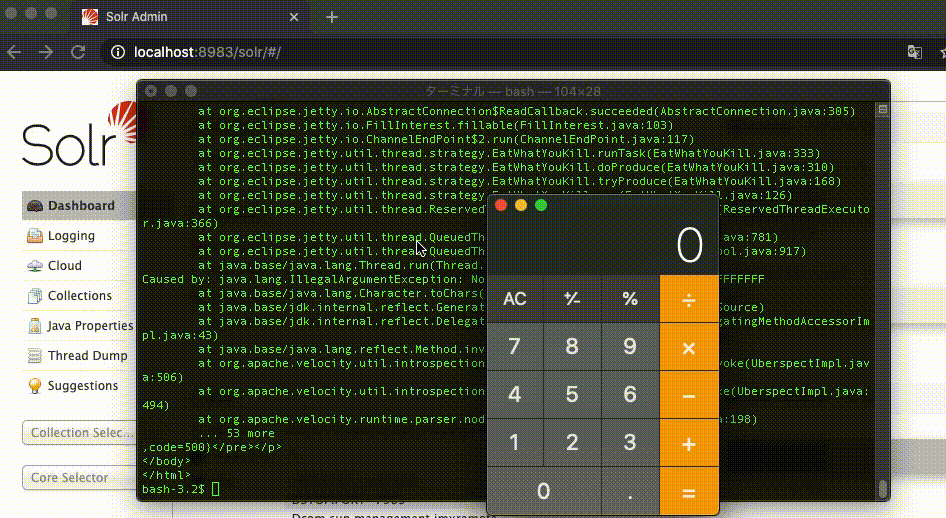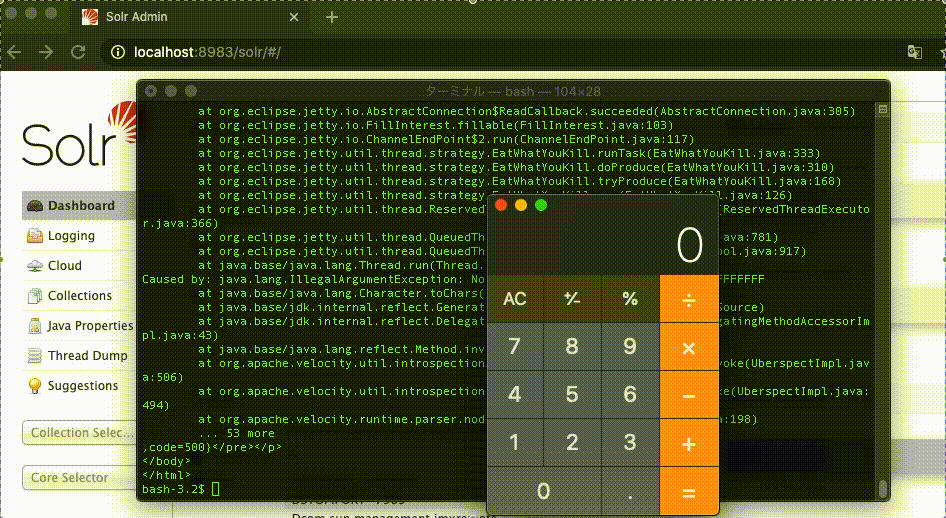 s-index/cve-2020-13957
Apache Solr RCE CVE-2020-13957
 davuxvi/cve-2023-27163
CVE-2023-27163の概念実証エクスプロイト。request-baskets v1.2.1までのサーバーサイドリクエストフォージェリ(SSRF)脆弱性です。自動化されたリバースシェル生成とファイル露出を含みます。
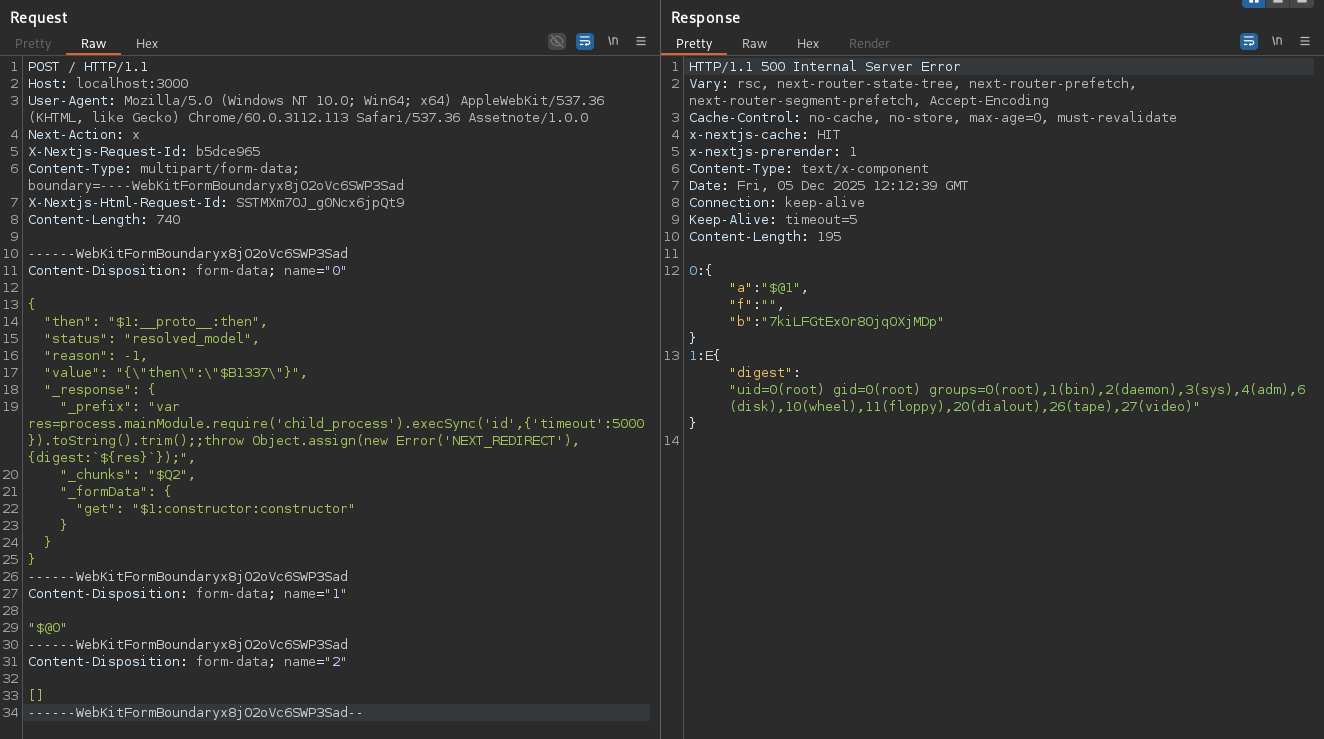 sairbo/unihackers---cve-2025-55182-
意図的に脆弱なNext.js環境で、CVE-2025-55182(React2Shell RCE)のPoCエクスプロイトと検出テンプレートを備え、セキュリティテストとスキャナの検証を可能にします。
 alphabugx/cve-2019-6249_hucart-cms
CVE-2019-6249 Hucart cms 再現環境
 0xalwayslucky/log4j-polkit-poc
log4j CVE-2021-44228の攻撃チェーンを表示するための脆弱なセットアップで、polkitエクスプロイトCVE-2021-4034を使用してrootへの権限昇格を行います。
 baadmaro/cve-2023-47119
CVE-2023-47119 の PoC
 brainbob/cve-2026-76578
CVE-2026-76578 および CVE-2026-76560 の概念実証エクスプロイト。匿名 LDAP ADD と 389-ds の SELFDN バイパスを連鎖させて FreeIPA ドメイン管理者権限を取得する。








