Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-47119 — CVE-2023-47119 の PoC | Kitploit
ツール/GitHubGitHub/baadmaro/cve-2023-47119
脆弱性分析エクスプロイトウェブアプリケーション悪用学習と教育ラボと実践
GitHubbaadmaro/cve-2023-47119

CVE-2023-47119

CVE-2023-47119 の PoC

リポジトリを見る
2183年前未レビュー
共有

目次

  • CVE-2023-47119
  • 詳細分析
  • POC
  • エスカレーション?
  • ラボセットアップ

CVE-2023-47119

これはCVE-2023-47119のPOCです。この脆弱性は、Discourseのstableブランチのバージョン3.1.3以前、およびbetaブランチとtests-passedブランチのバージョン3.2.0.beta3以前に影響します。一部のリンクは、Oneboxエンジンを介してレンダリングされるときに任意のHTMLタグを注入する可能性があります。

詳細分析

記事 : https://baadmaro.github.io/posts/Discourse-CVE-2023-47119-Building-a-CVE-POC-from-commits-changes/
POC

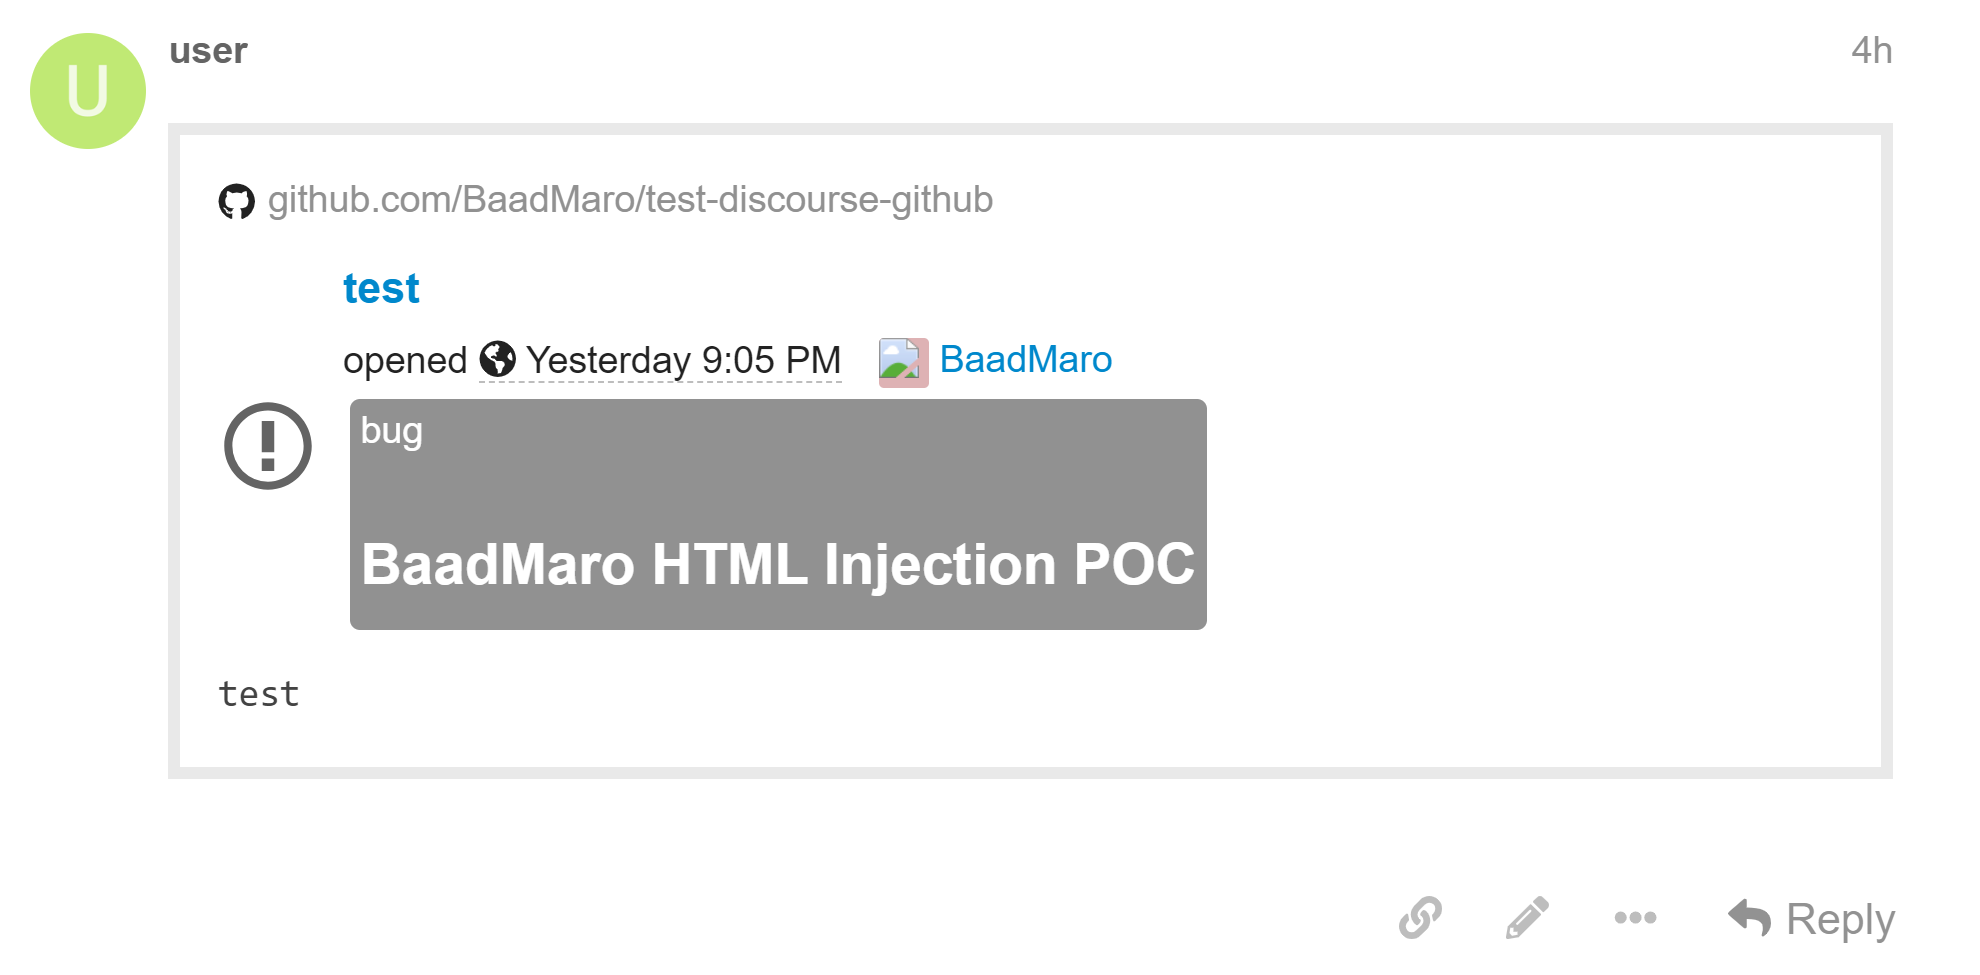
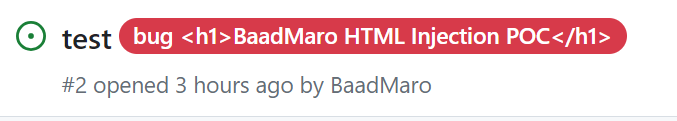
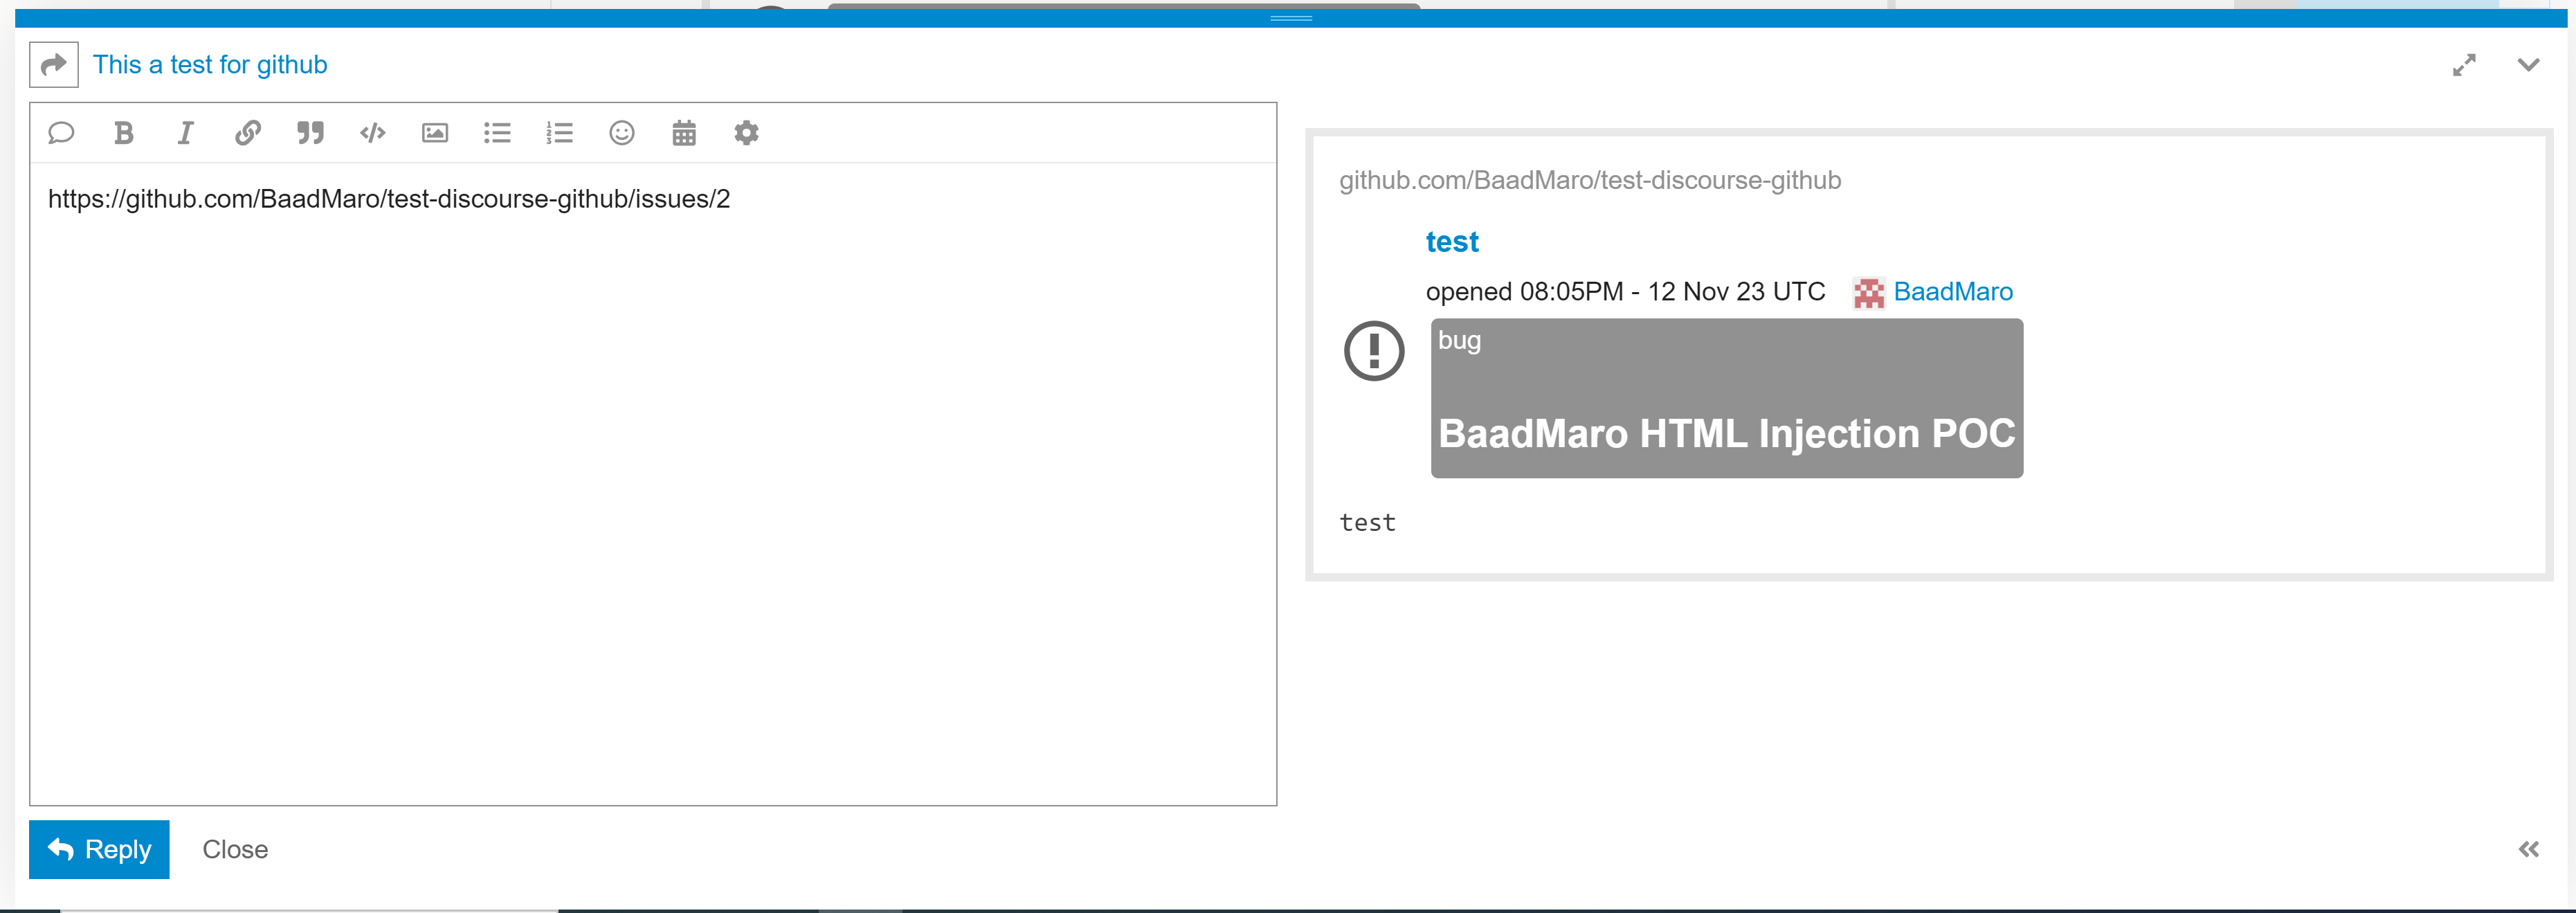
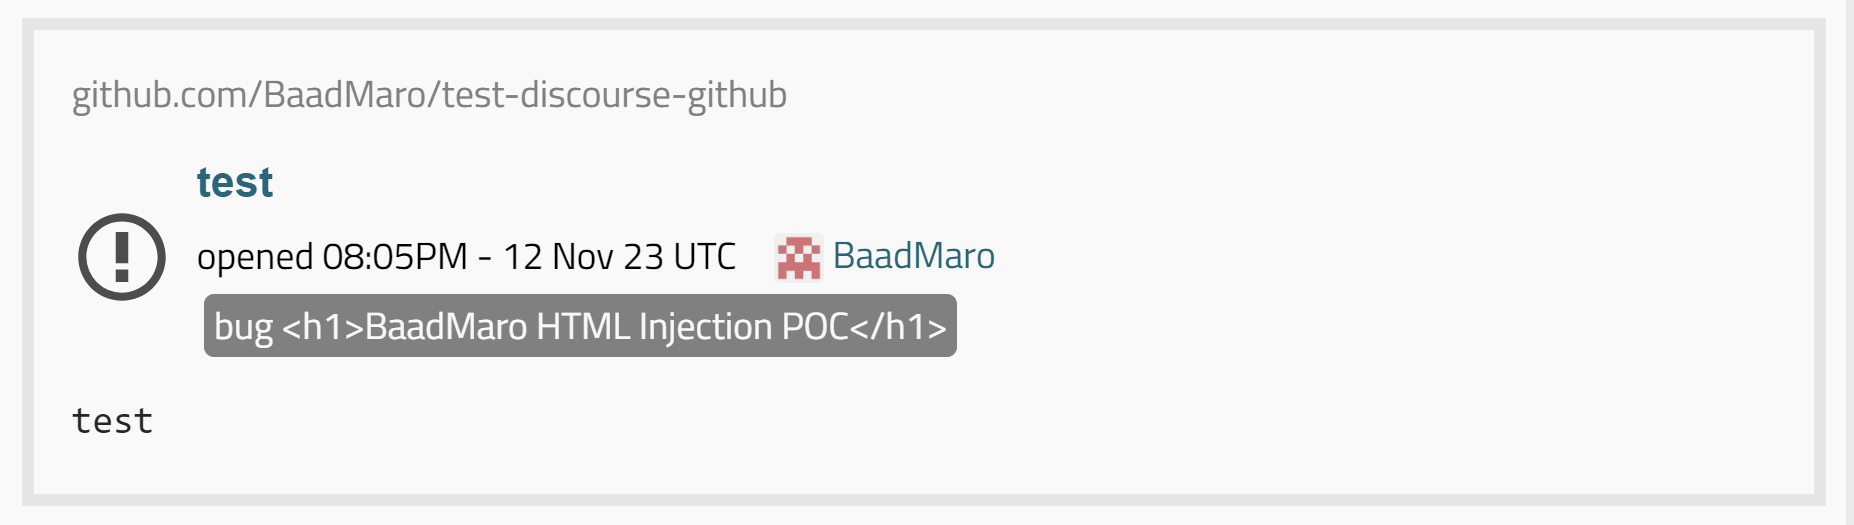
  • ペイロード : 名前にHTMLインジェクションを含むラベルを持つGitHubイシューへのリンク。例 https://github.com/BaadMaro/test-discourse-github/issues/2

image

image

image

<span style="display:inline-block;margin-top:2px;background-color: #B8B8B8;padding: 2px;border-radius: 4px;color: #fff;margin-left: 3px;">
          bug <h1>BaadMaro HTML Injection POC</h1>
        </span>

修正バージョンでは
image

エスカレーション

使用されているXSSフィルターのバイパスが必要です https://github.com/discourse/discourse/security#xss

ラボセットアップ

脆弱なバージョンであるDiscourse 3.1.3を構築するために、bitnamiのdocker composeファイルを使用しました https://hub.docker.com/r/bitnami/discourse/

  • docker-compose.yml : https://raw.githubusercontent.com/bitnami/containers/main/bitnami/discourse/docker-compose.yml
  • 2つのイメージタグを3.1.3または他の脆弱なバージョンに変更します docker.io/bitnami/discourse:3.1.3
  • ホストをお好みの設定(0.0.0.0や内部ネットワークIPアドレスなど)に変更します DISCOURSE_HOST=0.0.0.0
  • ポート80も変更できます
  • ファイルを変更した後、実行します docker-compose up -d
  • 数分後、ホストのポート80でDiscourseウェブサーバーにアクセスできるようになります
  • アプリのデフォルトログイン user:bitnami123

公式のDockerも使用できます https://github.com/discourse/discourse_docker

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    370
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →