
 #1

 shivam-bathla/cve-2026-24061-setup
CVE-2026-24061 用の Docker セットアップ
 cimihan123/cve-2026-9558-lab-poc-bundle
CVE-2026-9558 の概念実証ラボバンドル。脆弱性のテストと調査のための再現可能な環境とデモンストレーション資料を提供します。
 ofriouzan/cve-2021-41773_cve-2021-42013_exploits
CVE-2021-41773 および CVE-2021-42013 を悪用する
 s3v3n-jg/cve-2026-76460
CVE-2026-76460の認証バイパスをシミュレートする教育用Flaskラボ。脆弱、セキュア、厳格の各モードに加え、PoCエクスプロイトスクリプトとペネトレーションテストハーネスを備えています。
 unh00k3d/cve-2026-85706
根本原因分析、脆弱なDockerラボ、およびWorkhorse/Pumaパーサー差分を悪用したGitLabにおける未認証の任意ファイル読み取りであるCVE-2026-85706のPoCスクリプト。
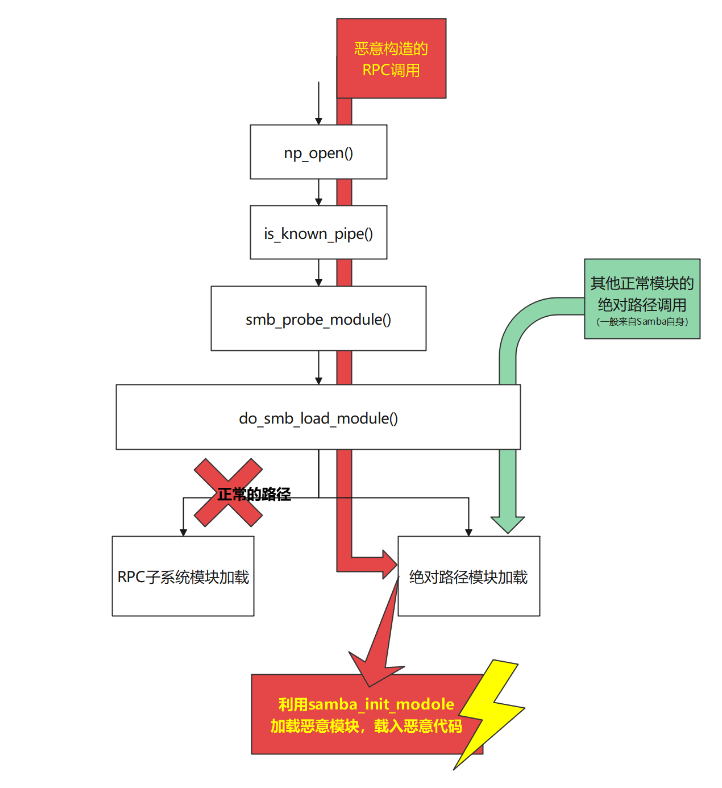 i-rinka/bit-eternalblue-for-macos_linux
Net Securityコースの最終課題としてCVE-2017-7494を悪用する。これにより、Linux上で管理者権限で動作するサービスの脆弱性が明らかになる。
 al4n4n/cve-2026-98432
PoC, non-destructive version scanner, KASAN crash verifier, and Suricata/Sigma detection rules for the Linux kernel TCP/IPv4 IP-options…
 abraxas/cve-2026-77991
CVE-2026-77991(Joomla Event Manager 5.0.0 までの特権 PHP ファイル書き込み RCE)の概念実証およびラボパック。Docker ラボと証跡検証を含む。
 dcheng69/cve-2022-0185-case-study
CVE-2022-0185の教育用ケーススタディおよびエクスプロイト開発ウォークスルー。Linuxカーネルのヒープベースのバッファオーバーフローを利用してローカル権限昇格を可能にします。POC、QEMUデバッグ、および詳細な技術分析を伴うUbuntuエクスプロイトを含みます。
 abraxas/php-oom-longjmp
PHP 8.4.26 - 重大 - リモート - OOM longjmp - CVE-2026-109618 PHP2Shell。認証不要のチャンク化マルチパートが、Apache mod_php 上でアプリケーションコードより先に memory_limit に到達する。ラボ環境で 8.4.27…
 abraxas/cve-2026-62062
Proof-of-concept and lab pack for CVE-2026-62062, an unauthenticated CSRF REST nonce bypass in Elementor 4.3.0-4.3.1 enabling administrator account…
 seandishman/mariadb-cve-2026-92262
CVE-2026-92262、CVE-2026-85746、CVE-2026-85748 に対する MariaDB 13.0.1 向けの PoC
 abraxas/cve-2026-84753
CVE-2026-84753 の概念実証エクスプロイトおよびラボ。これは Mail Mint <= 1.31.0 における mint-form-submit REST エンドポイントを介した未認証の PHP オブジェクトインジェクションです。
 symphony2colour/htb-pterodactyl-rce-cve-2025-49132
このリポジトリには、Pterodactyl htbマシン用のRCEエクスプロイトが含まれています。
 ycdxsb/log4shell-cve-2021-44228-env
Log4Shell Docker 環境
 n3chik/cve-2026-63765
CVE-2026-63765 の Python PoC:Chatwoot < 4.16.0 における未認証の ActiveStorage ダイレクトアップロードを悪用し、任意のファイルを書き込んで RCE を試みるもので、Docker ラボを備えています。
 stealthmoud/react-server-cve-lab
CVE-2025-55183 および CVE-2025-55184 に対する React Server Components におけるセキュリティ研究ラボ









