
 #1

 hdbreaker/ricnar-exploit-solutions
CrackLatinos チャレンジのエクスプロイトソリューション
 athenasec16/cve-2026-29923
CVE-2026-29923 の概念実証エクスプロイト。pstrip64.sys における BYOVD 特権昇格。IOCTL を介した物理メモリの読み取り/書き込みを実証し、SYSTEM トークンを奪取して昇格したシェルを起動します。
 owasp/owasp-learning-gateway
OWASP Learning Gateway プロジェクト
 portswigger/research-labs
このリポジトリには、Portswigger Researchチームによって発見された脆弱性を、関心のあるセキュリティエンジニアがテストできるようにするための、安全でないセルフホスト型アプリケーションが多数含まれています。
 knqyf263/cve-2018-1111
Dockerベースのラボ環境で、CVE-2018-1111(DynoRoot)を再現・悪用し、自動化された攻撃者スクリプトと被害者スクリプトを用いて実践的なセキュリティトレーニングを行うための環境です。
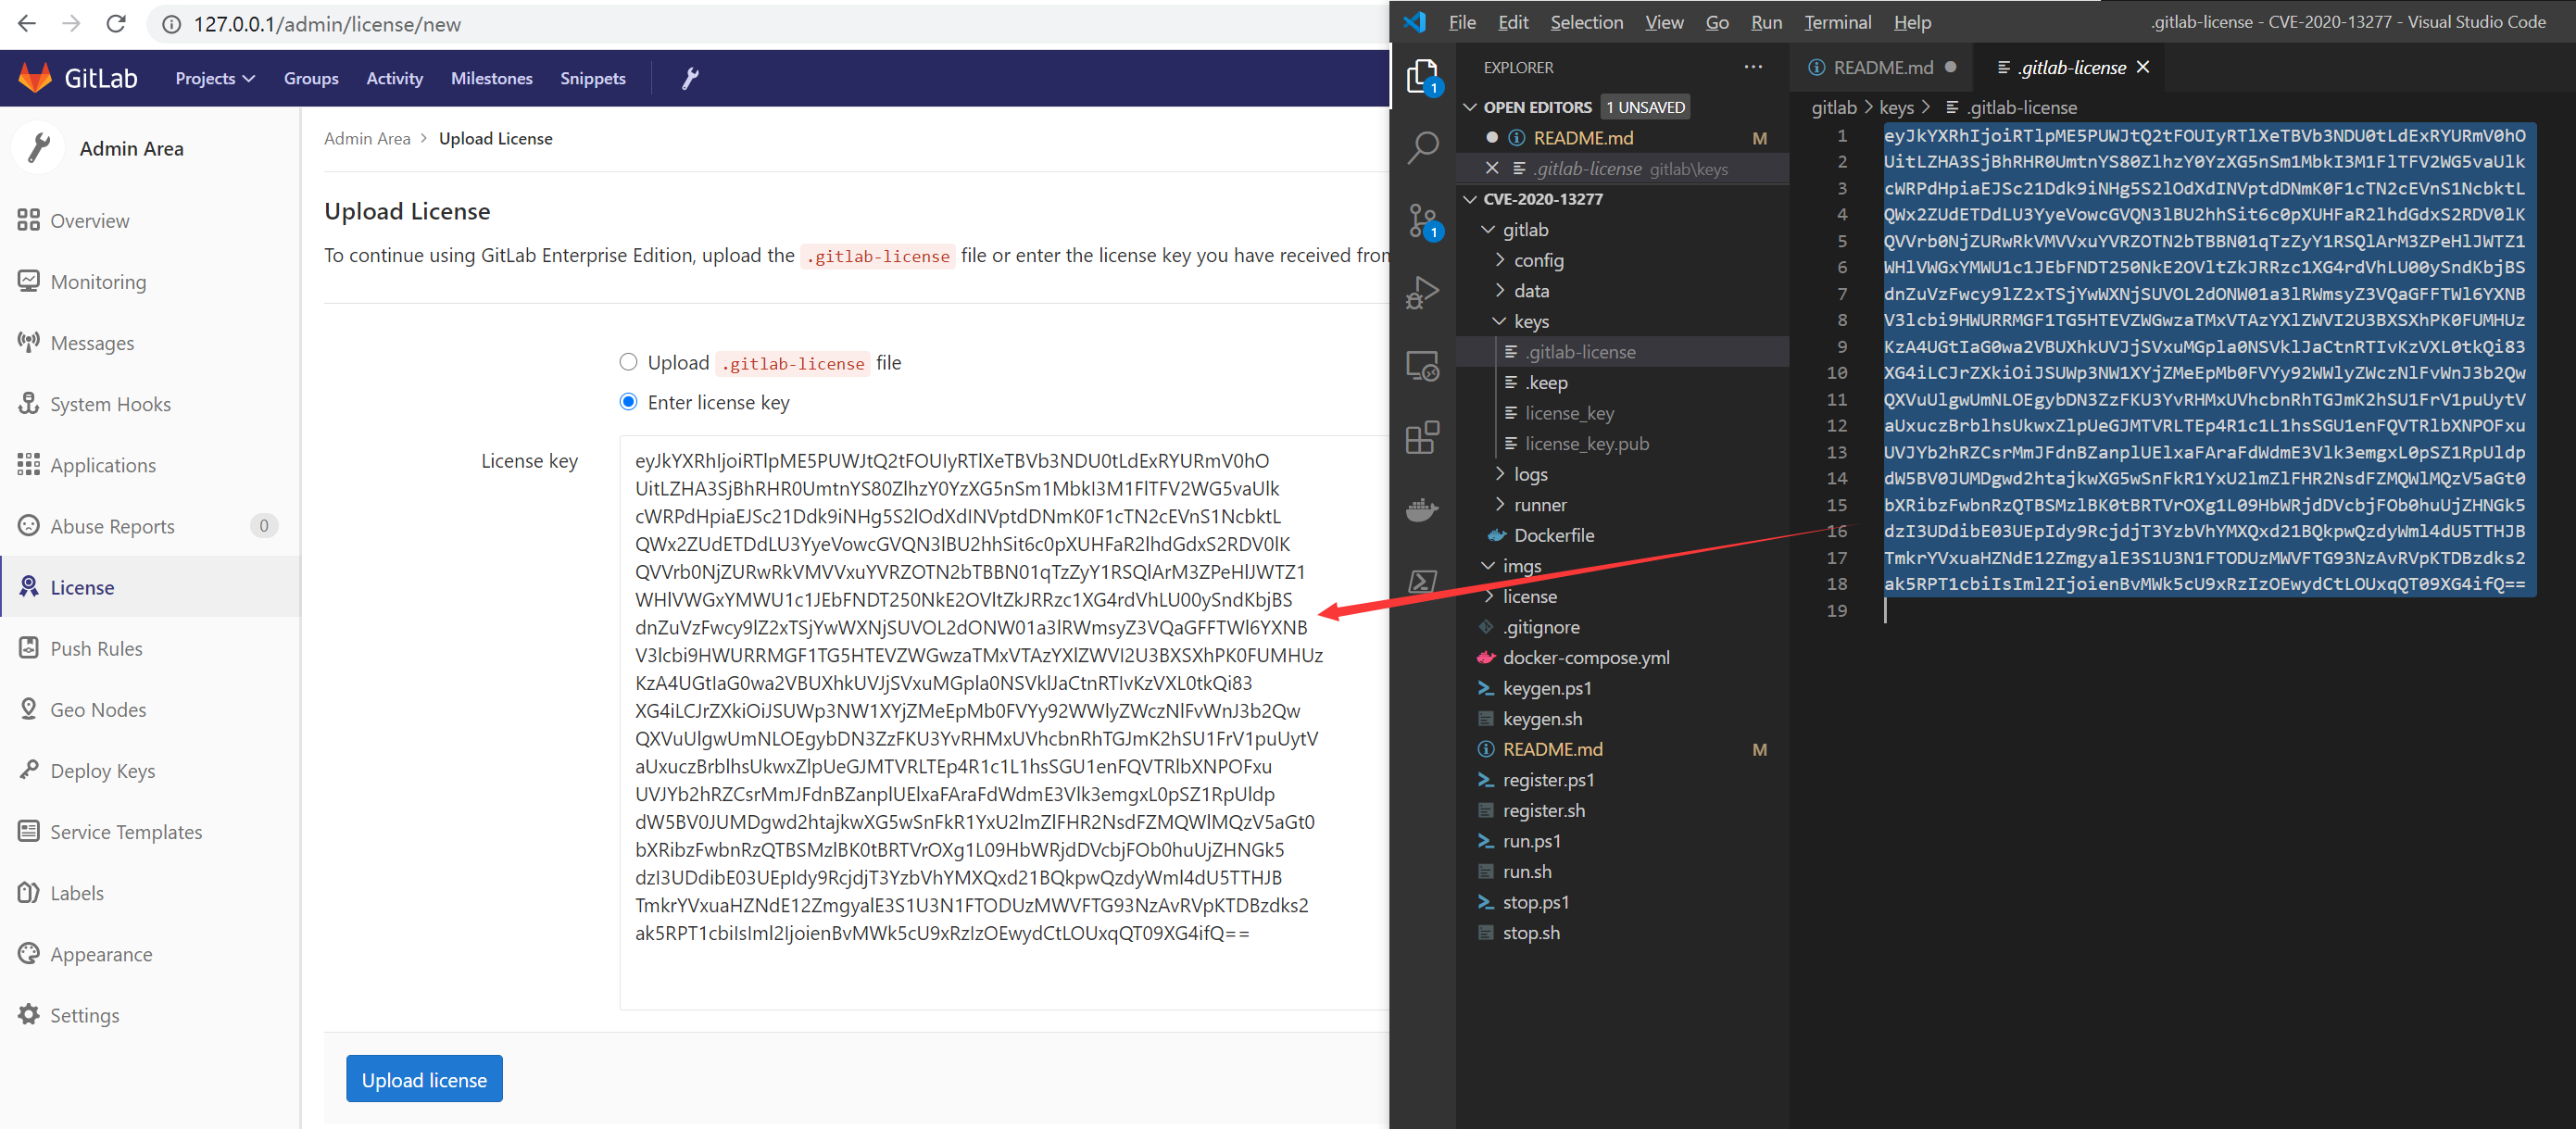 exp-docs/cve-2020-13277
CVE-2020-13277 標的環境: Gitlab 論理脆弱性 - 任意のユーザーが権限を超えてプライベートリポジトリにアクセス可能
 ywh-jfellus/cve-2026-48907
CVE-2026-48907 の PoC - Joomla! JCE 拡張機能 < 2.9.99.5 の未認証 RCE
 hmlio/vaas-cve-2014-0160
サービスとしての脆弱性: CVS-2014-0160(別名 Heartbleed)の紹介
 cgrtml/reasongate
LLMアプリ向けの説明可能なセキュリティゲート — すべての判断に対して監査可能な理由とともにプロンプトインジェクションをブロックします。
 lirantal/vulnerable-nextjs-14-cve-2025-29927
CVE-2025-29927の再現環境。x-middleware-subrequestヘッダーによるNext.jsミドルウェア認証バイパスを示す。複数のNext.jsバージョン向けのcurlベースのエクスプロイト手順を含む。
 0xblackash/cve-2026-46300
CVE-2026-46300
 star-sg/challenges
バイナリエクスプロイト、暗号、リバースエンジニアリング、フォレンジック、OSINT、Webエクスプロイトにわたる12の構造化されたチャレンジを備えたクリスマステーマのCTFアドベントカレンダー。サイバーセキュリティ分野の女性のスキル向上を目的として設計。
 mobilehackinglab/cve-2026-0006-openapv-poc
CVE-2026-0006: libopenapv (Android APV codec) のヒープバッファオーバーフロー PoC - CVSS 9.8
 therealdreg/hcon2026hwctf
ハードウェアハッキングCTF hcon2026hwctf - RISCV Hazard3 (@Wren6991) エクスプロイト by @b1n4ri0 @antoniovazquezblanco & @therealdreg
 cyberdefend3r/powershell-deobfuscation-exercise
PowerShellスクリプトの難読化解除を練習するための演習。
 t0kx/privesc-cve-2015-5602
Sudo <= 1.8.14 ローカル特権昇格および脆弱なコンテナ
 ikow/wp2shell
wp2shell — WordPress Core の事前認証 RCE (CVE-2026-63030 + CVE-2026-60137)。エクスプロイトツールキット + 修復。









