#1
 ransomleak/training-security-awareness
LMS展開向けに、フィッシング、ビッシング、BEC、MFA疲労、OWASP AI/LLMシナリオをカバーする130以上のSCORM演習を備えた、オープンソースのインタラクティブなセキュリティ意識向上トレーニングライブラリ。
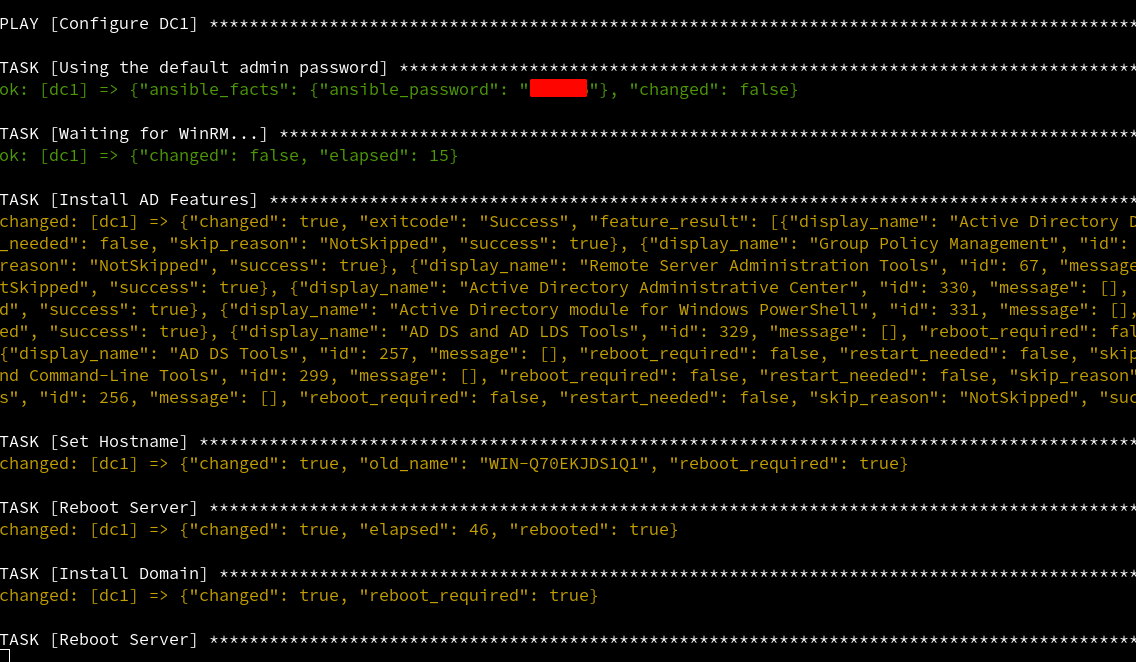 tothi/ad-honeypot-autodeploy
小さな、意図的に脆弱なWindowsドメインをRDPハニーポットとして完全自動で展開します。
 opsxcq/exploit-cve-2014-6271
Shellshockエクスプロイト + 脆弱な環境
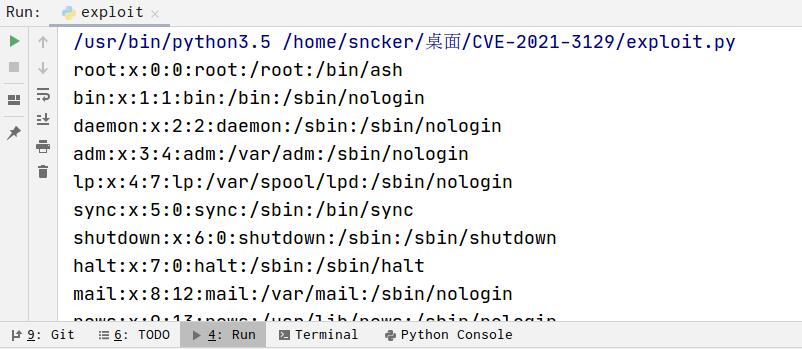 sncker/cve-2021-3129
Laravel デバッグ RCE
 pinksawtooth/how_to_become_a_malware_analyst
Curated guide to becoming a malware analyst, covering essential knowledge, reverse engineering, analysis tools, and LLM-assisted learning with…
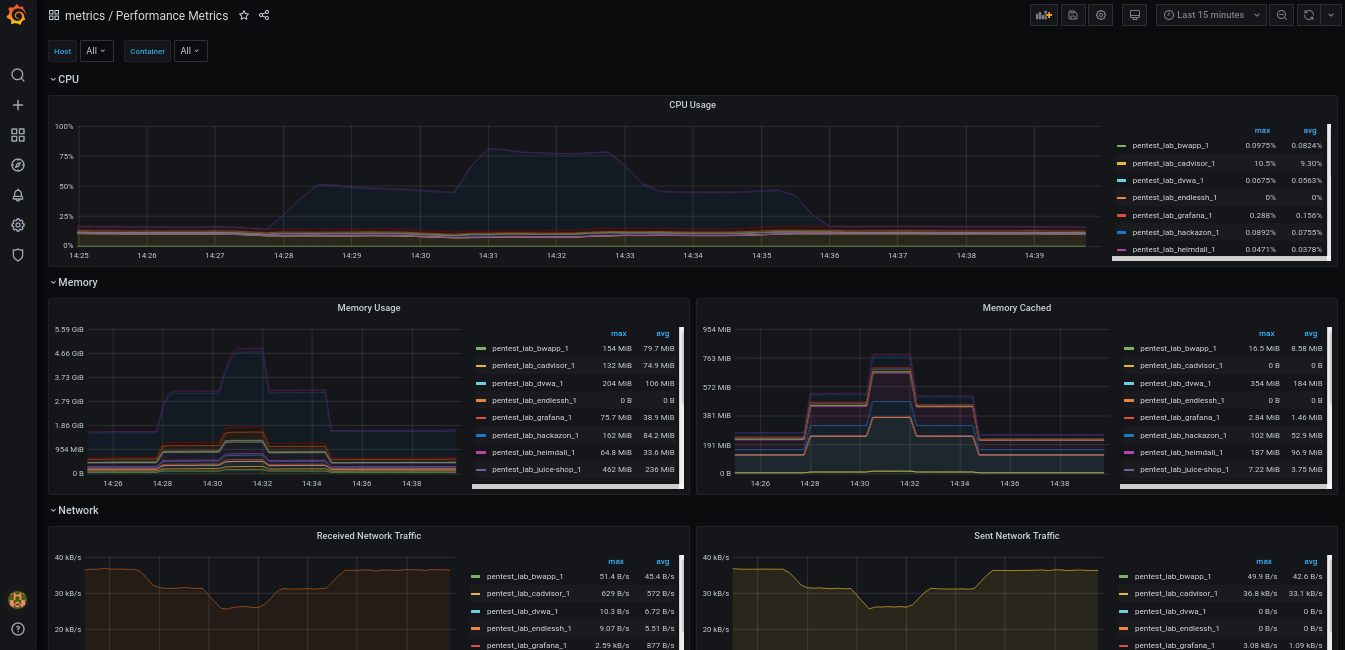 oliverwiegers/pentest_lab
docker-composeを使用したローカル侵入テストラボ。
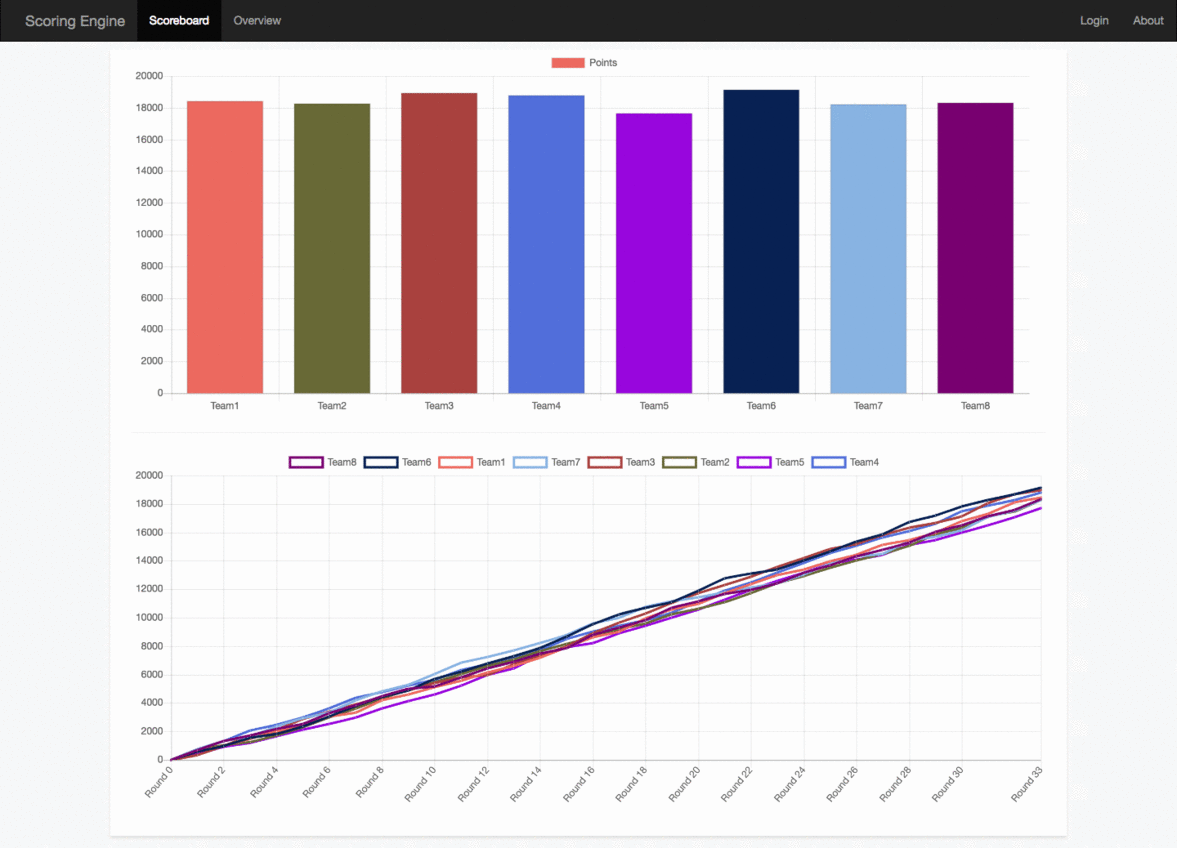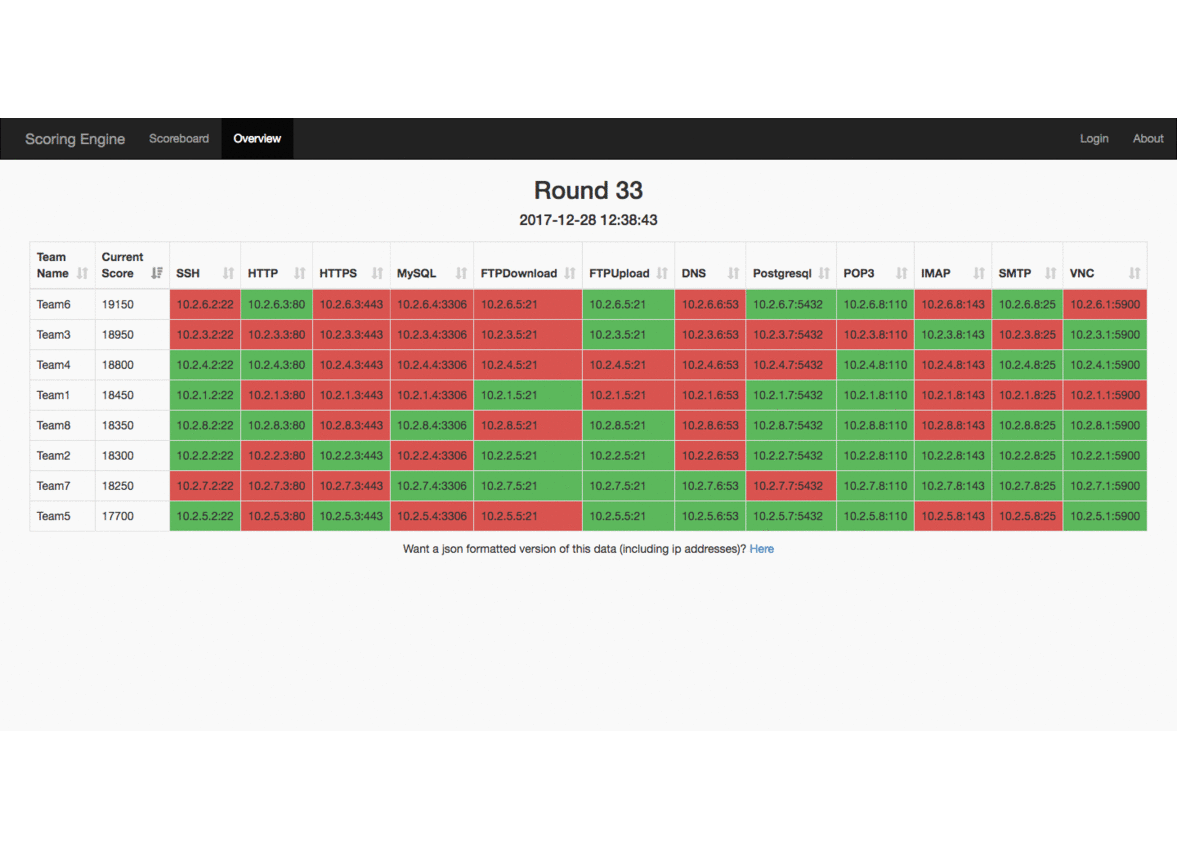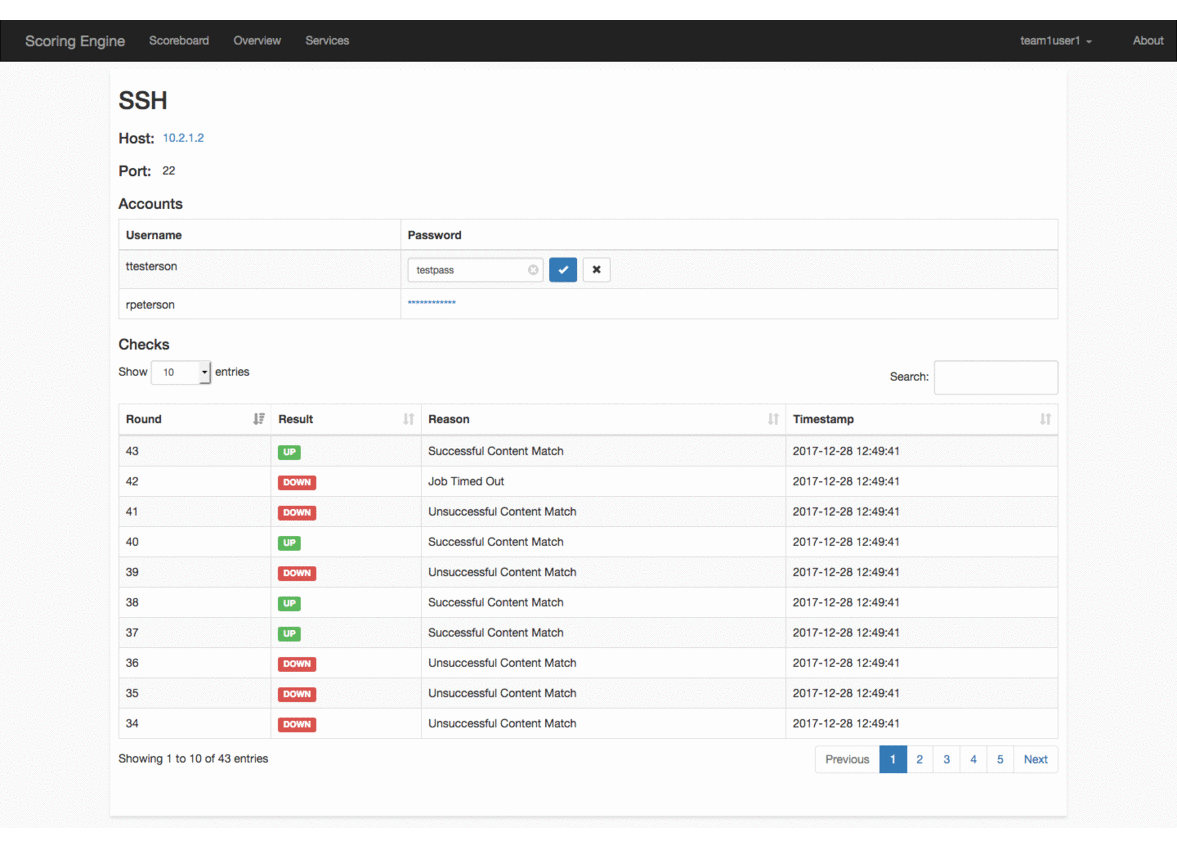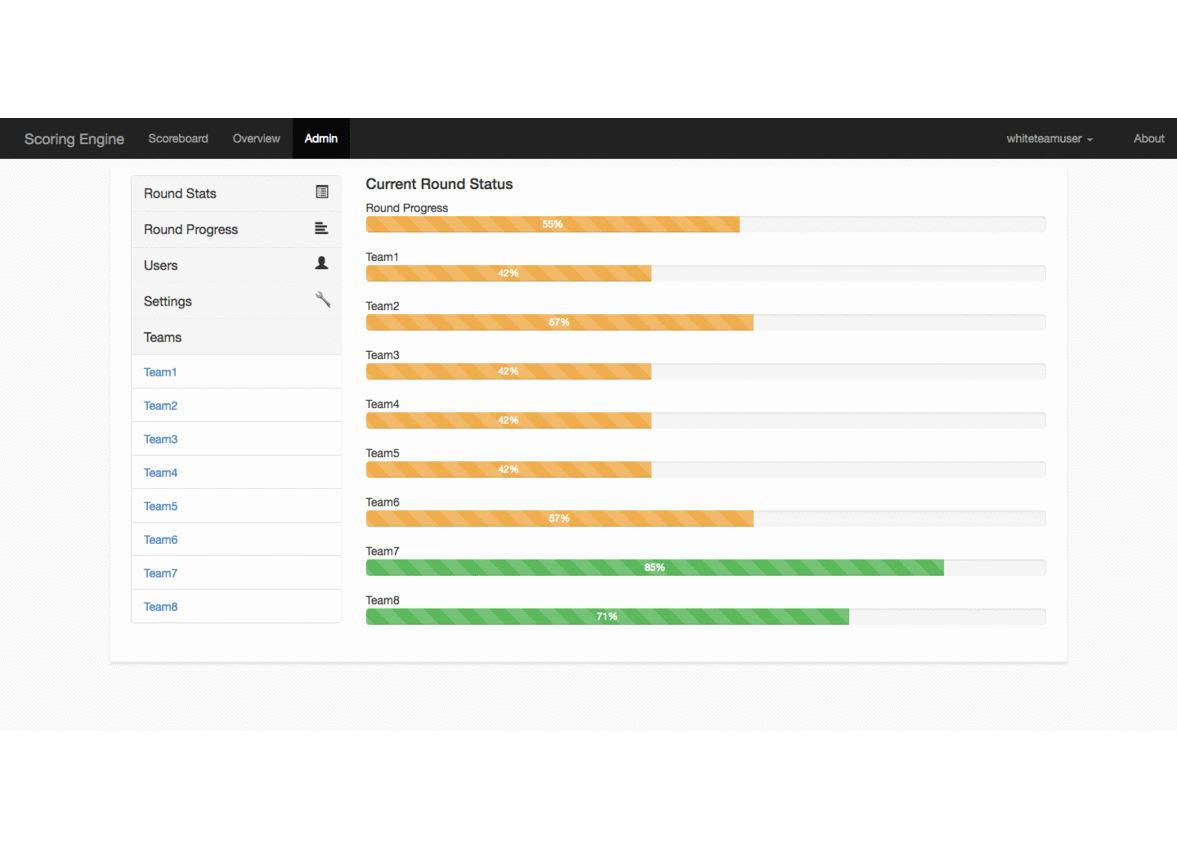 scoringengine/scoringengine
レッド/ホワイト/ブルーチーム競技用スコアリングエンジン
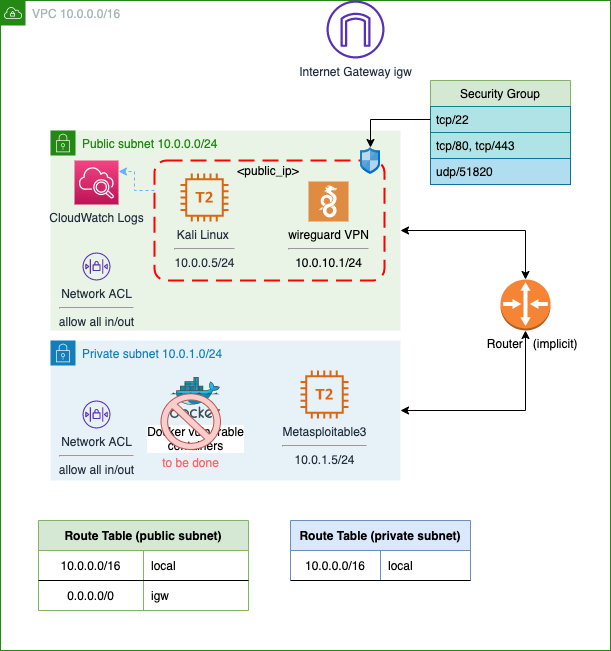 juanjosanz/aws-pentesting-lab
SSHおよびWireGuard VPN経由でアクセス可能なKali Linuxインスタンスと、プライベートサブネット内の脆弱なインスタンスを備えたペネトレーションテストラボ
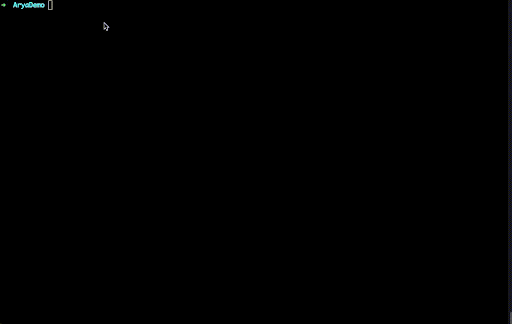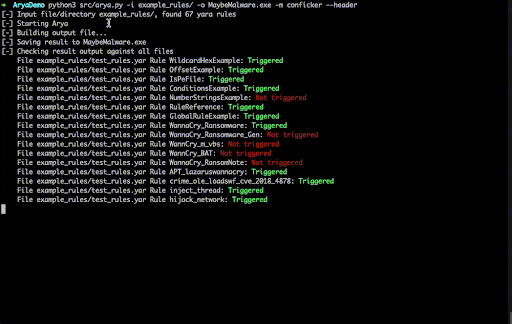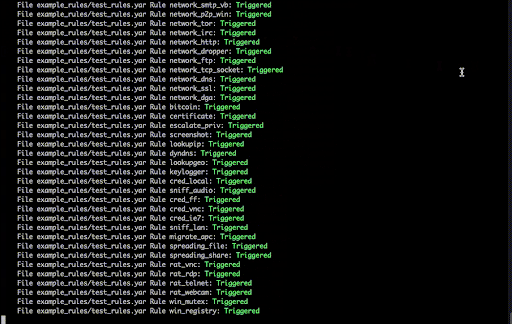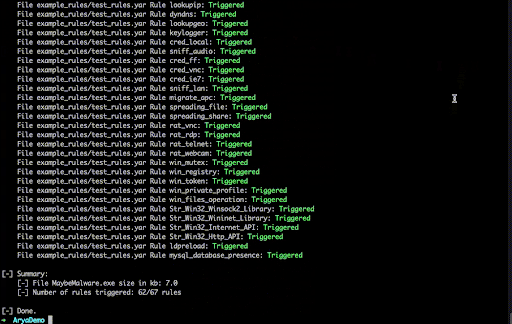 claroty/arya
YARAルールから疑似悪意ファイルを生成し、AV/EDRの検出をトリガーします。これにより、実際のマルウェアサンプルを使わずに、マルウェア研究、ルールのQA、ネットワークセンサーの耐圧試験が可能になります。
 liveoverflow/pwnedit
CVE-2021-3156 - Sudo Baron Samedit
 arcanum-sec/wraith
ブラウザフックフレームワーク。許可されたレッドチームと教育者向け。XSSを介してブラウザをフックし、対話型のポストエクスプロイテーション制御、ブラインドXSSの戦利品キャプチャ、ソーシャルエンジニアリングオーバーレイ、および練習ラボを提供する。
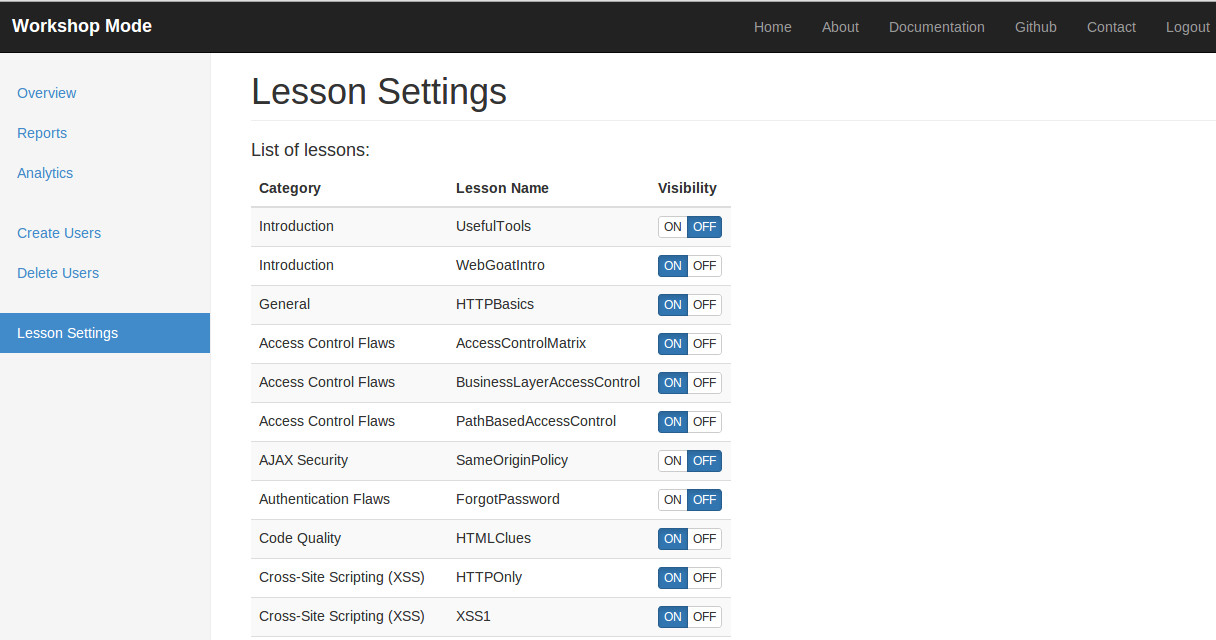 owasp/owaspwebgoatphp
意図的に脆弱性を持たせた、Webアプリケーションセキュリティ学習用のWebアプリケーション。
 tenable/kaimonkey
意図的に脆弱なTerraformインフラストラクチャ - AWSとAzureにわたるクラウドセキュリティの設定ミスを学習し、IaCスキャナーの検出を検証するためのもの。
 blasty/cve-2021-41773
CVE-2021-41773 プレイグラウンド
 devzero-security/redstackpro
A canvas for red team infrastructure and cyber ranges. Compose a topology, export runnable Terraform and Ansible, and deploy it yourself. Your cloud…
 tombstoneghost/tiwap
意図的に脆弱性を含むFlask Webアプリケーション。22のセキュリティ欠陥を3つの難易度レベルで提供し、実践的なペネトレーションテストやWebセキュリティ教育に最適です。