Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-5548-POC — FreeFloat FTP Serverのスタックバッファオーバーフロー(CVE-2025-5548)を示す教育用ラボ。脆弱性分析、Immunity Debuggerでのデバッグ、オフセット計算、RCEペイロード生成など、完全なエクスプロイト開発をカバーします。 | Kitploit
ツール/GitHubGitHub/lorenzoporrasduque/cve-2025-5548-poc
ペイロード生成脆弱性分析エクスプロイトリバースエンジニアリングシェルコードデバッガペネトレーションテスト学習と教育バイナリエクスプロイト
共有
ラボと実践
GitHublorenzoporrasduque/cve-2025-5548-poc

CVE-2025-5548-POC

FreeFloat FTP Serverのスタックバッファオーバーフロー(CVE-2025-5548)を示す教育用ラボ。脆弱性分析、Immunity Debuggerでのデバッグ、オフセット計算、RCEペイロード生成など、完全なエクスプロイト開発をカバーします。

リポジトリを見る
578ヶ月前未レビュー

CVE-2025-5548-POC

脆弱性の説明

CVE-2025-5548 は、Windows システム向けのレガシー FTP サービスである FreeFloat FTP Server で特定されたスタックバッファオーバーフロー型の脆弱性です。この欠陥は NOOP コマンドのハンドラに存在し、スタック上の固定サイズバッファへ入力をコピーする前に、入力サイズの検証を行いません。これにより、リモートの攻撃者が事前認証なしで過大なサイズの文字列を送信し、EIP レジスタを上書きして、任意のコードへ実行フローをリダイレクトすることが可能になります。

  • タイプ: スタックバッファオーバーフロー (CWE-121)
  • ベクタ: ネットワーク (認証なしのリモートアクセス)
  • 影響: リモートコード実行 (RCE)
  • 影響を受けるサービス: FreeFloat FTP Server — TCP/21、NOOP コマンド
  • 影響を受けるシステム: Windows XP、Windows 7、Windows 10/11 (有効な保護に応じて異なる)

概要

このリポジトリは、管理された環境における CVE-2025-5548 の脆弱性に関する技術的なラボ演習を文書化したものです。主な目的は、評価の全サイクルを分析することでした: 脆弱なコンポーネントの特定、無効な入力に対するサービスの応答の観察、そしてシステムの安定性とセキュリティへの潜在的な影響を証拠に基づいて裏付けることです。

この演習は、学術的かつ防衛的なサイバーセキュリティのアプローチで実施されました。発見事項のトレーサビリティ、技術文書の品質、攻撃対象領域の縮小を目的とした緩和策の定義を優先しました。

内容

  • Pasos.md: フェーズごとに構成され、検証の証拠を含む演習の方法論的な展開。
  • Conclusion.md: 結果、適用された方法論、防衛的アプローチの重要性をまとめた技術的な締めくくり。

使用したツール

  • IDA Free: バイナリの静的解析と関連する実行パスの特定に使用。
  • Immunity Debugger: 動的デバッグと、制御されたクラッシュ時のレジスタとメモリの観察に使用。
  • Mona.py: オフセットの計算、bad characters の検証、ジャンプ命令の検索の支援に使用。
  • Python 3: テストケースの自動化と、再現可能な入力の送信に使用。
  • Socket (Python 標準ライブラリ): TCP 接続の確立と、制御されたテストペイロードの送信に使用。
  • Metasploit tools: パターンの生成と、ラボ環境での技術的検証テストに使用。
  • Netcat (nc): 管理されたシナリオにおける接続確認と受信に使用。
  • Windows + Kali Linux 環境: ターゲットシステムと分析・サポート環境を分離するために使用。

範囲と責任ある使用

このリポジトリの内容は、許可された環境での教育、研究、およびセキュリティ対策の強化を目的としています。所有者の明示的な許可なしに、ラボ外や第三者のシステムに適用してはなりません。
視覚的証拠

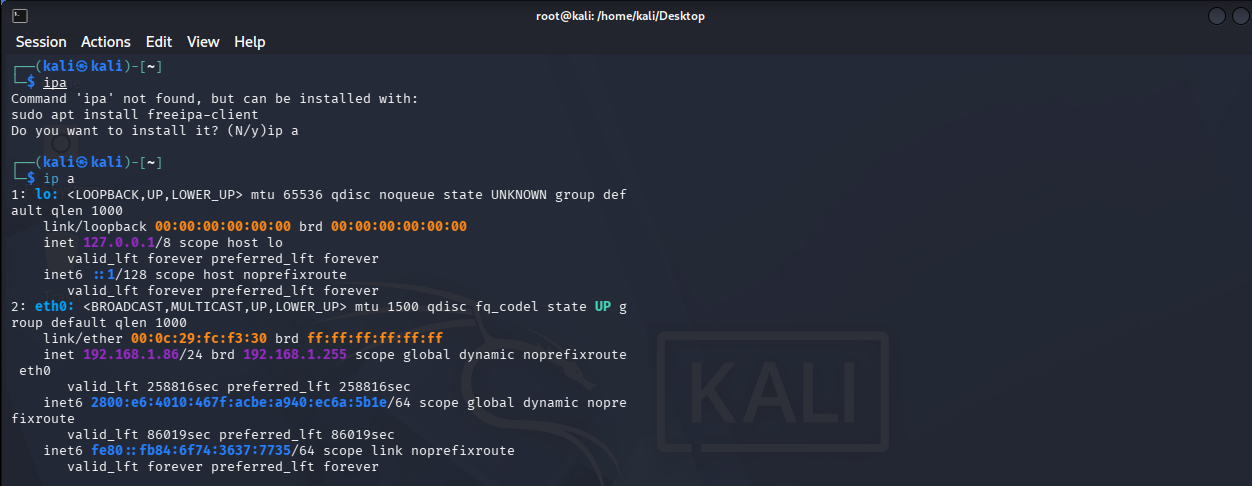
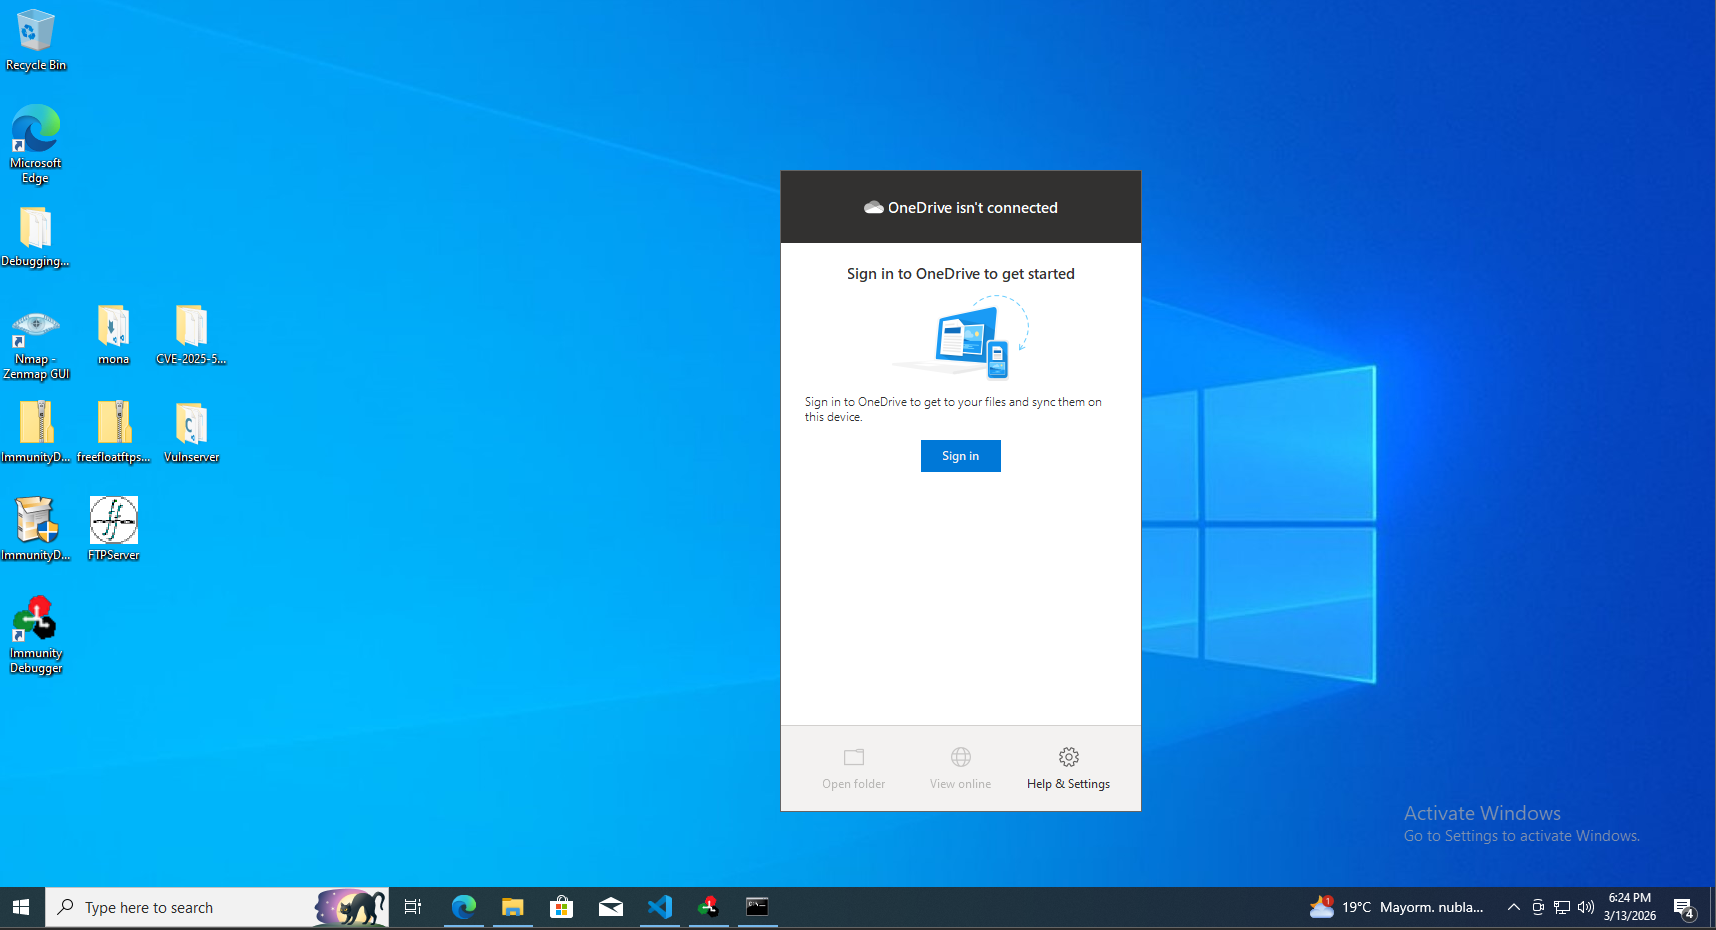
Windows 上の分析環境 Kali 上のサポート環境
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    282

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →