#1
 aminetitrofine/cve-2022-4096
この実験は、エミュレートされたIoT上でDNSリバインディング攻撃がどのように機能するかを示すことを目的としています。このセットアップには、Webインターフェースを介して制御できるシミュレートされたIoTデバイスがあります(これは多くのIoTデバイスに典型的な構成です)。
 louisabricot/writeup-cve-2019-19194
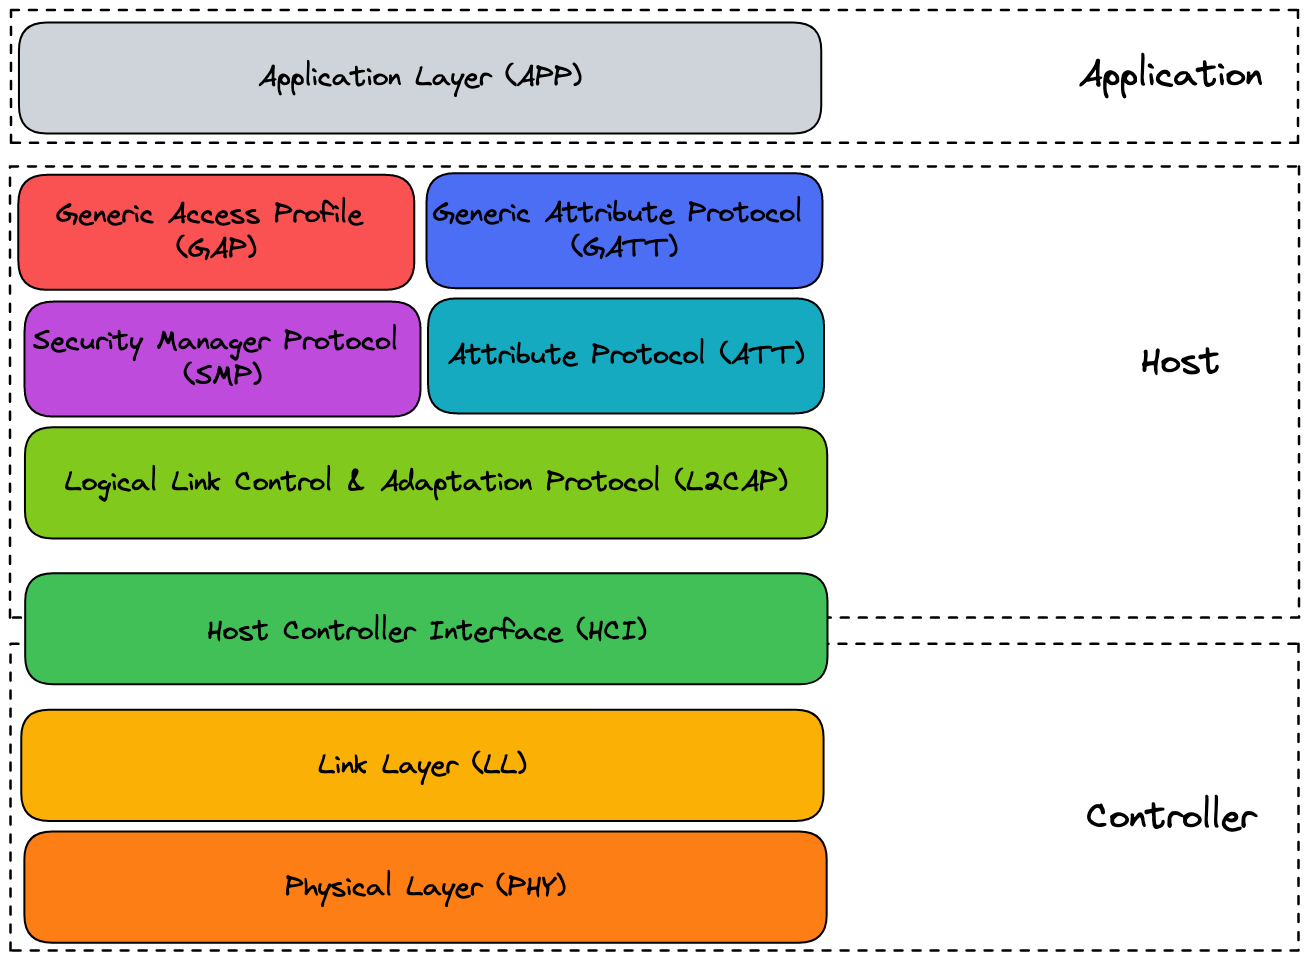
CVE-2019-19194の解説と理論上のProof-of-Concept
 shoucheng3/eclipse__hawkbit_cve-2020-27219_0-3-0m6
制約のあるエッジデバイス、コントローラー、ゲートウェイへIPベースのインフラ経由でソフトウェア更新を展開するためのドメイン非依存のバックエンド。REST APIとDockerサポートを備えています。
 dudux/routerfirmwares
多数のルーターのファームウェアイメージ。主に、入手が困難で、JTAG、UART、フラッシュの取り外し、またはデバイスへのroot取得による抽出が必要なものです。 その多くは世界中のISPによって配備されています。ここにダンプをプルリクエストしていただいて構いません。
 cappricio-securities/cve-2024-5947
Deep Sea Electronics DSE855 - 認証バイパス
 dkstar11q/cve-2024-29269
CVE-2024-29269 のエクスプロイトで、TLR-2005KSH ルーター上での未認証 OS コマンド実行を可能にし、標的探索用の ZoomEye および Leakix の dork クエリを備えています。
 gabrielavls/cve-2017-7921
CVE-2017-7921 エクスプロイト。管理者パスワードの取得とスナップショットの自動ダウンロードを可能にします。
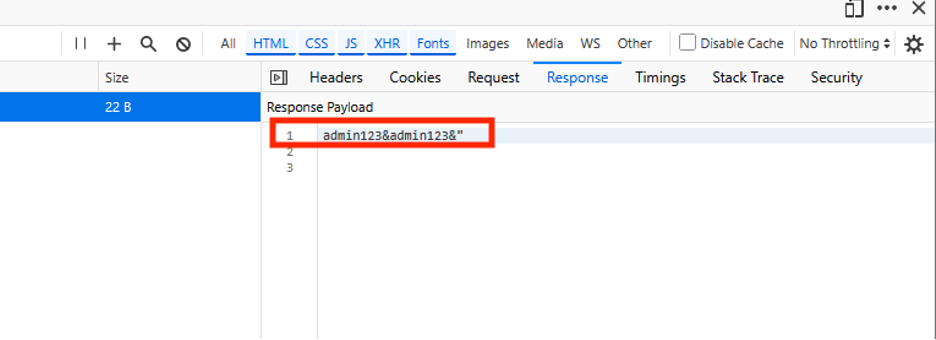 weedl/cve-2025-45620
AVerカメラのWebインターフェースにおけるクライアントサイド認証バイパスの開示により、ネットワークトラフィック監視を介して暗号化されていない認証情報が露出する。
 veereshgadige/aziot-cctv-cve-2025-50777
CVE-2025-50777: AZIOT Smart CCTVにおけるルートアクセスと平文資格情報の露出
 kristof-mattei/gardyn-hack
CVE-2025-29628, CVE-2025-29629, CVE-2025-29630, CVE-2025-29631
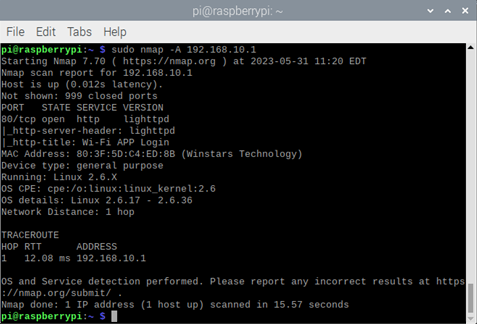 scorpion-security-labs/cve-2020-12124
CVE-2020-12124の概念実証エクスプロイト。Wavlink AC1200ルーターを標的とし、CGIインターフェースの未認証コマンドインジェクションとスタックバッファオーバーフローを示します。
 nap3xd/cve-2023-33869-rce-poc
Enphase ソーラーインバーターにおけるリモートコード実行 (RCE) の概念実証
 kaisersource/cve-2021-3166
CVE-2021-3166の概念実証エクスプロイト。ASUS DSL-N14Uルーターを悪意のあるファームウェアアップロードを介して標的とし、サービス拒否状態を引き起こします。
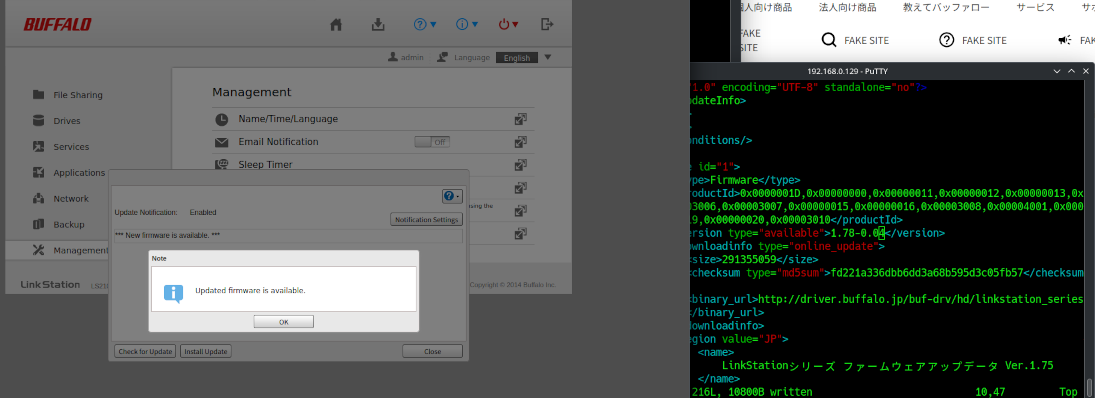 christopher-pace/cve-2023-51073
ファームウェア更新サーバー検証の脆弱性(Buffalo LS210D バージョン 1.78-0.03)
 skylightcyber/cve-2023-28810
CVE-2023-28810 のエクスプロイトコード
 dopheide-esnet/zeek-jetdirect
ネットワークトラフィック分析を介して、HP JetDirectプリンタを標的としたCVE-2017-2741の悪用試行を検出するZeekパッケージ。