

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/weedl/cve-2025-45620
IoTセキュリティ脆弱性分析ウェブセキュリティペネトレーションテストハードウェアセキュリティ認証
GitHubweedl/cve-2025-45620

CVE-2025-45620

AVerカメラのWebインターフェースにおけるクライアントサイド認証バイパスの開示により、ネットワークトラフィック監視を介して暗号化されていない認証情報が露出する。

リポジトリを見る
1351年前未レビュー
共有

問題の詳細

カメラモデル PTC310UV2 はファームウェアバージョン 0.1.0000.59 を実行しています。脆弱性はカメラにアクセスするために使用されるWebインターフェースで発見されました。この脆弱性はペネトレーションテスト中に発見されたため、PoCのスクリーンショットの一部の情報は編集されています。

説明

この開示には、AVerファームウェアのログインWebインターフェースで特定された2つの脆弱性が含まれています。なお、私はあなたの製品にあまり詳しくないため、一部の用語が正しく使用されていない可能性があることに注意してください。

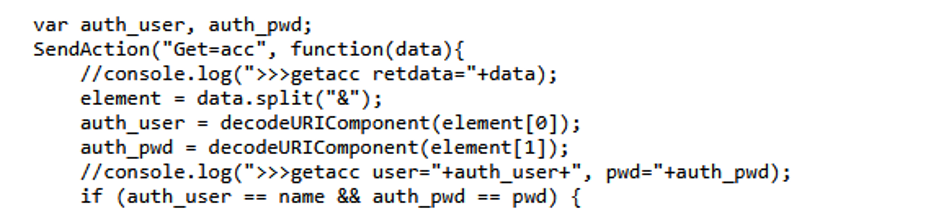
この発見はCVE-2025-45619に比べてやや包括的ですが、主にクライアントサイドの認証に関連しています。 Webアプリケーションのソースコードを調査すると、適用されている認証メカニズムが明らかになります。認証メカニズムがフロントエンドで実行される場合、アプリケーションはどこか(この場合はエンドポイント)から資格情報を取得してフロントエンドに取り込む必要があることを意味します。この場合、以下に表示される関数は、最初の発見で特定されたエンドポイントから資格情報をフロントエンドに取得します。
bilde

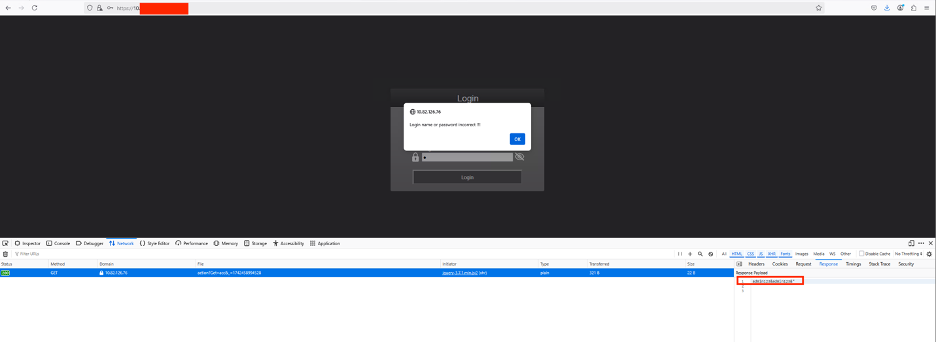
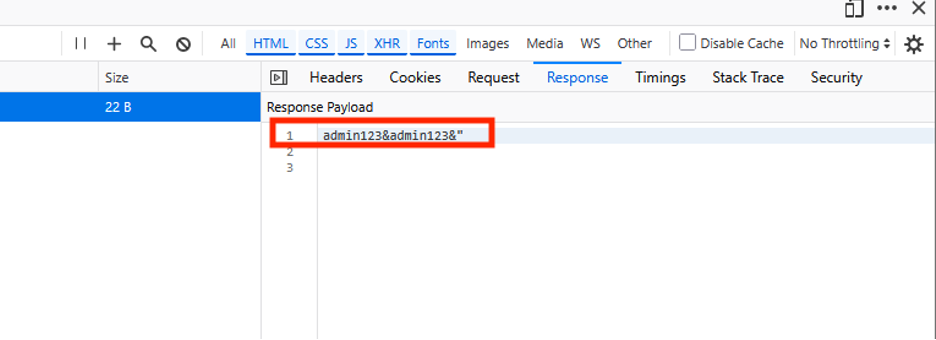
「SendAction(“Get=acc”, function(data)」の行は、最初の発見にリクエストを送信してアプリケーションを取得し、資格情報を「username&password&」形式で返します。次に、関数は返された文字列を解析し、ユーザー名を「auth_user」、パスワードを「auth_pwd」に設定します。最後に、関数はこれらの値をユーザーが入力した値(nameとpwd)と比較し、資格情報が正しいかどうかに応じてログインフローを続行します。 アプリケーションは、資格情報が有効かどうかに関係なく、資格情報の呼び出しを行います。これは、攻撃者がブラウザでネットワークトラフィックを監視した場合、ユーザー名またはパスワードが暗号化されずに露出されることを意味します。このプロセスは以下の図に示されています。
bilde bilde

資格情報をフロントエンドに保存または転送することはベストプラクティスに違反します。代わりに、認証はトークンベースの方法(例:JWT、OAuth)を使用して安全に処理されるべきです。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    360
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





