
 #1
モノのインターネット(IoT)デバイス、プロトコル、およびプラットフォームをテストおよび保護するためのツール。
Kitploit おすすめ
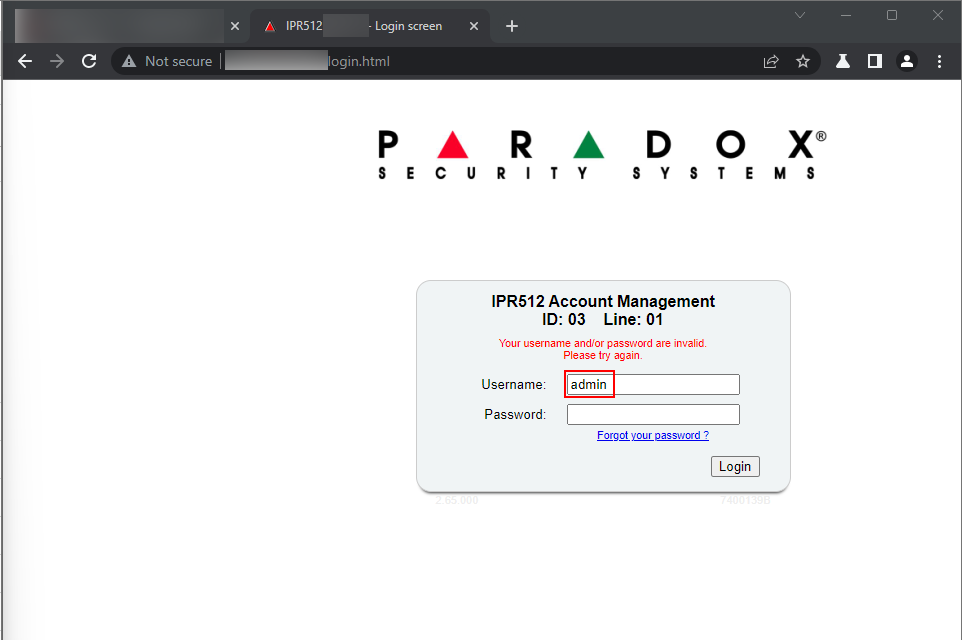
 darknesschieftain/injection-vulnerability-in-paradox-security-systems-ipr512-cve-2023-24709-poc
Paradox Security System IPR512 Webコンソールのログインフォームページで、攻撃者は "</script>" などのJavaScript文字列を入力して、ファイル "login.xml" の設定を上書きし、ログインページをクラッシュさせる可能性があります。
 yashodhanvivek/agatsa-easytouch-plus---cve-2025-56019
このレポートは、Easytouch+製品のBLE認証の脆弱性のために予約され、発見者Yashodhan Vivek Mandkeに割り当てられたCVE-2025-56019に関するものです。このリポジトリにあるレポートPDFをダウンロードしてください。
 moxie25/nanomq-memory-leak-research
CVE-2026-36590(NanoMQ v0.24.9 のサービス拒否脆弱性)に関する公開勧告と技術分析。
 yozarseef95/cve-2023-31595
IC Realtime ICIP-P2012T には、オープンポートを介した不適切なアクセス制御の脆弱性があります。
 7h3w4lk3r/cve-2023-40459
CVE-2023-40459 認証不要のDoS PoCエクスプロイト
 mirellesilvajs/iot-vuln-lab-cve-2017-17761
CVE-2017-17761に基づくIoTデバイスの脆弱性悪用の教育用シミュレーション
 trinadh465/packages_apps_nfc_aosp10_r33_cve-2020-0453
Android NFC パッケージにCVE-2020-0453のパッチを適用し、NFCコンポーネントのセキュリティ脆弱性に対処しました。
 lodi-g/cve-2019-13361
Smanos W100 1.0.0デバイスには安全でない権限設定(Insecure Permissions)が存在し、同じWi-Fiネットワーク上の攻撃者によって悪用される可能性があります。
 jaden-bowers/tenda-router-vr-and-exploit
Tenda AC15 ルーターのファームウェアリホスティングとリモートコマンド実行(CVE-2020-10987)のエクスプロイト再現に関する解説記事。
 tlatkdgus1/blueborne-cve-2017-1000251
クローン
 myasnik/hardware-hacking-cheatsheet
ハードウェアハッキングチートシート
 athos-zago/cve-2024-30973
PoCビデオ - https://youtu.be/hNzmkJj-ImM?si=NF0yoSL578rNy7wN
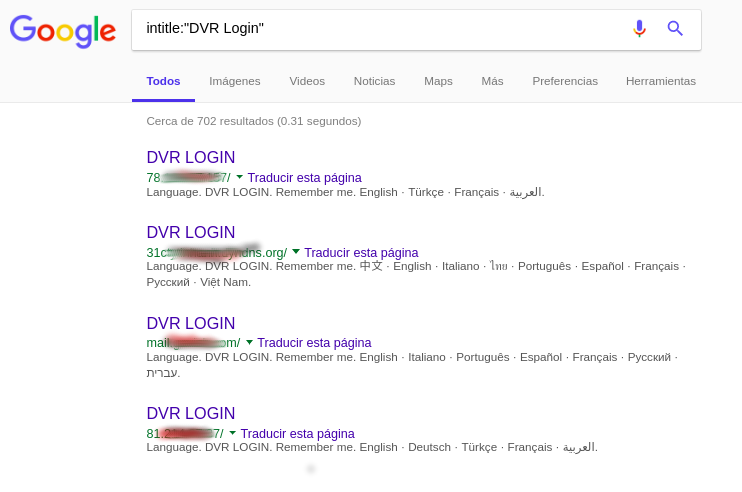 likaifeng0/cve-2018-9995_dvr_credentials-dev_tool
CVE-2018-9995のエクスプロイトツール。Cookieバイパスを伴うHTTPリクエストを介して、露出したDVRデバイスから資格情報を抽出します。複数のベンダーモデルを標的にします。
 leonardobg/cve-2023-36143
CVE-2023-36143の概念実証エクスプロイト。Maxprint Maxlink 1200G v3.4.11Eの診断ツールWebインターフェースを介したコマンドインジェクションを実証します。
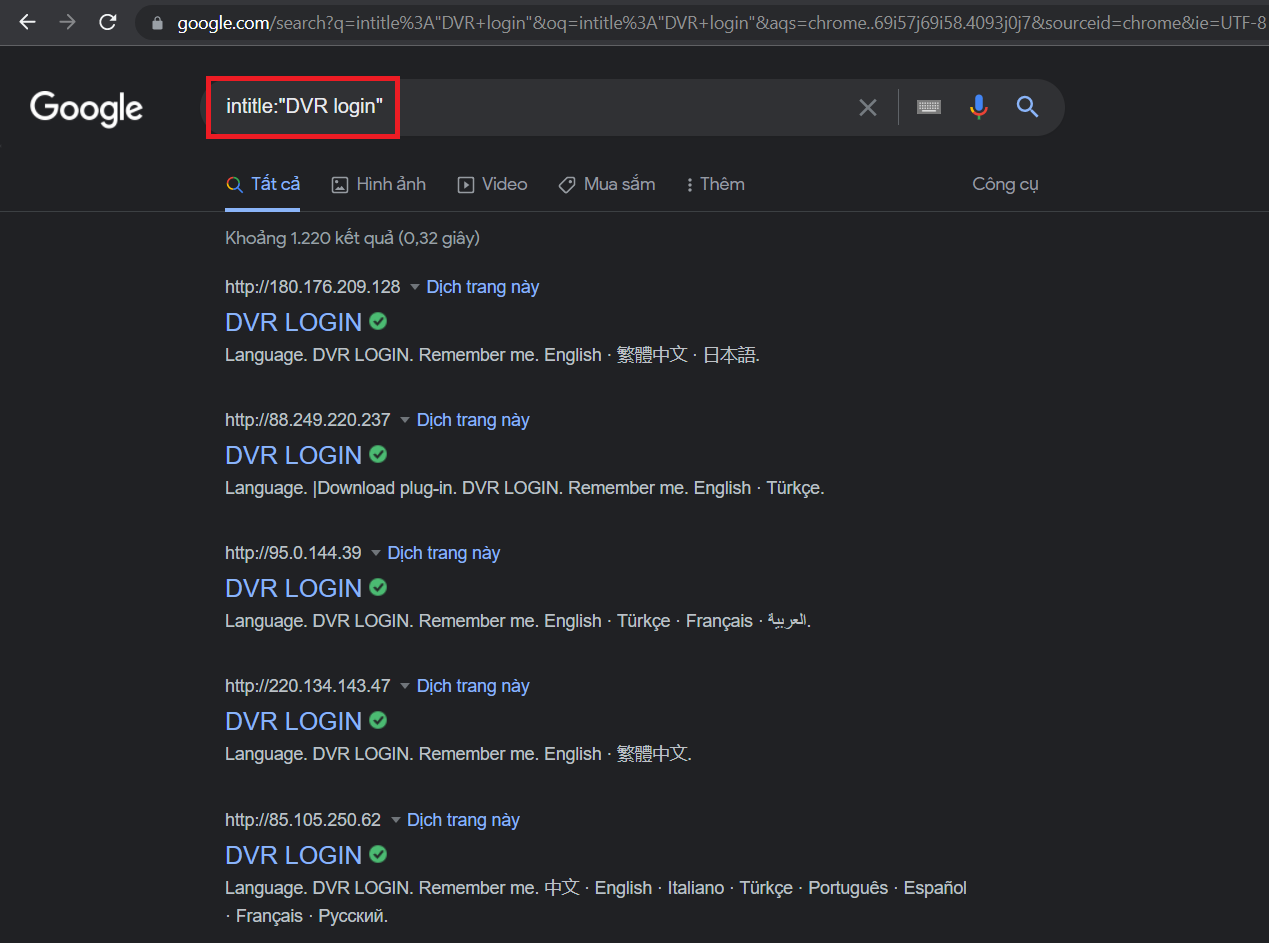 lequockhanh2k/tool_exploit_password_camera_cve-2018-9995
CVE-2018-9995のエクスプロイトツール。Google dorkingと直接IPアクセスを介して、脆弱なDVRデバイスから資格情報を抽出します。
 exploitwritter/cve-2022-25064
このスクリプトは、TP-Link WR840Nルーターのリモートコマンド実行脆弱性を、configure関数のIPv6プロトコルを使用して悪用します。
 alt3kx/cve-2007-6638
March Networks DVR 3204 - ログファイル情報漏洩








