

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-51073 — ファームウェア更新サーバー検証の脆弱性(Buffalo LS210D バージョン 1.78-0.03) | Kitploit

ツール/GitHubGitHub/christopher-pace/cve-2023-51073
IoTセキュリティ脆弱性分析エクスプロイトネットワークセキュリティハードウェアとIoTセキュリティファームウェア解析
GitHubchristopher-pace/cve-2023-51073

CVE-2023-51073

ファームウェア更新サーバー検証の脆弱性(Buffalo LS210D バージョン 1.78-0.03)

リポジトリを見る
362年前未レビュー
共有

CVE-2023-51073 - Buffalo LS210D バージョン 1.78-0.03 におけるファームウェア更新サーバー検証の脆弱性

Christopher J. Pace および Ryan Miller

Buffalo LS210D は、中小企業や個人向けに設計・販売されているネットワークアタッチドストレージ(NAS)サーバーです。LS210D には、ファームウェア更新をリモートでダウンロードしてインストールする機能が搭載されています。LS210D は、この機能において「中間者攻撃(Adversary in the Middle、AitM)」に対して脆弱です。被害者の上流接続を制御する攻撃者は、更新サーバーに対して誤った DNS 名を提供するか、更新サーバーからのトラフィックを悪意のあるサーバーにリダイレクトすることができます。これにより、root ユーザーとしてのコマンド実行や、マルウェアの直接インストールにつながる可能性があります。

ファイル /etc/init.d/update_notifications.sh は、/www/buffalo/www/dynamic/system/update/BufUpdate.pm にあるファームウェア更新サーバー側スクリプトから呼び出されます。update_notifications.sh 内には、次の行があります:
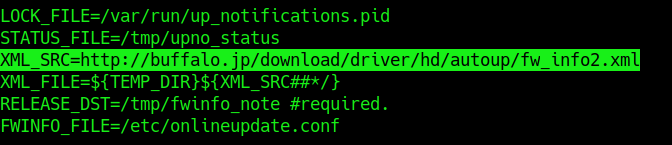
firmware-source

この xml ファイルを開くと、XML ファイル自体も HTTP のみの接続を指していることが明らかになります:
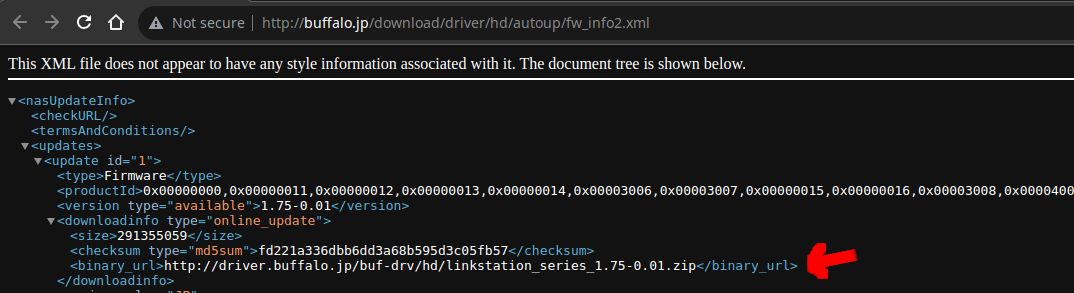
xml-file

さらに、この zip ファイルも暗号化されていません。このモデルに関する以前の調査では、パスワードで保護された zip ファイルを含む手動ファームウェア更新ユーティリティのダウンロードが示されていました。ファイル linkstation_series_1.75-0.01.zip にはこれらの保護機能は含まれていません。アーカイブ内には hddrootfs.buffalo.updated ファイルがあり、これには LS120D のルートファイルシステムを含むアーカイブ hddrootfs.buffalo が含まれています。攻撃者はこの zip ファイルを直接表示・変更して、独自のマルウェアを組み込んだり、機密ファイルを読み取ったりすることができます。
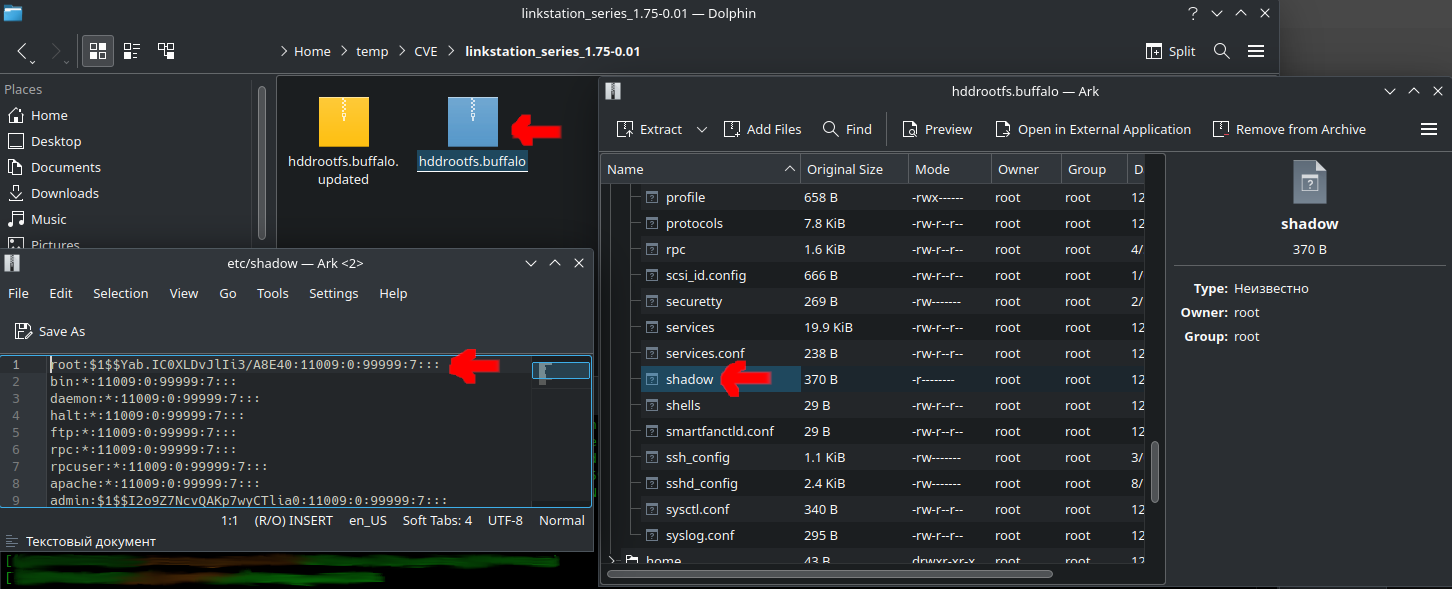
firnware-shadow

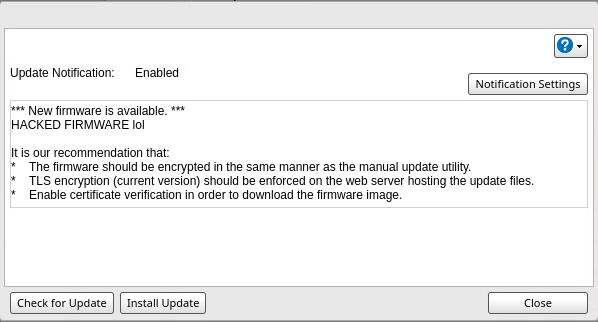
攻撃者が AitM 攻撃を実行すると、ルーターは更新されたファームウェアのインストールを喜んで提案します。以下はそのような攻撃の例で、右側の画面には fw_info2.xml に必要な変更、すなわち productId タグへの 0x0000001D の追加と、バージョンタイプタグを被害者のファームウェアバージョン(この場合は 1.78-0.04)より大きいバージョンに増加させる変更が示されています。
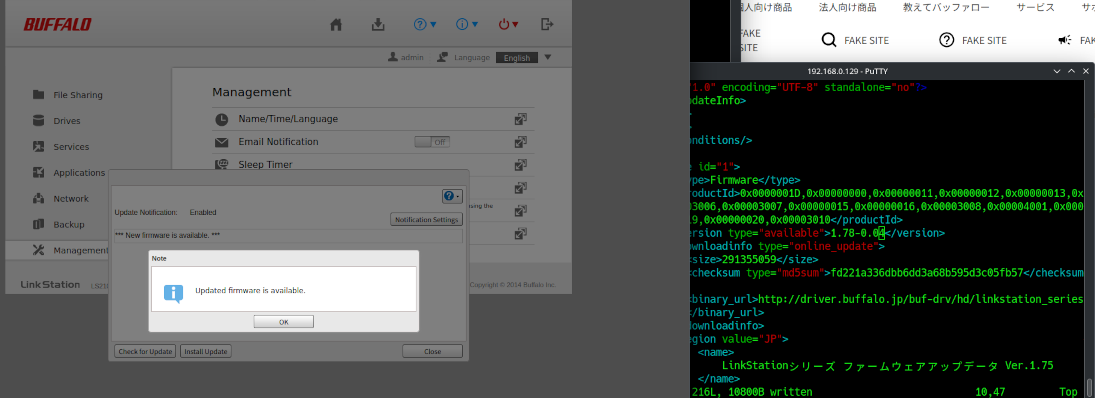
firmware-update-available

recommendations

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    383
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    327
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    256

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






