 #1
 faysalferdous/cve-2025-68645-exploiting-zimbra-webmail-lfi-vulnerability
CVE-2025-68645 Zimbra LFI 向けのディフェンダー重視のリファレンスパック。Sigma/Splunk 検出ルール、WAF 緩和スニペット、IOC パターン、インシデント対応のための内部アドバイザリを含みます。
 vignesh-hp/lockbit-ransomware-analysis
CVE-2023-4966(Citrix Bleed)を悪用するLockBitランサムウェアに関する脅威インテリジェンスとインシデントレスポンスのケーススタディ。
 bitsalv/toolshell-honeypot
CVE-2025-53770(別名 ToolShell)用ハニーポット
 macuchegit/detecting-and-analyzing-cve-2024-24919-exploitation
SIEMプラットフォームを使用したCVE-2024-24919の悪用の検出と分析のステップバイステップのウォークスルー。トラフィック分析、IOC文書化、封じ込め、エスカレーション手順を含む。
 mkdemir/activemq-lockbit-analysis
Apache ActiveMQ(CVE-2023-46604)の脆弱性からLockBitランサムウェア段階に至る419時間の侵入事案のエンドツーエンド分析、SIEM相関ルール、およびIOCリスト。
 cyberbibs/soc274---palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400-
CVE-2024-3400 (PAN-OS コマンドインジェクション) の調査と修復のためのステップバイステップの SOC アナリストウォークスルー。検出、ログ分析、脅威インテリジェンス、封じ込め、修復をアーティファクトと IOC とともにカバーします。
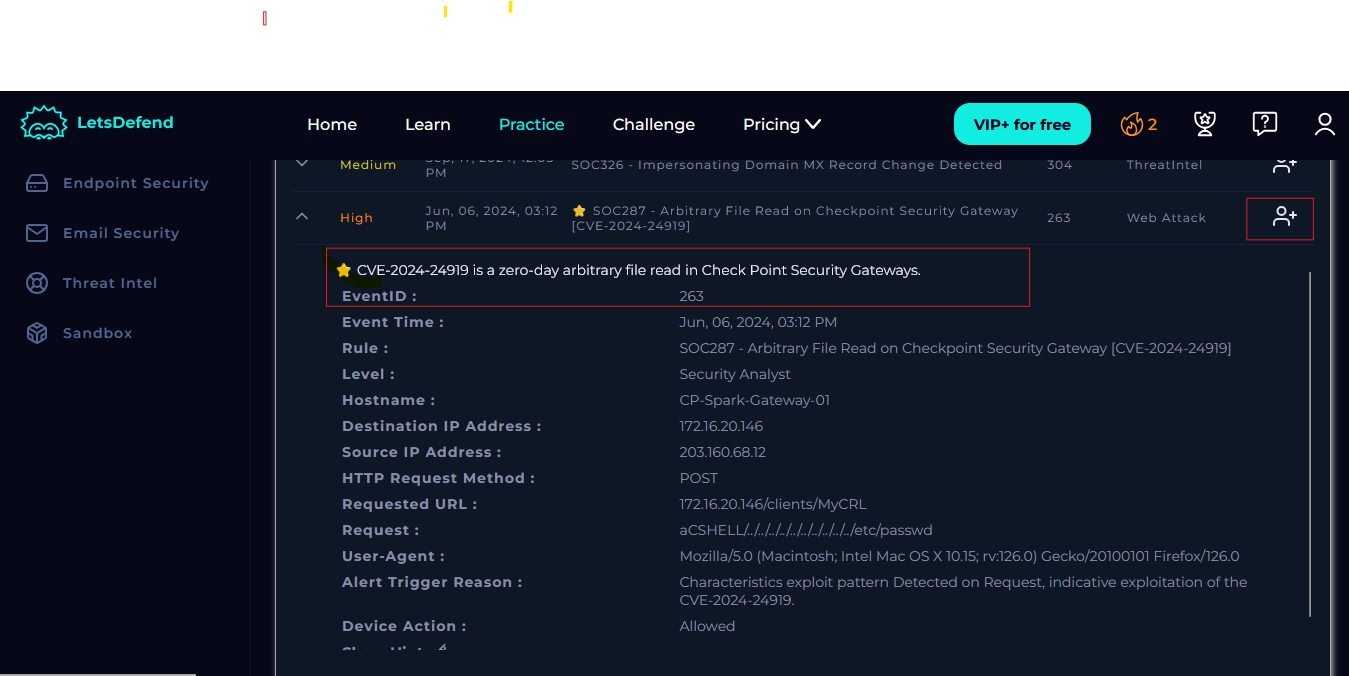 cyberbibs/event-id-263-arbitrary-file-read-on-checkpoint-security-gateway-cve-2024-24919-
CVE-2024-24919(Check Pointゲートウェイにおける任意のファイル読み取り)のSOCインシデント対応手順をステップバイステップで説明します。検出、分析、封じ込め、およびIOCを用いた修復を網羅しています。
 murrayr0123/cve-2024-3400-compromise-checker
CVE-2024-3400に関連する侵害の証拠を確認するためのシンプルなbashスクリプト
 paspke/scavenger_scanner
Windows上でCVE-2025-54313 eslint-config-prettier サプライチェーン攻撃のIOCを検出します
 azeemering/cve-2019-19781-dfir-notes
私のCitrix ADC NetScaler CVE-2019-19781脆弱性DFIRノート。
 zach115th/toolshellfinder
Windows IIS ログをスキャンし、CVE-2025-53770 および CVE-2025-53771 の兆候を検出します
 mrezqi/cve-2021-1675_carbonblack_huntingquery
CarbonBlackハンティングクエリ:PrintNightmare(CVE-2021-1675)のファイル、モジュールロード、プロセスイベントを介した悪用を検出するための、Sigmaルールに基づくクエリ。

 anonaninda/aninda-security-advisories
Aninda が公開したセキュリティアドバイザリ(CVE-2025-56608 や今後の発見を含む)。
 l4r1k/citrixnetscaleranalysis
🔬 Citrix Netscaler が CVE-2019-19781 経由で侵害された件に関するフォレンジック分析の一部を自動化するための Jupyter ノートブック
 digitalshadows/cve-2019-19781_iocs
CVE-2019-19781のキュレーションされた侵害指標(IOC)。ハニーポットログからのIPアドレスとwhoisデータが含まれ、脅威検出とインシデント対応に役立ちます。
 bridg3ops/soc335-cve-2024-49138-exploitation-detected
WindowsでのCVE-2024-49138悪用を分析する詳細なインシデントレスポンスのウォークスルー。プロセスツリー分析、IOC識別、MITRE ATT&CKマッピングによる検出と緩和をカバーしています。