
 #1
セキュリティ防御に侵害指標(IOC)を管理、共有、および統合するためのツール。
Kitploit おすすめ
 jonathanstross/cve-2025-31324
SAP Visual Composer システムにおける CVE-2025-31324 の脆弱性を識別し、悪意のある .jsp などの既知の侵害指標 (IOC) を検出するための Python ベースのセキュリティスキャナです。
 zedocun/sharepoint-toolshell-cve-2025-53770-incident-analysis
RCE、Webシェルの展開、MachineKeyの抽出を含む、SharePoint ToolShell(CVE-2025-53770)の悪用試行に関する技術的分析。
 ma1am/cve-2022-26134-exploit-detection
このリポジトリには、セキュリティ調査担当者がLinux ConfluenceサーバーでCVE-2022-26134の脅威ハンティングに使用できるYaraルールと手法が含まれています。
 b401/clickstudio-compromised-certificate
最近のCVE-2022-30190(Follina)攻撃で見られた侵害された証明書を含むリポジトリ。
 ngvcanh/cve-2025-55182-attack-analysis
CVE-2025-55182 (React2Shell) の実際の攻撃分析 - React Server Components RCE脆弱性
 zedocun/soc-investigation-powershell-edrfreeze
CVE-2024-49138の悪用アラートに関するSOC調査。シミュレーション環境におけるPowerShell、EDRFreezeの実行、および防御回避動作を含む。
 cyb3rtus/keepass_cve-2023-24055_yara_rule
侵害された可能性のあるKeePass設定ファイルを検出するためのシンプルなYARAルールが含まれています。
 guardicode/cve-2021-44228_iocs
Log4j脆弱性(CVE-2021-44228)に関する公開侵害指標(IoC)の厳選コレクション。脅威検知とインシデント対応のために複数のソースから集約されています。
 travisbgreen/cve-2025-8088
cve-2025-8088_検出
 fevar54/cve-2026-33634-scanner
TeamPCPサプライチェーン攻撃(CVE-2026-33634)のIOCスキャナー
 cyberdudebivash/cyberdudebivash-cisco-asyncos-cve-2025-20393-scanner
このツールは、開放されたTCP/6025ポート、応答するスパム隔離インターフェース、および既知のポストエクスプロイテーションIOCをチェックすることで、CVE-2025-20393への露出を特定するのに役立ちます。
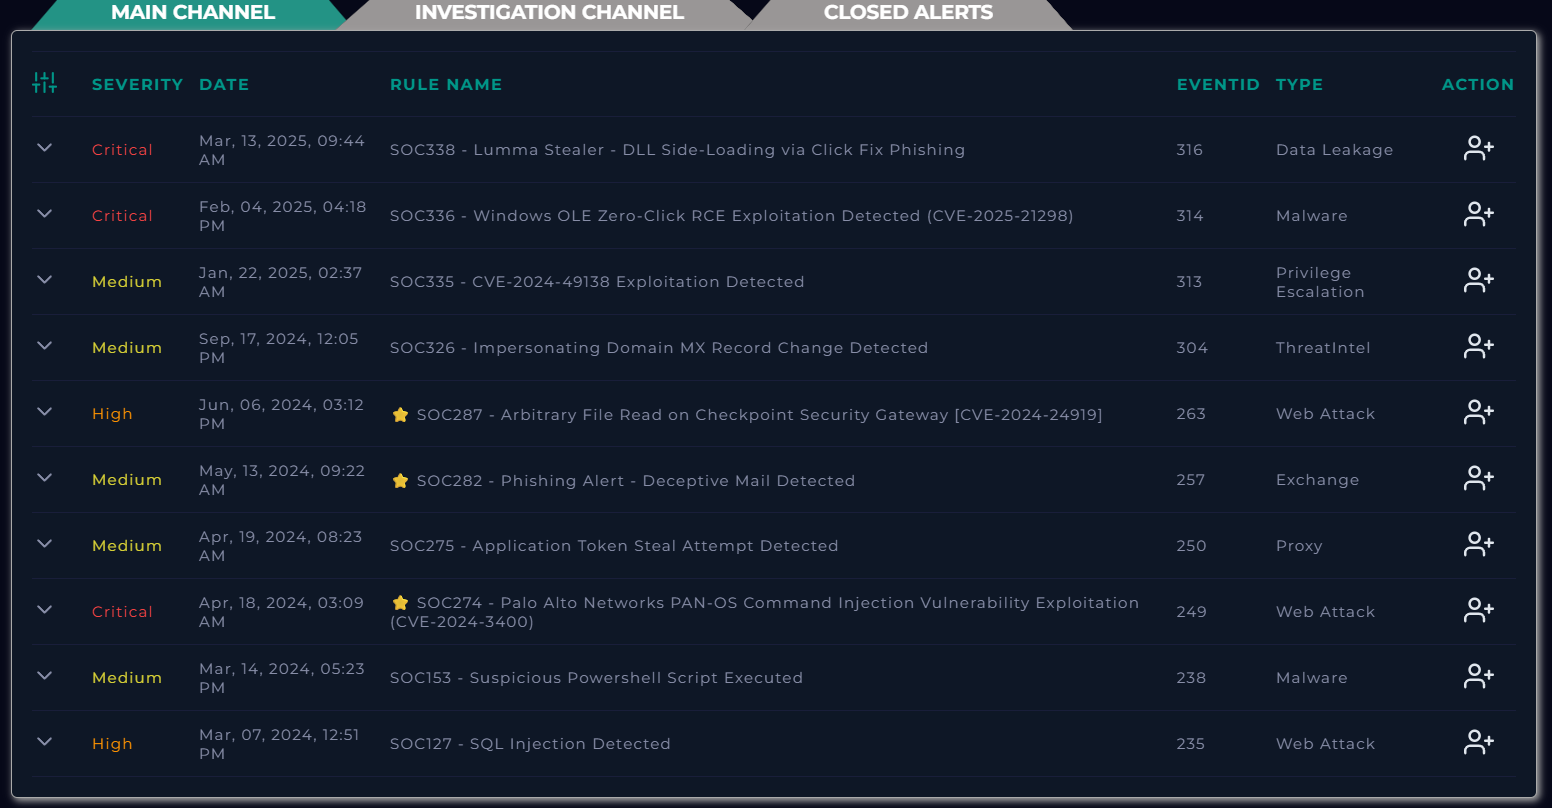 tarunbharathe/zero-click-rce-incident-response-cve-2025-21298
EDRテレメトリと静的マルウェア解析を用いた、重大度CriticalのZero-Click RCEエクスプロイト(CVE-2025-21298)に対する技術的調査とホスト封じ込め。
 cybersecurity-enthusiasts-ce/cve-2025-55182-researching-process
CVE-2025-55182(React Server Components/Next.js における事前認証 RCE)に関する防御的研究リポジトリ。技術的分析、検知ルール(Suricata/Sigma/YARA)、緩和策ガイド、およびセキュリティ研究者とSOCアナリスト向けの自動化CVE監視システ…
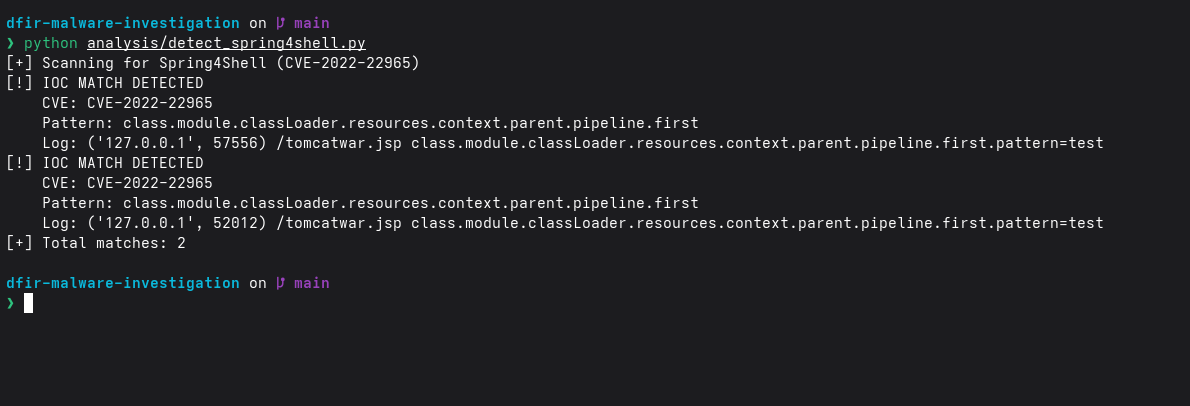 suyash-r-k/dfir-malware-investigation
Spring4Shell(CVE-2022-22965)DFIRラボ:エクスプロイトシミュレーション、Python WAF、IOCベースの検出、PCAP分析を備えています。
 garethmsheldon/cve-2025-60787-detection-motioneye-rce-via-config-injection
CVE-2025-60787(motionEyeの設定インジェクションを介した認証なしRCE)の検出ルールとYARA/KQLシグネチャ、プロセス実行およびファイル作成監視。
 pisut4152/sigma-rule-for-cve-2021-40438-exploitation-attempt
CVE-2021-40438攻撃試行のSigma-Rule
 faysalferdous/cve-2025-68645-exploiting-zimbra-webmail-lfi-vulnerability
CVE-2025-68645 Zimbra LFI 向けのディフェンダー重視のリファレンスパック。Sigma/Splunk 検出ルール、WAF 緩和スニペット、IOC パターン、インシデント対応のための内部アドバイザリを含みます。








