
 #1

 hamza-megahed/odin
中央集権型IoCスキャナー。Lokiをエンドポイント全体に展開し、検出結果を収集し、ログをCSVにパースしてインシデント対応およびフォレンジック分析に利用します。
 kevthehermit/ratdecoders
一般的なリモートアクセス型トロイの木馬向けのPythonデコーダー
 nivdolgin/cve-2018-13379
CVE-2018-13379 のハンティング
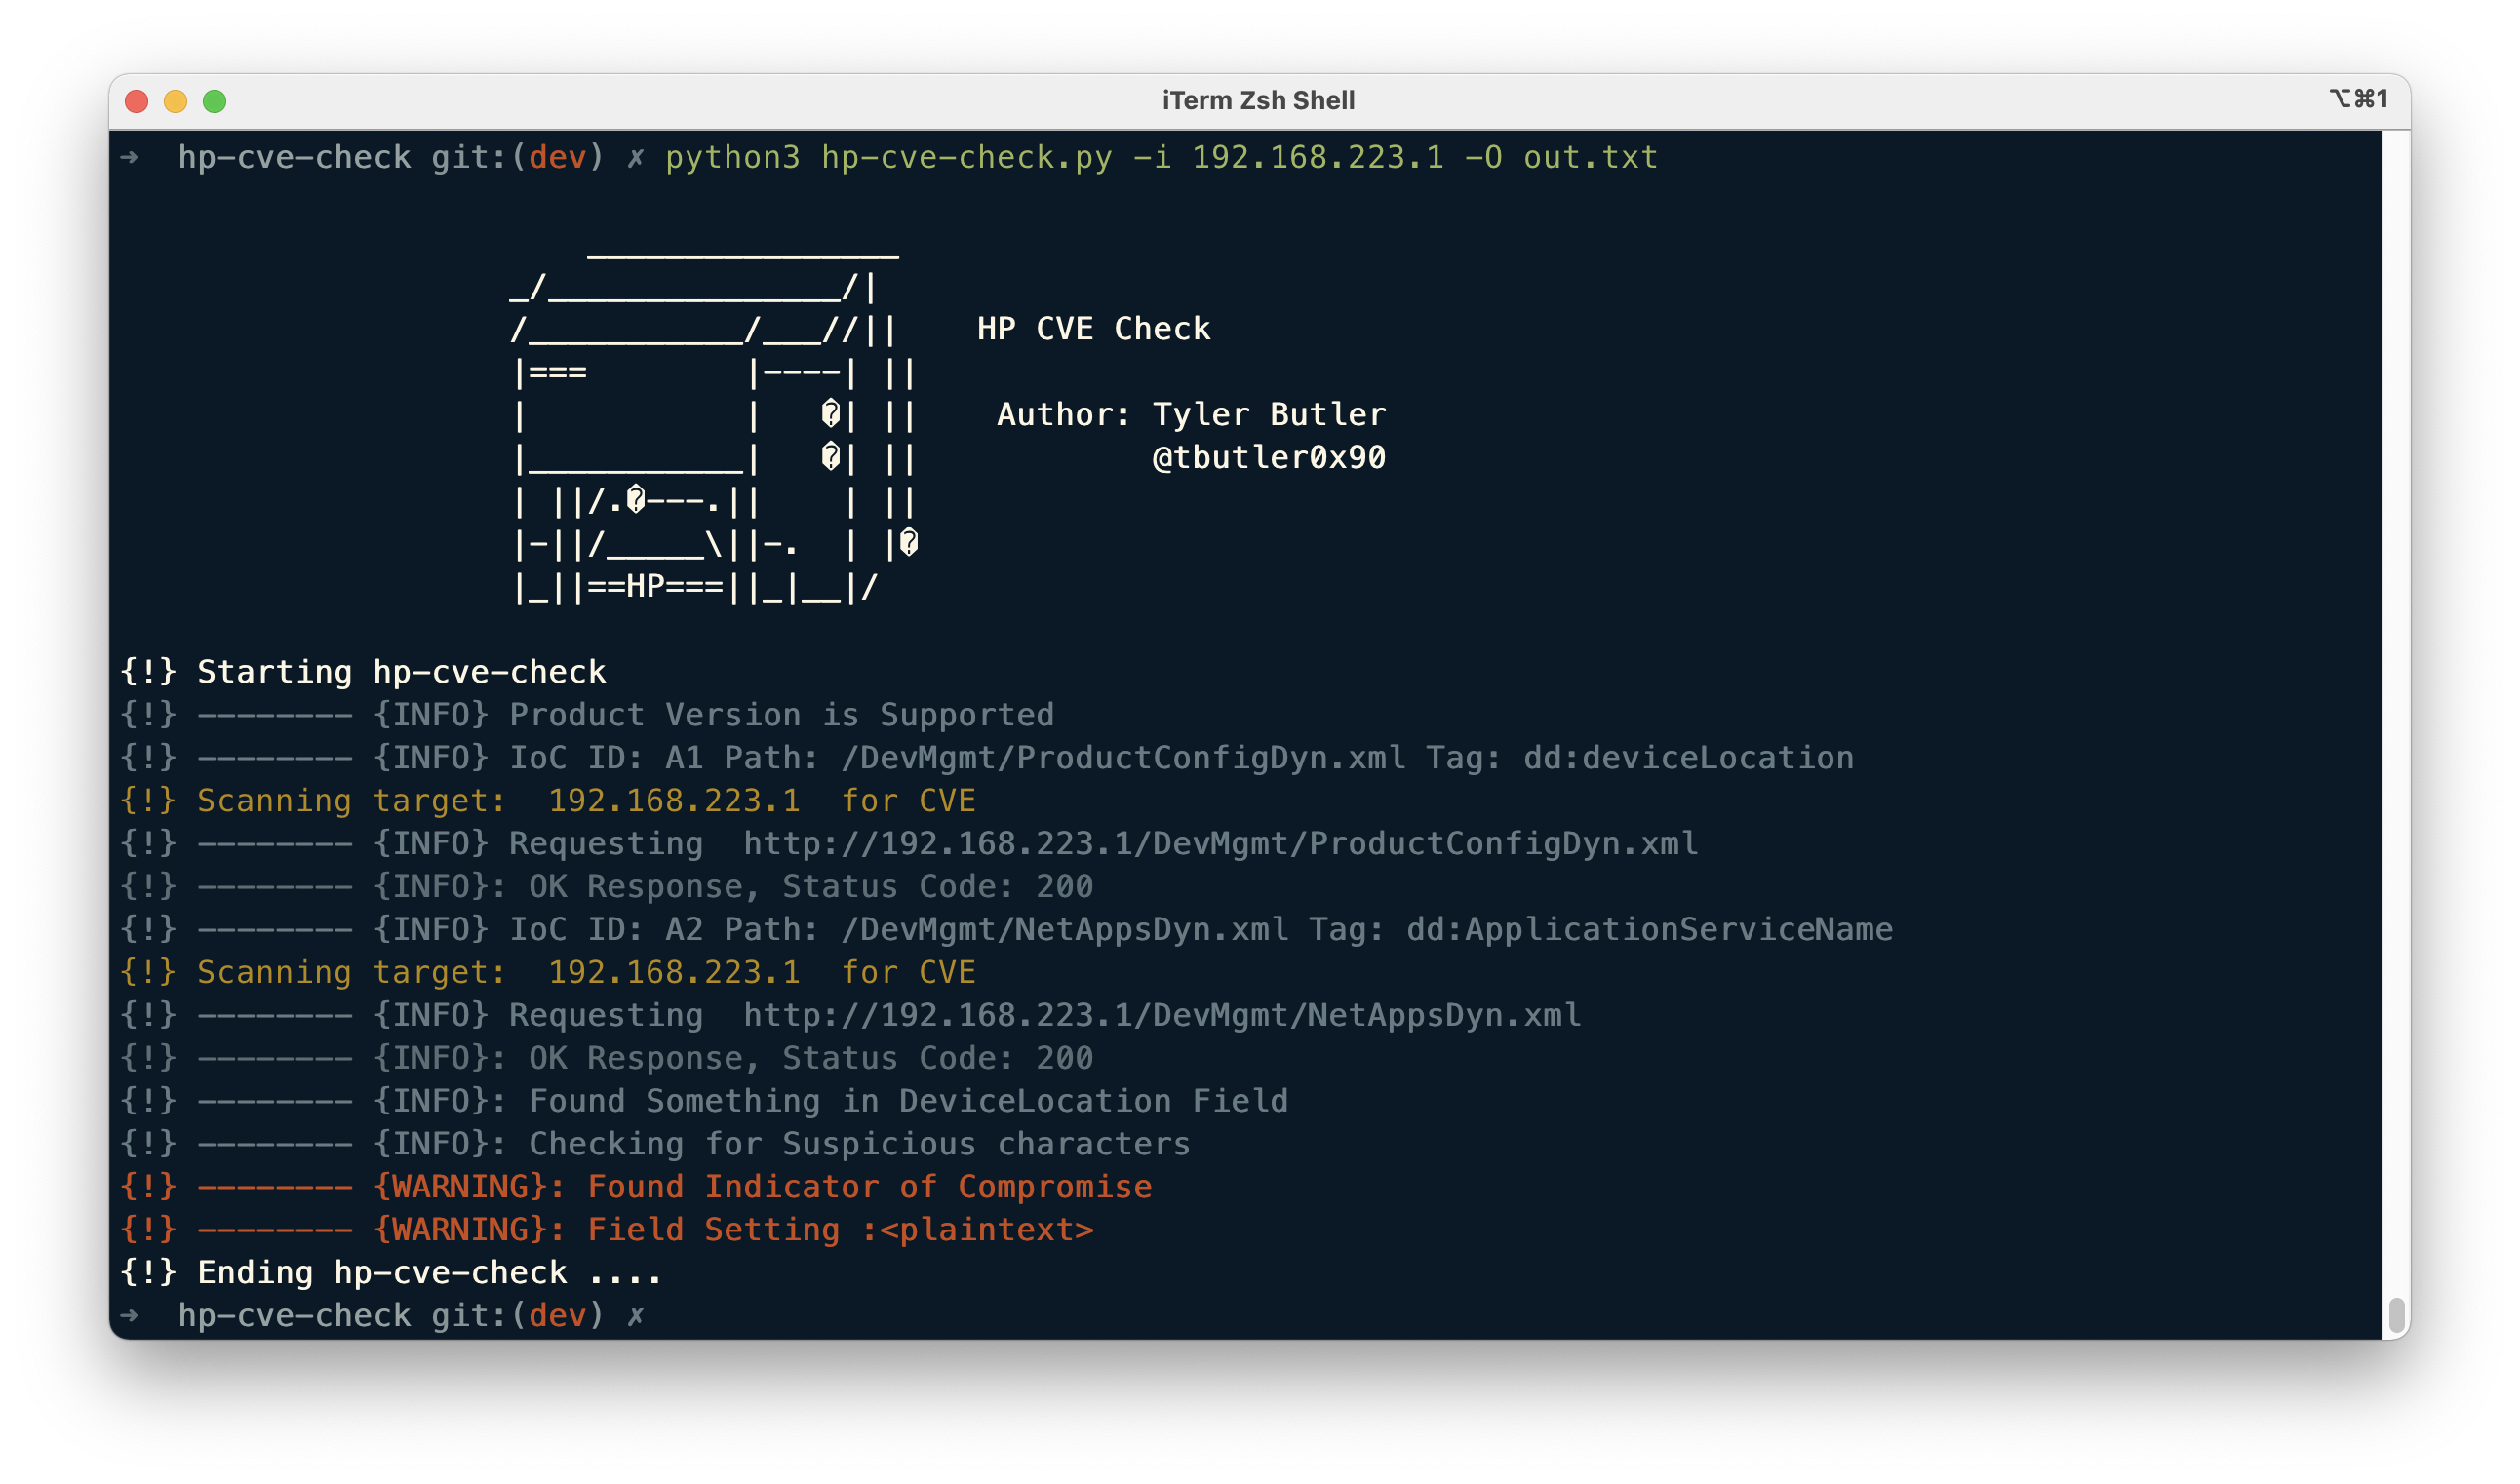 tcbutler320/cve-2021-3441-check
CVE-2021-3441 CVE Checkは、CVE-2021-3441に関連する侵害の指標を対象から検索するPythonスクリプトです。
 apr4h/cobaltstrikescan
ファイルをスキャンまたはプロセスメモリからCobaltStrikeビーコンを検出し、その構成情報を解析します
 cado-security/dfir_resources_revil_kaseya
REvilランサムウェアKaseyaサプライチェーン攻撃に対応するDFIR専門家向けリソース
 mrezqi/cve-2021-1675_carbonblack_huntingquery
CarbonBlackハンティングクエリ:PrintNightmare(CVE-2021-1675)のファイル、モジュールロード、プロセスイベントを介した悪用を検出するための、Sigmaルールに基づくクエリ。
 packetsifter/packetsiftertool
PacketSifterは、パケットキャプチャ(pcap)を分析して注目すべきトラフィックを見つけるアナリストを支援するために設計されたツール/スクリプトです。PacketSifterは引数としてpcapを受け取り、複数のファイルを出力します。
 concinnity-risks/ransomcoinpublic
バイナリから暗号通貨アドレスやその他の侵害指標(IoC)を抽出するためのDFIRツール。
 taxiiproject/libtaxii
TAXII サービスを呼び出す TAXII メッセージを処理するための Python ライブラリ。
 dcscoder/exchange_ioc_hunter
CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, CVE-2021-27065
 cert-lv/exchange_webshell_detection
Microsoft Exchangeサーバーにドロップされた、'proxylogon'脆弱性グループ(CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, CVE-2021-27065)を通じて悪用されたWebshellを検出する
 sgnls/exchange-0days-202103
CVE-2021-26855、CVE-2021-26857、CVE-2021-26858 および CVE-2021-27065 の悪用に対する IoC の特定
 byinarie/zirconium
HAFNIUM関連のIOCを検索するツール: CVE-2021-26855 CVE-2021-26857 CVE-2021-26858 CVE-2021-27065
 soteria-security/hafnium-ioc
CVE-2021-26855、CVE-2021-26857、CVE-2021-26858、CVE-2021-26865 の悪用の痕跡を特定するための PowerShell スクリプト










