
 #1
セキュリティ防御に侵害指標(IOC)を管理、共有、および統合するためのツール。
Kitploit おすすめ

 macuchegit/detecting-and-analyzing-cve-2024-24919-exploitation
SIEMプラットフォームを使用したCVE-2024-24919の悪用の検出と分析のステップバイステップのウォークスルー。トラフィック分析、IOC文書化、封じ込め、エスカレーション手順を含む。

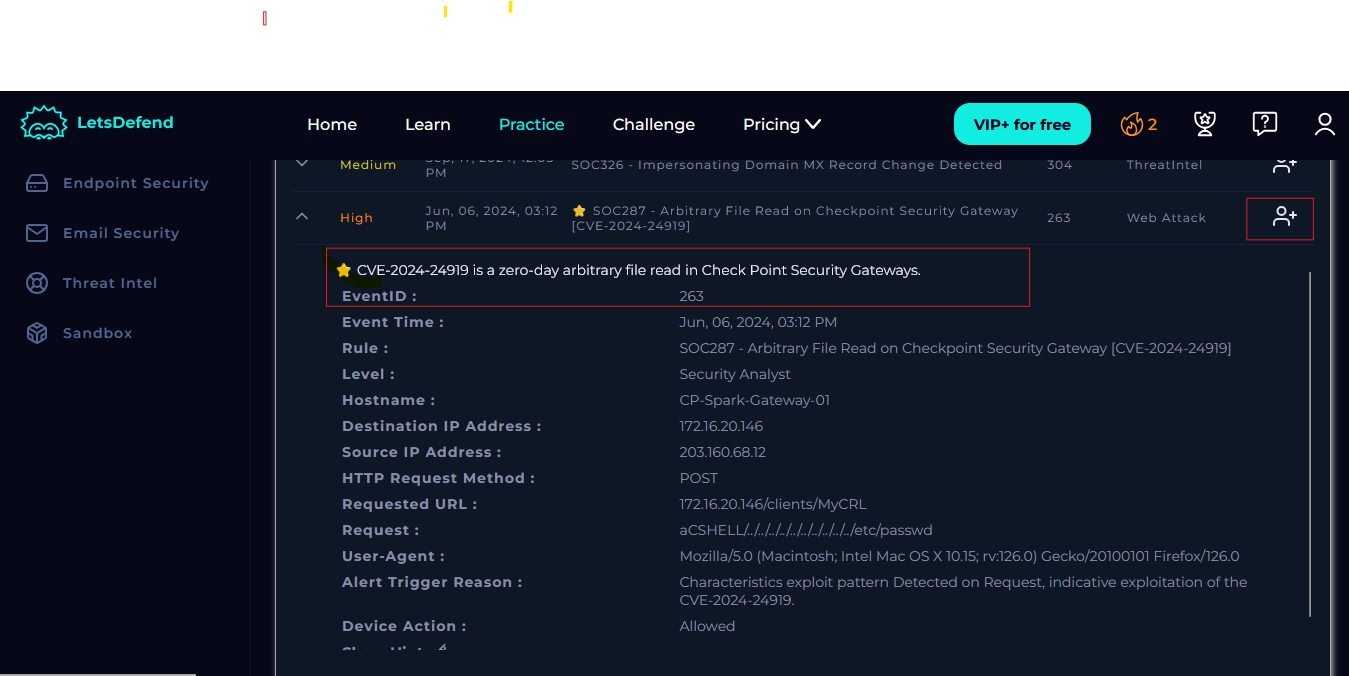 cyberbibs/event-id-263-arbitrary-file-read-on-checkpoint-security-gateway-cve-2024-24919-
CVE-2024-24919(Check Pointゲートウェイにおける任意のファイル読み取り)のSOCインシデント対応手順をステップバイステップで説明します。検出、分析、封じ込め、およびIOCを用いた修復を網羅しています。
 cyberbibs/soc274---palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400-
CVE-2024-3400 (PAN-OS コマンドインジェクション) の調査と修復のためのステップバイステップの SOC アナリストウォークスルー。検出、ログ分析、脅威インテリジェンス、封じ込め、修復をアーティファクトと IOC とともにカバーします。
 onapsis/onapsis_cve-2025-31324_scanner_tools
CVE-2025-31324のPythonベースのスキャナー。脆弱なSAP NetWeaver Visual Composerインスタンスを特定し、活発な悪用による侵害の指標を検出。
 onapsis/onapsis-mandiant-cve-2025-31324-vuln-compromise-assessment
CVE-2025-31324 & CVE-2025-42999 脆弱性及び侵害評価ツール
 shadowguardai/ti-a-ti-cveexploitchecker
指定されたCVEに対して公開エクスプロイトが利用可能かどうかを判定します。exploit-dbやNVDなどのAPIを使用して特定します
 hackinglz/panrapidcheck
PANOSサポートファイルからCVE-2024-3400に関する有用な情報を抽出します
 cyprianatsyor/letsdefend-cve-2022-41082-exploitation-attempt
Microsoft Exchange Server に対する CVE-2022-41082 (ProxyNotShell) 悪用試行の詳細なインシデントレポートと教育分析。検出方法、IoC、緩和策を含みます。
 dominic471/qub-network-security-cve-2023-20198
Cisco IOS XE における CVE-2023-20198 悪用の分析、検出、および緩和 – QUB CSC3064 ネットワークセキュリティ評価
 jonathanstross/cve-2025-31324
SAP Visual Composer システムにおける CVE-2025-31324 の脆弱性を識別し、悪意のある .jsp などの既知の侵害指標 (IOC) を検出するための Python ベースのセキュリティスキャナです。
 salesforce/hassh
HASSHは、特定のクライアントおよびサーバーSSH実装を識別するために使用できるネットワークフィンガープリンティング標準です。フィンガープリントは、小さなMD5フィンガープリントの形式で簡単に保存、検索、共有できます。
 cyprianatsyor/letsdefend-cve2024-3400-case-study
Palo Alto PAN-OS GlobalProtectポータルを標的としたCVE-2024-3400の悪用試行に対する検知、分析、対応戦略。IOCs、エクスプロイトパターン、および緩和策ガイダンスを含む。
 cyprianatsyor/letsdefend-cve-2024-49138-investigation
LetsDefend、VirusTotal、Hybrid Analysis、TrueFort、ChatGPTを使用したCVE-2024-49138のハンズオンSOC調査

 binarly-io/supplychainattacks
文書化されたファームウェアサプライチェーン攻撃のキュレーション済みリポジトリです。IoC、検出ツール、参考情報を備え、防御者がファームウェアサプライチェーン侵害を理解し、対策するのに役立ちます。
 0xsyr0/log4shell
このリポジトリには、CVE-2021-44228 および CVE-2021-45046(通称 Log4Shell)に関するインシデント対応時に収集したすべてのリソースが含まれています。
 yami0x777/belsen_group-et-exploitation-de-la-cve-2022-40684
CVE-2022-40684を介して侵害された15,000以上のFortinetデバイスのダークウェブリークを分析し、IOC、影響を受けるバージョン、調査を再現するPythonスクリプトを提供します。







