
 #1
セキュリティ防御に侵害指標(IOC)を管理、共有、および統合するためのツール。
Kitploit おすすめ

 iqx6889/cve-2026-52813-gogs-rce
CVE-2026-52813 (Gogs Path Traversal → Git Hooks RCE) 防御的レポート: 根本原因 & パッチ解析、Sigma/SIEM検出ルール、IOC、非侵入型バージョンスキャナー。兵器化されたPoCはありません。
 emergingthreats/threatresearch
Proofpoint - Emerging Threats - 脅威リサーチツール + 公開共有されたインテルとドキュメント


 kevthehermit/ratdecoders
一般的なリモートアクセス型トロイの木馬向けのPythonデコーダー
 navytitanium/eitest-tools-scripts-iocs
EITestキャンペーン向けのIOCフィードおよび分析ツールキット。C2データの復号、被害者ペイロードのデコード、シンクホールログの処理に対応し、脅威インテリジェンスとフォレンジック調査に活用できます。
 r3mrum/loki-parse
loki-bot(マルウェア)関連のネットワークトラフィックを検出し解析するPythonスクリプトです。このスクリプトは、C2に流出しているデータやボットの追跡などを把握したいDFIRアナリストやセキュリティ研究者にとって有用です。

 inquest/threatkb
YARAルールおよびC2アーティファクト(IP、DNS、SSL)のためのナレッジベースワークフロー管理(現時点ではアルファ版)
 pduggusa/dugganusa-ietf
DugganUSAによるIETF Hackathonへの脅威インテリジェンス貢献:実世界のエージェント型攻撃ベンチマークベクター、CVE-2026-33697のアテステーション分析、MCP検証。
 amnestytech/investigations
アムネスティ・インターナショナルのサイバー調査による侵害指標
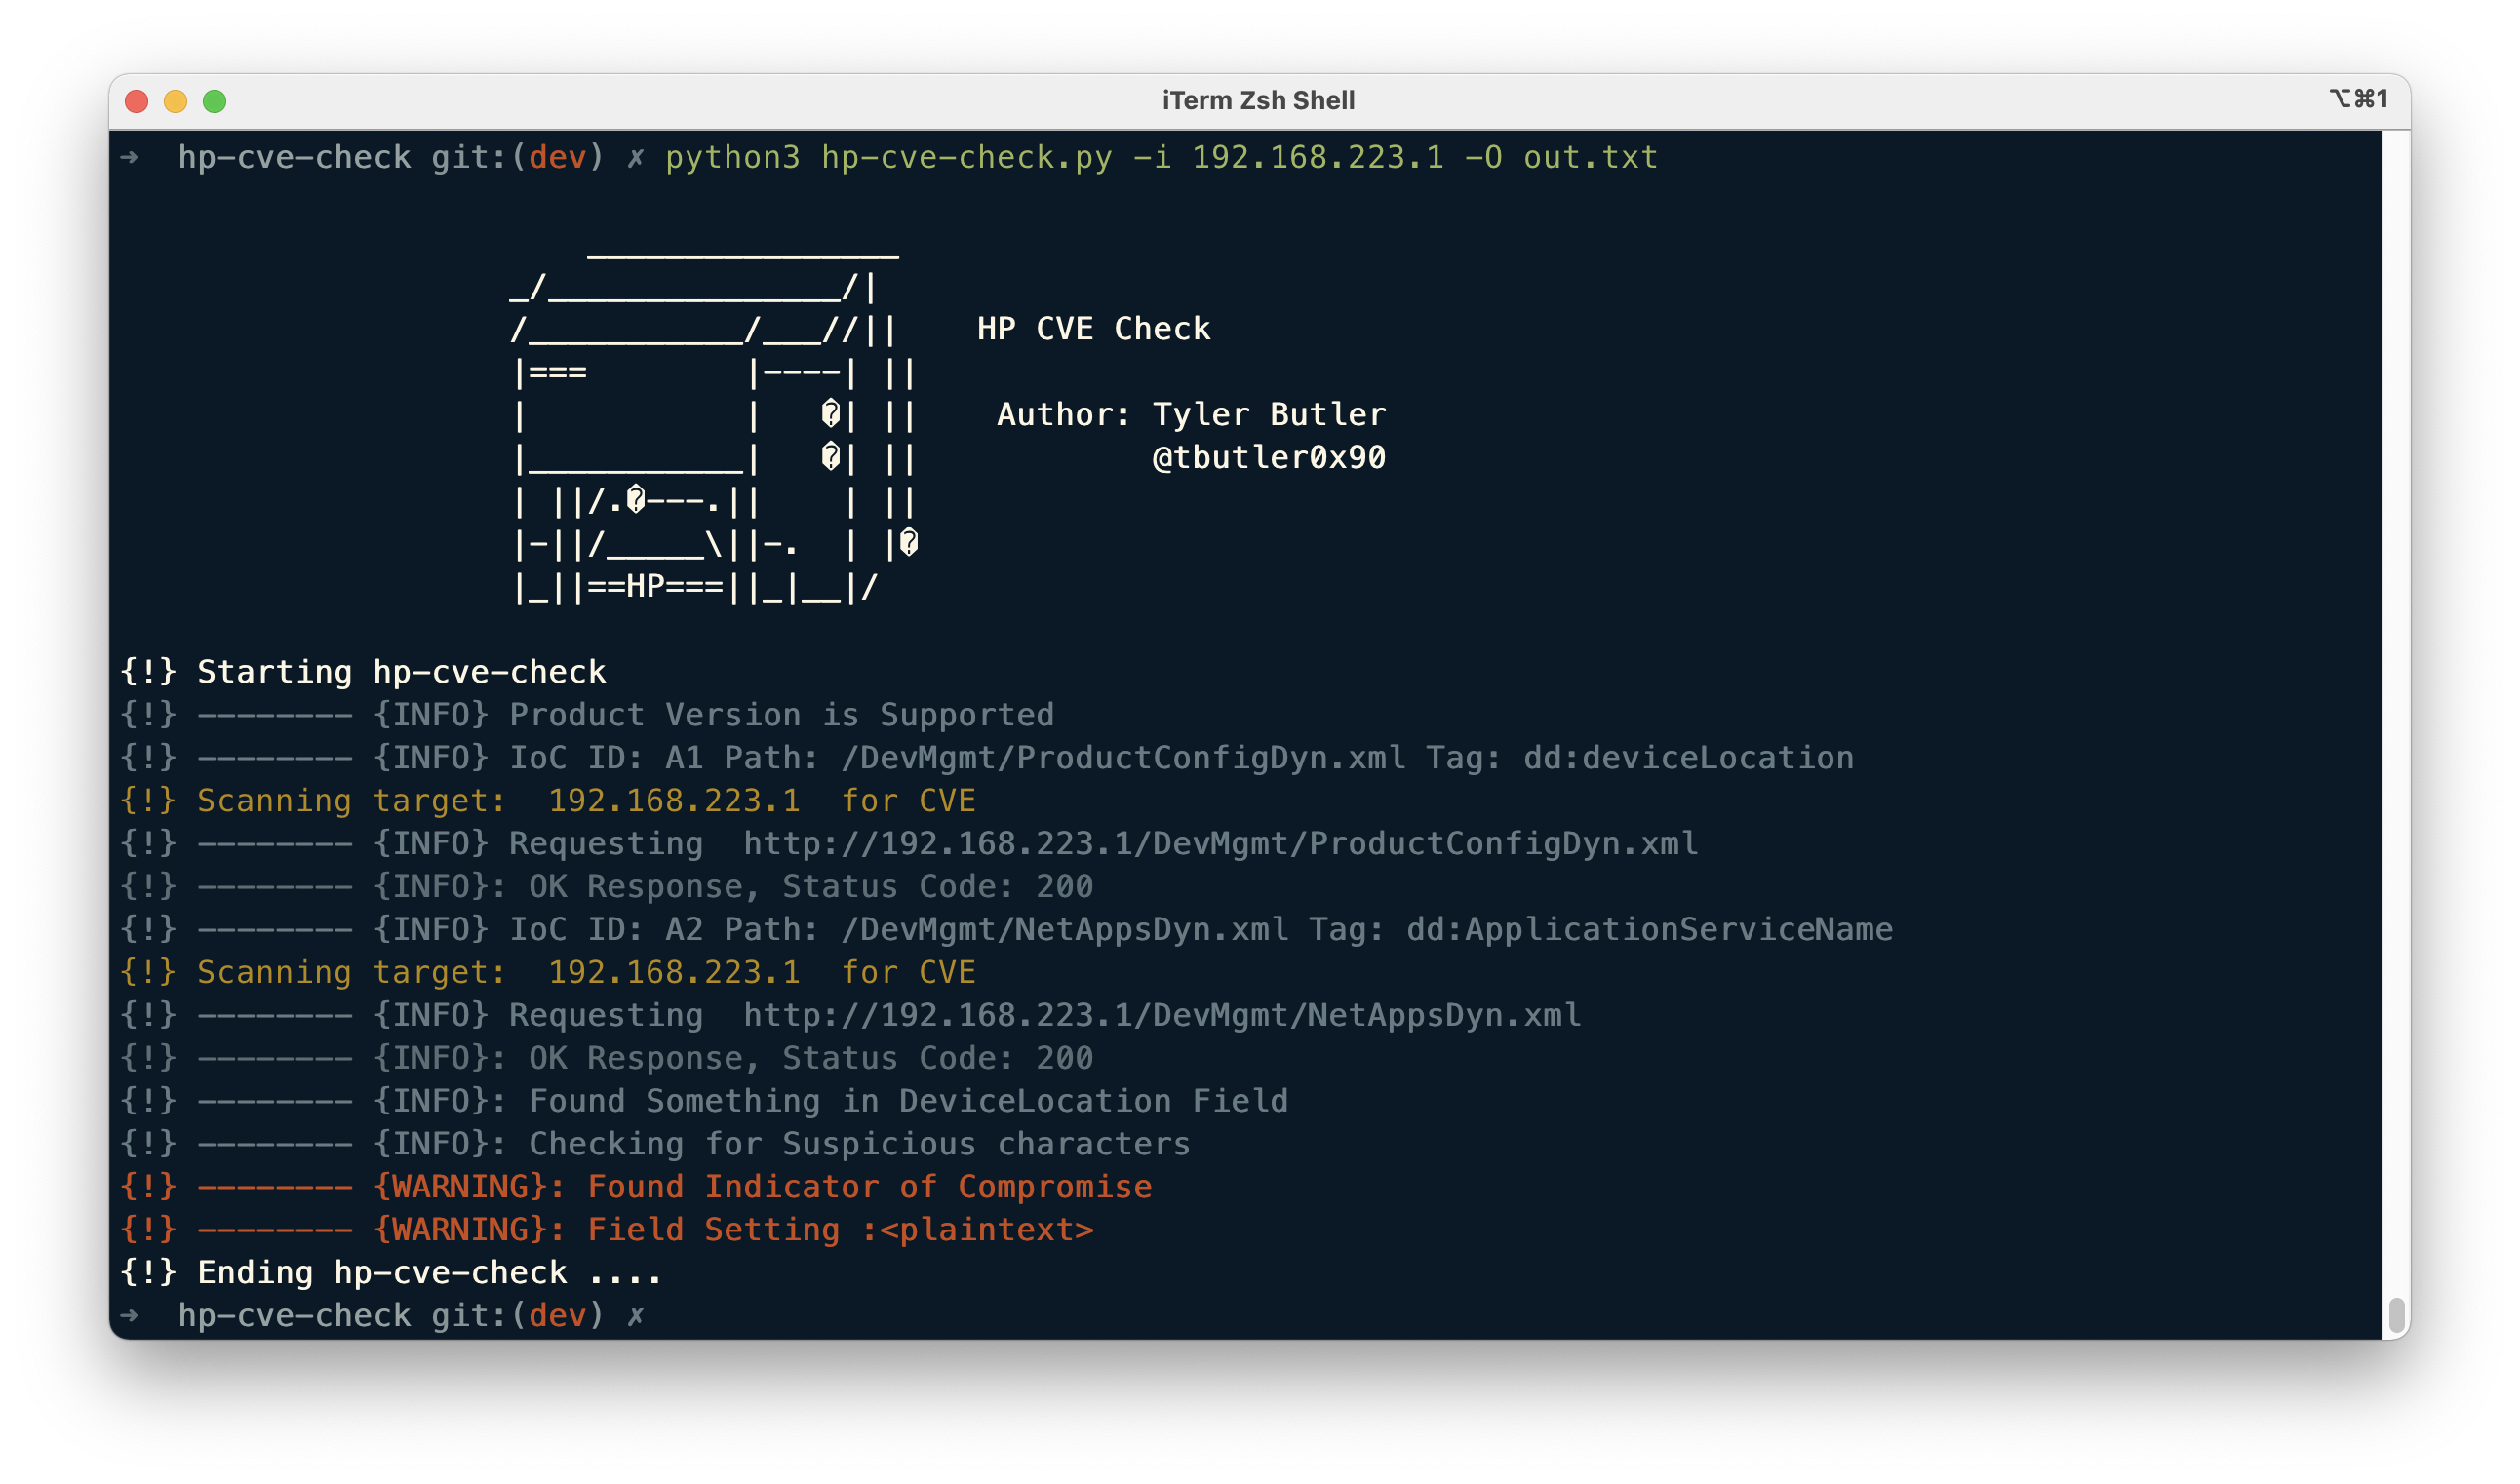 tcbutler320/cve-2021-3441-check
CVE-2021-3441 CVE Checkは、CVE-2021-3441に関連する侵害の指標を対象から検索するPythonスクリプトです。
 wortell/log4j
CVE-2021-44228 に関連するすべての情報、スクリプトなどを含むリポジトリ
 cyprianatsyor/letsdefend-cve-2022-41082-exploitation-attempt
Microsoft Exchange Server に対する CVE-2022-41082 (ProxyNotShell) 悪用試行の詳細なインシデントレポートと教育分析。検出方法、IoC、緩和策を含みます。
 cyprianatsyor/letsdefend-cve2024-3400-case-study
Palo Alto PAN-OS GlobalProtectポータルを標的としたCVE-2024-3400の悪用試行に対する検知、分析、対応戦略。IOCs、エクスプロイトパターン、および緩和策ガイダンスを含む。
 cyprianatsyor/letsdefend-cve-2024-49138-investigation
LetsDefend、VirusTotal、Hybrid Analysis、TrueFort、ChatGPTを使用したCVE-2024-49138のハンズオンSOC調査
 dominic471/qub-network-security-cve-2023-20198
Cisco IOS XE における CVE-2023-20198 悪用の分析、検出、および緩和 – QUB CSC3064 ネットワークセキュリティ評価
 zach115th/toolshellfinder
Windows IIS ログをスキャンし、CVE-2025-53770 および CVE-2025-53771 の兆候を検出します






