
 #1

 infostealers-stats/credential-and-breach-monitoring
このリポジトリは、侵害インテリジェンス、ダークウェブモニタリング、およびアイデンティティ露出サービスの実践的な比較を提供し、実際のセキュリティワークフローにおいて重要となる要素(コーパスの深さ、インフォスティーラーログのカバレッジ、APIの可用性、セッショントークン/クッキーの監視、ベンダーのポジシ…
 expel-io/expel-intel
ここはExpel Intel Teamのホームです。ここでは、他の媒体に適さない情報や、gitリポジトリに収めるのに特に適したIOCsなどの情報を共有します。安全に気をつけ、善を行い、健康でいて、楽しんでください!
 maxime288/fragnesia-cve-2026-46300
教育用リポジトリで、CVE-2026-46300 (Fragnesia) を詳細に説明しています。これはLinuxカーネルのローカル特権昇格の脆弱性です。技術分析、影響を受けるシステム、検出指標、防御チーム向けの修復手順を提供します。
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Overlord RATの完全な静的・メモリ解析: Goエージェントアーキテクチャ、HTTP/2 + WebSocket C2、リフレクティブDLLインジェクション、ブラウザキーロギング、およびIOC。実践的なマルウェアリバースエンジニアリングのウォークスルー。
 alexandreborges/malwoverview
Malwoverviewは、VirusTotal、Hybrid Analysis、URLHaus、Polyswarm、Malshare、Alien Vault、Malpedia、Malware…
 0xkirisame/spica
eBPFベースのLinuxルートキット検出器。マルチチャンネルクロスビュー分析(sched_switch、NMI、/proc)を使用して、DKOM、トレースポイント改ざん、プロセス隠蔽を検出し、ハードウェアレベルの整合性検証を実施します。
 opensourcemalware/polinrider
DPRK関連のPolinRiderサプライチェーン攻撃に関する技術資料。難読化されたJSペイロードインジェクション、git履歴の改ざん、C2インフラストラクチャ、および1,951件の侵害リポジトリに対する修復ガイダンスを文書化。
 0xajstrike/emsign-trust-scan
2026年10月のeMudhra/emSign CA鍵漏洩に対応するオフラインスキャナー。OSのトラストストア、CAバンドル、Java cacerts、NSS、コンテナイメージ全体から影響を受けた証明書を検出します。
 qeeqbox/analyzer
ファイルやメモリダンプ(Windows、Linux、Android、iPhone、Blackberry、macOSバイナリ、電子メールなど)の特徴、アーティファクト、IoCを分析、抽出、可視化します。
 archanchoudhury/confluence-cve-2022-26134
このリポジトリは、Atlassian Confluenceのゼロデイ悪用について、SecOpsまたはBlue Teamの視点から見た防御と分析の観点で解説しています。
 suominen/cve-2026-53266
CVE-2026-53266 netfilter ebtables SNAT ARP-rewrite ページキャッシュ書き込み脆弱性に対する修正を出荷した Linux ディストリビューションを記録するシングルページトラッカー。
 dev-lu/osint_toolkit
サイバーセキュリティアナリスト向けのオープンソースプラットフォームで、脅威インテリジェンスと検知エンジニアリングのための多くの機能を備えています。
 biggiesmallsag/nighthawkresponse
インシデントレスポンスフォレンジックフレームワーク
 pduggusa/dugganusa-ietf
DugganUSAによるIETF Hackathonへの脅威インテリジェンス貢献:実世界のエージェント型攻撃ベンチマークベクター、CVE-2026-33697のアテステーション分析、MCP検証。
 stanfrbd/cyberbro
A simple application that extracts your IoCs from garbage input and checks their reputation using multiple CTI services.
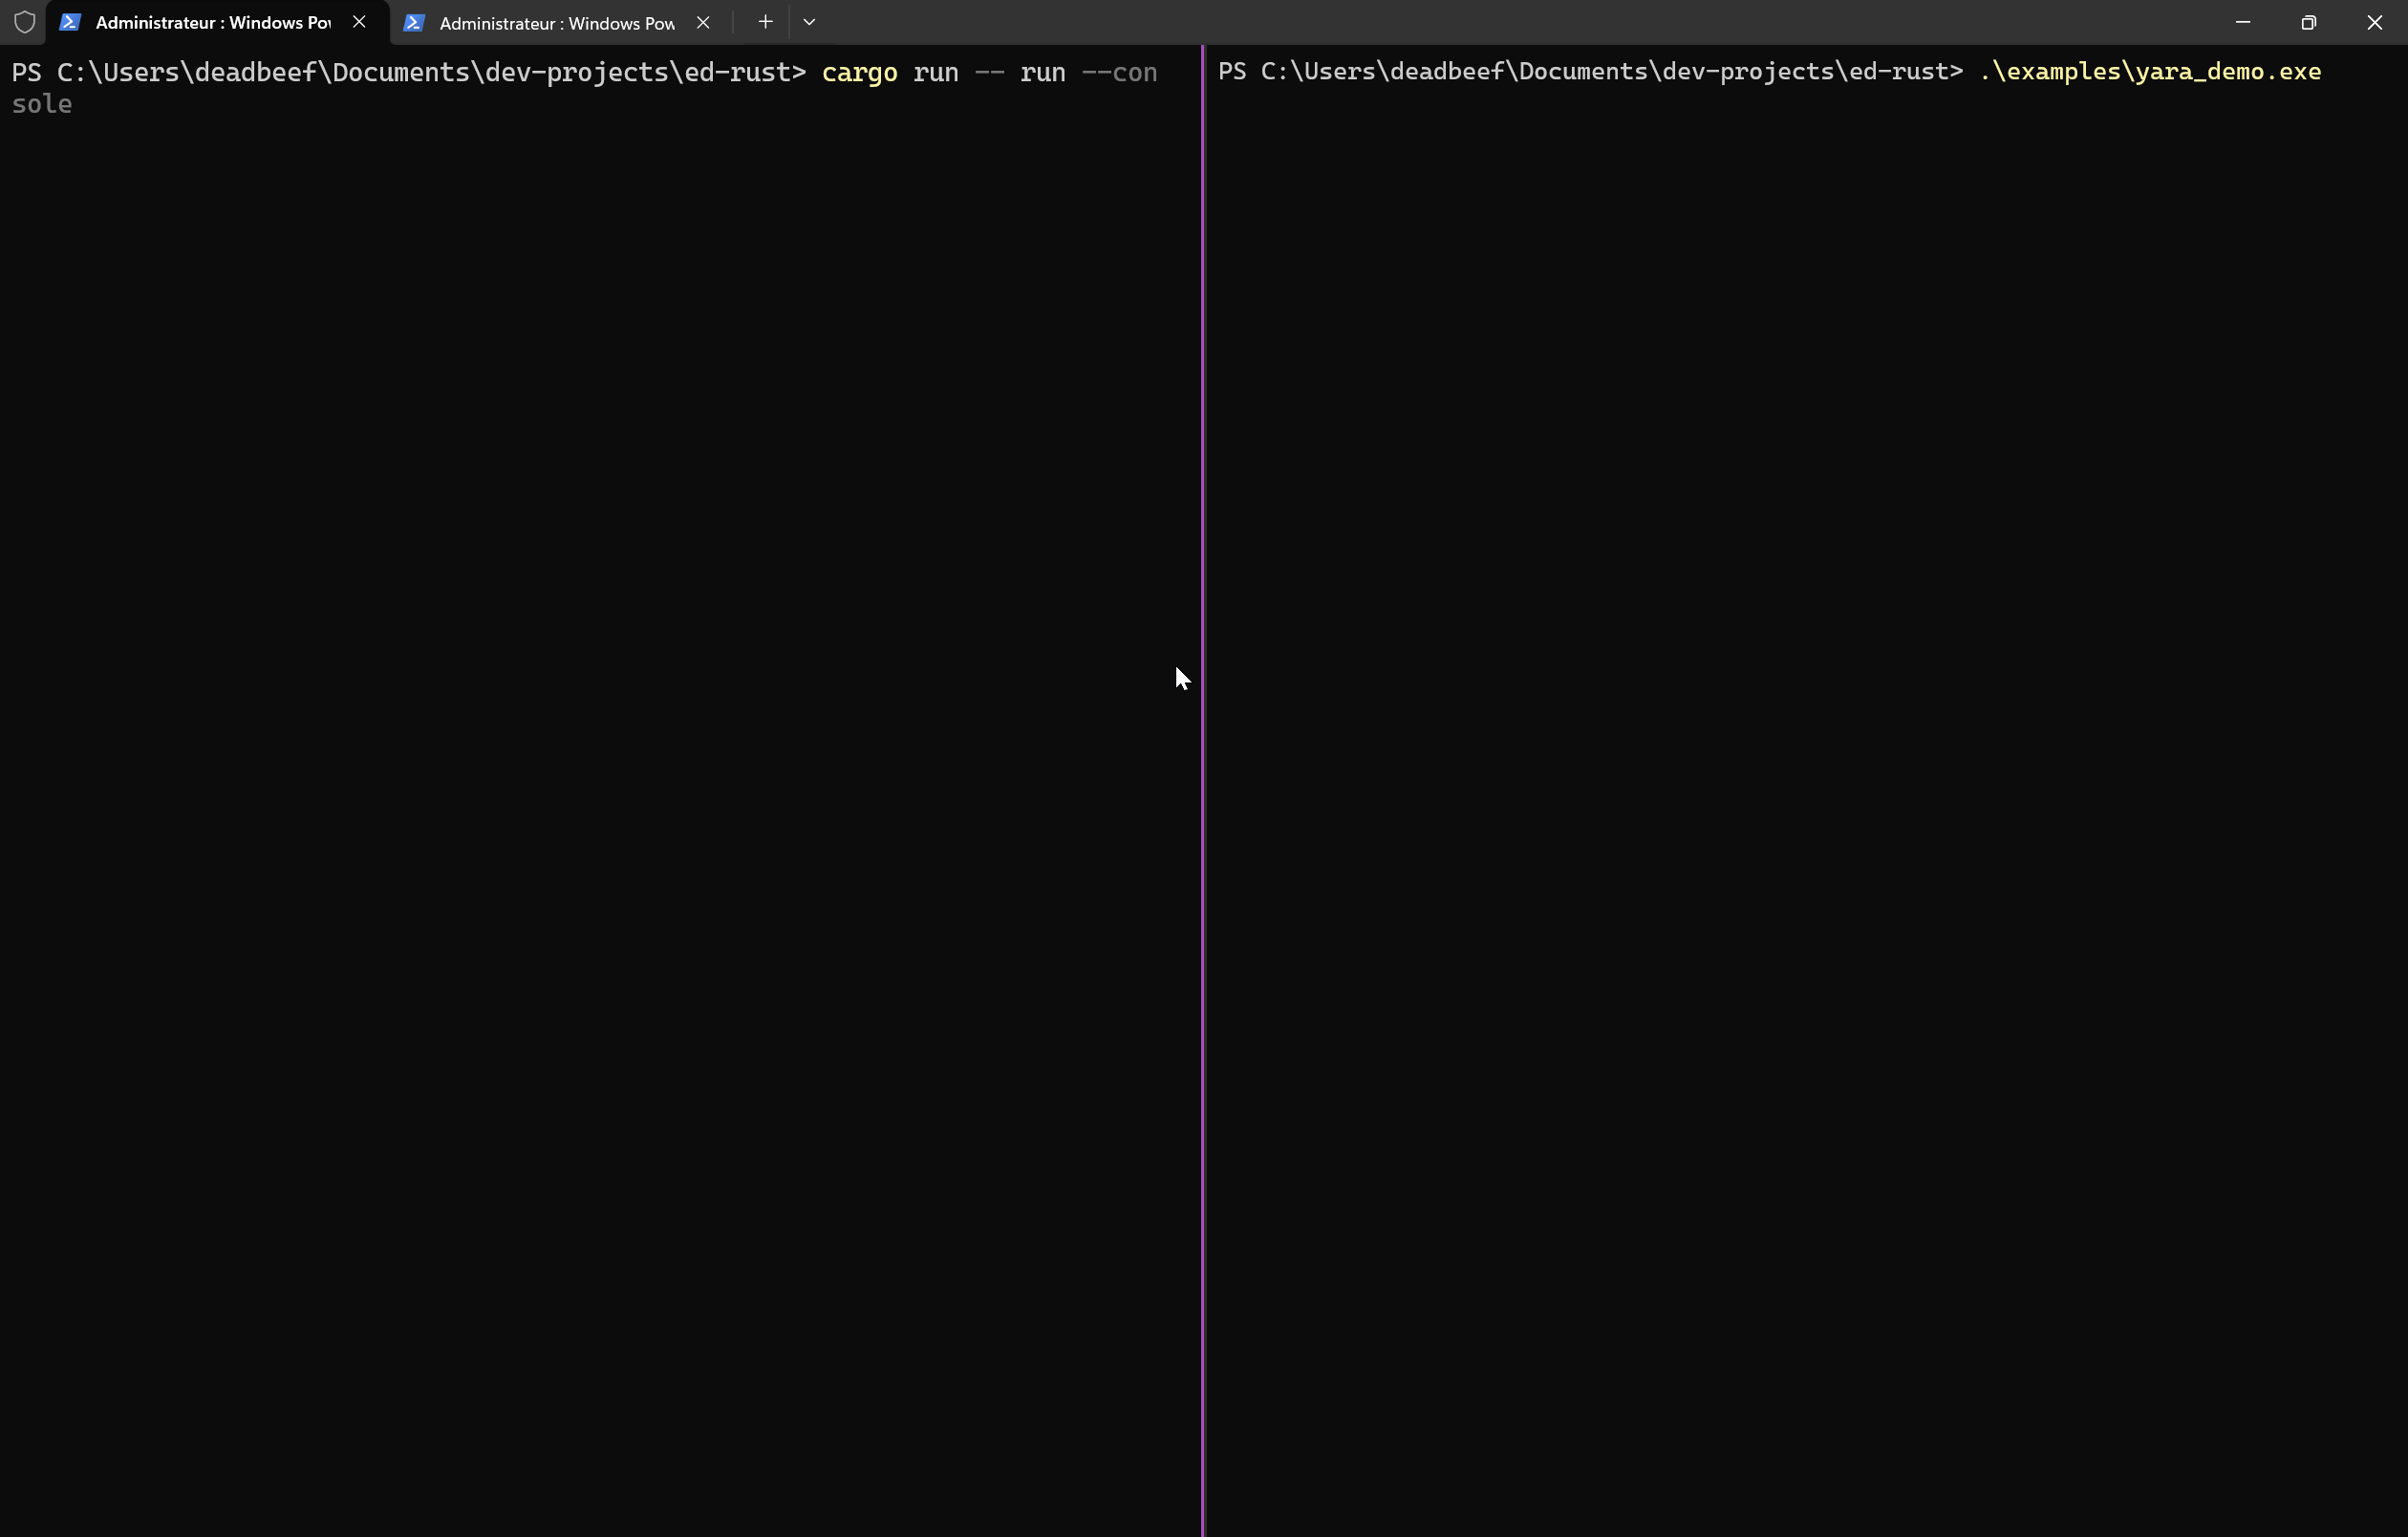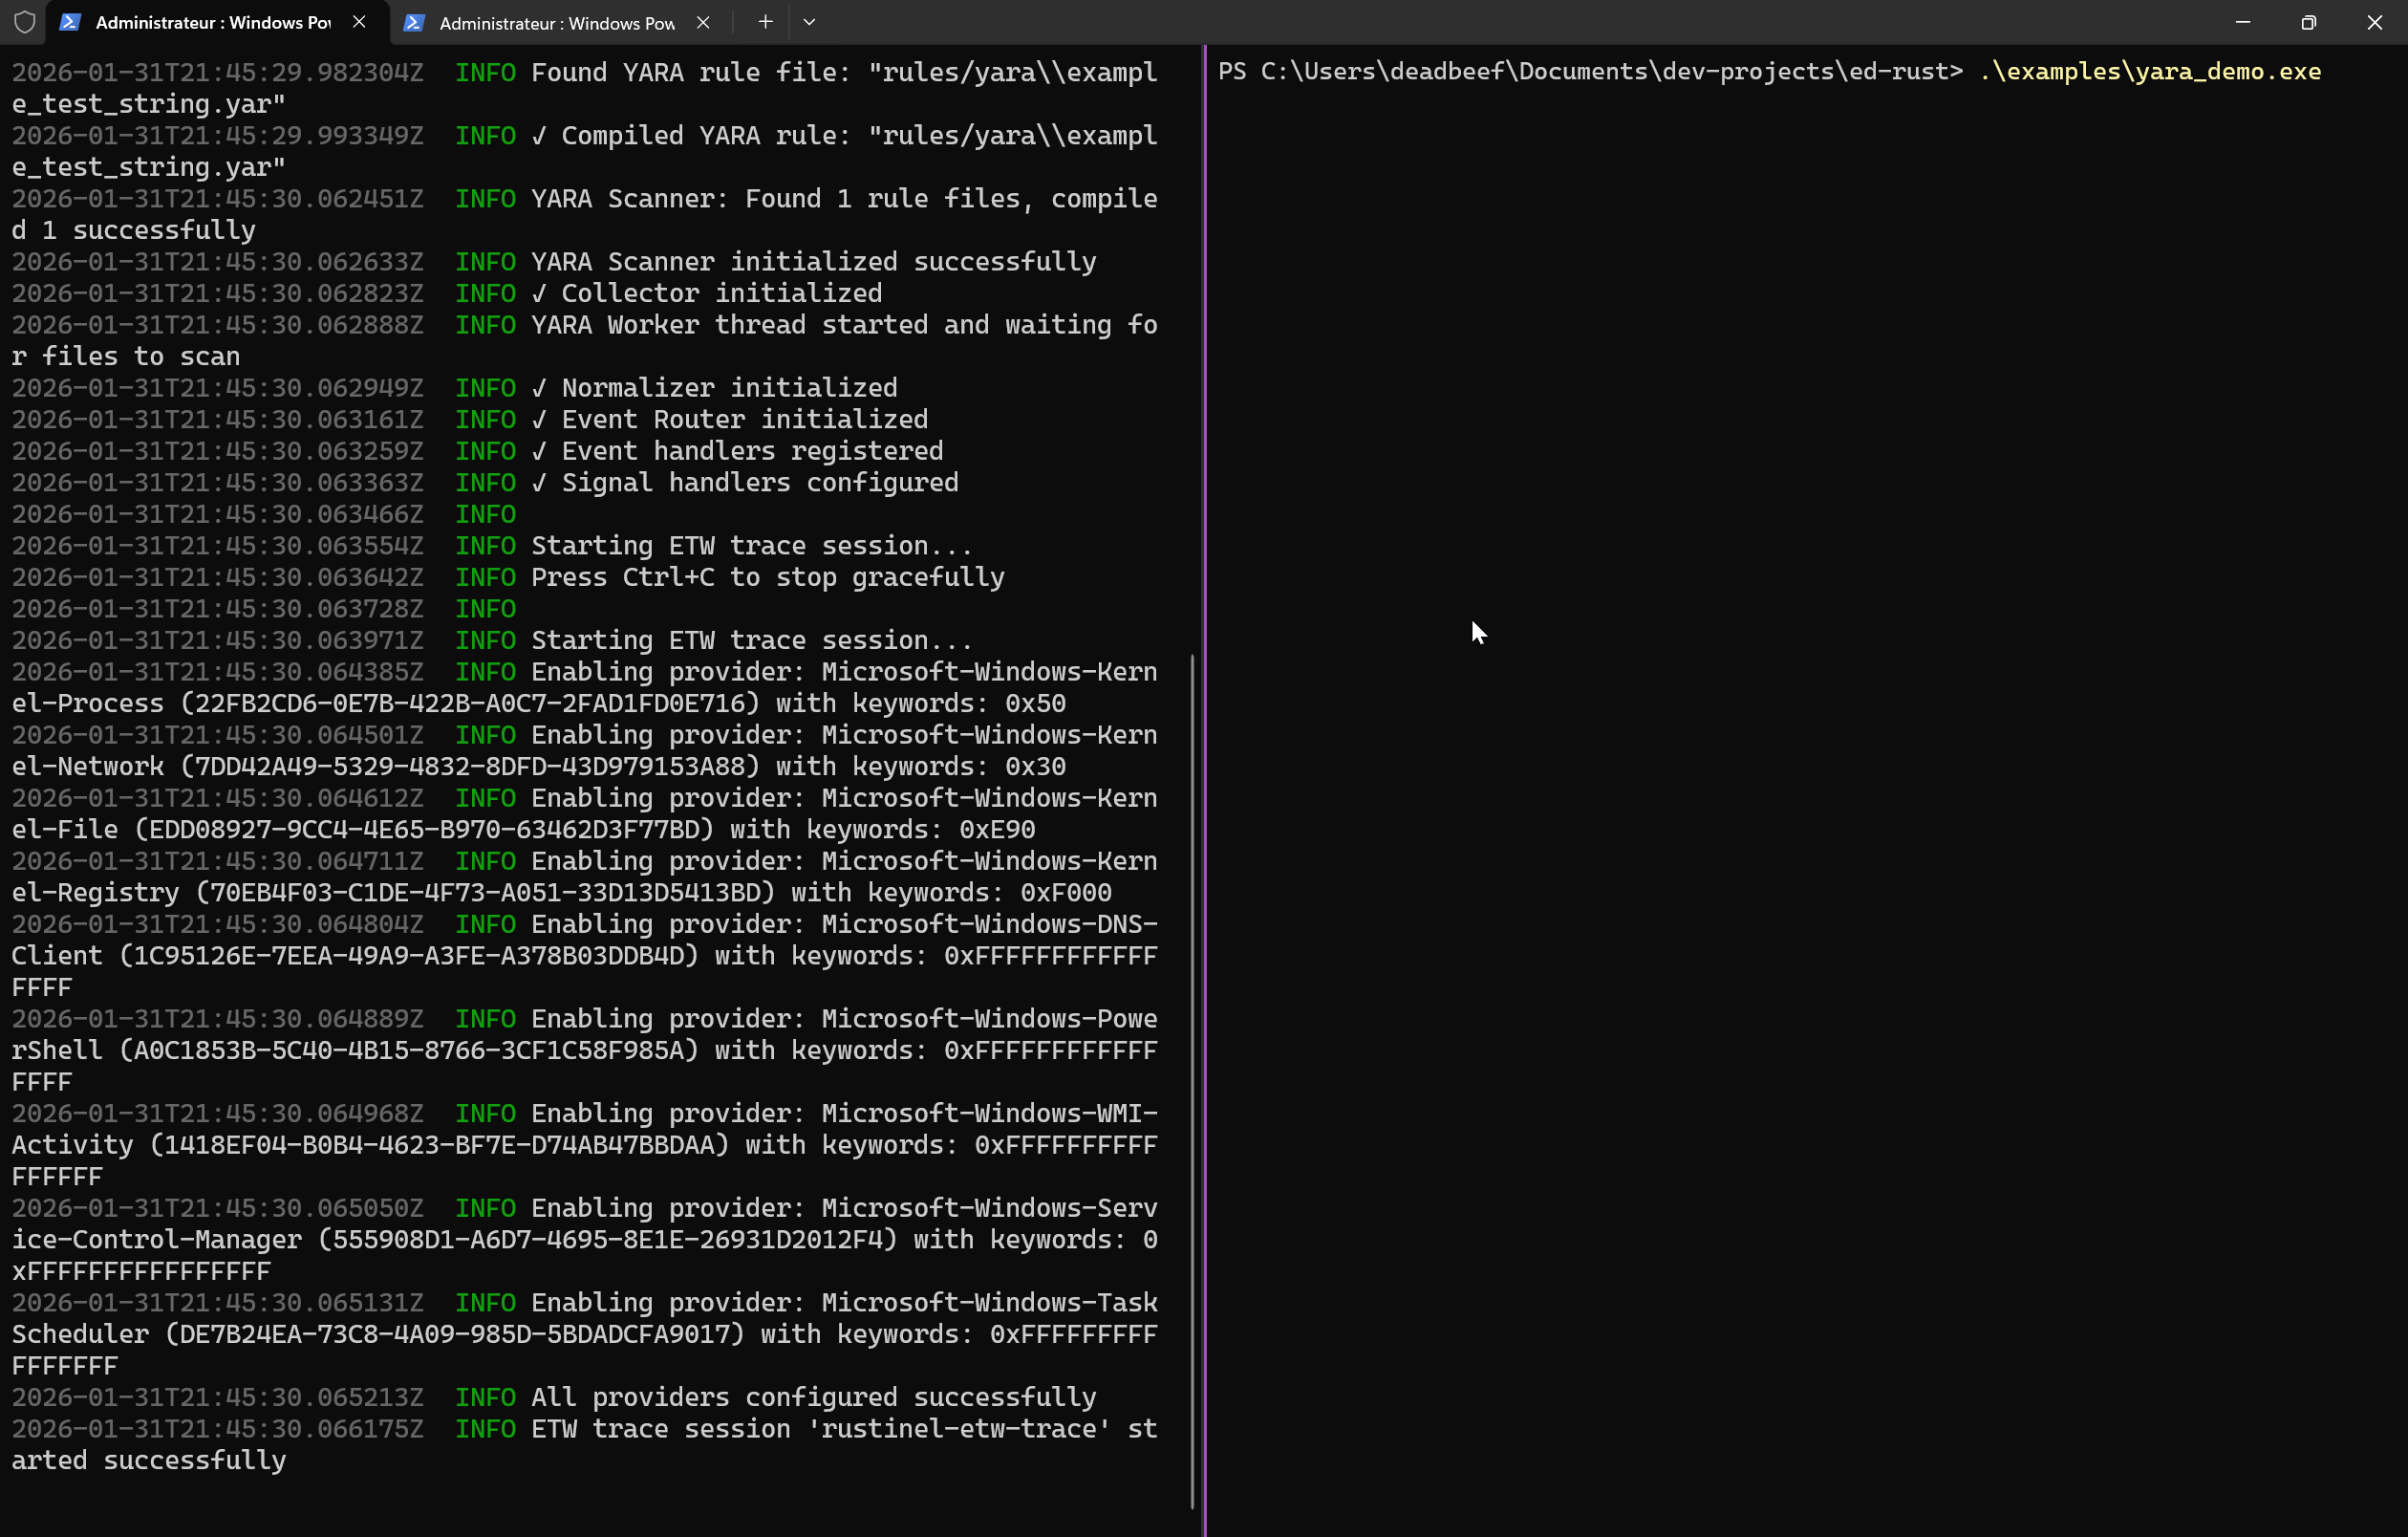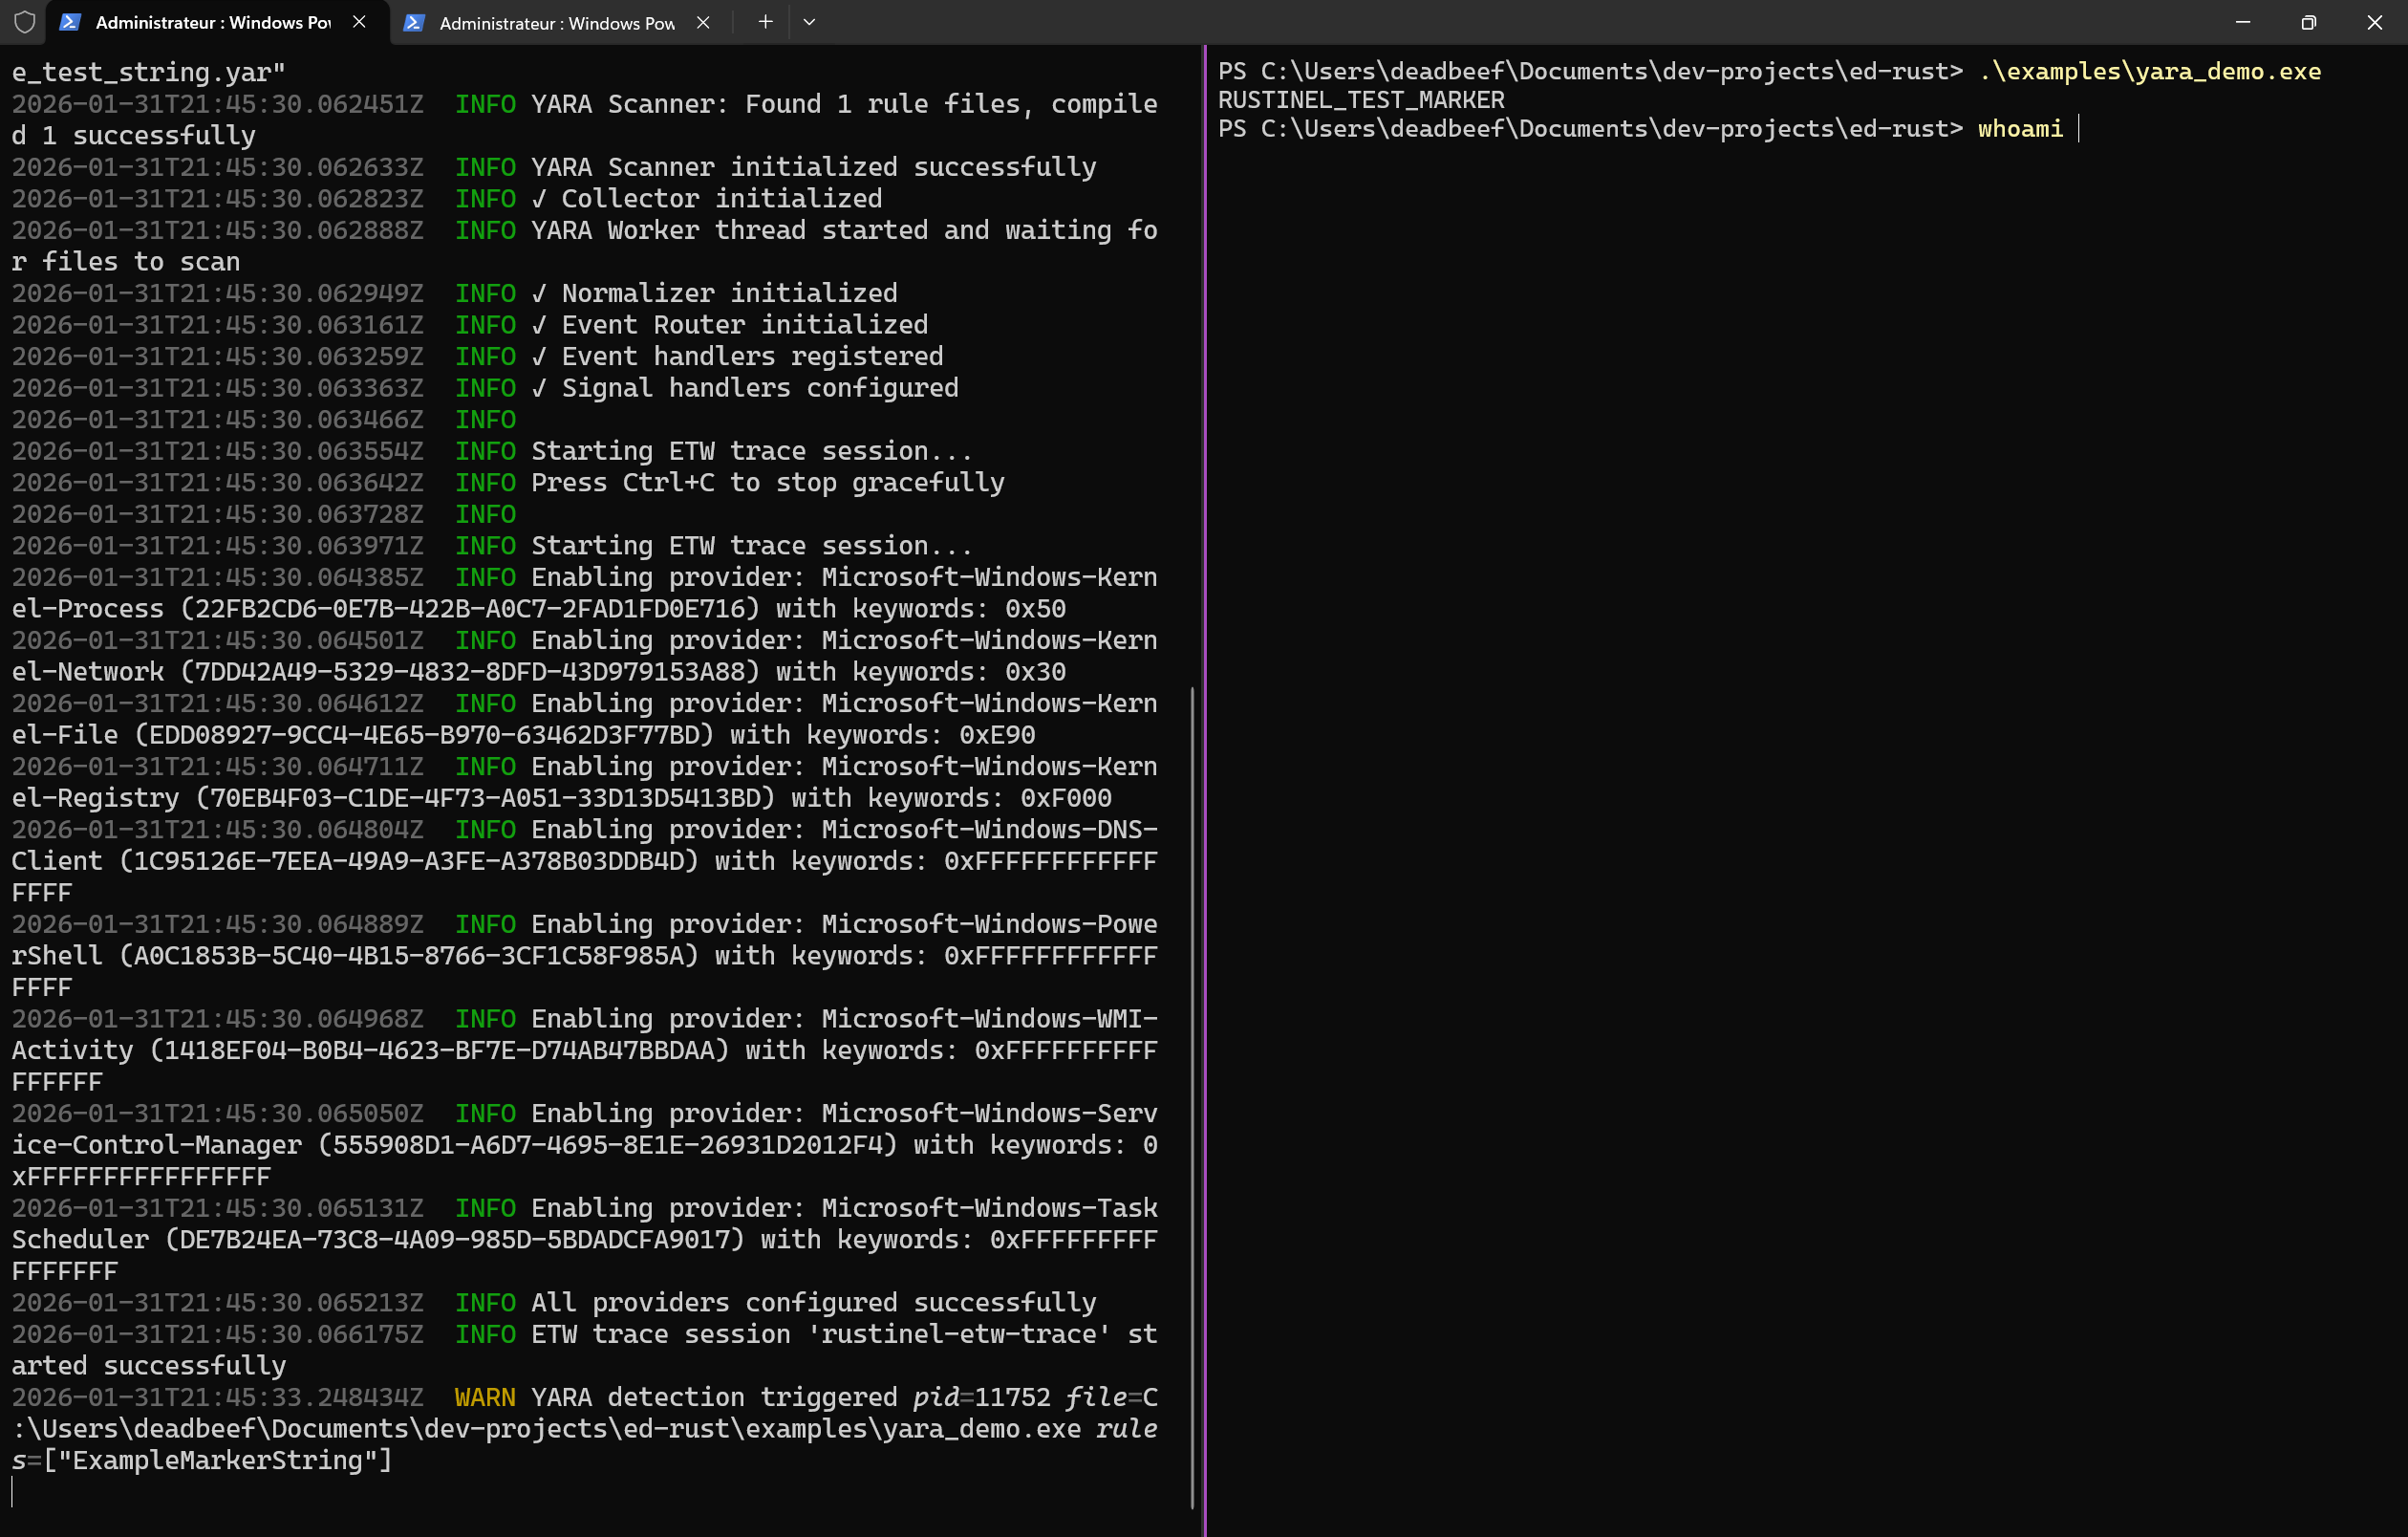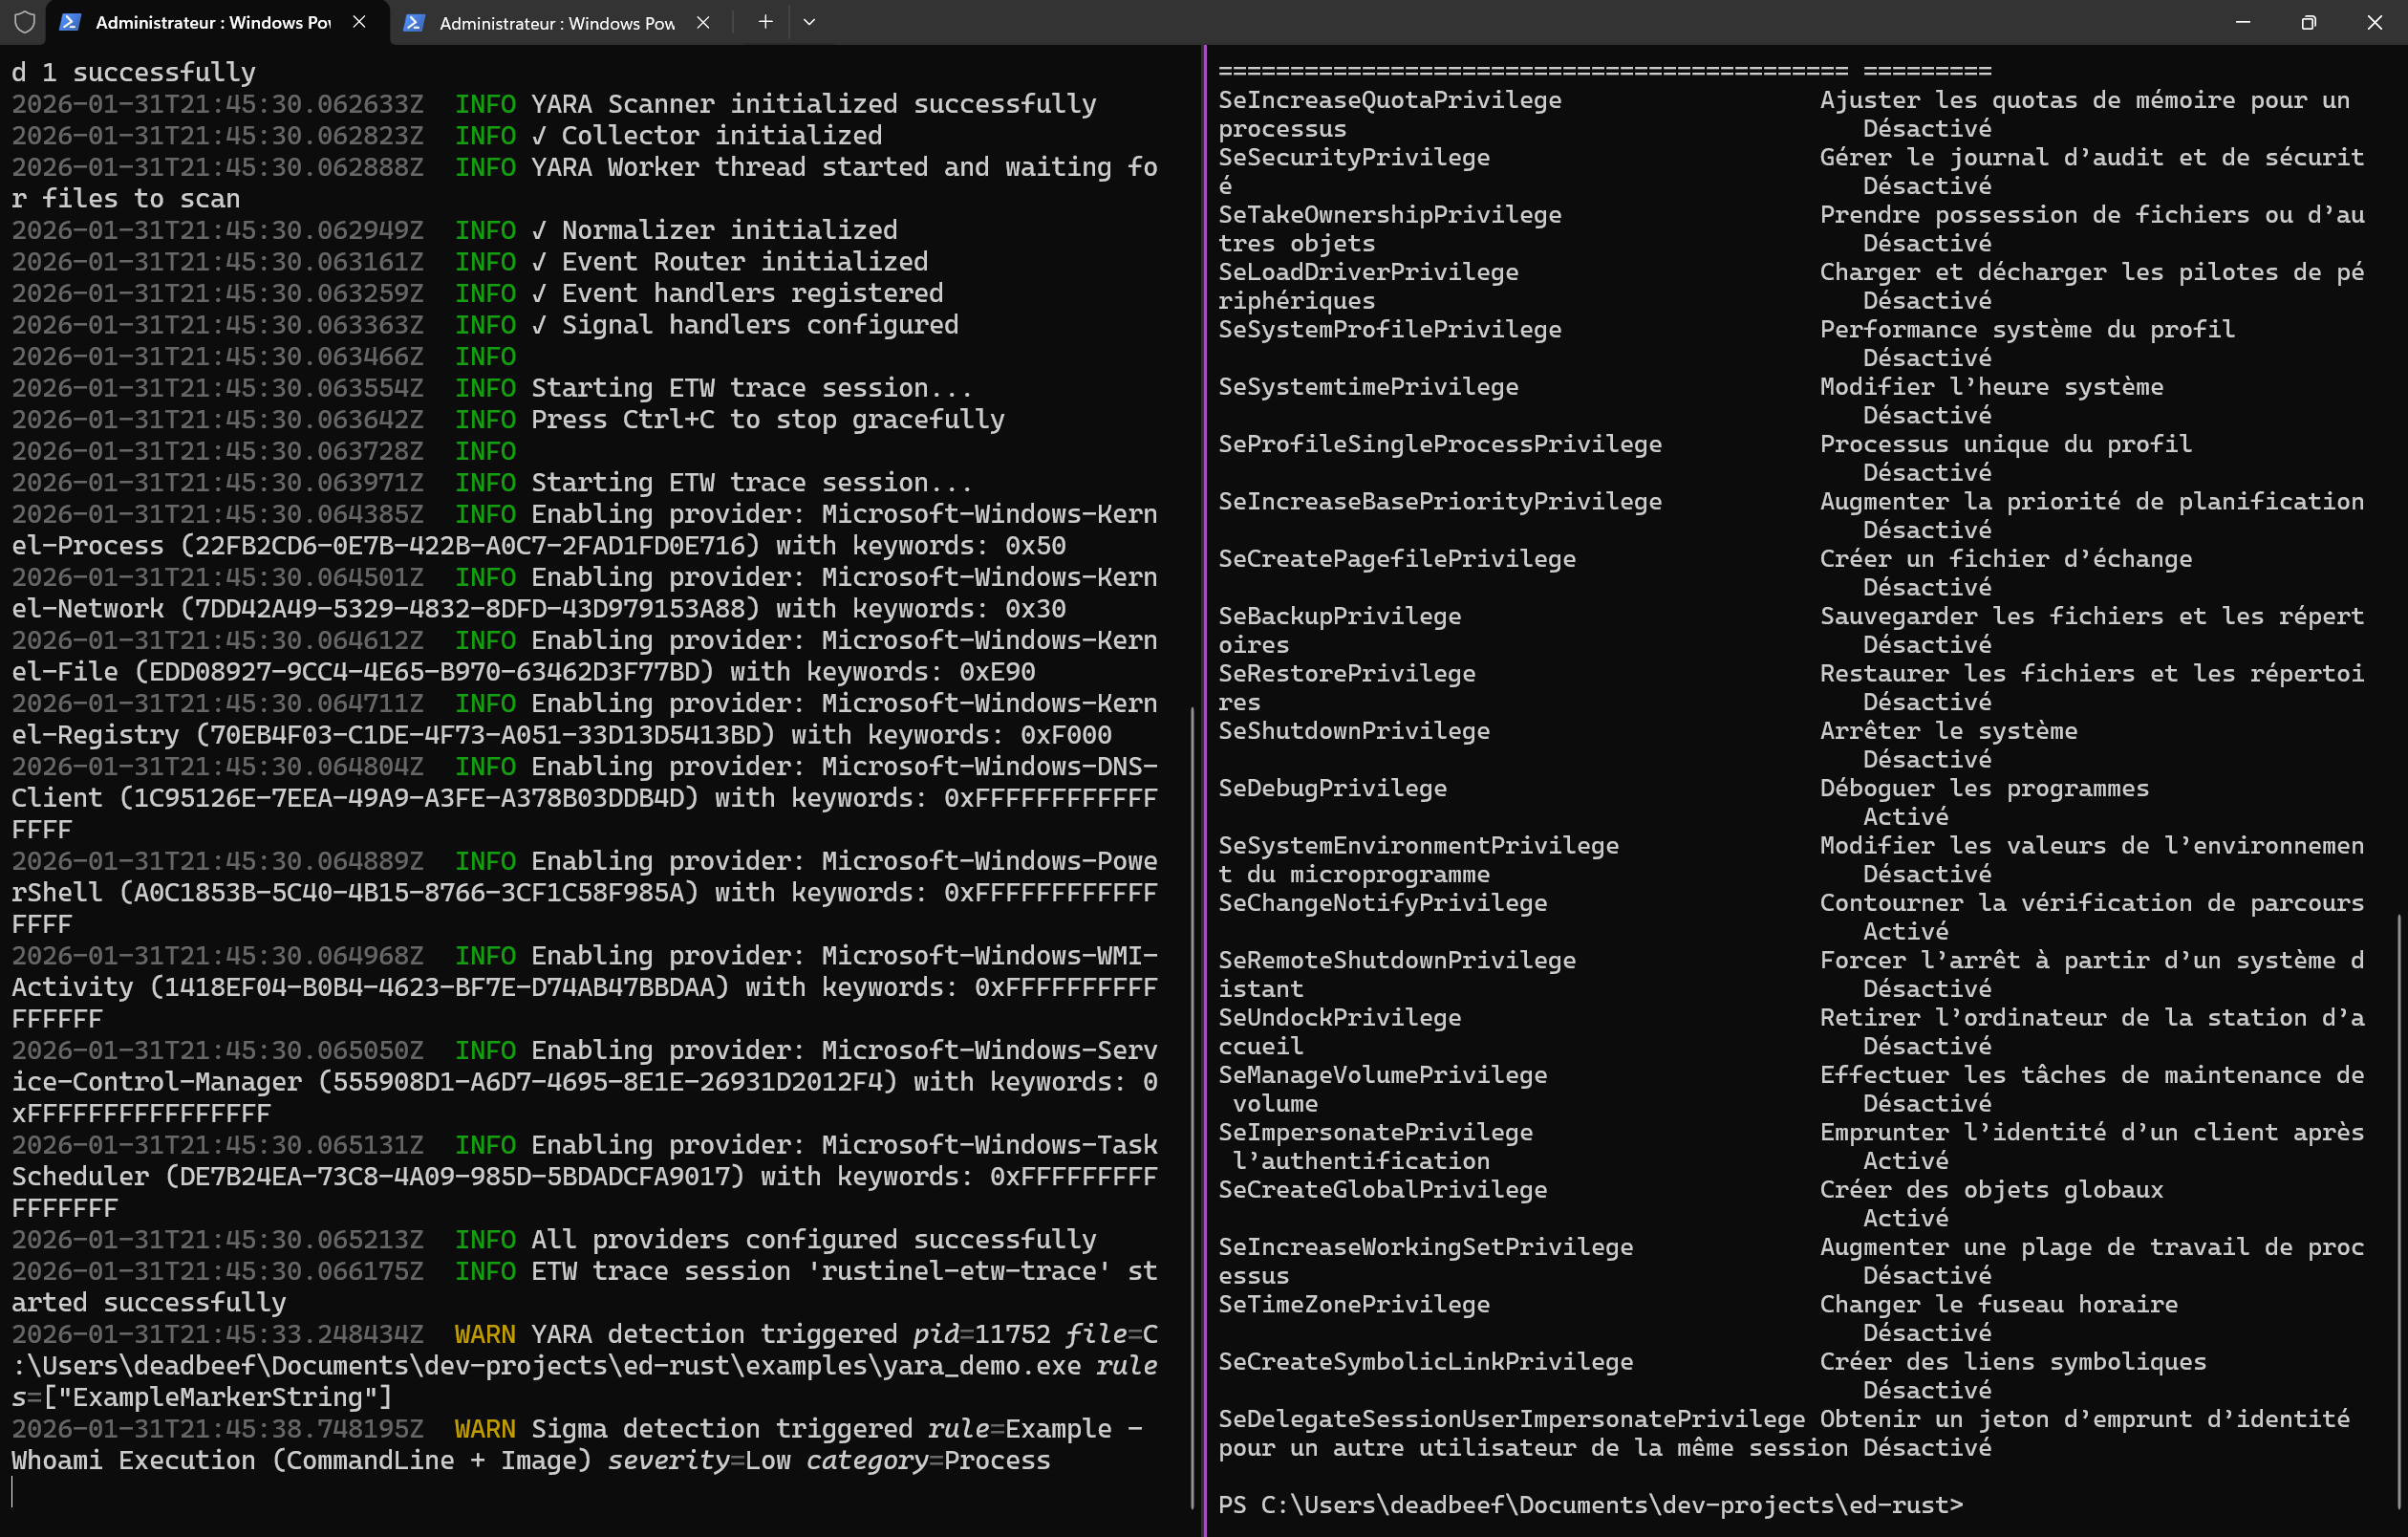 karib0u/rustinel
Endpoint detection for Windows, Linux, and macOS. Sigma, YARA, and IOC rules on native telemetry. Written in Rust. No cloud account required.
 byinarie/zirconium
HAFNIUM関連のIOCを検索するツール: CVE-2021-26855 CVE-2021-26857 CVE-2021-26858 CVE-2021-27065








