
 #1

 bridg3ops/soc335-cve-2024-49138-exploitation-detected
WindowsでのCVE-2024-49138悪用を分析する詳細なインシデントレスポンスのウォークスルー。プロセスツリー分析、IOC識別、MITRE ATT&CKマッピングによる検出と緩和をカバーしています。
 kadir/copy-fail-cve-2026-31431-ioc
Copy Fail CVE-2026-31431 Linuxカーネルのページキャッシュ権限昇格に対する検出、緩和、およびIOCツールキット
 ncsc-nl/openssl-2022
CVE-2022-3602 および CVE-2022-3786(OpenSSL 3 の2つの脆弱性)に関する運用情報

 hamza-megahed/odin
中央集権型IoCスキャナー。Lokiをエンドポイント全体に展開し、検出結果を収集し、ログをCSVにパースしてインシデント対応およびフォレンジック分析に利用します。
 00gxd14g/misp-extractor
選択したMISP属性(IPアドレス、URL、ハッシュを含む)を抽出し、再利用可能な出力ファイルに保存します。
 travisbgreen/cve-2025-8088
cve-2025-8088_検出
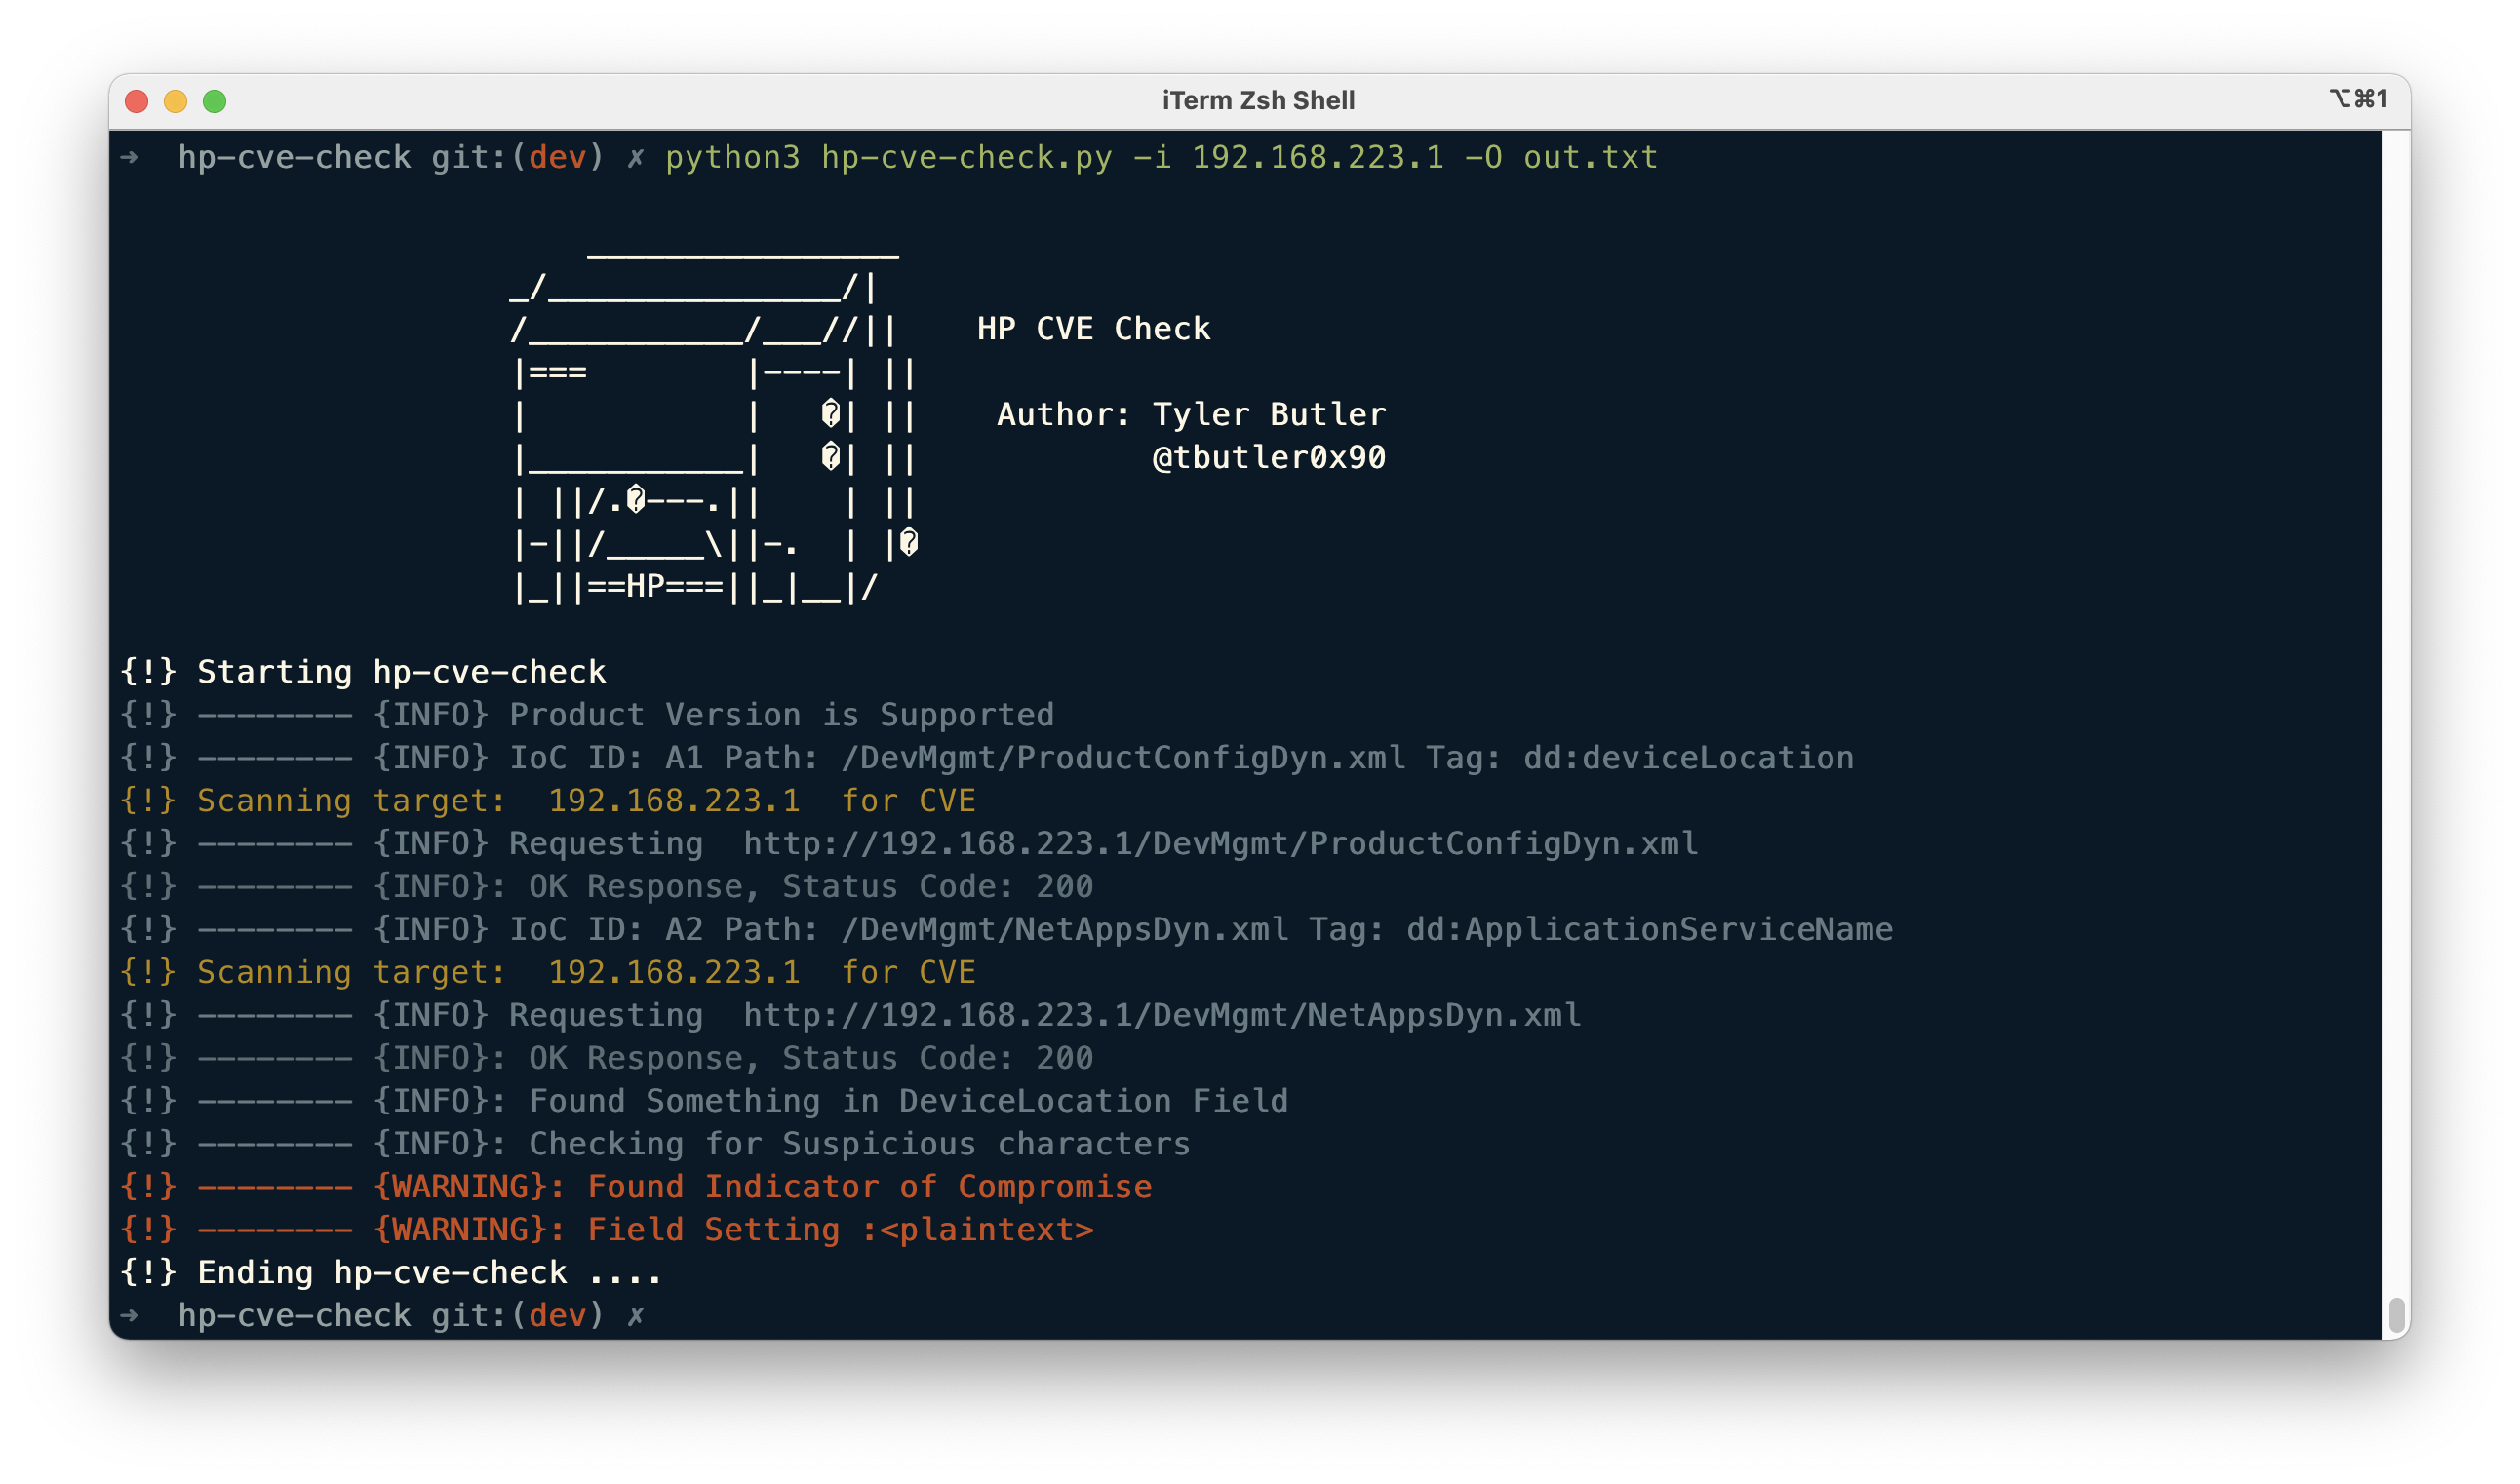 tcbutler320/cve-2021-3441-check
CVE-2021-3441 CVE Checkは、CVE-2021-3441に関連する侵害の指標を対象から検索するPythonスクリプトです。
 ma1am/cve-2022-26134-exploit-detection
このリポジトリには、セキュリティ調査担当者がLinux ConfluenceサーバーでCVE-2022-26134の脅威ハンティングに使用できるYaraルールと手法が含まれています。
 murrayr0123/cve-2024-3400-compromise-checker
CVE-2024-3400に関連する侵害の証拠を確認するためのシンプルなbashスクリプト
 techwithorgito/cve-2025-55182-researching-process
CVE-2025-55182(React Server Components/Next.js における事前認証RCE)のための防御研究リポジトリ。技術分析、検出ルール(Suricata、Sigma、YARA)、緩和ガイド、および新しい開示やパッチを追跡するための自動CVE監視システムを含みます。
 cert-hr/log4shell
このリポジトリには、CVE-2021-4428の悪用に関連するIoCが含まれています。
 dpfkdlemtp/cve-2026-100633
公開された SiYuan CVE · 報告者: dpfkdlemtp · 公式記録およびアドバイザリのリンク
 thehive-project/cortex
Cortex: 強力なオブザーバブル分析およびアクティブレスポンスエンジン
 synacktiv/krustyloader-analysis
KrustyLoaderの分析
 0xblackash/cve-2026-60206
CVE-2026-60206
 cyb3rtus/keepass_cve-2023-24055_yara_rule
侵害された可能性のあるKeePass設定ファイルを検出するためのシンプルなYARAルールが含まれています。
 pisut4152/sigma-rule-for-cve-2021-40438-exploitation-attempt
CVE-2021-40438攻撃試行のSigma-Rule







