
 #1
IDS/IPSシステム、ネットワーク監視、異常ベースの検出、脅威警告ツール。
Kitploit おすすめ
 vishvacyber/detection-tool-kit-for-cve-2026-31431
多層検出ツールキット: CVE-2026-31431 (Copy Fail) Linux カーネル LPE 向け。防御者向けに eBPF、auditd、Sigma ルール、ページキャッシュ差分、IOC ガイドを提供します。
 g0thamrabb1t/cve-2026-46331-pedit-cow-detection
CVE-2026-46331 / pedit COW の防御的検証: auditd、AppArmor を用いた緩和策の比較と検出ロジック。
 ashok523/cve-2026-31431
CVE-2026-31431(Copy Fail)LinuxカーネルLPE向けの防御的IRプレイブックおよび検出パッケージ。Sigma、auditd、Falco、Wazuh、YARA、eBPF、SIEMハントクエリを含みます。
 jhatchi/nexacorp-dfir-inc-2026-001
DFIR調査 + シミュレーションされたNexaCorp侵入(vsftpd 2.3.4 CVE-2011-2523 + MITRE Caldera C2)に対する7つのSuricataルール。4日間の単独エンゲージメント(BeCode Brussels Mission…
 anuththara2007-w/cve-2026-20127-exploit-extension
CVE-2026-20127の防御的分析と検出ガイダンスを提供するオフラインブラウザ拡張機能。パケット可視化、IOC抽出、Cisco SD-WANの緩和戦略を備えています。
 techwithorgito/cve-2025-55182-researching-process
CVE-2025-55182(React Server Components/Next.js における事前認証RCE)のための防御研究リポジトリ。技術分析、検出ルール(Suricata、Sigma、YARA)、緩和ガイド、および新しい開示やパッチを追跡するための自動CVE監視システムを含みます。
 reyjesusq/sentinel-mcp
自律型AI搭載のサイバー防御システム(MCP、Gemini 2.0 Flash、Dynatraceオブザーバビリティ、MongoDBを使用)。Google Cloud Hackathonへの提出作品。
 u1tr0nex/cve-2022-30190-follina-lab
完全なエクスプロイトチェーンラボおよびCVE-2022-30190(Follina)- MSDT RCE用のSuricata IDS検出
 azdevops143/fragnesia-charan-cve-2026-46300
ハードニングされたコンテナステージングフレームワーク。seccompシステムコールのホワイトリスト登録とeBPFテレメトリを備え、コンテナエスケープやカーネルULP破壊の試みを検出・ブロックします。
 nstcyber/cve-2023-24488-siem-sigma-rule
CVE-2023-24488 の悪用試行を検出
 limo57640-crypto/cpanel-cve-41940-detector
読み取り専用のcPanel CVE-2026-41940 IOC検出器 - .sorryランサムウェア、Mr_Rot13 Filemanagerバックドア、C2コールバック、cron、SSH、およびログ用
 te0rwx/cve-2025-32433-detection
CVE-2025-32433(Erlang/OTP SSHの事前認証RCE脆弱性)の痕跡を検出するためのカスタムYARAルール。防御的な検知エンジニアリングに向け、公開PoCおよびラボのキャプチャで検証済み。
 unfold-security/cve-2026-41940-detection
CVE-2026-41940の検出シグネチャとcPanelログのスキーマ
 cross-samuel1/soc-analyst-hub
無料のオフラインSOCアナリストハブ(Tier 1向け) - IRチェックリスト、アラートトリアージプレイブック、脅威ハンティングクエリ、アナリストオンボーディング。単一HTMLファイル、依存関係なし。
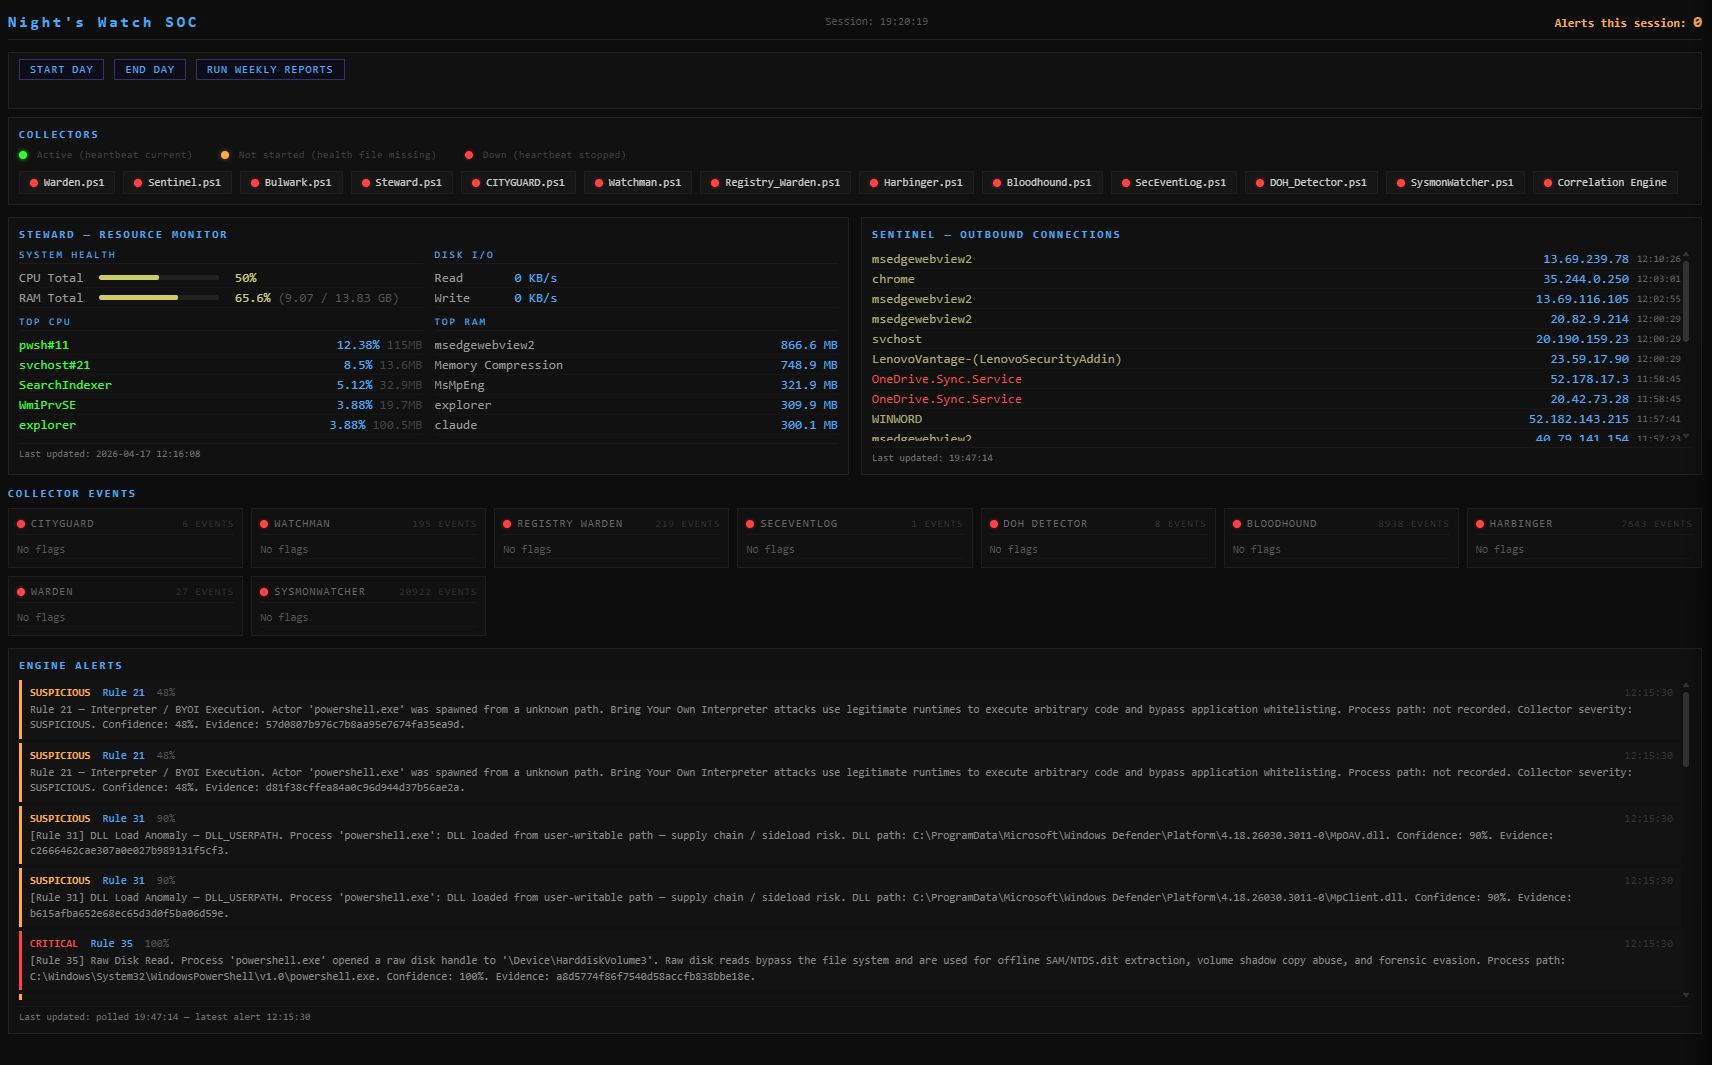 nate-ryan-7690/home_soc_suite
PowerShell で構築された個人向け Windows SOC スイート — ネットワーク接続、リソース使用状況、スケジュールタスク、電源イベントを監視し、重要度分類とベースライン検出を備えています。
 orgito1015/cve-2025-55182-researching-process
CVE-2025-55182(React Server Components/Next.jsにおけるPre-Auth RCE)の防御研究リポジトリ。脆弱性分析、検出ルール(Suricata、Sigma、YARA)、緩和ガイド、および新しい開示やパッチを追跡する自動CVE監視システムを含みます。
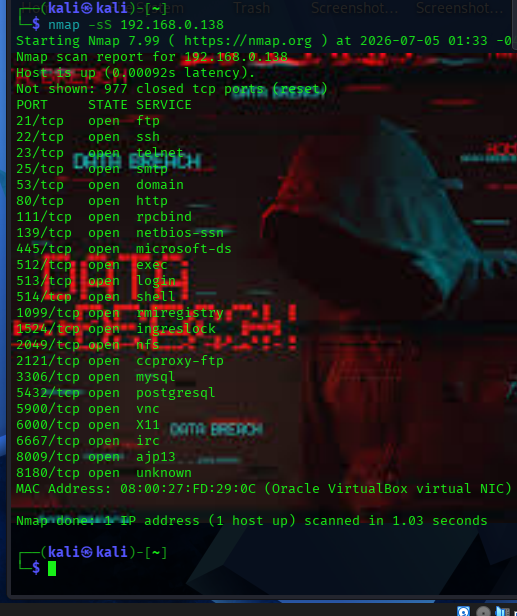 orevic21/wazuh-home-soc
Wazuh + Suricata SOCラボは、実際のエクスプロイト(CVE-2011-2523)やブルートフォース攻撃を検出し、デフォルトのIDSシグネチャのギャップを補うカスタム検出ルールを備えています。
 corelight/cve-2022-30216
Zeekパッケージで、Windows Serverに対するCVE-2022-30216 NTLMリレー攻撃を検出します。ネットワークトラフィック分析により、悪用試行と悪用成功に対して通知を発行します。








