
 #1
IDS/IPSシステム、ネットワーク監視、異常ベースの検出、脅威警告ツール。
Kitploit おすすめ

 0x0allenace/windows-malware-behavioral-analysis
FLARE-VMとREMnuxを使用した、シミュレートされた多段階Windowsマルウェアサンプルの挙動解析。IOC抽出、MITRE ATT&CKマッピング、検知エンジニアリングを伴う証拠主導のDFIR調査。
 corelight/cve-2022-24491
CVE-2022-24491のZeekベースのネットワーク検出器。RPC portmapのsetおよびdumpアクションを監視し、リアルタイムトラフィックでエクスプロイトの試行を識別します。
 0xxon/cve-2020-13777
CVE-2020-13777に対して脆弱なサーバーを検出するZeekスクリプト
 strainxx/react2shell-honeypot
React2Shell脆弱性(CVE-2025-66478)用のハニーポットを作成する試み
 vedantk6403/koobe-guard
Kprobesを使用してCVE-2024-1086のヒープ二重解放エクスプロイトを、時間的ギャップ追跡とアクティブなレジスタ無効化により検出・中和するLinuxカーネルモジュール。RAMオーバーヘッドはゼロ。
 eliangonzi00/pockeycloakcve-2023-0264
CVE-2023-0264(Keycloak OIDC セッションハイジャック)の概念実証エクスプロイト。session_id 置換用のフロントエンドと、攻撃を検知するエージェントを備えています。
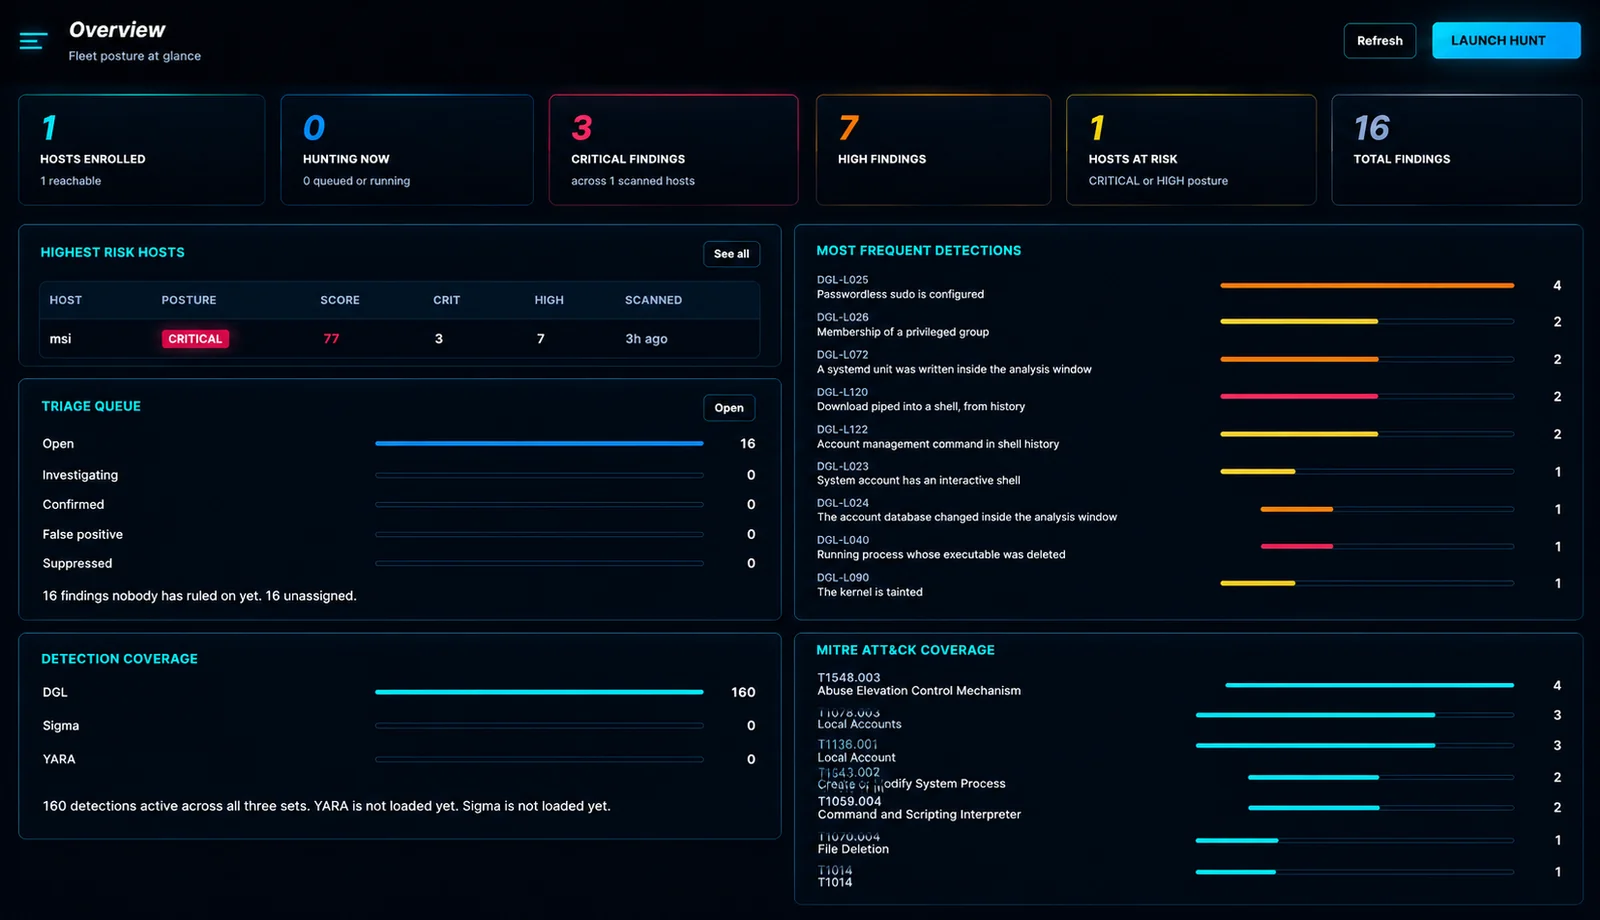 douglas-042/douglas-042-hq
Douglas-042 HEADQUARTERSコレクター用の中央コンソール。フリートを一括スキャンし、ホスト間で結果を相関させ、IOCフィードとSIEM配信を一元管理します。
 cmpnn-romain/cve-2024-27198_lab
CVE-2024-27198 用のラボ
 jithinkrishnanrs/stylesmuggler-ioc-toolkit
StyleSmuggler(CVE-2026-75650)面向Magento Open Source和Adobe Commerce的IOC工具包。检测受感染的商店、Rust植入程序、PHP Web Shell、持久化工件以及已知的危害指标。
 mvlnetdev/cve-2021-31166-detection-rules
CVE-2021-31166 が悪用されているかどうかを検出するためのさまざまなルール
 sana-404/cve-2026-8838-mitigation-and-detection
CVE-2026-8838 の検出・緩和スクリプト。影響を受けるシステムを保護するための脆弱性スキャン、構成監査、インシデント対応ガイダンスを提供します。
 swastiksagar/wazuhlabproject
Wazuh SIEM/XDRのハンズオンホームラボ。OVAデプロイ、エージェント登録、ファイル整合性監視、VirusTotalによるマルウェア検出、MITRE ATT&CK脅威ハンティングを扱う。
 wattocyber/detection-defense-library
Windows、クラウド、コンテナ、アイデンティティ、およびICSの攻撃クラスをSigmaルール、トラストバウンダリモデル、BYOVDドライバインテリジェンス、Splunkワークフローにマッピングする検知エンジニアリングリファレンス。
 harshiys/cve-2007-2447-exploitation-siem-detection-lab
隔離されたAD/Linux攻撃ラボ: Metasploit経由でCVE-2007-2447を悪用し、MITRE ATT&CK (T1190, T1059) にマッピングされたWazuh SIEMで検出
 microlaser/dns_watchdog_windows2
WindowsのDNSトラフィックをpktmon経由で監視し、ポイズニング、スプーフィング、不正なリゾルバ応答、ゲートウェイMACアドレスの変更を検出してアラートを記録するPowerShellスクリプトです。
 joertx07/printnightmare-detection-lab
Sysmon、Windowsイベントログ、およびカスタムSPL検出ルールを使用してCVE-2021-34527 (PrintNightmare) の悪用をシミュレートおよび検出するSplunk SIEMラボ。
 yili-soc/vm-homelab-log4shell-assessment
稼働中のLog4Shell(CVE-2021-44228)ターゲットに対するライフサイクル全体の脆弱性管理 — スキャン、手動エクスプロイト、ネットワーク検知、および修復の検証。Nessus、Suricata、Wireshark、Docker。








