#1
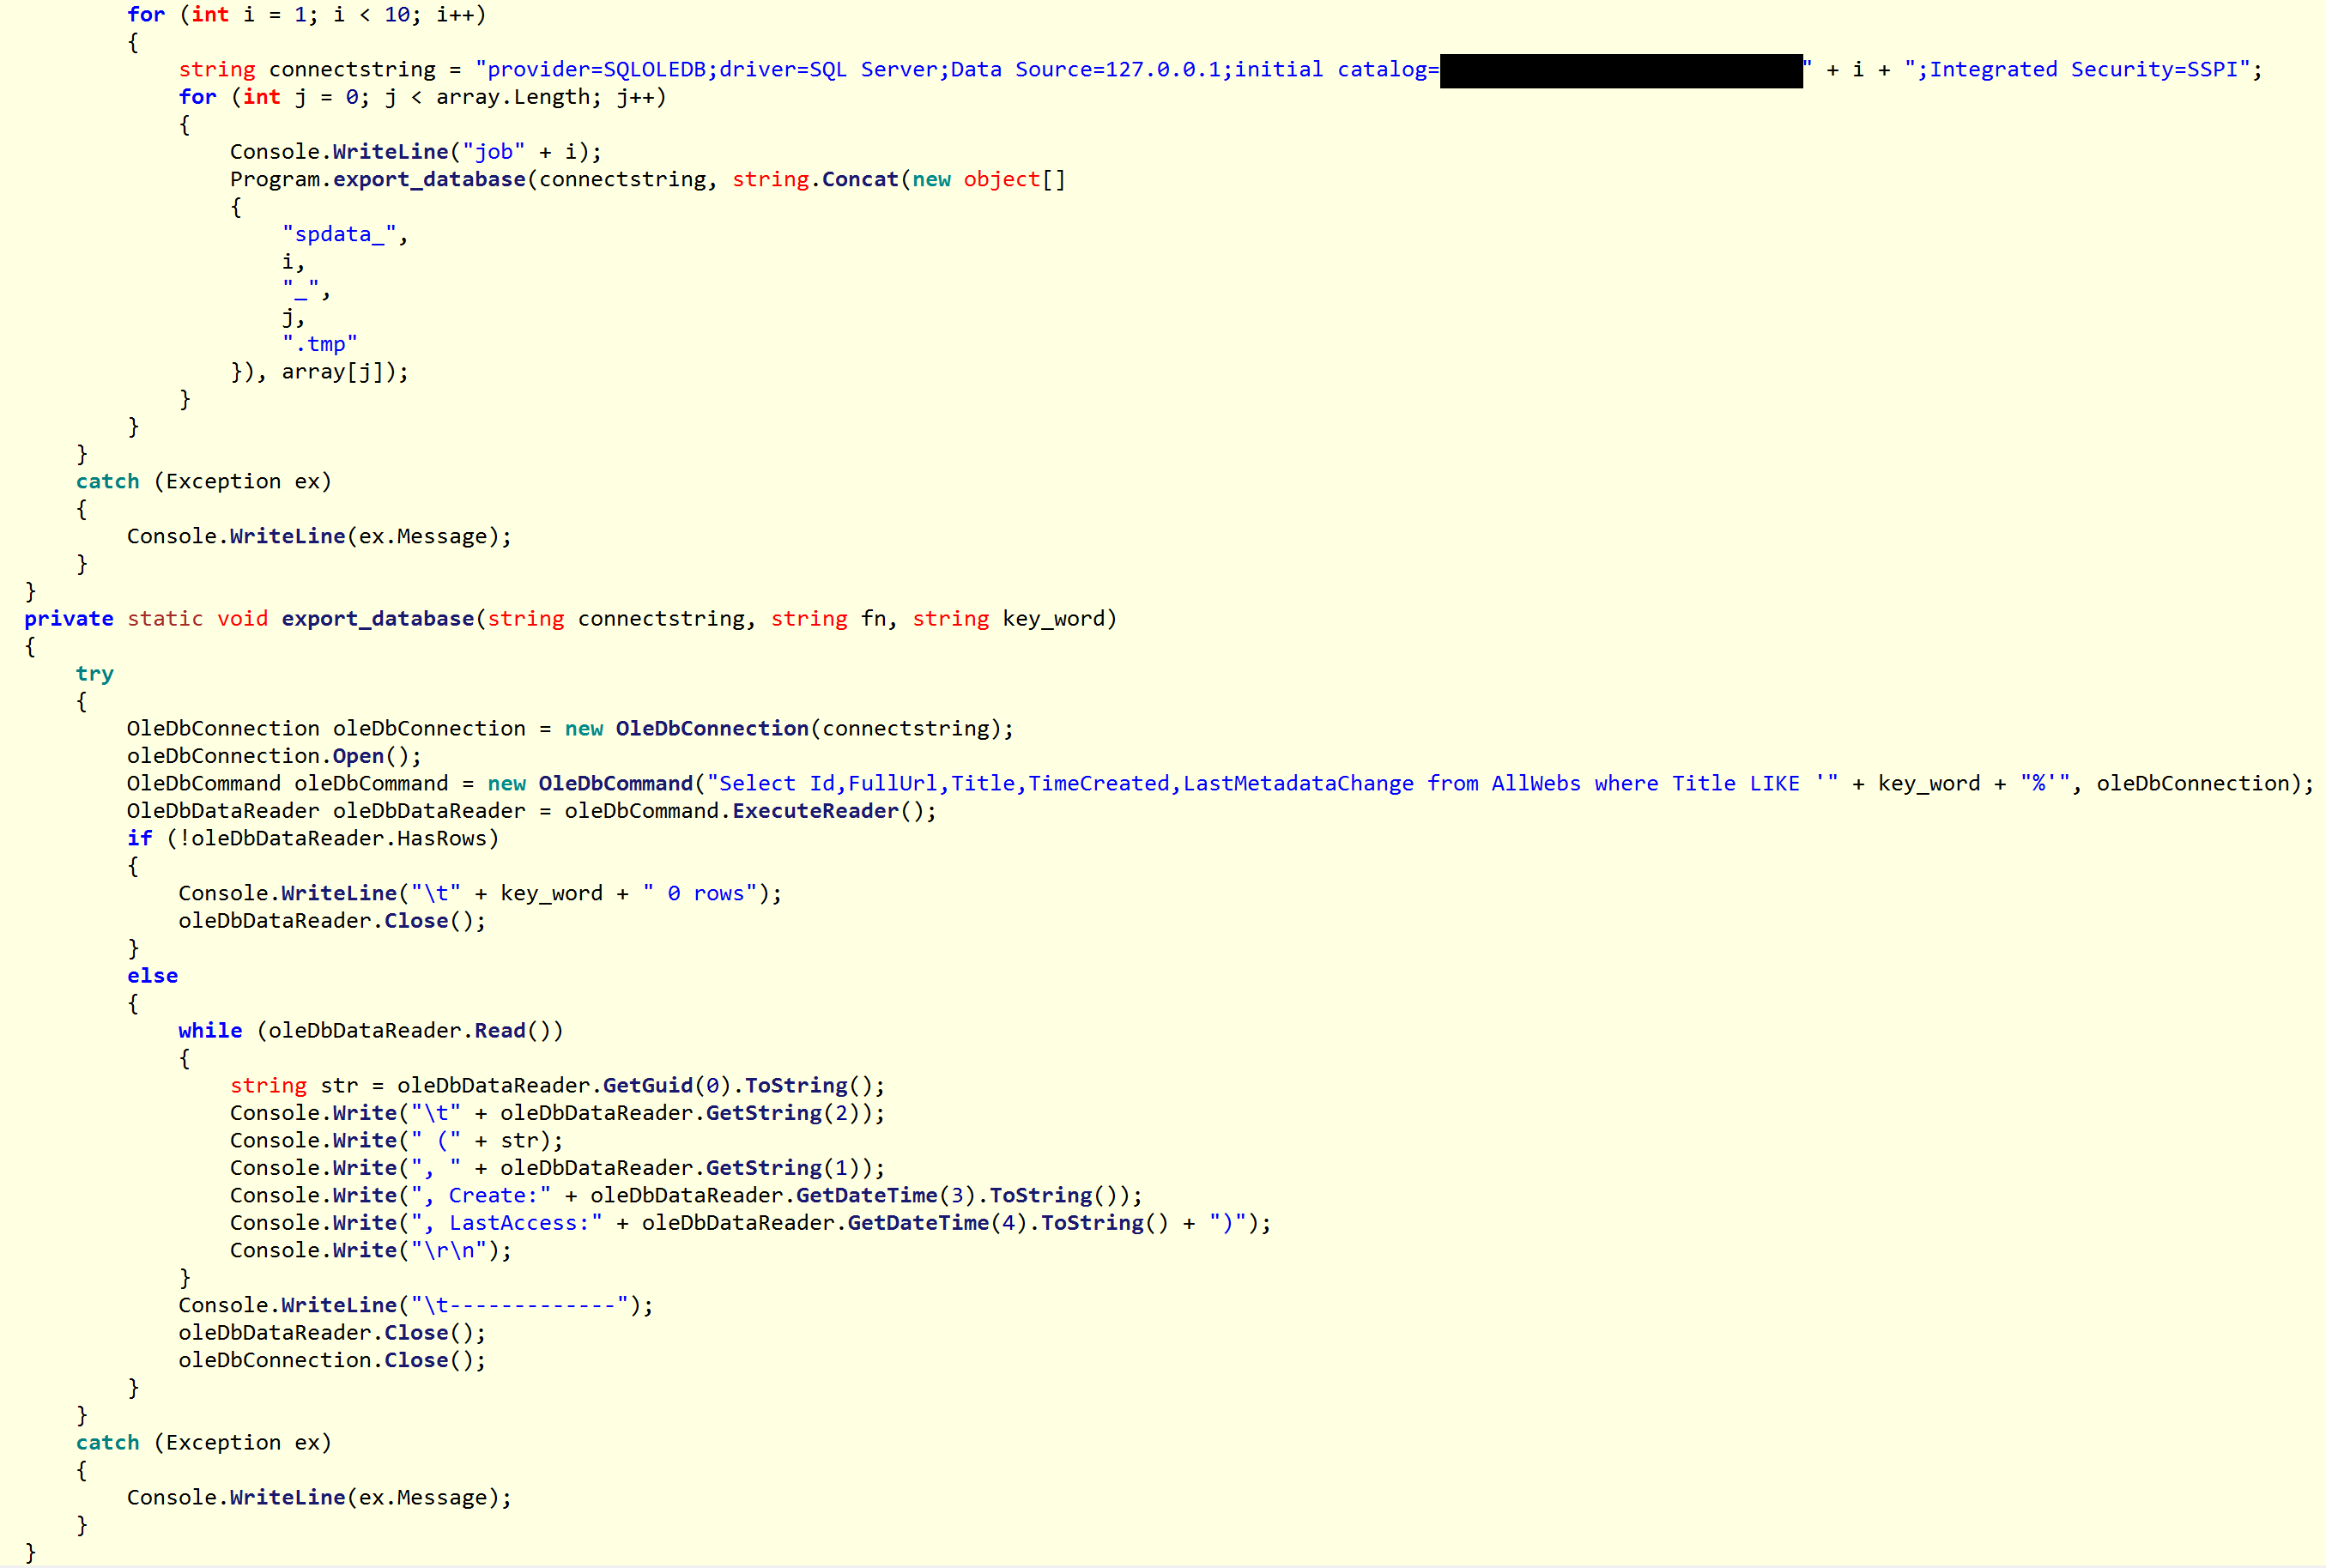
 nccgroup/royal_apt
Royal APT - APT15 - NCC Group Cyber Defense Operations Researchからの関連情報
 arpsyndicate/vedas-signatures
VEDAS駆動による自律生成+コミュニティ貢献による14,000件以上のCVEに対応するSuricataおよびNucleiルール
 arpsyndicate/suricata-vedas
VEDAS駆動による自律生成+コミュニティ貢献による14,000件以上のCVEに対応するSuricataおよびNucleiルール
 cognis-digital/c2detect
C2サーバーフィンガープリンター — Cobalt Strike、Sliver、Mythic、Havoc、Brute Ratel
 runreveal/sigmalite
Sigma検出ルールを解析してログエントリに対して実行するGoライブラリ。フィールド修飾子、CIDRマッチング、セキュリティ監視用のカスタムフィールドリゾルバーをサポートしています。
 pbssubhash/h0neytr4p
Blue Team向けの簡単に設定できるハニーポット
 ait-aecid/rootkit-detection-ebpf-time-trace
カーネル関数実行時間の変動分析によるルートキットファイル隠蔽活動の検出
 corelight/cve-2022-26809
DCE/RPCを介したCVE-2022-26809のリモートコード実行の試みと悪用の成功を検出し、即時調査のための実用的な悪用試行・成功通知を生成するZeekパッケージ。
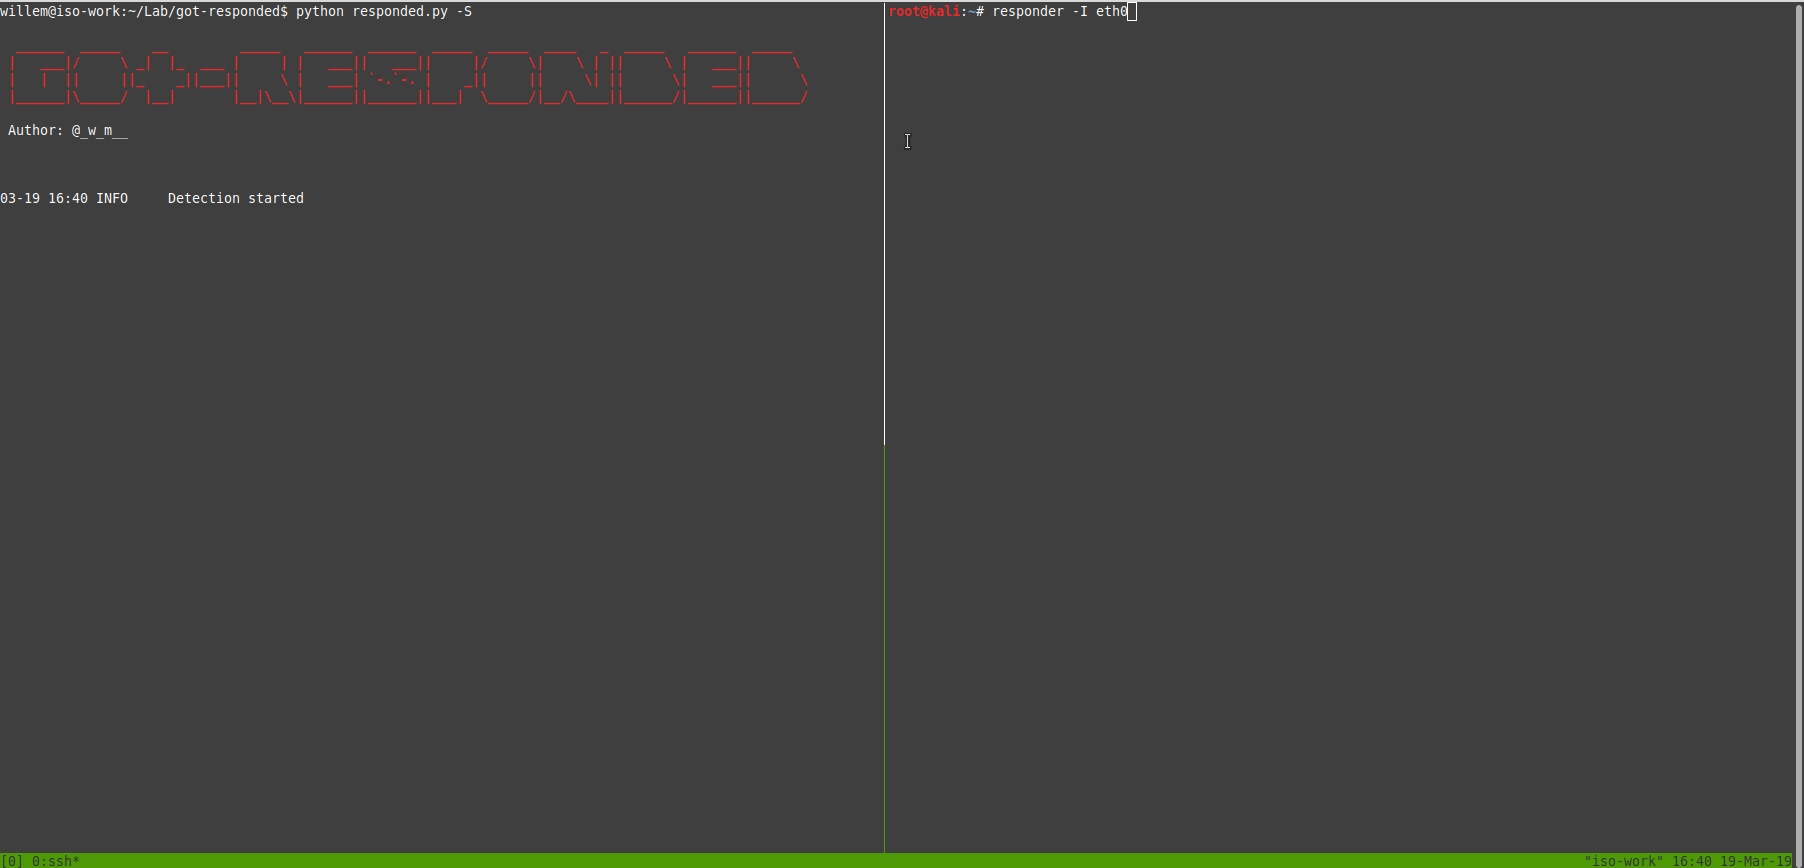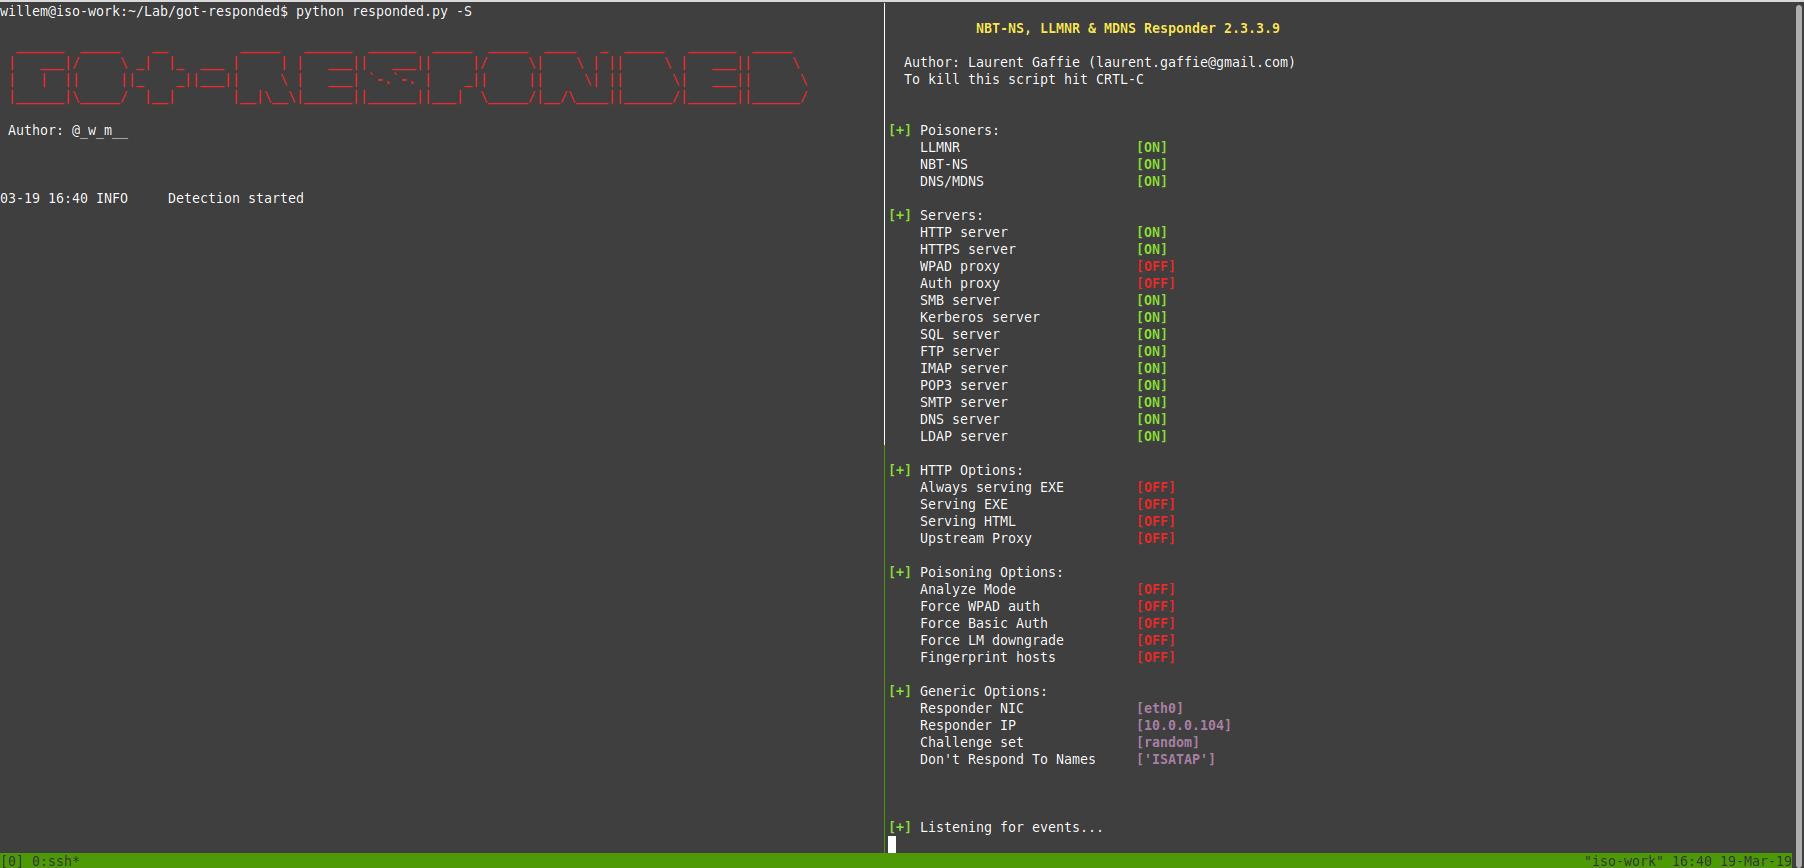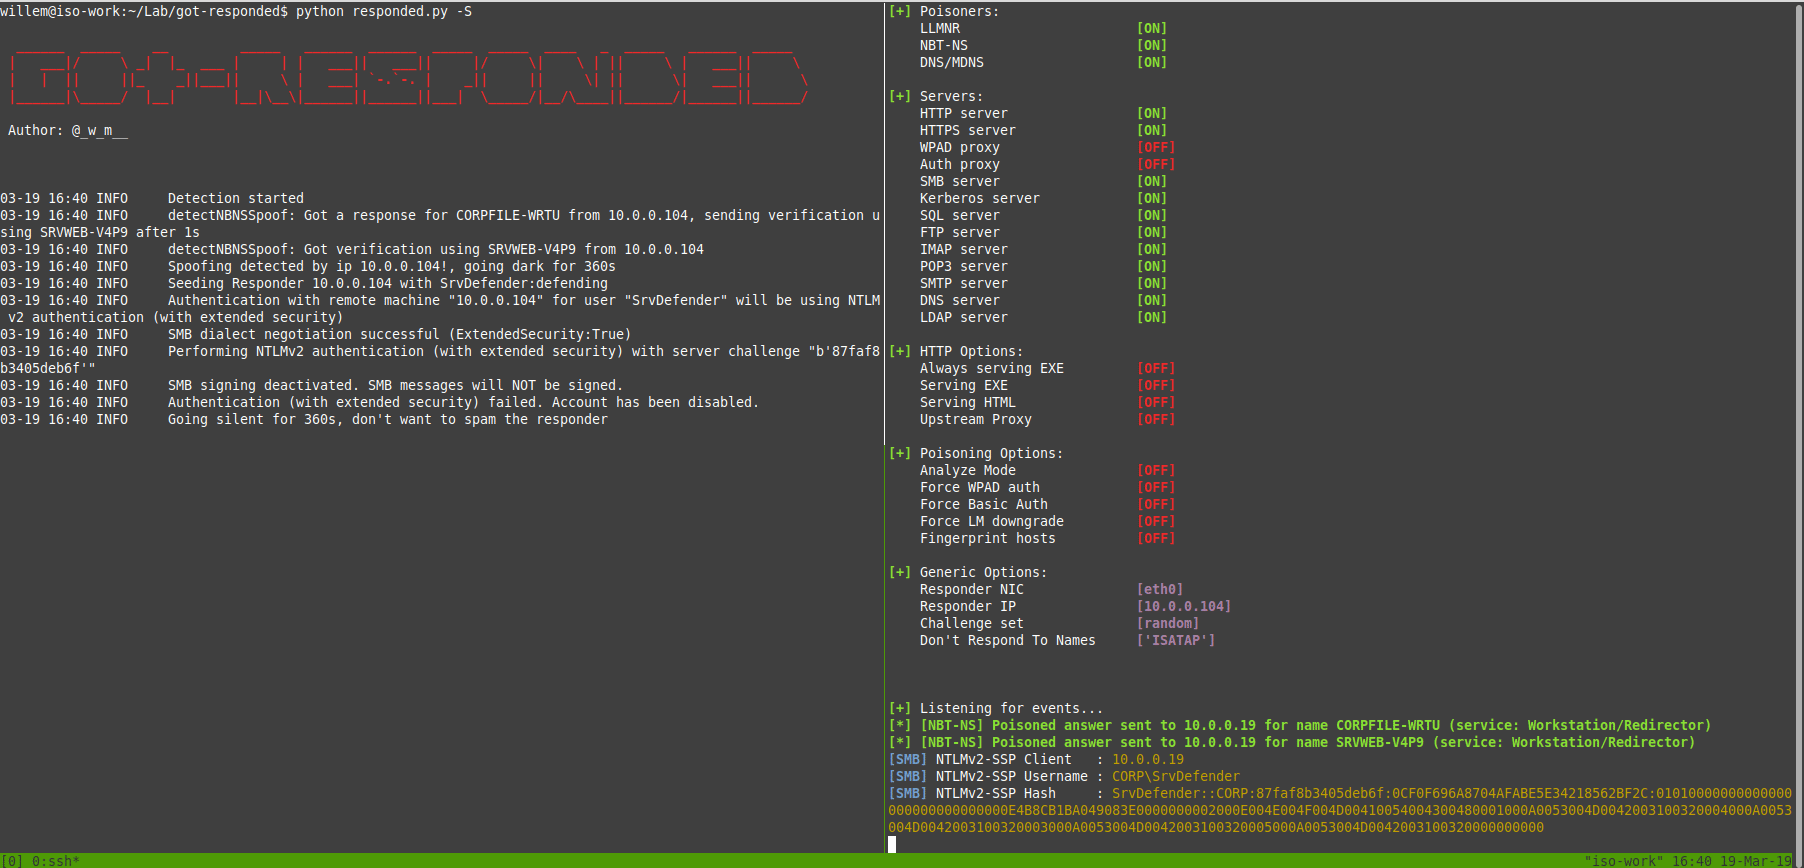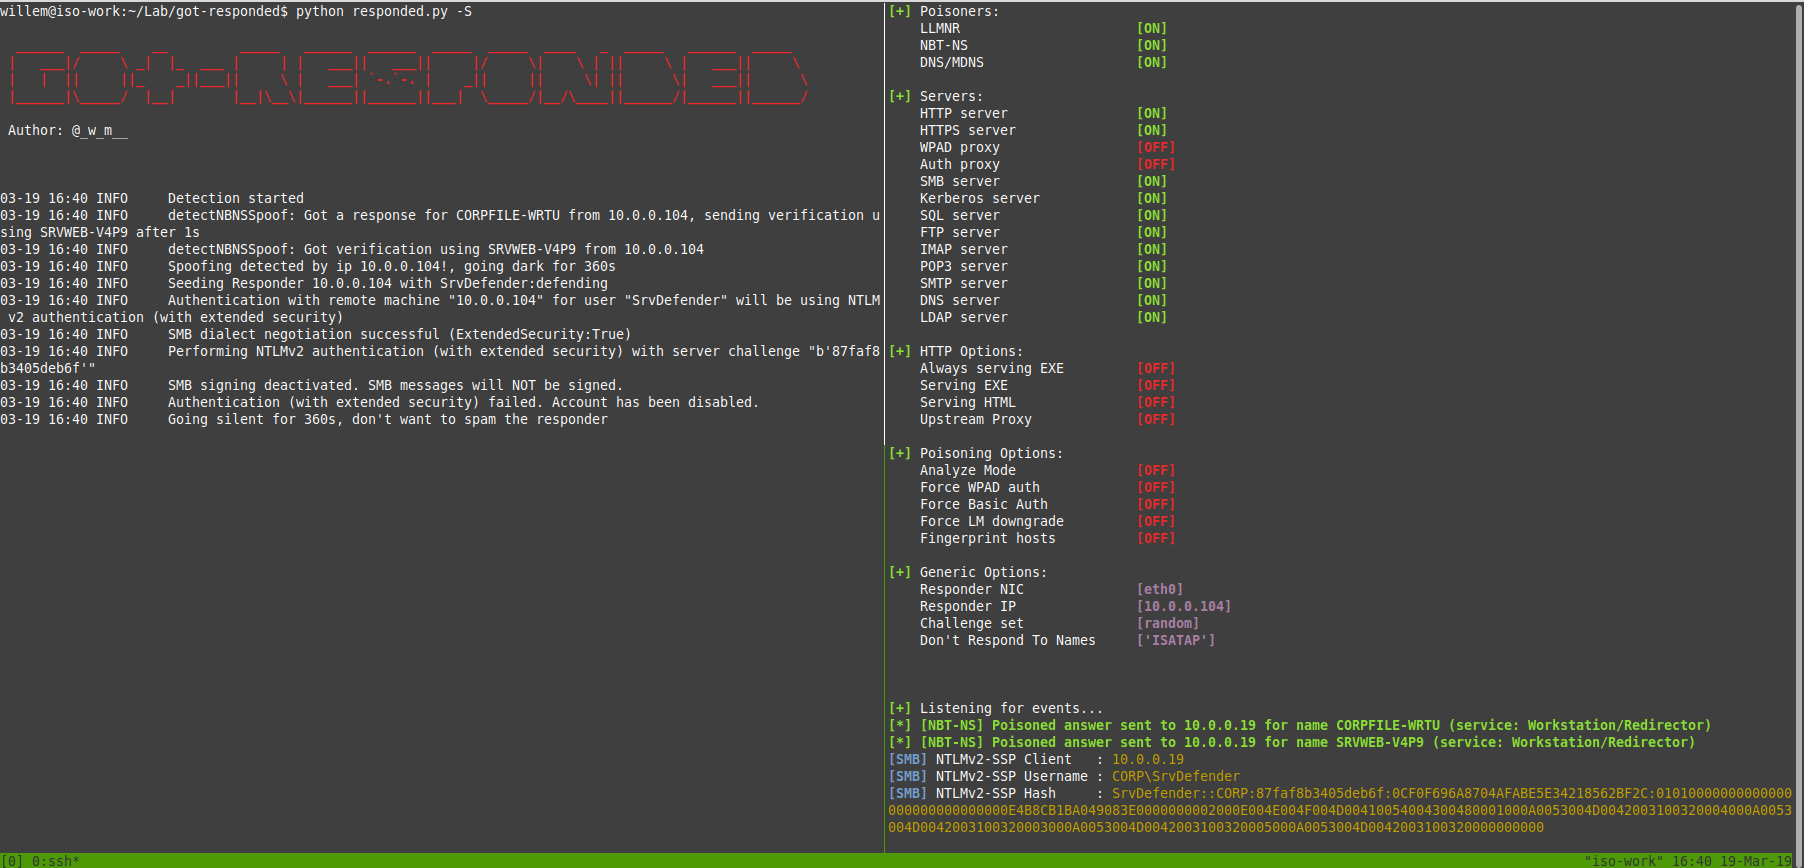 joda32/got-responded
NBT-NSおよびLLMNRスプーフィングを検出し(そしてそれらに少し干渉する)ためのシンプルなツール
 reddrip7/log4shell_cve-2021-44228_related_attacks_iocs
Log4Shell(CVE-2021-44228)攻撃に関する侵害インジケータ(IOC)、攻撃元IPアドレス、Snort/Suricata検出ルールを収集したキュレーション済みリポジトリです。
 fox-it/cisco-ios-xe-implant-detection
Cisco IOS XE インプラントのスキャン及び検出 (CVE-2023-20198, CVE-2023-20273)
 corelight/raspi-corelight
Corelight@Home スクリプト
 nccgroup/mimikatz-detector-condrv
コンソールモニタードライバーは、ConDrvとの間で送受信される特定のFast I/O操作(入力および出力)をキャプチャするKMDFカーネルモードフィルタードライバーです。ConDrvはcondrv.sysによって作成されるデバイスで、コンソールアプリケーション(cmd/powershellなど)と…
 corelight/suricata_exporter
Suricata用のPrometheus Exporter
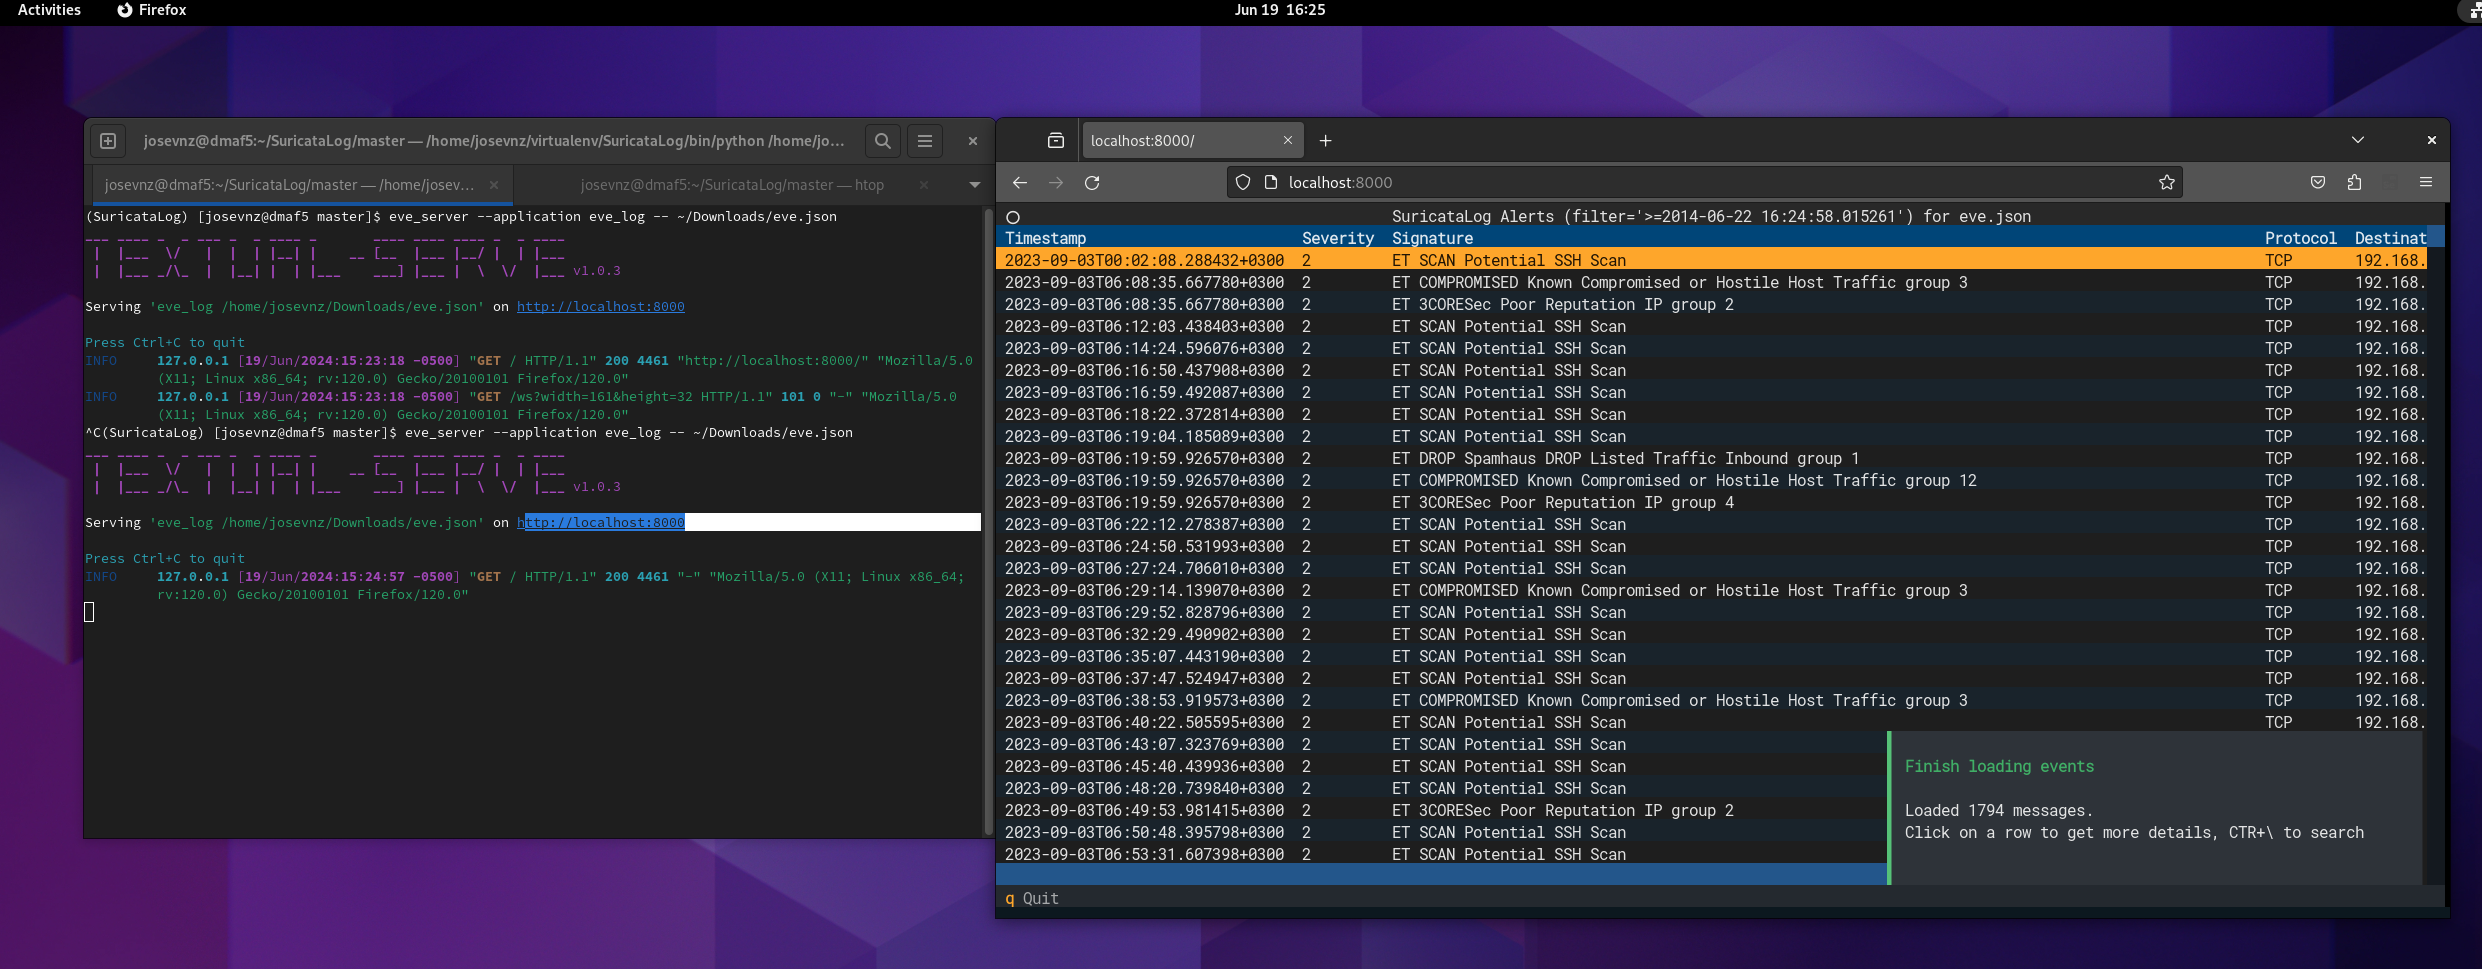 josevnz/suricatalog
Suricataのeve.jsonログを解析、フィルタリング、可視化するCLIツール。アラート、フロー、DNS、ペイロードに対応。Suricataの学習とルールテストのためのチュートリアルも含まれています。
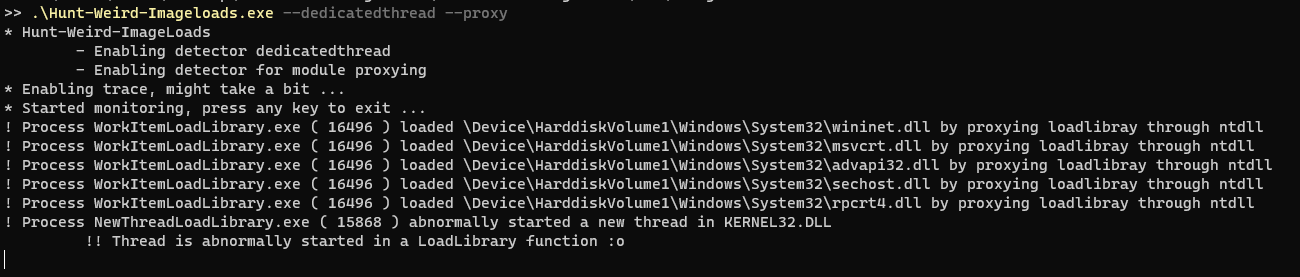 theflink/hunt-weird-imageloads
Imageload イベントによって引き起こされる IOC を試すための小さなツール
 immersive-labs-sec/bruteratel-detectiontools
Brute Ratel C4 バジャーをデコードするためのツールとルールのコレクション