
 #1

 netalertx/netalertx
集中型ネットワークの可視性と継続的な資産発見。デバイスを監視し、変更を検出し、分散ネットワーク全体で認識を維持します。
 inverse-inc/packetfence
PacketFenceは、完全にサポートされ、信頼される、フリーかつオープンソースのネットワークアクセス制御(NAC)ソリューションです。登録と修復のためのキャプティブポータル、集中管理型の有線・無線管理、強力なBYOD管理オプション、802.1Xサポート、問題のあるデバイスのレイヤー2分離など、印…
 fox-it/cisco-ios-xe-implant-detection
Cisco IOS XE インプラントのスキャン及び検出 (CVE-2023-20198, CVE-2023-20273)
 arkime/arkime
Arkimeは、オープンソースの大規模なフルパケットキャプチャ、インデックス作成、およびデータベースシステムです。
 cybereason-public/owlsm
eBPFを使用してLinuxカーネル内で動作するSigmaルールエンジン。予防機能に焦点を当てています。
 cisagov/malcolm
コンテナ化されたネットワークトラフィック解析スイート。PCAP、Zeekログ、Suricataアラートを取り込み、OpenSearch DashboardsとArkimeを介して自動正規化、エンリッチメント、相関付けを行います。
 idaholab/malcolm
Malcolmは、フルパケットキャプチャアーティファクト(PCAPファイル)、Zeekログ、Suricataアラートに対応した、強力かつ簡単に導入できるネットワークトラフィック分析ツールスイートです。
 ntop/ndpi
オープンソースディープパケットインスペクションソフトウェアツールキット
 elastic/detection-rules
Elastic Security 向けの SIEM 検出ルールを開発・検証・公開するためのツール。Python CLI ツール、KQL パース、Kibana 統合、パッケージ化された脅威ハンティングクエリを備えています。

 misp/misp
MISP (core software) - オープンソースの脅威インテリジェンス共有プラットフォーム
 crowdsecurity/crowdsec
オープンソースのIDS/IPSおよびWAFエンジンで、ログとHTTPリクエストを分析し、クラウドソースのコミュニティブロックリストを活用したリアルタイムの脅威インテリジェンスにより、悪意のあるIPを検出・ブロックします。
 jay123anta/laravel-threat-detection
Passive Laravel middleware that detects and logs SQL injection, XSS, RCE, bot scanners, and 175+ attack patterns. Features a built-in dashboard,…
 fail2ban/fail2ban
複数の認証エラーを引き起こすホストを禁止するデーモン
 bombinisecurity/bombini
AyaベースのeBPFセキュリティ監視およびサンドボックス化エージェント
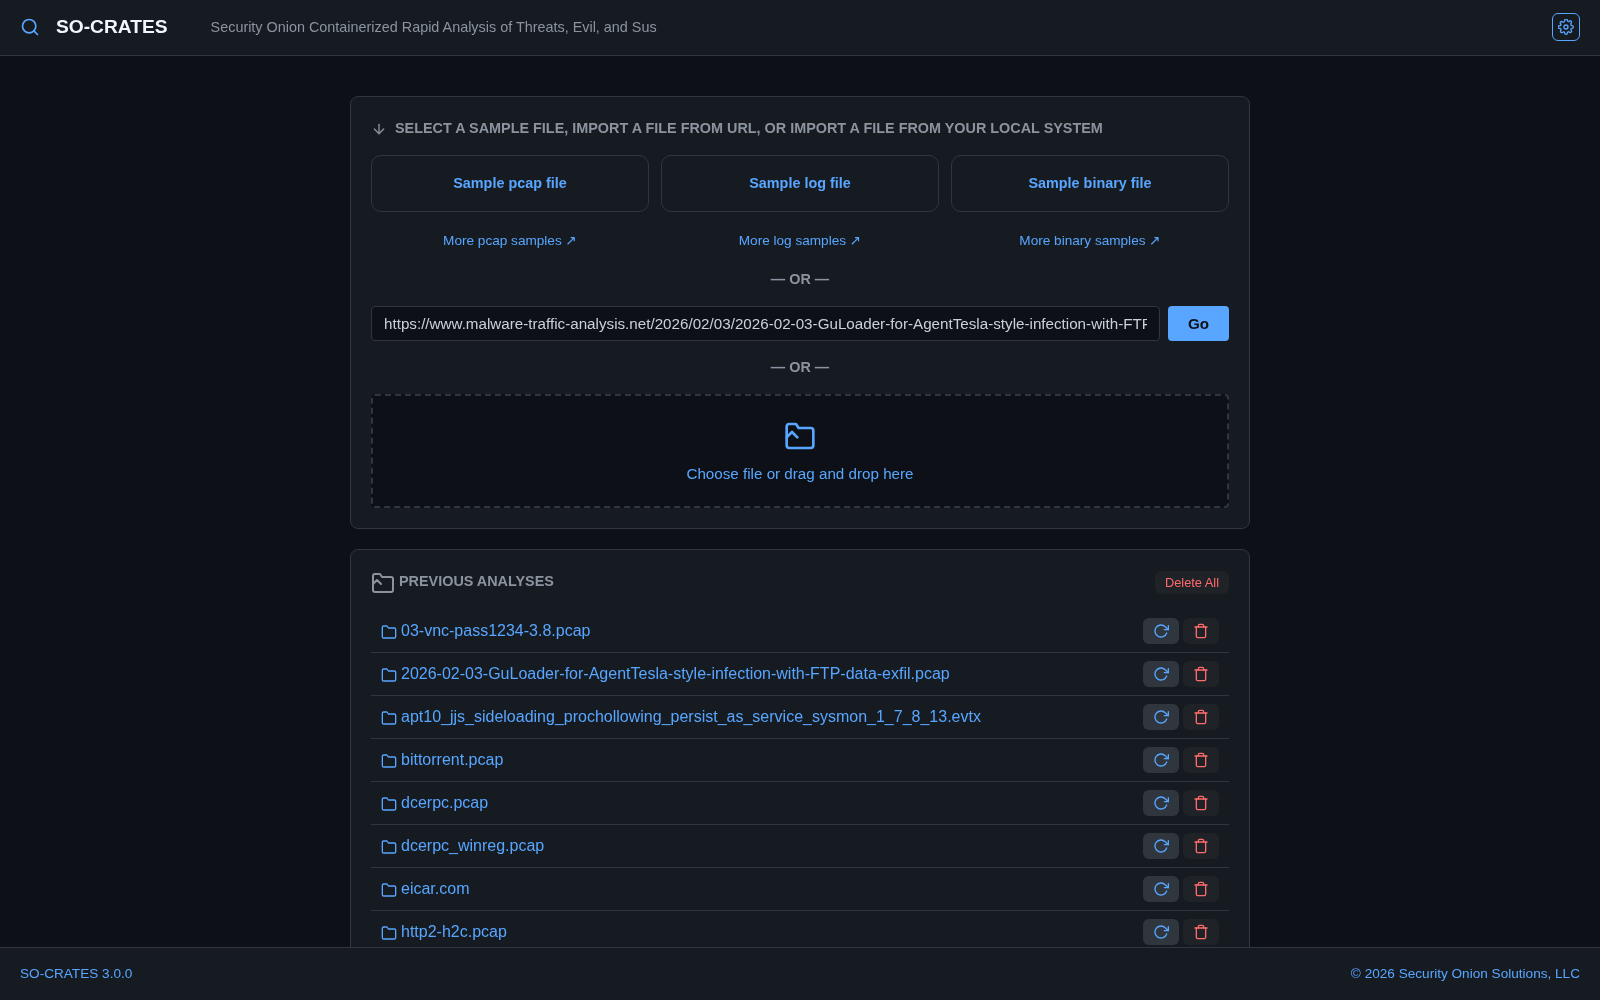 dougburks/so-crates
SO-CRATES: Security Onion コンテナ化による脅威、悪意、怪しいものの迅速分析
 volexity/threat-intel
公開されたVolexityブログ記事からのシグネチャとIoCs。






