
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-6387_Check — Lightweight Python scanner that identifies servers vulnerable to OpenSSH regreSSHion (CVE-2024-6387) via rapid banner retrieval across IPs, domains, and CIDR ranges with multi-threading. | Kitploit
ツール/GitHubGitHub/edsonjt81/cve-2024-6387_check
偵察脆弱性スキャナー脆弱性分析情報収集ネットワークセキュリティペネトレーションテスト
GitHubedsonjt81/cve-2024-6387_check

CVE-2024-6387_Check

Lightweight Python scanner that identifies servers vulnerable to OpenSSH regreSSHion (CVE-2024-6387) via rapid banner retrieval across IPs, domains, and CIDR ranges with multi-threading.

共有
リポジトリを見る
482年前未レビュー

CVE-2024-6387_Check

画像

📜 説明

CVE-2024-6387_Check は、OpenSSH の脆弱性(特に最近発見された regreSSHion 脆弱性 CVE-2024-6387)を標的とする、軽量かつ効率的なツールです。このスクリプトは、複数の IP アドレス、ドメイン名、CIDR ネットワーク範囲を迅速にスキャンし、潜在的な脆弱性を検出してインフラの安全性を確保します。

🌟 特長

  • 高速スキャン: 複数の IP アドレス、ドメイン名、CIDR 範囲を CVE-2024-6387 脆弱性に対して迅速にスキャンします。
  • バナー取得: 認証なしで効率的に SSH バナーを取得します。
  • マルチスレッド: スレッドを使用して同時チェックを行い、スキャン時間を大幅に短縮します。
  • 詳細な出力: スキャン結果を絵文字コードで明確に要約した出力を提供します。
  • ポートチェック: 閉じたポートを特定し、応答のないホストの要約を提供します。

🚀 使用方法

python CVE-2024-6387_Check.py <ターゲット> [--port ポート] [--timeout タイムアウト] [--list ファイル]

例

単一 IP

python CVE-2024-6387_Check.py 192.168.1.1

ファイルから IP を読み込み

python CVE-2024-6387_Check.py -l ip_list.txt

複数の IP とドメイン

python CVE-2024-6387_Check.py 192.168.1.1 example.com 192.168.1.2

CIDR 範囲

python CVE-2024-6387_Check.py 192.168.1.0/24

カスタムポート指定

python CVE-2024-6387_Check.py 192.168.1.1 example.com --port 2222

出力

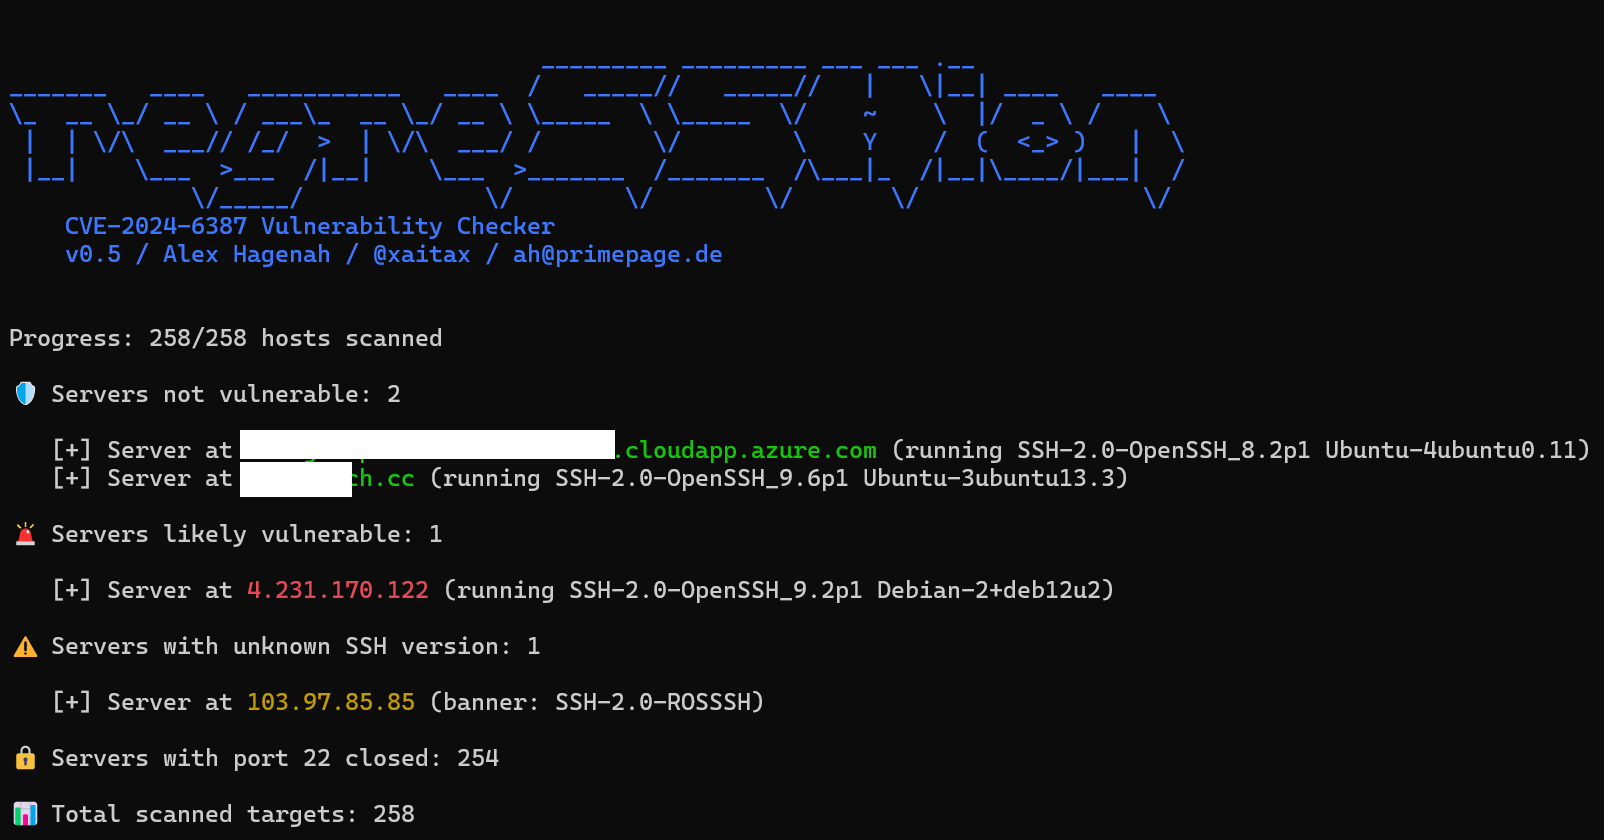
スクリプトはスキャン対象の要約を提供します:

  • 🚨 脆弱: 脆弱なバージョンの OpenSSH を実行しているサーバー。
  • 🛡️ 非脆弱: 脆弱でないバージョンの OpenSSH を実行しているサーバー。
  • ⚠️ 不明: 不明なバージョンの SSH を実行しているサーバー。
  • 🔒 閉じたポート: ポート22(または指定ポート)が閉じているサーバーの数。
  • 📊 スキャン総数: スキャンしたターゲットの総数。
🛡️ Servers not vulnerable: 2

   [+] Server at somedomain.cloudapp.azure.com (running SSH-2.0-OpenSSH_8.2p1 Ubuntu-4ubuntu0.11)
   [+] Server at regresshion_test.cc (running SSH-2.0-OpenSSH_9.6p1 Ubuntu-3ubuntu13.3)

🚨 Servers likely vulnerable: 1

   [+] Server at 4.231.170.122 (running SSH-2.0-OpenSSH_9.2p1 Debian-2+deb12u2)

⚠️ Servers with unknown SSH version: 1

   [+] Server at 103.97.85.85 (banner: SSH-2.0-ROSSSH)

🔒 Servers with port 22 closed: 254

📊 Total scanned targets: 257


📚 参考文献

regreSSHion脆弱性に関するQualysブログ

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →




