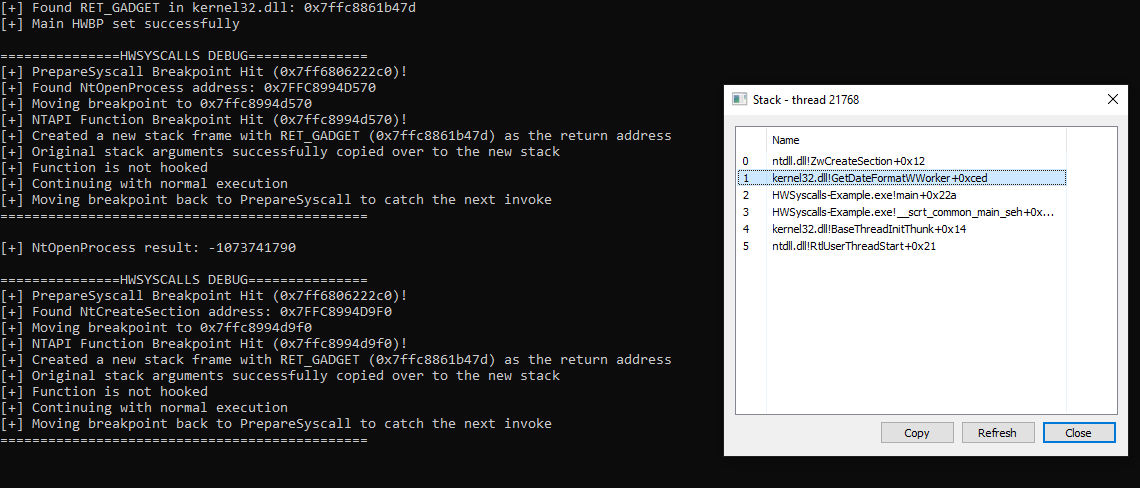
#1

 hackplayers/salsa-tools
Salsa Tools - ShellReverse TCP/UDP/ICMP/DNS/SSL/BINDTCP/Shellcode/SILENTTRINITY および AV回避、AMSIパッチ適用
 med0x2e/executeassembly
.NET アセンブリをロード/インジェクトする方法;(spawnto) プロセスがロードした CLR AppDomainManager を再利用し、Stomping Loader/.NET アセンブリ PE DOS ヘッダーを破壊し、.NET 関連モジュールをアンリンクし、ETW+AMSI…
 lsecqt/offensivecpp
このリポジトリには、特定の攻撃シナリオで役立つC/C++スニペットが含まれています。
 threatexpress/cs2modrewrite
Cobalt Strikeプロファイルをmodrewriteスクリプトに変換する
 yunemse48/403bypasser
ヘッダー操作、パス難読化、HTTPメソッド変換を用いて、Webアプリケーションのセキュリティテスト向けにHTTP 403アクセス制御バイパス技術を自動化します。
 tomac/yersinia
Ciscoスイッチ上でSTPおよびCDPプロトコルを悪用し、DoS、ルートロールのハイジャック、メモリ枯渇攻撃を可能にするレイヤ2ネットワーク攻撃フレームワーク。
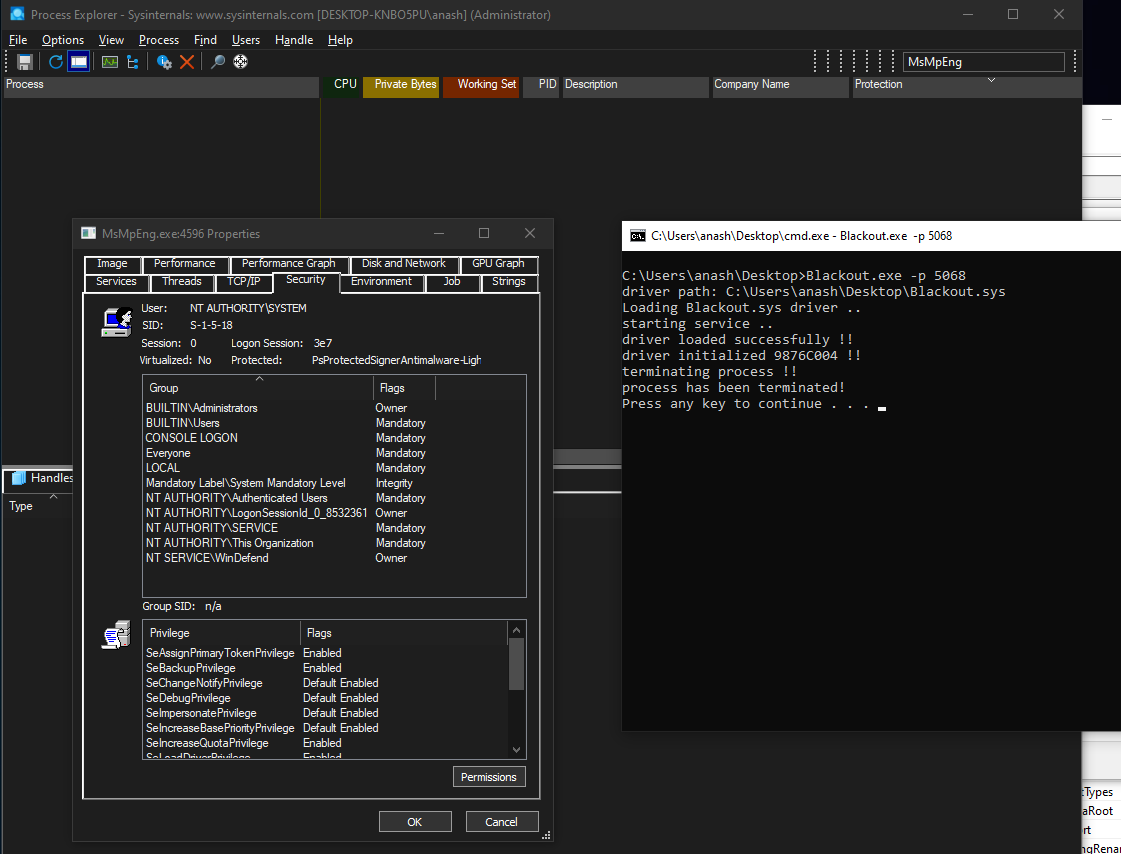 zeromemoryex/blackout
アンチマルウェアに保護されたプロセスを強制終了する(BYOVD)
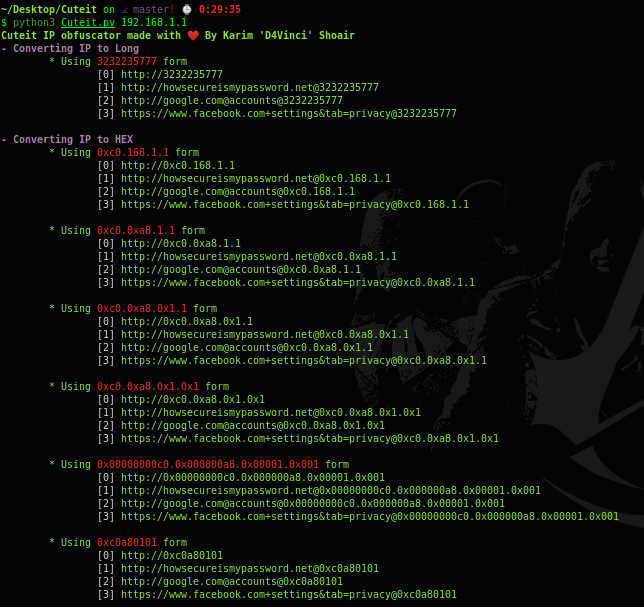
 rvn0xsy/cooolis-ms
Cooolis-msは、Metasploit Payload Loader、Cobalt Strike External C2 Loader、Reflective DLL injectionを含むコード実行ツールです。その目的は、静的検出を回避して、特徴のあるコードの実行を可能にし、レッドチームがW…
 pmsosa/duckhunt
:dart: RubberDucky(およびその他のキーストロークインジェクション)攻撃を防ぐ
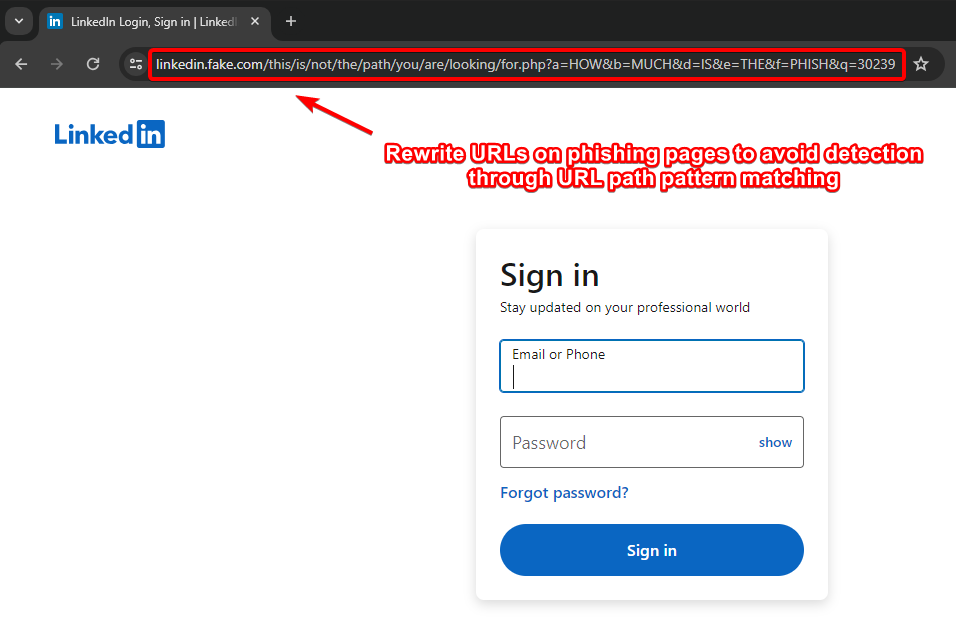 an0nud4y/evilginx-phishing-infra-setup
Evilginx フィッシングインフラストラクチャ設定ガイド - Evilginx と Gophish インフラストラクチャのセキュリティ強化、IOC の除去、フィッシング TTP
 rasta-mouse/crystal-kit
Cobalt Strike用の回避キット
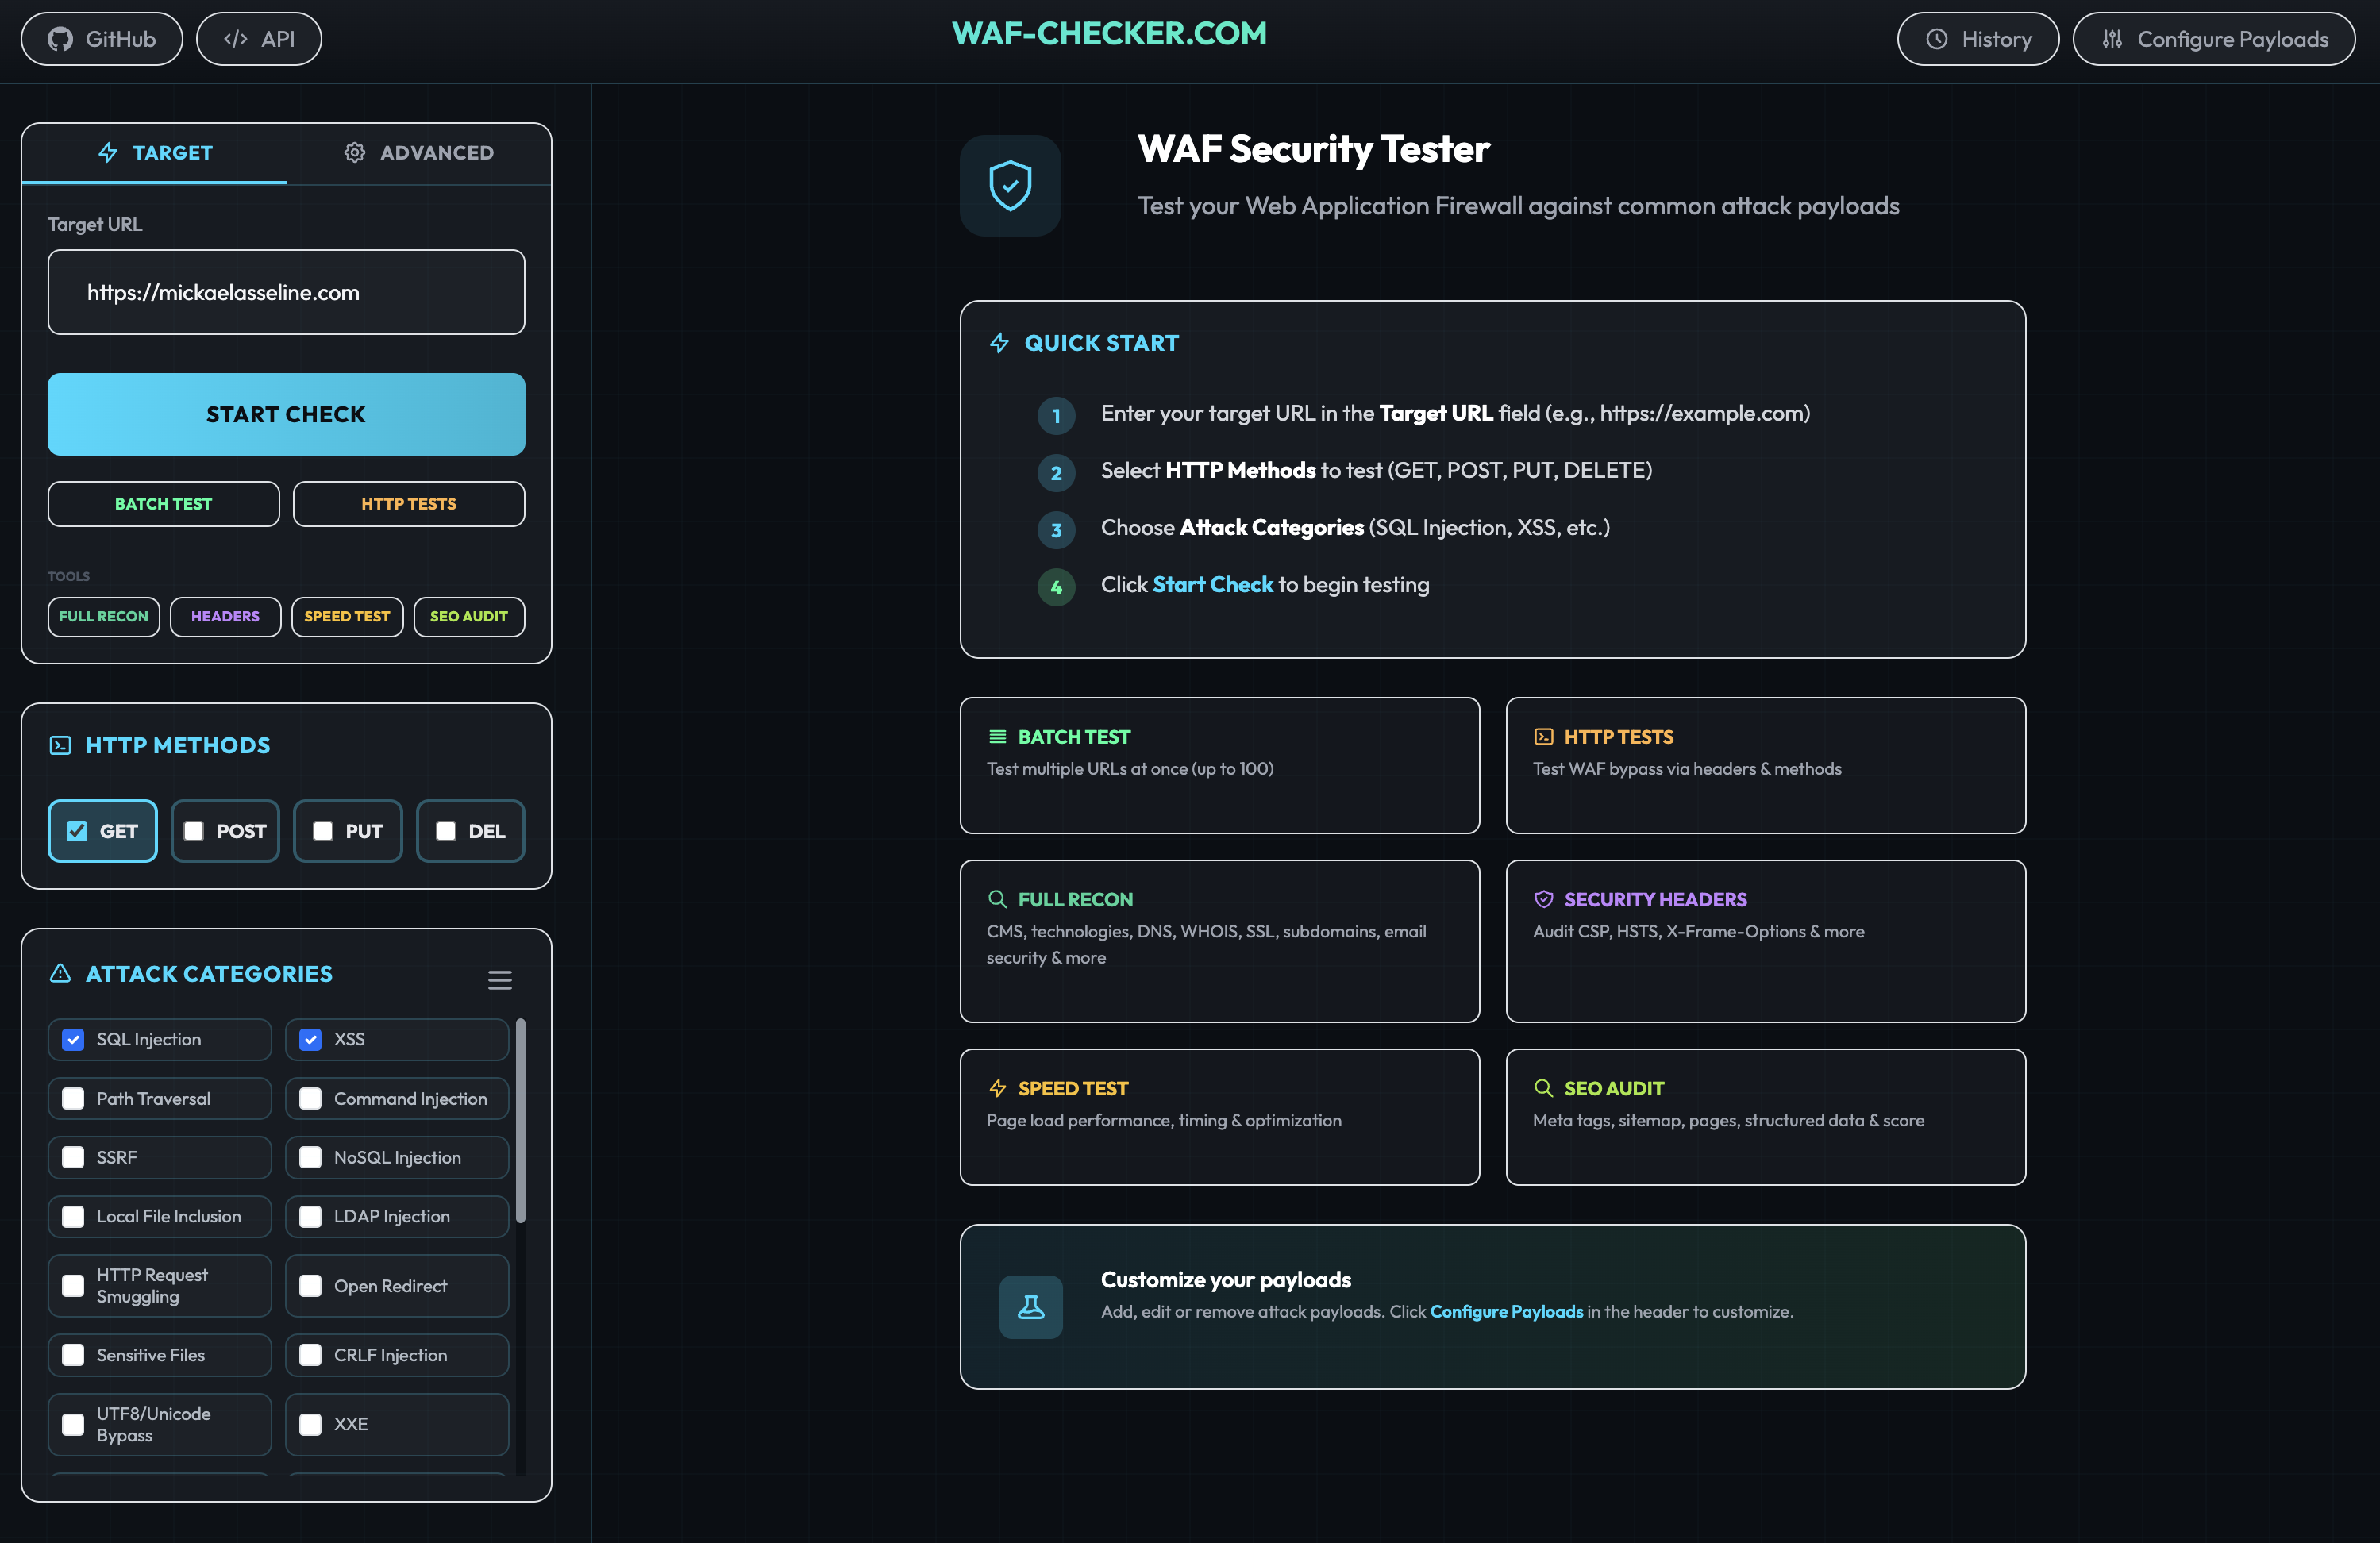 papamica/waf-checker
WAFを160以上のペイロードでテストします
 helviojunior/hookchain
HookChain:绕过 EDR 解决方案的新视角
 emptymonkey/revsh
端末サポート、データトンネリング、高度なピボット機能を備えたリバースシェル。
 valdikss/super-uefiinsecureboot-disk
Super UEFIinSecureBoot Disk: UEFI Secure Bootを無効にせずに任意のOSや.efiファイルを起動
 vxcrypt0r/voidgate
AV/EDRメモリスキャナをバイパスするために使用できる技術。個々の暗号化されたアセンブリ命令をオンザフライで復号化することで、既知の検出されたシェルコード(msfvenomなど)を隠すために使用でき、その特定のメモリページに対してメモリスキャナを無効にします。