#1
 s12cybersecurity/windefenderkiller
Windows Defender Killer | レジストリベースの無効化 + BYOVDプロセス終了 (C++)
 aetsu/offensivepipeline
OfensivePipelineを使用すると、C#ツールをダウンロードしてビルドでき、Red Team演習での回避性を向上させるために特定の変更を適用できます。
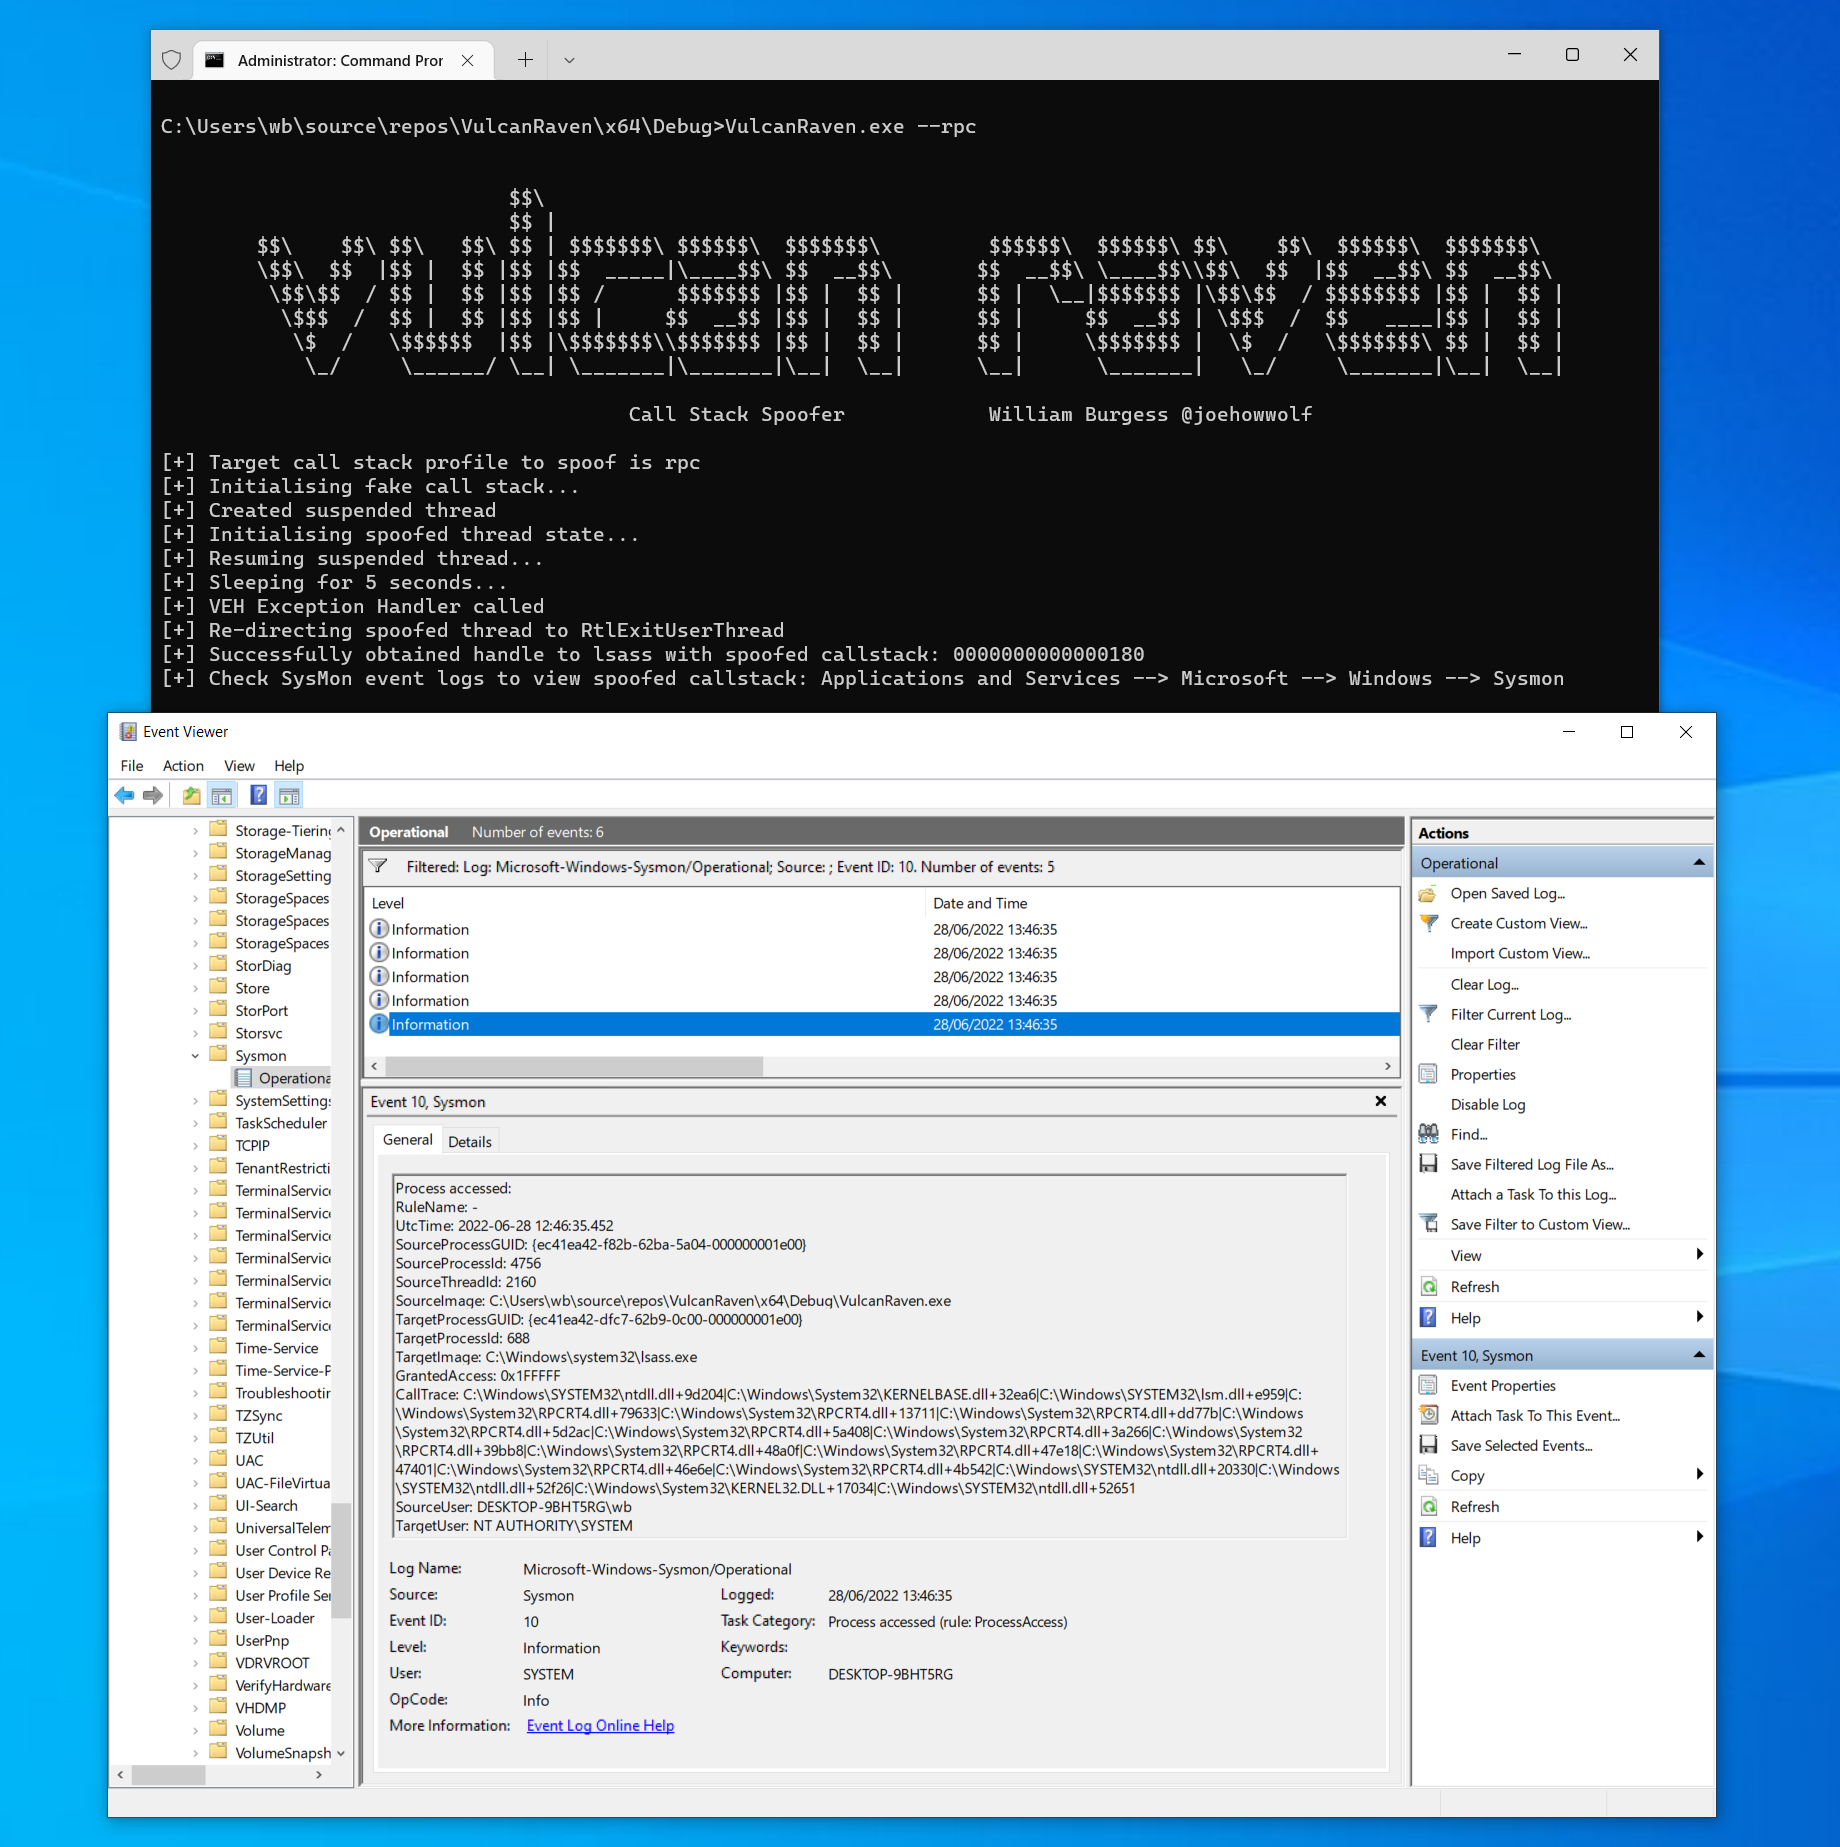 withsecurelabs/callstackspoofer
システムコール実行時に任意のコールスタックを偽装するためのPoC実装(例:NtOpenProcessによるハンドル取得)
 malwaretech/edr-preloader
EDRバイパス。AppVerifierレイヤーをハイジャックすることで、EDRが当該プロセスにフックを仕掛けたり、DLLをロードしたりするのを防ぎます。
 s4vitar/eviltrust
Rogue APの自動展開に最適なツール、テンプレート選択機能 + 2FA対応。有線接続は不要。

 idov31/cronos
待機可能タイマーを利用してメモリスキャナーを回避するスリープ難読化テクニックのPoC。
 flangvik/amsi.fail
C# Azure Function with an HTTP trigger that generates obfuscated PowerShell snippets that break or disable AMSI for the current process.
 pushpenderindia/thorse
THorse は、Python 3 で書かれた Windows/Linux システム向けの RAT (リモート管理者トロイの木馬) ジェネレーターです。
 bluscreenofjeff/malleable-c2-randomizer
Cobalt Strike Malleable C2プロファイルをランダム化し、シグネチャベースの検出制御に検知される可能性を減らすスクリプト
 alirezaparsi/copg
root化されたAndroid向けの高度なアプリ別デバイス / CPU / GPUスプーファー — デバイスプロファイル、アプリ別CPUモデル、propおよびAndroid-IDスプーフィング、すべてオンデバイスのフルWebUIで駆動。KernelSU / Magisk /…
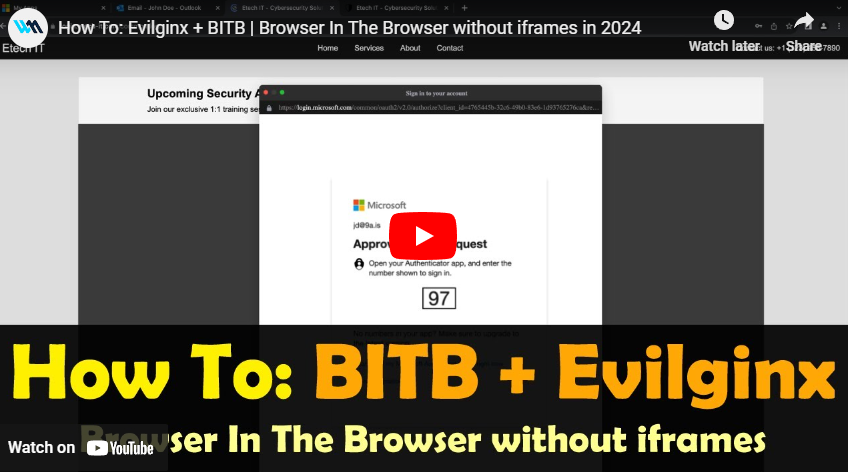 waelmas/frameless-bitb
iframeを使用しないBrowser In The Browser (BITB)への新しいアプローチ。Microsoftのようなログインページで実装されている従来のフレームバスターをバイパスし、Evilginxとの使用を可能にします。
 rad9800/tamperingsyscalls
C++ライブラリ。ハードウェアブレークポイントと例外ハンドラを使用してWindowsシステムコールの引数を取得・スプーフィングし、EDRテレメトリを迂回します。
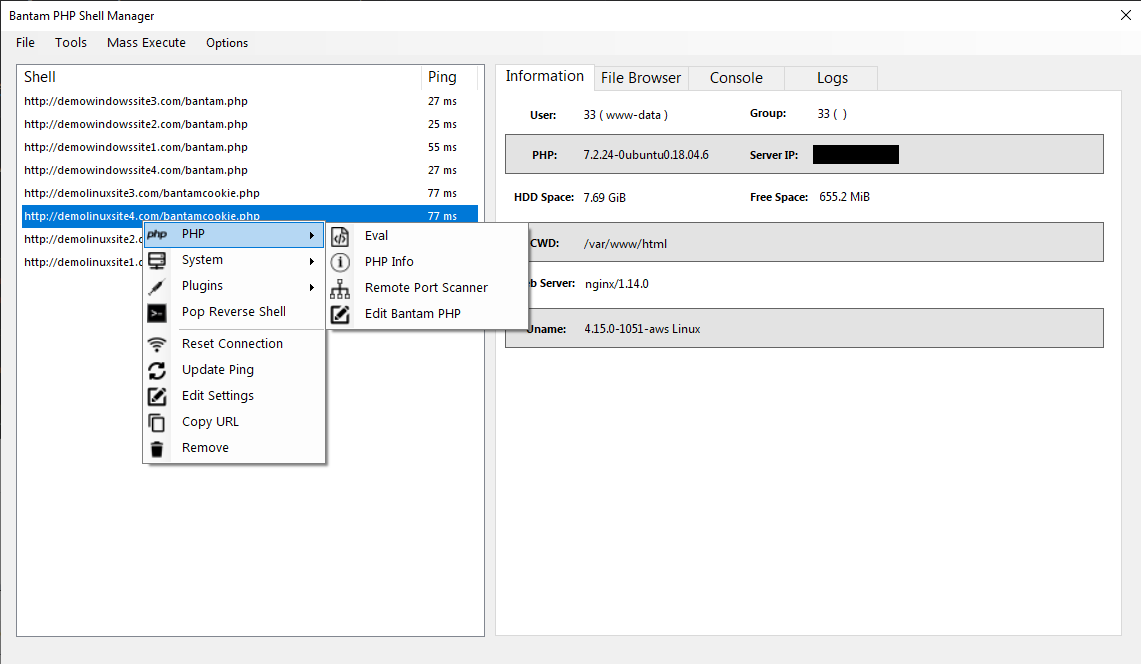 gellin/bantam
A PHP backdoor management and generation tool/C2 featuring end to end encrypted payload streaming designed to bypass WAF, IDS, SIEM…
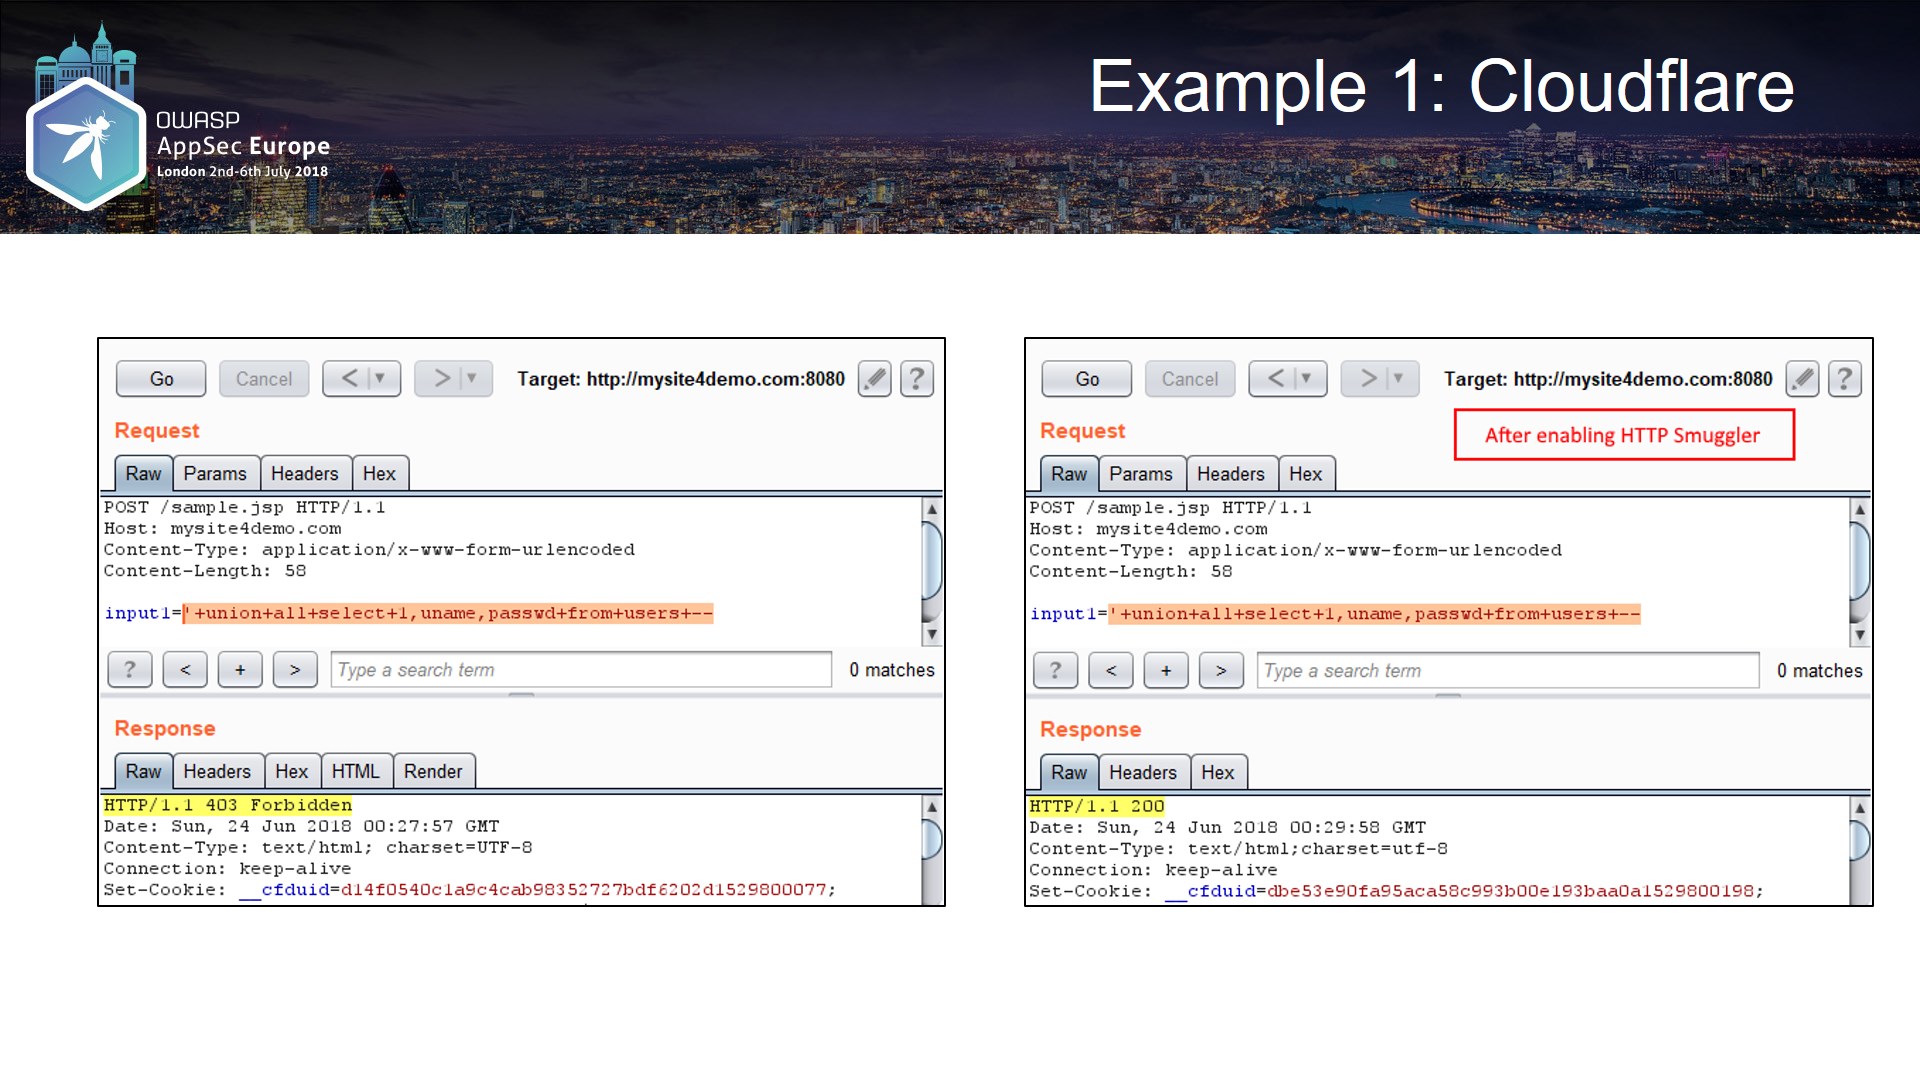 nccgroup/burpsuitehttpsmuggler
ペネトレーションテスターがWAFをバイパスしたり、さまざまな手法を使用してその有効性をテストしたりするのに役立つBurp Suite拡張機能
 sh4hin/gopurple
エンドポイントセキュリティソリューションの検出能力を評価するためのさまざまな手法で構成される、また別のシェルコードランナー