#1

 thekingofduck/burpfakeip
Burp Suite拡張機能で、HTTPリクエスト内のIPアドレスを偽装し、サーバー側のIP制限のテストや、IPベースのアクセス制御のバイパスを可能にします。
 wikiz/redguard
JA3/JARMフィンガープリントのランダム化、ドメインフロンティング、可変C2プロファイルの検証、IPホワイトリストによるブルーチーム、AV、EDR、サイバースペースマッピングを回避するC2フロントフロー制御ツール。
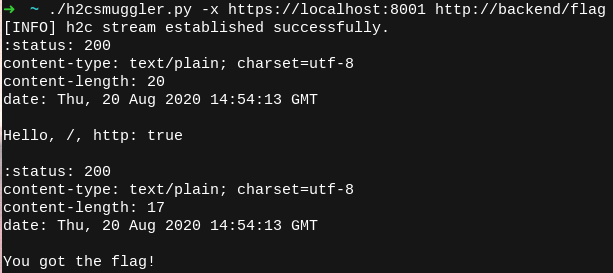 bishopfox/h2csmuggler
HTTP/2平文(h2c)経由のHTTPリクエストスマグリング
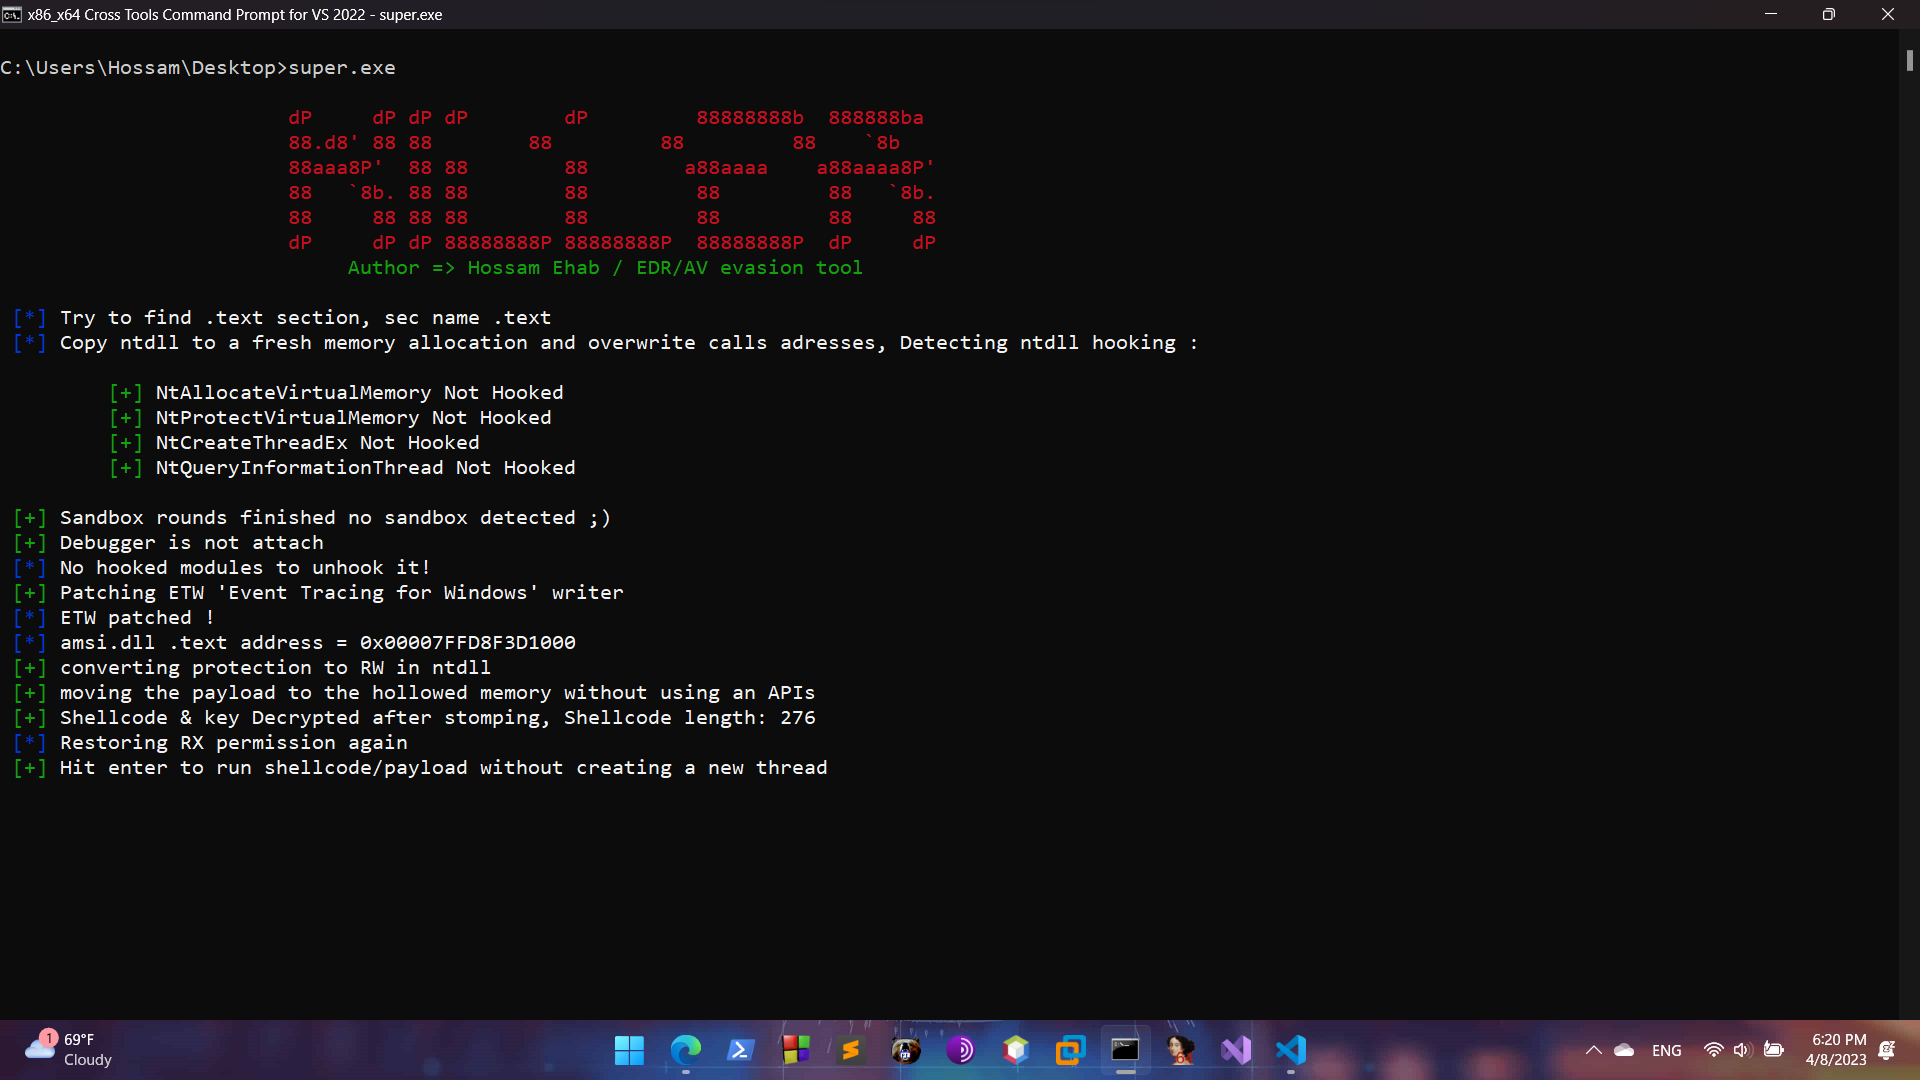 0xhossam/killer
Killerは、様々な回避技術を用いてAV/EDRセキュリティツールをバイパスするために設計された非常にシンプルなツールであり、Patchwork groupによって使用されています。
 nccgroup/abptts
ウェブアプリケーションサーバー向けのHTTP/HTTPS経由TCPトンネリング
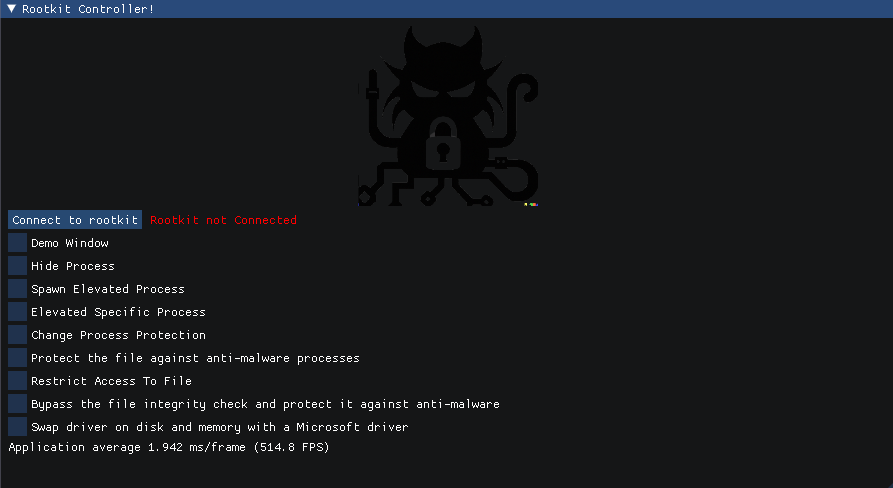 zeromemoryex/chaos-rootkit
今あなたは私を見る、今あなたは私を見ない
 aircrack-ng/mdk4
IEEE 802.11 Wi-Fi プロトコル脆弱性悪用テストツール。ビーコンフラッディング、認証解除、パケットファジング、IDS回避を含む。デュアルカードインジェクションおよび2.4/5GHzに対応。
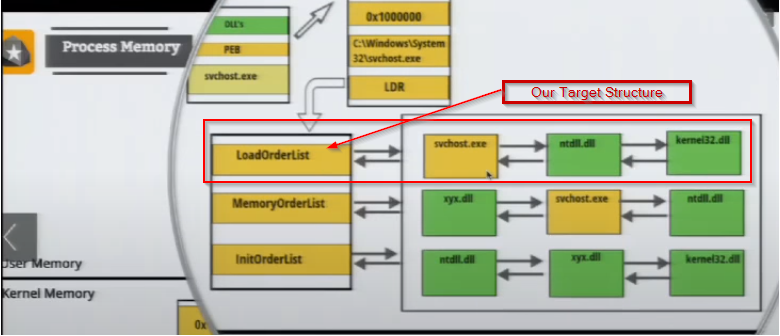 reveng007/darkwidow
Indirect Dynamic Syscall、Modified TartarusGateアプローチによるSSN + Syscallアドレスソート + APC Early Birdによるリモートプロセスインジェクション + ターゲットプロセスとして犠牲プロセスを起動 +…
 d00movenok/bounceback
↕️🤫 レッドチーム運用のセキュリティのためのステルスリダイレクター
 r00t-3xp10it/morpheus
Morpheus - Ettercap TCP/IP の自動化 (MITM-hijacking ツール)
 tiliondev/fortress
スクレイパーやブラウザエージェントがブロックされるのを防ぐステルスChromiumエンジン。コードを1行変更するだけで利用可能。
 nccgroup/socksoverrdp
Socks5/4/4a プロキシサポート (リモートデスクトッププロトコル / ターミナルサービス / Citrix / XenApp / XenDesktop 向け)
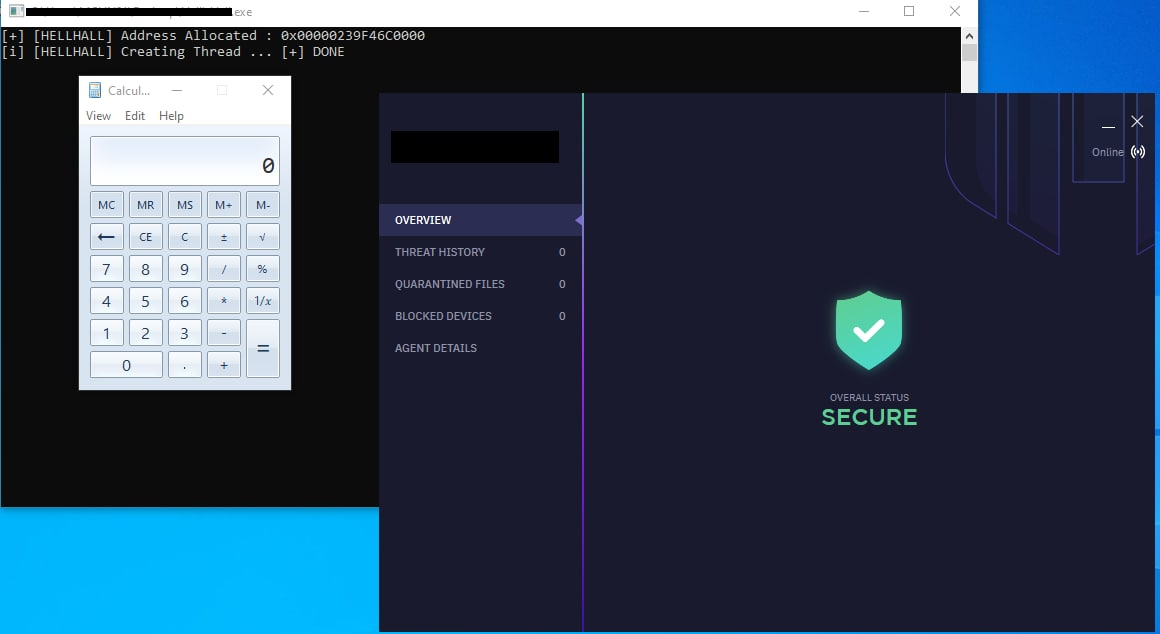
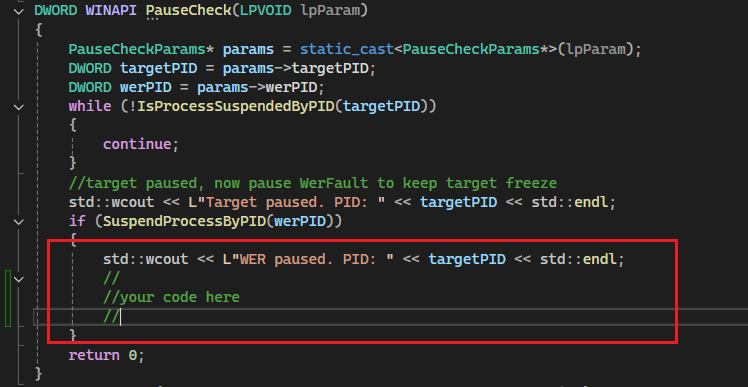 twosevenonet/edr-freeze
EDR-Freezeは、EDR、アンチマルウェアのプロセスを昏睡状態にするツールです。
 fortra/no-consolation
アンマネージドPEをインラインで実行するBOF
 d35ha/callobfuscator
特定のWindows APIを異なるAPIで難読化する