
 #1

 kamalx06/tornadoc2
プル型C2フレームワーク。10種類のネイティブトランスポート、同時マルチプロファイルハンドラー、ECDSA署名付きタスキング、RBACとQt/CLIコンソールを備えたマルチオペレーターチームサーバーを特徴とする。
 twosevenonet/injectsetconsole
WriteProcessMemoryを使用しないプロセスコードインジェクションの概念実証
 sk4r4b/ntdll-reconstruction
NTDLLのアンフッキングとhellsgateゲートの亜種を組み合わせたテクニック
 linnemanlabs/glimmer
敵対者エミュレーションおよびC2フレームワーク(セキュリティリサーチ向け)
 abraxas/veneficus
超エリートなエンドツーエンド型インプラント0day。完全なキルチェーン。エクスプロイト、権限昇格、ピボット、ポイズニング、永続化。
 g13net/lockjaw
Rust製チームサーバー、Zigインプラント、間接システムコール、AMSIバイパス、リフレクティブ/PoolPartyインジェクション、インメモリBOF実行、HTTP/DNSトランスポートを備えたモジュラーWindows C2フレームワーク。
 x3r0day/fud-c2-framework
ファイルレスリバースシェルおよびC2フレームワーク。直接システムコール、プロキシトンネリング、ChaCha20暗号化を活用し、AV回避を実現します。
 b3rt1ng/koi
Multi-session reverse shell handler with PTY upgrade, post-exploitation modules, Layer 3 tunneling, payload obfuscation for EDR evasion, session…
 gmh5225/icall-gadget
アンチチートのスタックウォーキングを回避するために、正規のカーネルモジュールの制御フローを自身の不正なカーネルモジュールへリダイレクトするためのエクスプロイト
 gmh5225/harald
アジャイルなオンザフライプロトコル作成のためのインメモリ最小CPU
 weedhashpeddler/rc4decryption
Microsoft署名済みのtlscsp.dll LOLBinを悪用し、LsCsp_EncryptHwid経由でRC4の暗号化/復号を実行、BYOKトレードクラフトのためにメモリ内のハードコードされたキーにパッチを適用します。
 0x574r/darkcloak
Linuxプロセスアイデンティティ偽装ツール。11フェーズのprctlパイプラインを通じてcomm、argv、cmdline、environ、exeパス、VMAを偽装し、別のプロセスになりすます。
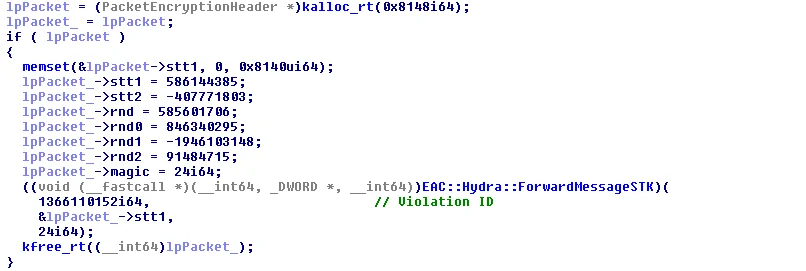 gmh5225/eac-kernel-packet-fucker
リバースエンジニアリングされたEasy Anti-Cheatカーネルドライババイパス。メモリ割り当てを傍受して違反パケットを抑制し、レポート復号ルーチンと分析ノートを備える。
 voidsecsoftwares/voidsyscall
Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
 davidsonrafaelk/evillimiter
ローカルネットワーク上のデバイスの帯域幅を、管理者権限なしで監視・分析・制限するツール
 thekingofduck/burpfakeip
Burp Suite拡張機能で、HTTPリクエスト内のIPアドレスを偽装し、サーバー側のIP制限のテストや、IPベースのアクセス制御のバイパスを可能にします。









