
 #1

 bc-security/empire
Empireは、レッドチームやペネトレーションテスターを支援するために使用されるポストエクスプロイテーションおよび敵対者エミュレーションフレームワークです。
 masterking32/masterhttprelayvpn
ドメインフロントを用いたHTTP/SOCKS5プロキシトンネリングをGoogle Apps Script経由で実現し、MITM TLSインターセプション、HTTP/1-2多重化、DPI回避を行う。
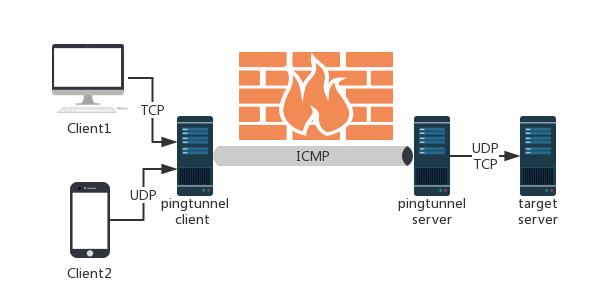 esrrhs/pingtunnel
Pingtunnelは、TCP/UDPトラフィックをICMP経由で送信するツールです。
 corazawaf/coraza
GoベースのWebアプリケーションファイアウォールライブラリ。ModSecurity SecLangルールとOWASP Core Rule Set v4に対応し、WebアプリケーションやAPI向けにリアルタイムのHTTPトラフィック検査と攻撃ブロックを提供します。
 coreruleset/coreruleset
汎用的な攻撃検知ルールセット。Webアプリケーションファイアウォール向けで、OWASP Top Tenおよび一般的な脆弱性から保護し、誤検知を最小限に抑えます。
 undeadsec/socialfish
認定されたレッドチーム演習のための最新の動的フィッシングツールキット。ログインページをクローンし、資格情報、クッキー、2FAコードを取得します。ライブオペレータパネルとトンネリングサポートを備えています。
 cifertech/esp32-div
ESP32DIV は、ESP32 を搭載した多目的ワイヤレス攻撃・防御ツールキットです。
 zer0yu/awesome-cobaltstrike
素晴らしいCobaltStrikeリソースのリスト
 kaliiiiiiiiii-vinyzu/patchright
Undetected version of the Playwright testing and automation library.
 cisagov/malcolm
コンテナ化されたネットワークトラフィック解析スイート。PCAP、Zeekログ、Suricataアラートを取り込み、OpenSearch DashboardsとArkimeを介して自動正規化、エンリッチメント、相関付けを行います。
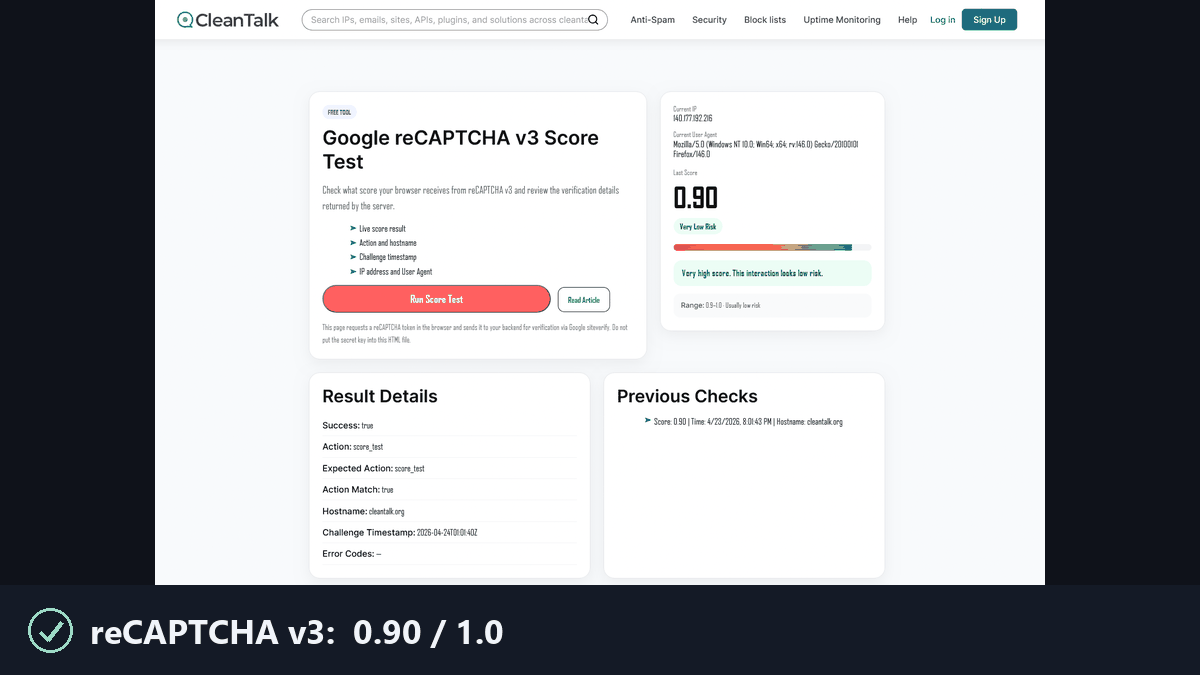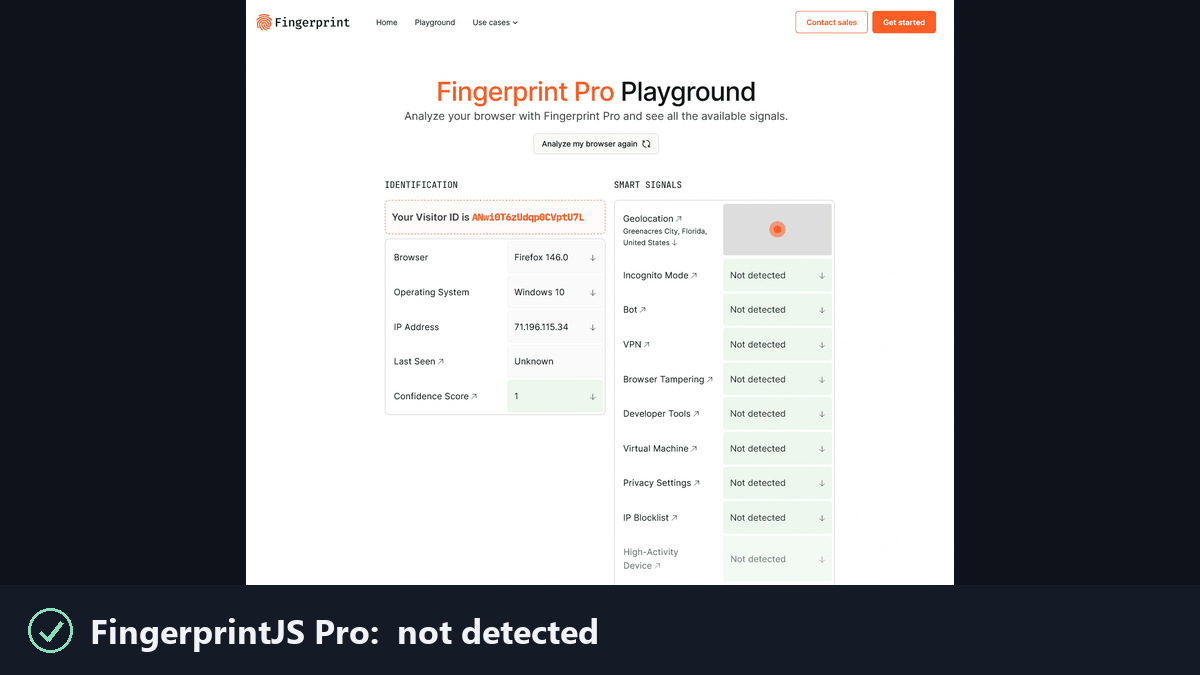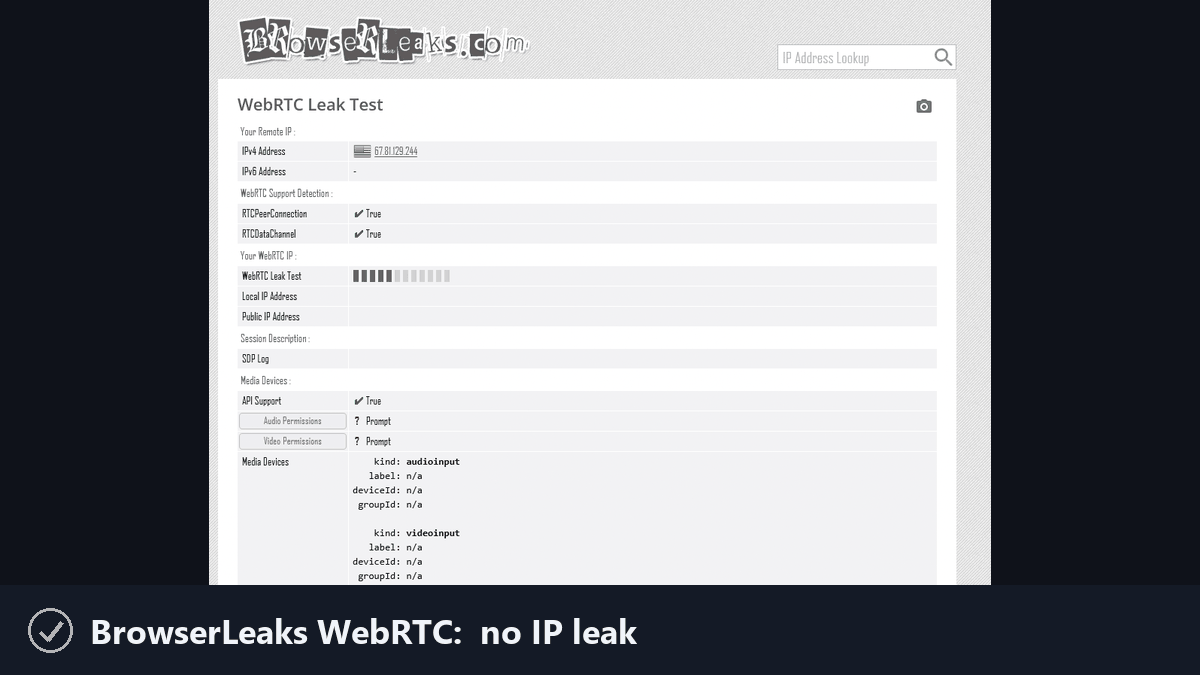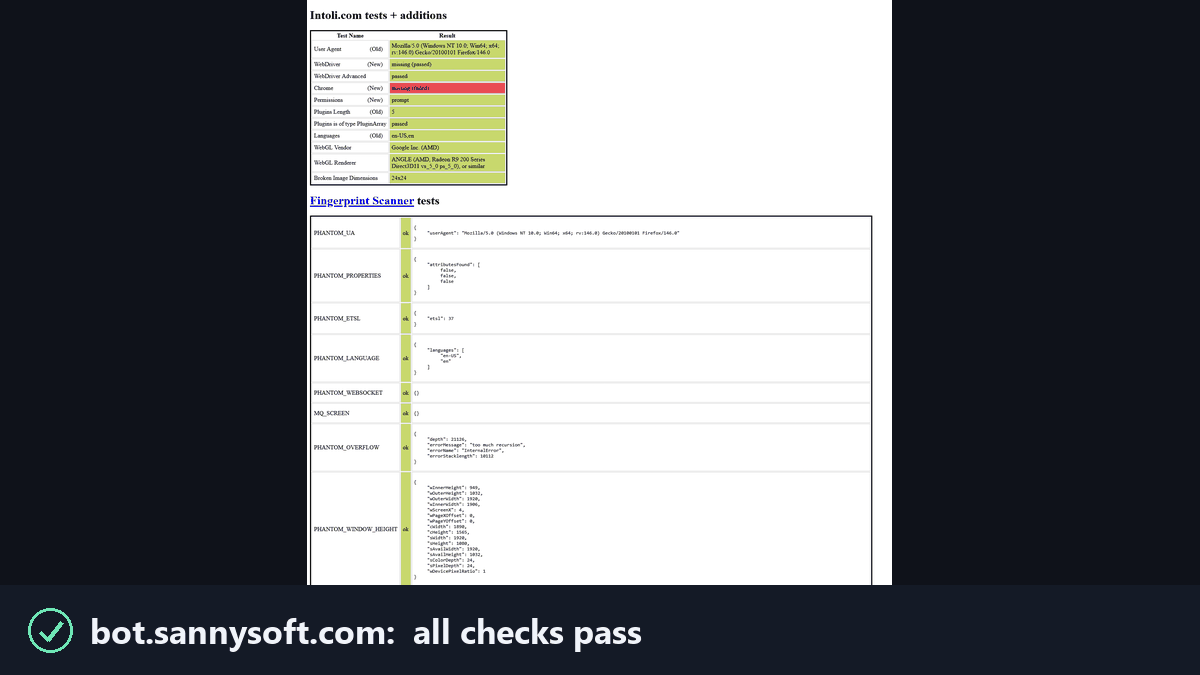 feder-cr/invisible_playwright
Playwright that anti-bots cannot see, so no captchas: same API, anti-detect stealth headless Firefox, undetected fingerprint, bypass bot detection,…
 thewover/donut
x86、x64、またはAMD64+x86の位置独立型シェルコードを生成し、.NETアセンブリ、PEファイル、およびその他のWindowsペイロードをメモリから読み込んでパラメータ付きで実行します。
 monoxgas/srdi
Reflective DLL Injection のシェルコード実装。DLL を位置独立シェルコードに変換します。
 denuitt1/mhr-cfw
ドメインフロンティングリレーで、GAS(Google Apps Script)を経由してトラフィックをルーティングし、Cloudflare Workersに転送します。DPIをバイパスするように設計されています。
 iagox86/dnscat2
DNSプロトコルを利用した暗号化されたコマンド&コントロールトンネル。ファイル転送、シェルアクセス、ポートフォワーディング機能をDNSクエリを通じて提供し、ペネトレーションテスト用のステルスC&Cチャネルを作成します。
 trickster0/offensiverust
レッドチームエンゲージメントのためのRust武器化





