
 #1
IDS/IPS(侵入検知および防御システム)とネットワークセキュリティ制御をバイパスするためのツール。
Kitploit おすすめ

 voidsecsoftwares/voidsyscall
Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
 bc-security/empire
Empireは、レッドチームやペネトレーションテスターを支援するために使用されるポストエクスプロイテーションおよび敵対者エミュレーションフレームワークです。
 4n4s4zi/tfo-connect-bypass
TCP Fast Openを悪用してシステムコールベースのネットワークルールを回避する(CVE-2026-63828/CVE-2026-72243 PoC)
 davidsonrafaelk/evillimiter
ローカルネットワーク上のデバイスの帯域幅を、管理者権限なしで監視・分析・制限するツール
 krixx1337/burner-net
ゼロトラストのアンチフォレンジックHTTPクライアント。機密情報を消去。痕跡を断つ。ステルスタンクの中のCPR。👻
 abraxas/veneficus
超エリートなエンドツーエンド型インプラント0day。完全なキルチェーン。エクスプロイト、権限昇格、ピボット、ポイズニング、永続化。
 cifertech/esp32-div
ESP32DIV は、ESP32 を搭載した多目的ワイヤレス攻撃・防御ツールキットです。
 iamsopotatoe-coder/tinyload
オープンソースのWindows x64 PEパッカー兼クリプター。カスタム仮想マシンで実行可能ファイルを圧縮・暗号化し、自己解凍型スタブに変換します。
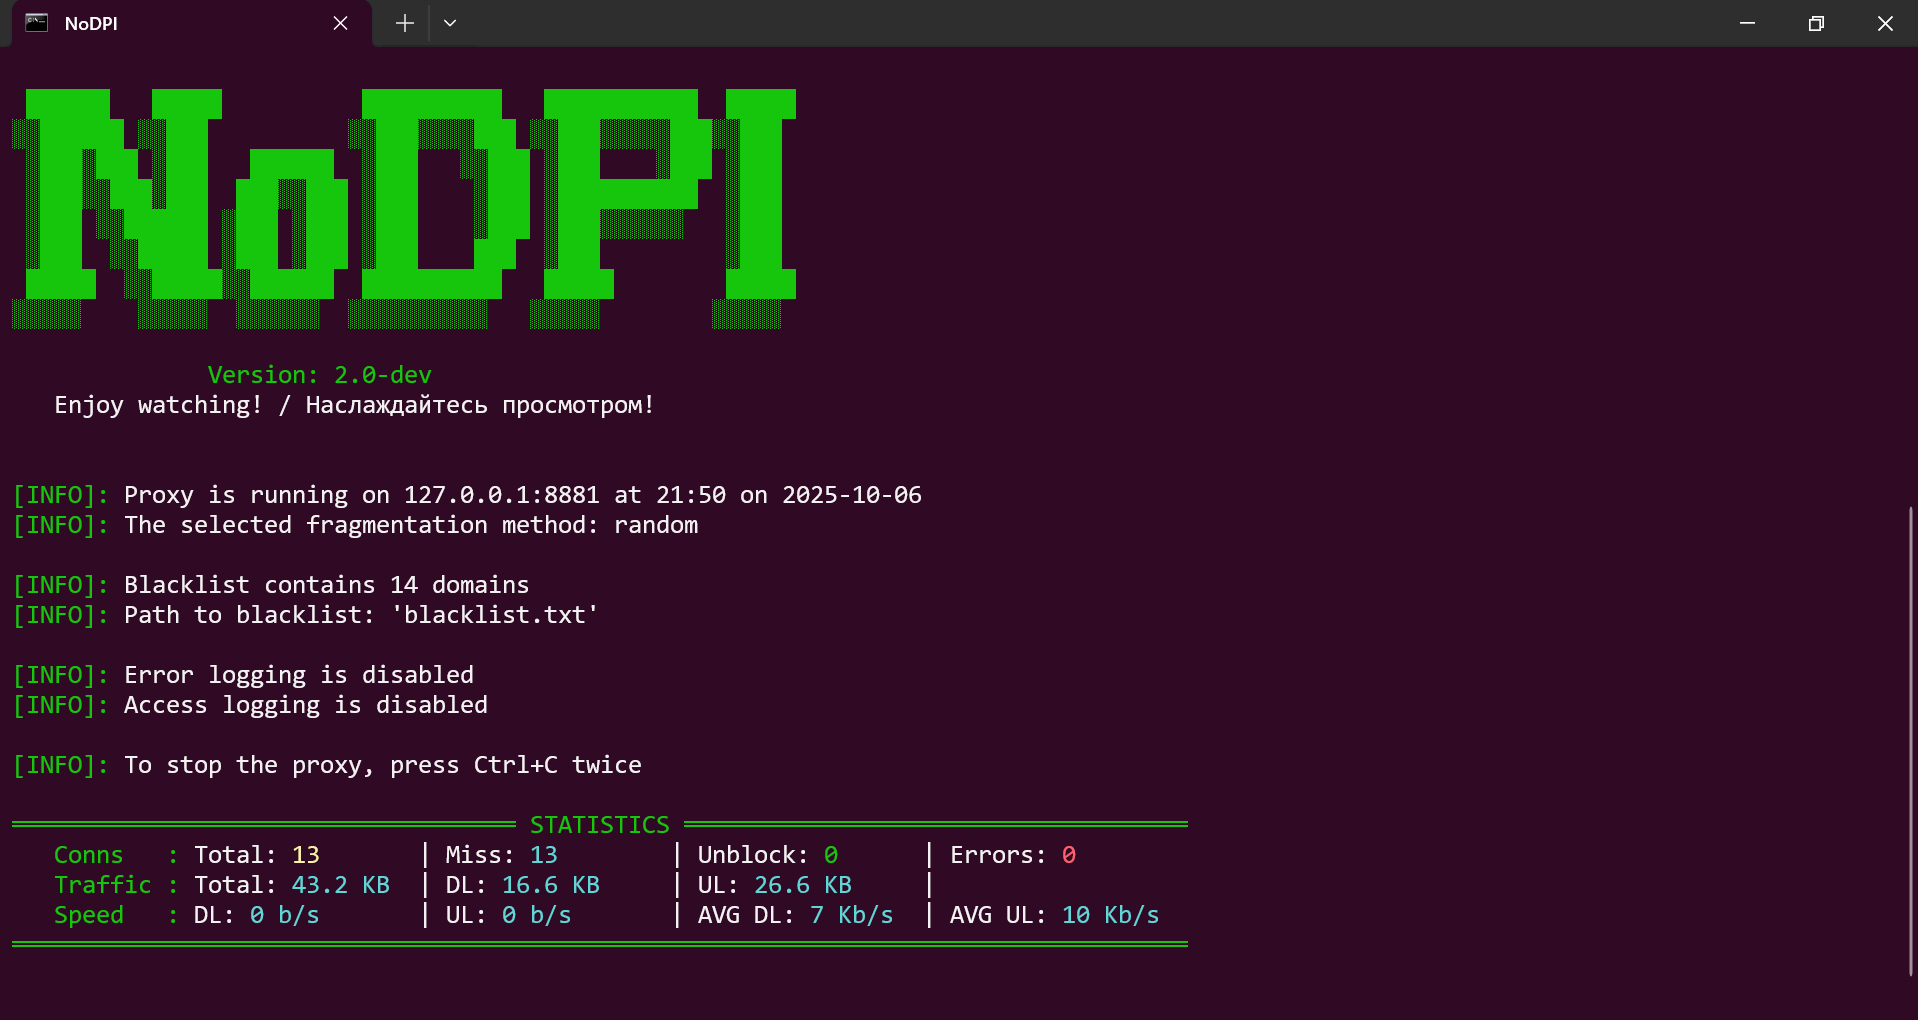 gvcoder09/nodpi
TLS ClientHelloパケットを断片化することでディープパケットインスペクション(DPI)を回避し、管理者権限を必要とせずにブロックされたウェブサイトへのアクセスを可能にするローカルプロキシ。
 drk1wi/portspoof
すべての65535 TCPポートでオープンポートとサービスシグネチャをエミュレートし、偵察を遅らせ、スキャナーを混乱させ、説得力のある偽のサービスとターピッティングで攻撃者のリソースを浪費します。
 hika-sec/terminator_killer
カーネルモードのプロセスキラー。CVE-2026-0828(BYOVD)を悪用し、脆弱な署名済みドライバーを介して保護されたプロセスを終了させることで、PPLやエンドポイントセキュリティをバイパスします。
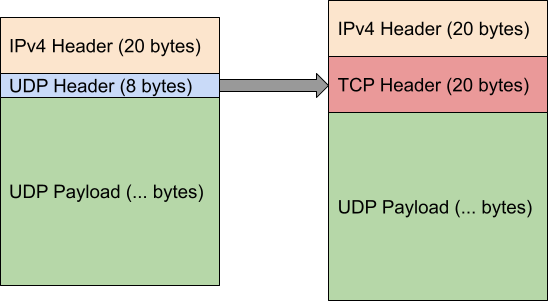 dndx/phantun
UDPストリームを (fake) TCPストリームに変換し、Layer 3 & Layer 4 (NAPT) ファイアウォール/NAT を通過できるようにします。
 jvoisin/snuffleupagus
php7およびphp8向けセキュリティモジュール - バグクラスを排除し、残りは仮想パッチで対応! https://snuffleupagus.rtfd.io
 whispergate/lldp
Mythic用のC2プロファイル。暗号化されたピアツーピアエージェントトラフィックをIEEE 802.1AB LLDP Organizationally Specific TLVを介してトンネリングし、秘匿的なレイヤー2コマンド&コントロールを実現する。
 blacksnufkin/byovd
BYOVD研究ユースケース:脆弱ドライバの発見とリバースエンジニアリング手法を特徴とします。 (CVE-2025-52915, CVE-2025-1055, CVE-2026-3609, CVE-2026-8501).
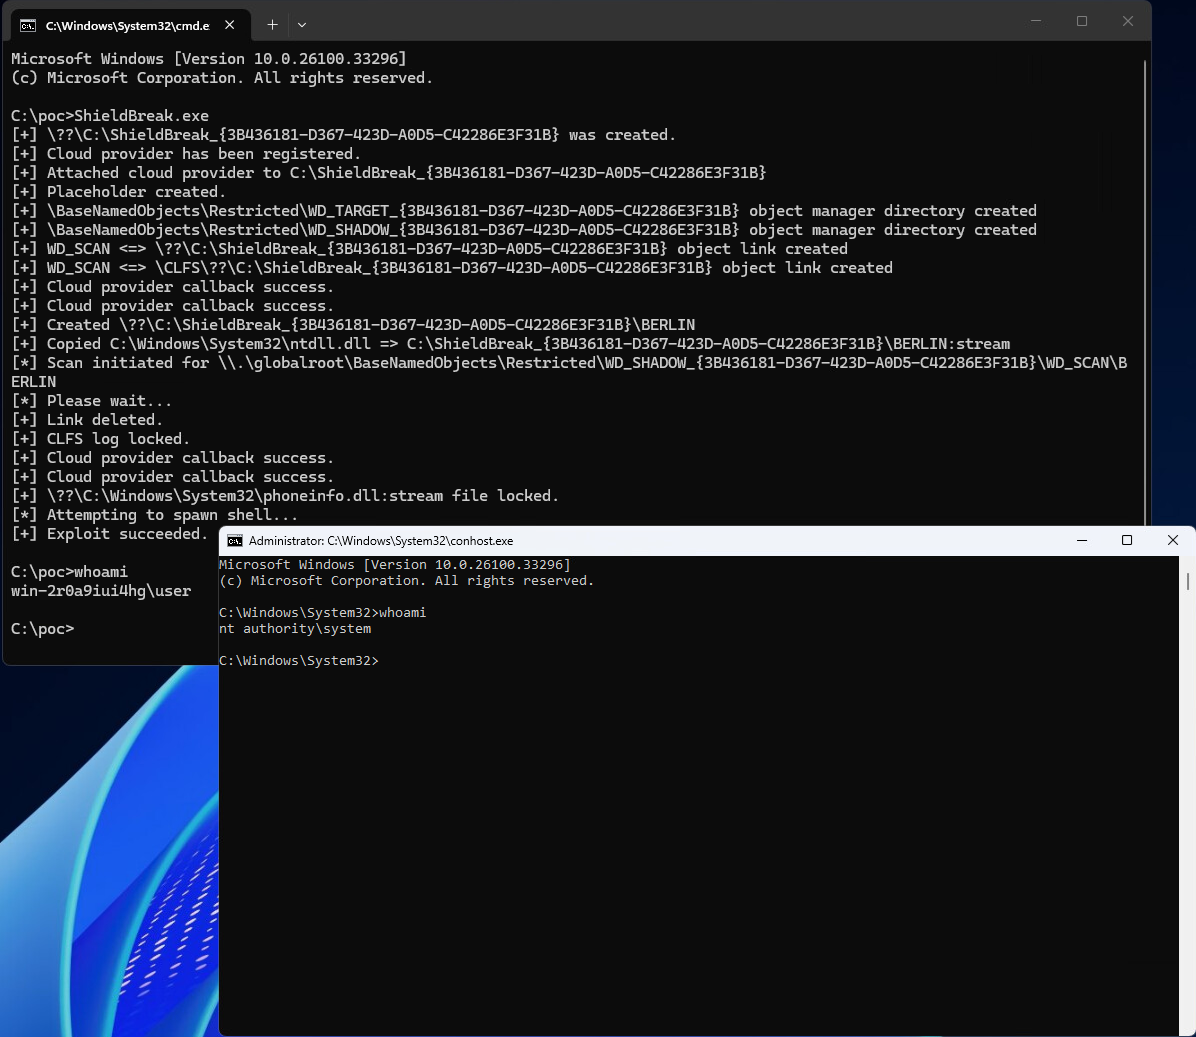 1neptune/shieldbreak
Windows Defender の 0day 概念実証コード。CVE-2026-69414 のパッチバイパスを実証し、Windows 11 25H2 と Server 2025 を標的としてエンドポイント保護を回避します。
 cenobyte-vincit/dyen
macOS標準のPython向けインメモリMach-O dylibローダー。dlopenやディスクへの書き込みを行わずにペイロードを復号・マッピング・実行し、オプションで暗号化したカバーファイルへの埋め込みも可能。
 cenobyte-vincit/memdumper
macOSのデバッガentitlementsとDYLD_INSERT_LIBRARIESを悪用して、実行中のプロセスのメモリをダンプまたは検索しつつ、EDRの帰属を署名済みヘルパーバイナリへ移行させます。








