tlsbollei/kittyloader
C/Assemblyで書かれた回避型Windowsローダー。メモリ内で埋め込みペイロードを復号し、PEBモジュールリストのアンフックを行い、実行前にアンチデバッグ、サンドボックス、フック検出のチェックを適用する。

「力は見えざるものの中に潜み、見えざるものがすべてを支配する。」

[!CAUTION] 免責事項および法的通知
このリポジトリ KittyLoader ならびに関連するすべてのコード、技術、情報は、教育および学術研究目的 に限定して提供されています。このサンプルとその手法は、関連するサイバーセキュリティ防御機関およびベンダーに積極的に開示されています。これは防御側のエンジニアが攻撃パターンを研究し、検知能力を開発し、セキュリティ製品を強化するために積極的に活用されています。
この知識およびこれらのツールは、自身が所有するシステム、または明示的な書面による許可を得てテストするシステムでのみ使用することが求められます。
自身が所有しないシステムに対する無許可の使用は違法であり、厳格に禁止されています。このツールは、防御的サイバーセキュリティ分野の発展のために作成されました。作者 tlsbollei は、本ソフトウェアによるいかなる誤用や損害についても一切の責任を負いません。
このリポジトリにアクセスすることにより、あなたはその目的が現代のマルウェア技術や回避戦術について学び、最終的にそれらに対する私たちの集合的な防御能力を向上させることであることを理解したものとみなされます。
先に進むことにより、あなたはこの情報を責任を持って合法的に使用することに同意したものとみなされます。
KittyLoader は C / アセンブリで書かれた高度な回避型ローダーです。
C ランタイムのエントリポイント (__scrt_common_main_seh) をカスタムアセンブリに置き換えることで、初期実行をハイジャックします。
PEB->Ldr リストをたどり、自身のモジュールエントリ (LDR_DATA_TABLE_ENTRY) を以下からアンリンクすることで、すべてのモジュールを隠蔽します:
以下を含む多種多様な対解析技術を展開します:
埋め込まれたペイロードは保存時に暗号化され、鍵とナンスは実行時にエントロピー源(PID、TID、QPC、メモリ負荷、CPU 情報 (CPUID)、ティックカウント)から導出されます。
優先アルゴリズムは ChaCha20 ですが、失敗した場合は RC4 にフォールバックし、暗号化されたブロブがメモリにコピーされた後にその場で復号が行われます。
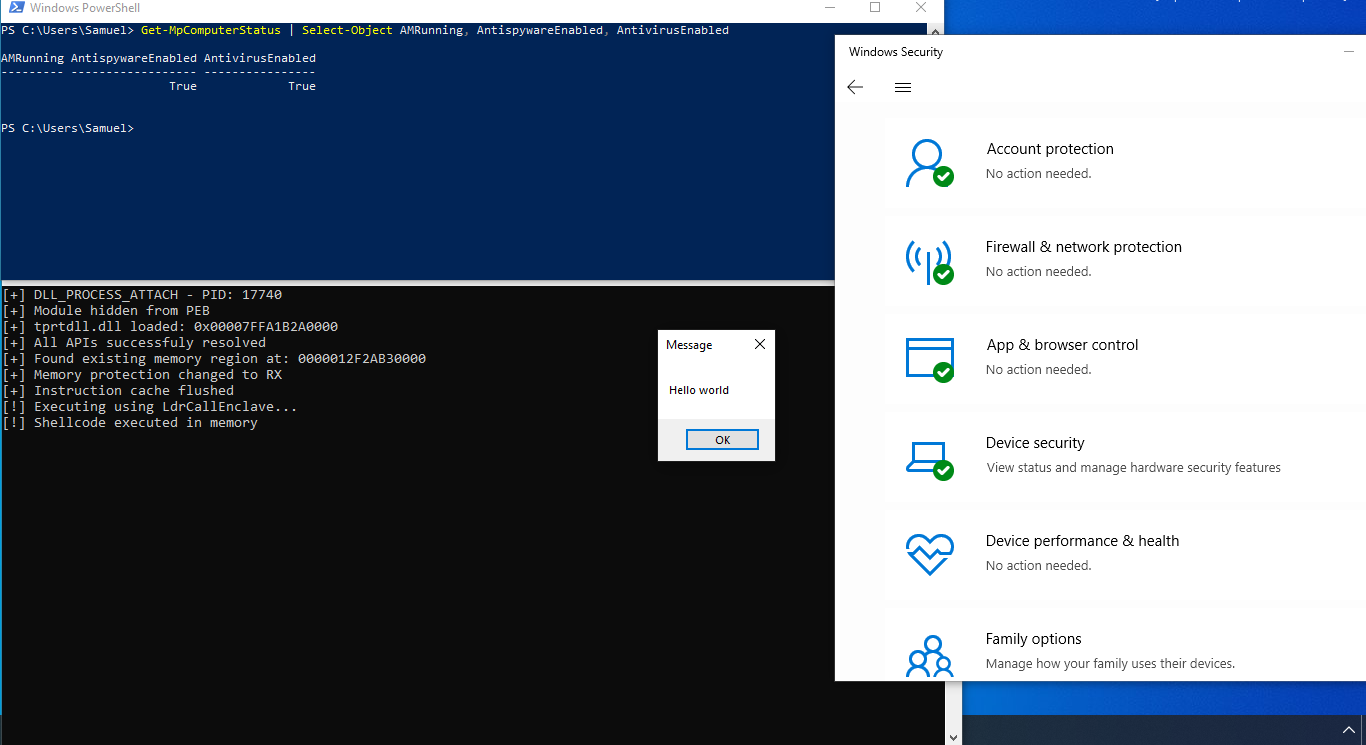
API は最初に tprtdll.dll を介して解決が試みられます。これはかなり現代的な手法であり、DONT_RESOLVE_DLL_REFERENCES を指定した GetModuleHandleW(L"tprtdll.dll") を使用して動作フットプリントを最小化します。
高エントロピーの乱数(PID/TID/GetTickCount/__rdtsc など)を使用してスキャン開始位置、遅延、サイズを変化させ、決定論的パターンやシグネチャマッチを減らして静的解析を無力化します。
(RX/RWX/RW、非ガード) を検索し、追加の is_region_safe() ヒューリスティクスの背後で保護し、以下を行います:
ペイロードを散在する可変サイズのチャンクにマイクロジッターを加えて書き込み・復号する—線形なメモリ書き込み/復号のヒューリスティクスやタイミング相関を妨害する
LdrCallEnclave経由で実行する。これは本来SGX/VBSエンクレーブ向けだが、セキュアエンクレーブへジャンプする代わりに、通常(VTL0)のユーザーメモリ内の任意の関数ポインタへジャンプする—最新バージョンではタイミングカモフラージュともっともらしい実行コンテキストを追加
ランダム化された実行後タイミングで慎重にクリーンアップする(I-cacheフラッシュ、SecureZeroMemory、free)—残留物とタイムラインのクラスタリングを制限する
[!NOTE] 将来的に修正すべき点 - ChaCha20実装のバグ、エントリハイジャックのASMプロローグ/エピローグの問題、制御フローとコンパイル上の危険性、そしてアンチ分析のさらなる沈黙化。LdrCallEnclaveが失敗した場合のフォールバックを追加し、より安定した鍵導出を実装する。あるいは自分で修正してしまおう!