
 #1
システムおよびネットワーク内のユーザーID、認証、承認、およびアクセス制御を管理するためのツール。
Kitploit おすすめ
 secureworks/whiskeysamlandfriends
Pythonベースのフレームワーク。フェデレーションIDシステムを悪用し、Azure仮想マシンを列挙するために、Golden SAMLトークン、Kerberosチケット、Azureアクセストークンを生成します。
 mx-moth/flask-saml2
SAMLサービスプロバイダとアイデンティティプロバイダを構築するためのFlaskライブラリ
 ricardojoserf/adduser-samr
Windows で SAMR API を使用してローカル管理者を作成します。C#、Crystal、Python、Rust、Golang、Nim、Deno (Javascript) に対応。
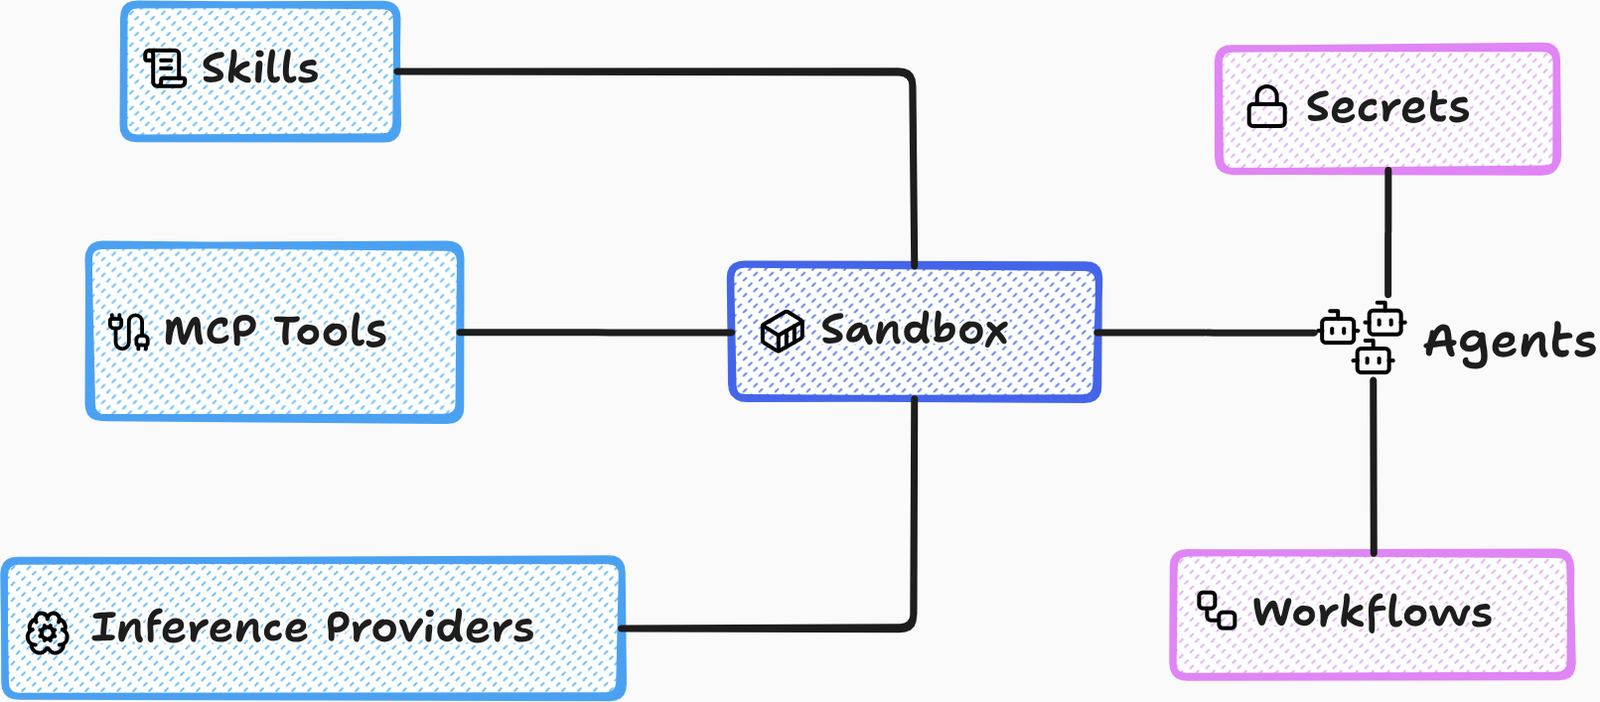 accuknox/agentz
ゼロトラストのエージェント型AIプラットフォーム。SaaSおよびオンプレミス(エアギャップ)展開に対応。
 portswigger/oauth-scan
OAUTHv2 および OpenID のセキュリティ検証に役立つ Burp Suite 拡張機能
 rhinosecuritylabs/iamactionhunter
AWS IAMポリシーステートメントのパーサーおよびクエリツールです。
 praetorian-inc/oauthseeker
Microsoft AzureおよびOffice365ユーザーを標的とした、内部および外部のフィッシング攻撃の両方に悪用され得る悪意のあるOAuthアプリケーション。
 aydinnyunus/cve-2025-29927
CVE-2025-29927 概念実証
 henkru/cs-token-vault
Cobalt Strike 用のインメモリトークンボールト BOF
 temp43487580/entrapassthecert
Entra IDのP2P証明書を要求し、それを使用してリモートのEntra参加デバイスに対して認証するためのツール
 blacksky-algorithms/atproto
AT Protocol参照実装のフォークで、パフォーマンス最適化されたAppView、Rustベースのfirehoseインデクサー、Redisキャッシング、そして大規模な自己ホスト型ソーシャルネットワーキングのためのコミュニティ機能を備えています。
 hikari-systems/slater
Low-memory graphdb with Bolt+tls support, at-rest encryption & vectors designed for local replica graph use cases.
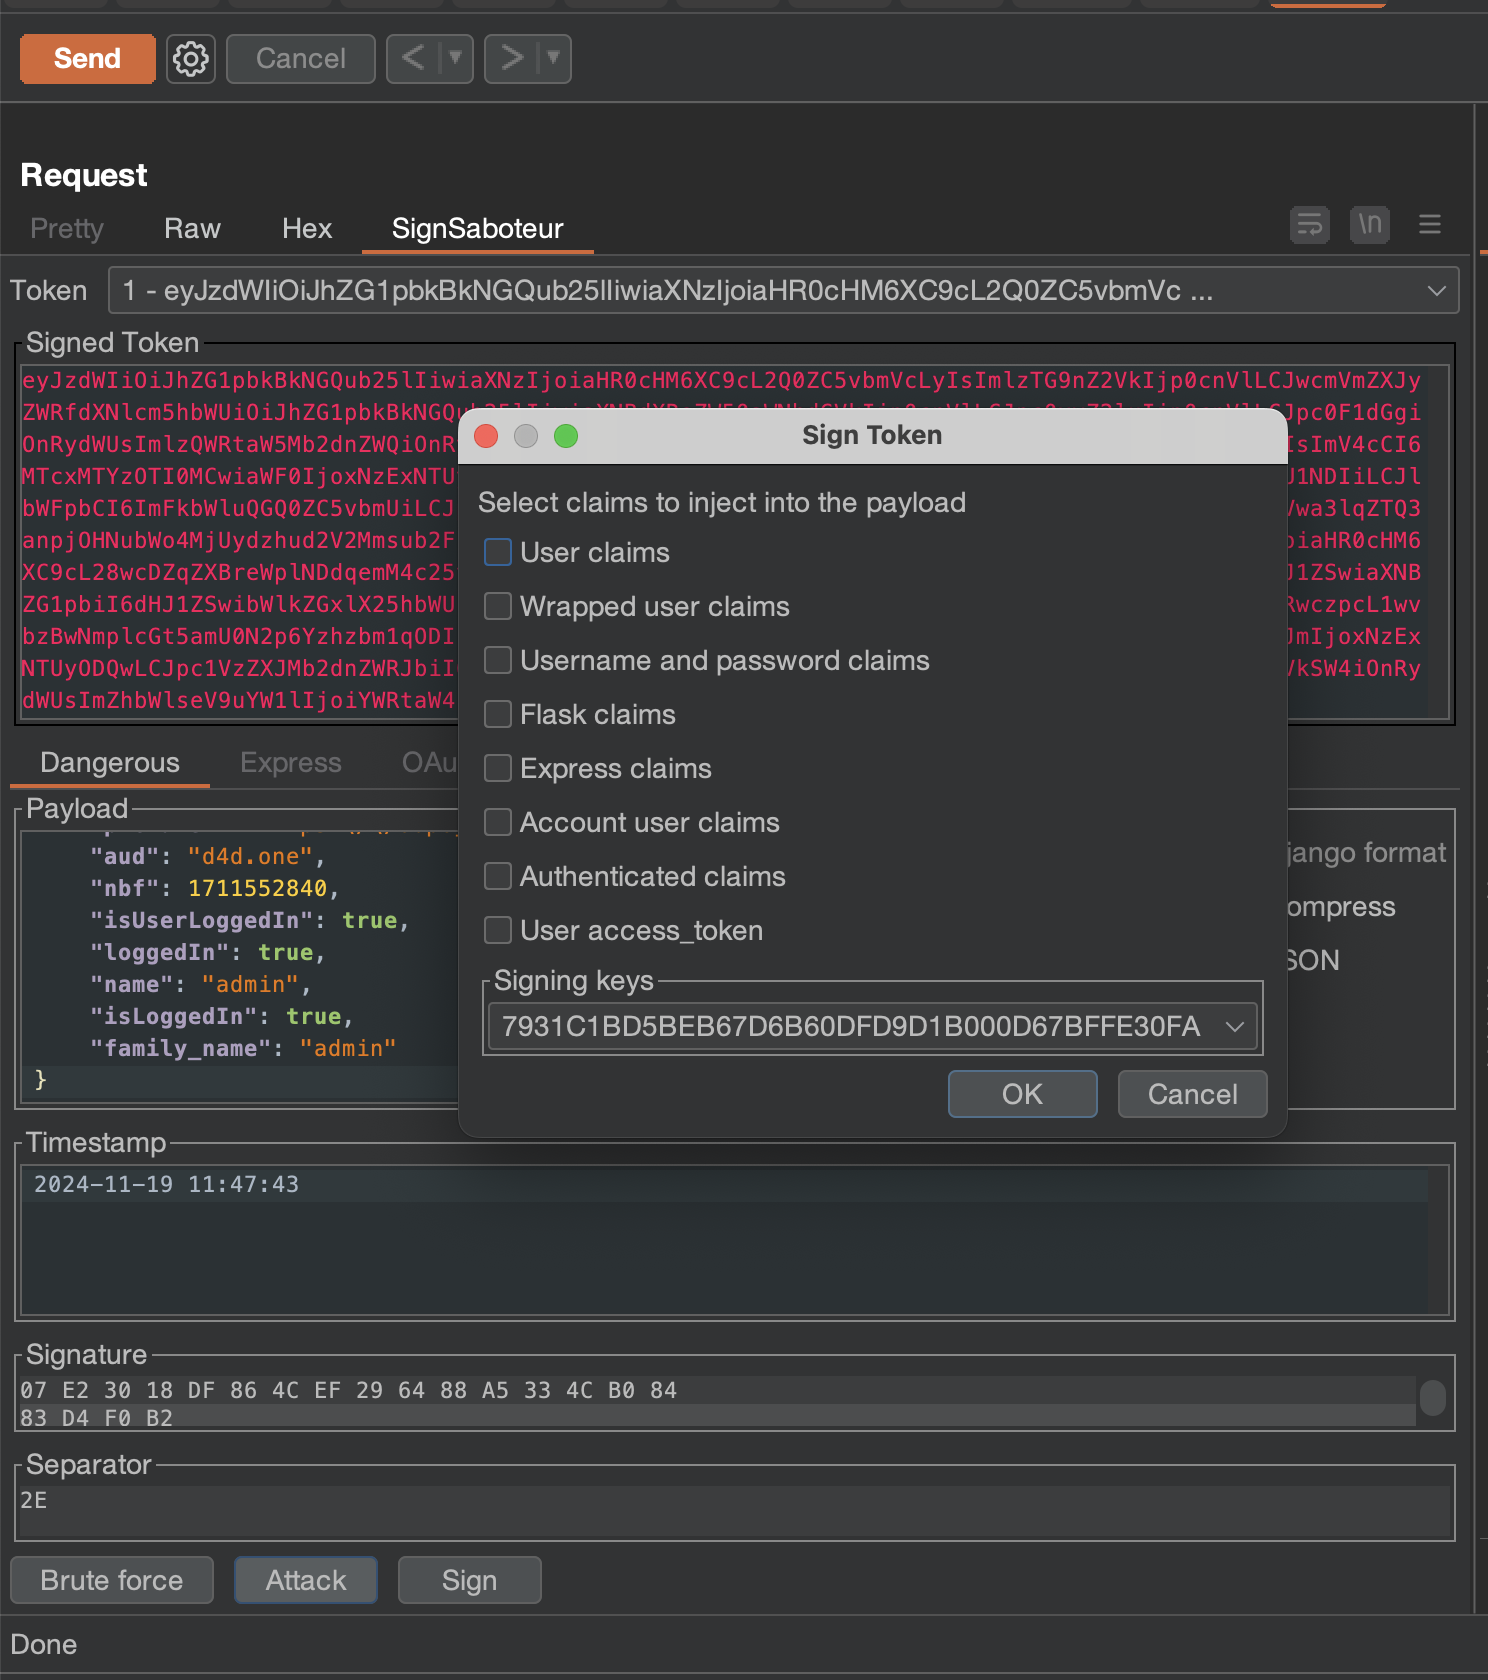 d0ge/sign-saboteur
SignSaboteurは、様々な署名付きWebトークンの編集、署名、検証を行うためのBurp Suite拡張機能です。
 ustayready/thunderstorm
環境をマッピングし、実効権限と信頼関係を評価し、完全な攻撃グラフを単一の .rage.ndjson ファイルとして書き出すコレクター兼導出エンジン。他のすべての入力となる。
 lightspin-tech/red-shadow
AWS IAM設定をスキャンして、グループに対するユーザーアクションを制限できない誤設定された拒否ポリシーを検出することでシャドウ管理者を特定し、権限昇格の検出と修復を可能にします。
 eshlomo1/cloudsec
クラウドエクスプロイテーションの技術を習得しましょう。Azure、Entra ID、AWS、M365全体における脆弱性の武器化と高度な攻撃のシミュレーションに焦点を当てた、攻撃的セキュリティ研究者とレッドチーム向けの専門リソースです。
 ymsniper/noeyes
安全なターミナルチャット。 E2E暗号化、ゼロメタデータのブラインドフォワーダーサーバー。 PyNaCl XSalsa20-Poly1305 + Ed25519 + forward secrecy。 クロスプラットフォーム Python。
 sfewer-r7/cve-2026-55040
Microsoft SharePoint CVE-2026-55040 用の概念実証エクスプロイト。JWTトークンを偽造し、認証をバイパスして、メタデータを自動検出し、SID列挙によりサイト管理者になりすまします。








