
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-29927 — CVE-2025-29927 概念実証 | Kitploit
ツール/GitHubGitHub/aydinnyunus/cve-2025-29927
認証と認可脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育
GitHubaydinnyunus/cve-2025-29927

CVE-2025-29927

CVE-2025-29927 概念実証

リポジトリを見る
10128931年前Kitploit レビュー済み
共有

CVE-2025-29927: Next.js ミドルウェアバイパス脆弱性

このリポジトリは、Next.js の脆弱性 CVE-2025-29927 を実証します。内部ヘッダ x-middleware-subrequest を使用して、認証などのミドルウェアチェックをバイパスできます。

脆弱性の詳細

Next.js は内部ヘッダ x-middleware-subrequest を使用して、再帰リクエストが無限ループを引き起こすのを防ぎます。このセキュリティ脆弱性により、ミドルウェアの実行をスキップできることが示されており、ルートに到達する前に認証クッキーの検証などの重要なチェックをバイパスできる可能性があります。

影響を受けるバージョン

  • Next.js 15.x < 15.2.3
  • Next.js 14.x < 14.2.25
  • Next.js 13.x < 13.5.9

影響範囲

影響あり

  • ミドルウェアを使用するセルフホスト型 Next.js アプリケーション(next start with output: standalone)
  • ミドルウェアに認証やセキュリティチェックを依存しており、アプリケーションの後半で検証が行われないアプリケーション

影響なし

  • Vercel でホストされているアプリケーション
  • Netlify でホストされているアプリケーション
  • 静的エクスポートとしてデプロイされたアプリケーション(ミドルウェアは実行されません)

再現手順

  1. このリポジトリをクローンします
  2. 依存関係をインストールします: npm install
  3. アプリケーションをビルドします: npm run build
  4. アプリケーションを本番モードで起動します: node .next/standalone/server.js
  5. 脆弱性をテストします: node exploit-test.js

エクスプロイトの仕組み

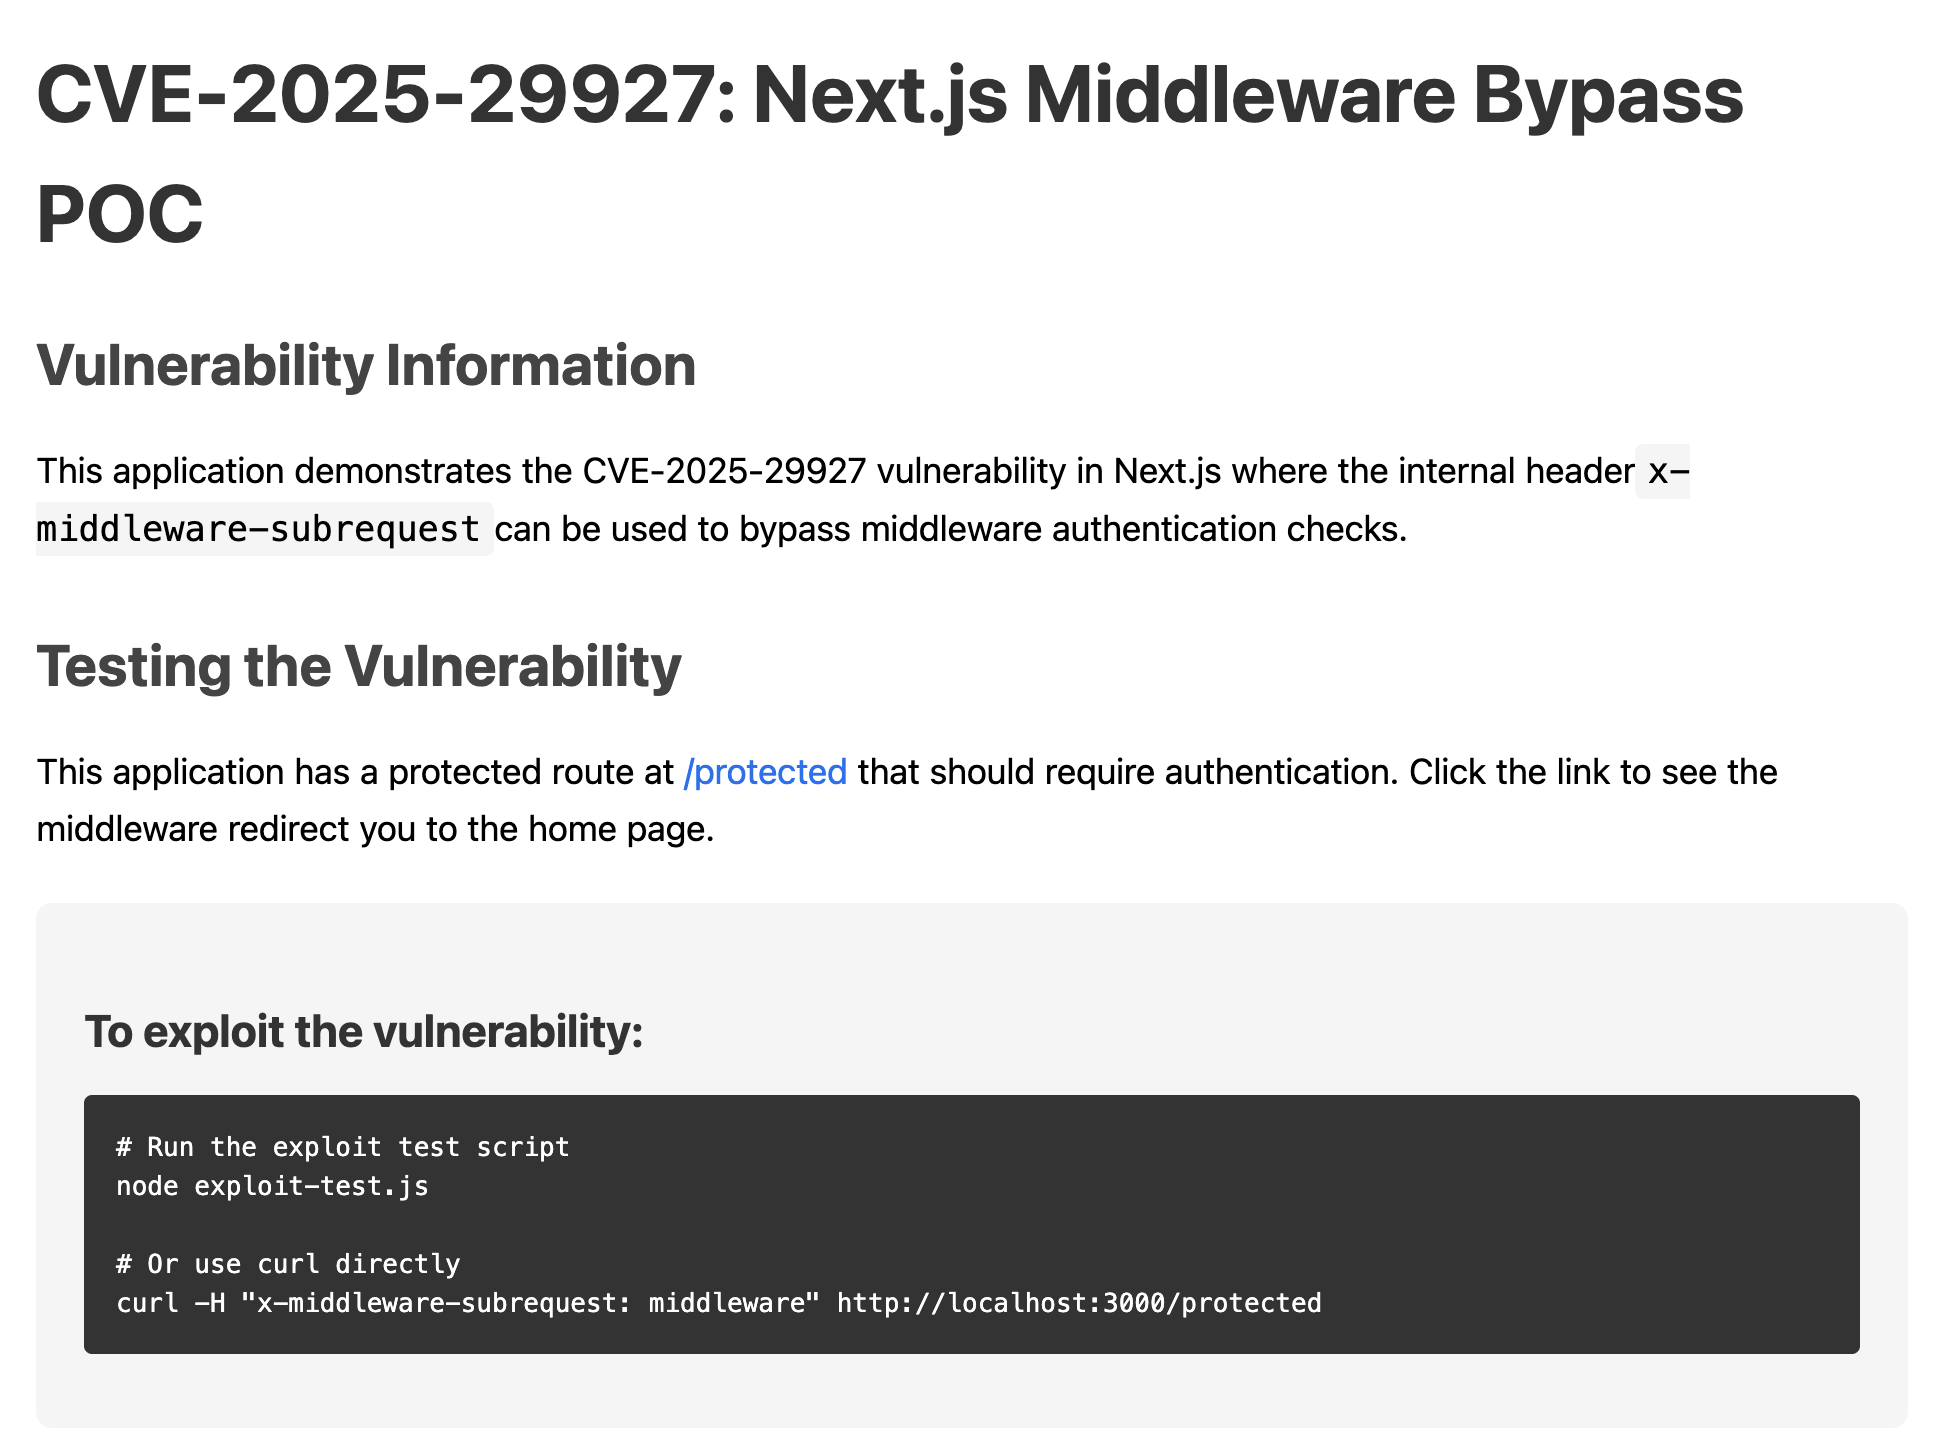
このエクスプロイトは、x-middleware-subrequest: middleware ヘッダを追加して、Next.js のミドルウェア認証チェックをバイパスします。
image

このデモアプリのミドルウェアは、認証されていないユーザーを保護されたルートからリダイレクトしますが、エクスプロイトヘッダを使用すると、このチェックをバイパスできます。

image image

修正

以下のパッチ済みバージョンのいずれかにアップデートしてください:

  • Next.js 15.2.3 以上
  • Next.js 14.2.25 以上
  • Next.js 13.5.9 以上

ソース

  • https://nextjs.org/blog/cve-2025-29927
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    383
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    280

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






