#1
 jweny/shiro-cve-2020-17523
Apache Shiro (CVE-2020-17523) における2つの認証バイパス手法の分析、再現可能なエクスプロイト環境、および根本原因の詳細な調査
 7hepr0fess0r/adcsdevilcom
ADCSから証明書を要求するためのC#ツールで、SMBを介したDCOMを使用します。このツールを使用すると、DCOMを介したMS-WCCEプロトコルを使用してCAサーバーからX.509証明書をリモートで要求できるほか、SMBを直接使用することで従来のエンドポイントマッパーの要件を回避します。
 tuskira/ai-agent-gateway
AIエージェントのMCPツール呼び出しとLLMトラフィックを保護・統制・監視するオープンソースゲートウェイ。APIキー認証と監視用の管理コンソールを備えています。
 lore-hex/quill-router
安全なLLMプロキシングのためのTrustedRouter.comリポジトリ
 sinsinology/cve-2024-29849
Veeam Backup Enterprise Manager の認証バイパス (CVE-2024-29849)
 ibm-security/ibmsecurity
IBM Security Appliance REST API 向けの冪等関数。現在は ISAM および ISDS Appliance を対象としています。
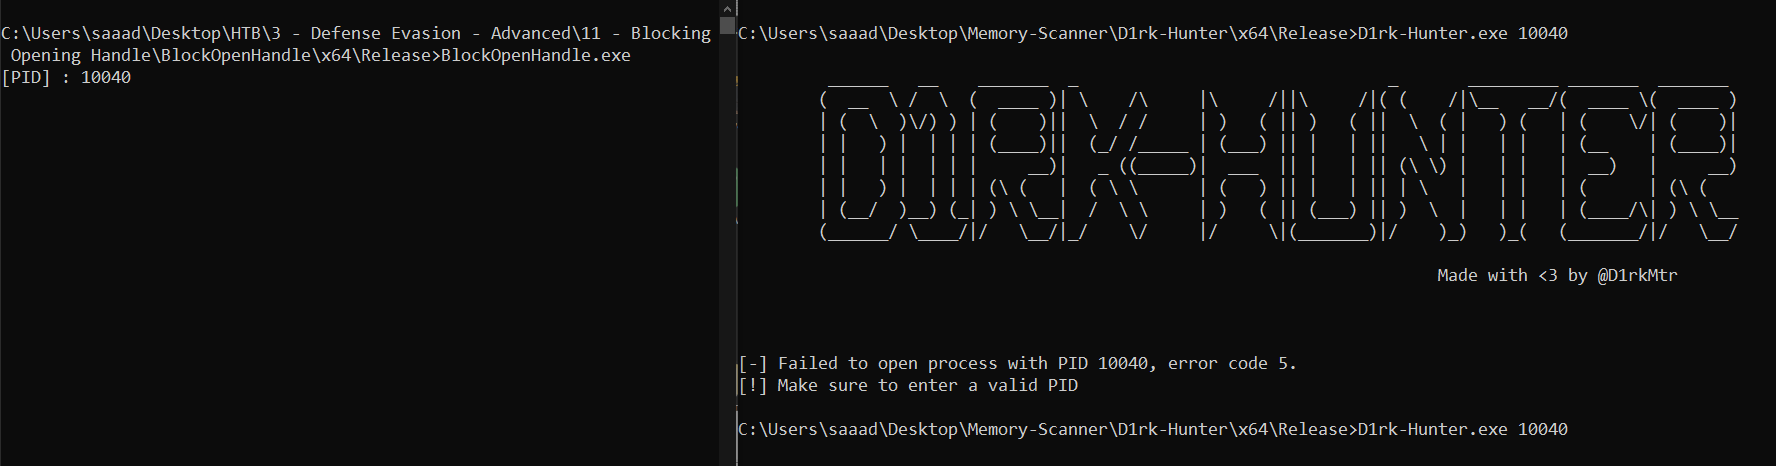 saadahla/blockopenhandle
あなたのプロセスへのHANDLEを開くプロセスをすべてブロックし、SYSTEMのみがあなたのプロセスへのハンドルを開けるようにします。これにより、リモートメモリスキャナーを回避できます。
 wardgate/wardgate
AIエージェント向けセキュリティゲートウェイ - 認証情報分離型APIプロキシとポリシーゲート付きリモート実行(コンクレーブ)。被害範囲を縮小しましょう!
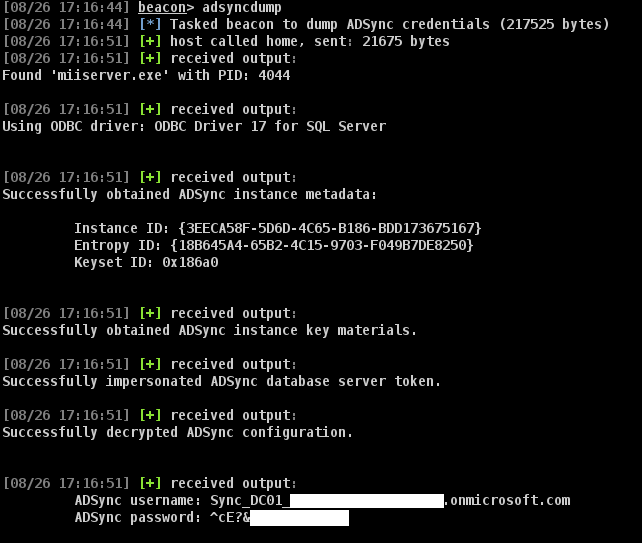 paradoxis/adsyncdump-bof
ADSyncDump BOFは、Dirk-Jan Mollemaのadconnectdump.py / ADSyncDecryptを、依存関係ゼロのBeacon Object File (BOF)に移植したものです。
 zephrfish/azureattackkit
環境を攻撃するためにダウンロードすべきAzureツール集 + クイックヒントとその他の有用な情報
 w01fh4cker/screenconnect-authbypass-rce
ConnectWise ScreenConnect における CVE-2024-1708 および CVE-2024-1709 のエクスプロイトスクリプト。認証バイパスとリモートコード実行を可能にし、ユーザー作成とプロキシサポートを備えています。
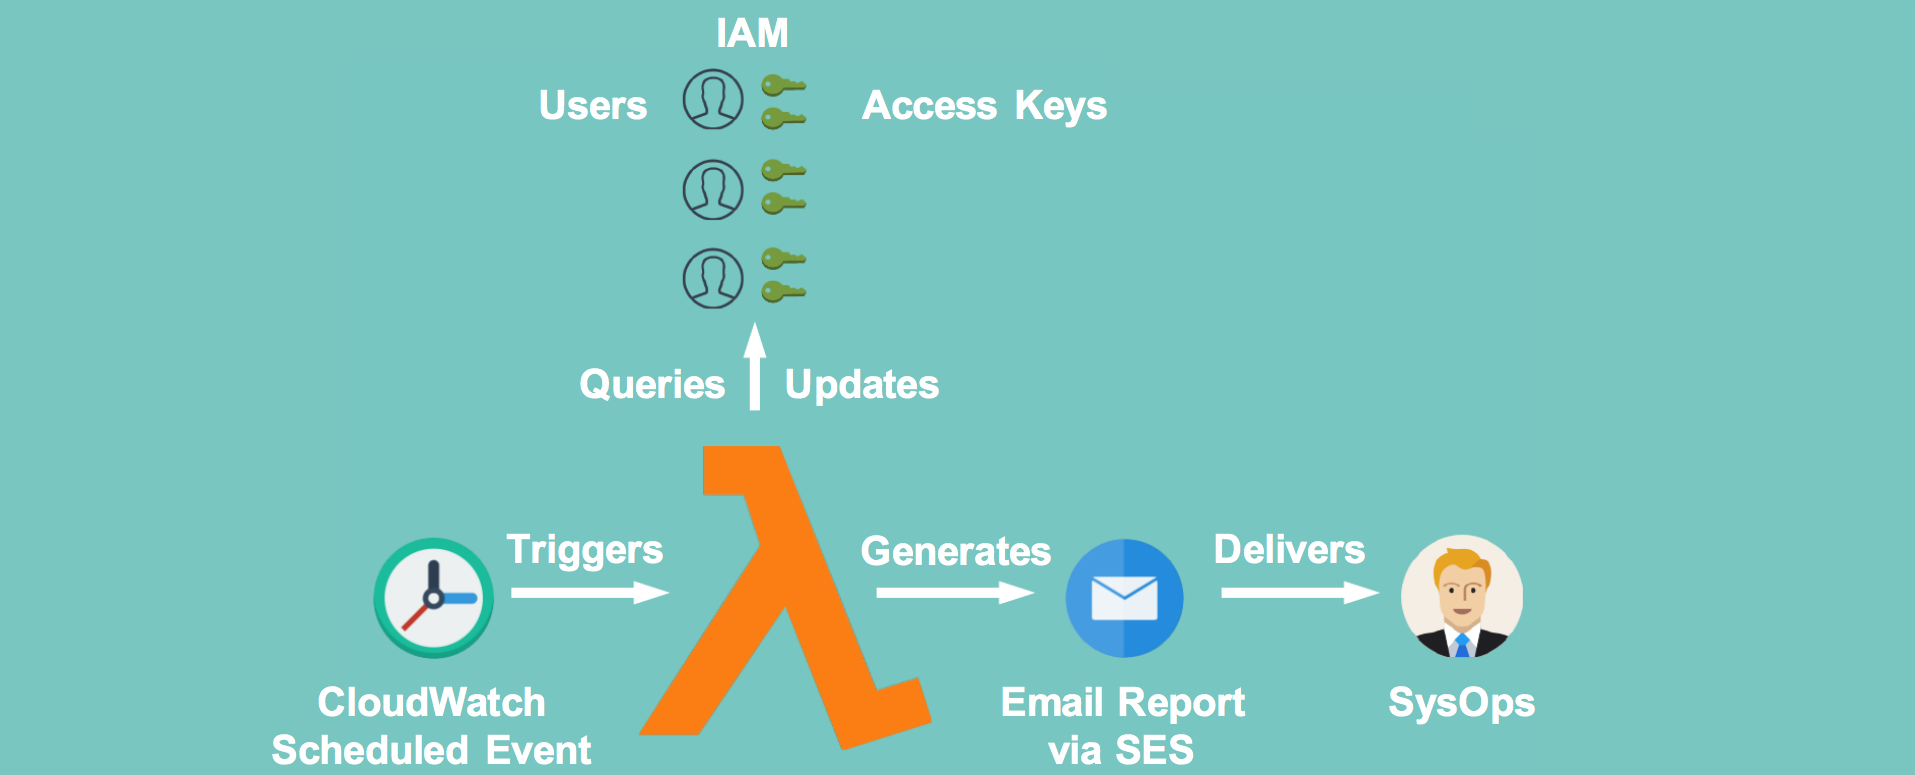 te-papa/aws-key-disabler
指定された日数よりも古いアクセスキーを無効にする小さなLambdaスクリプト。
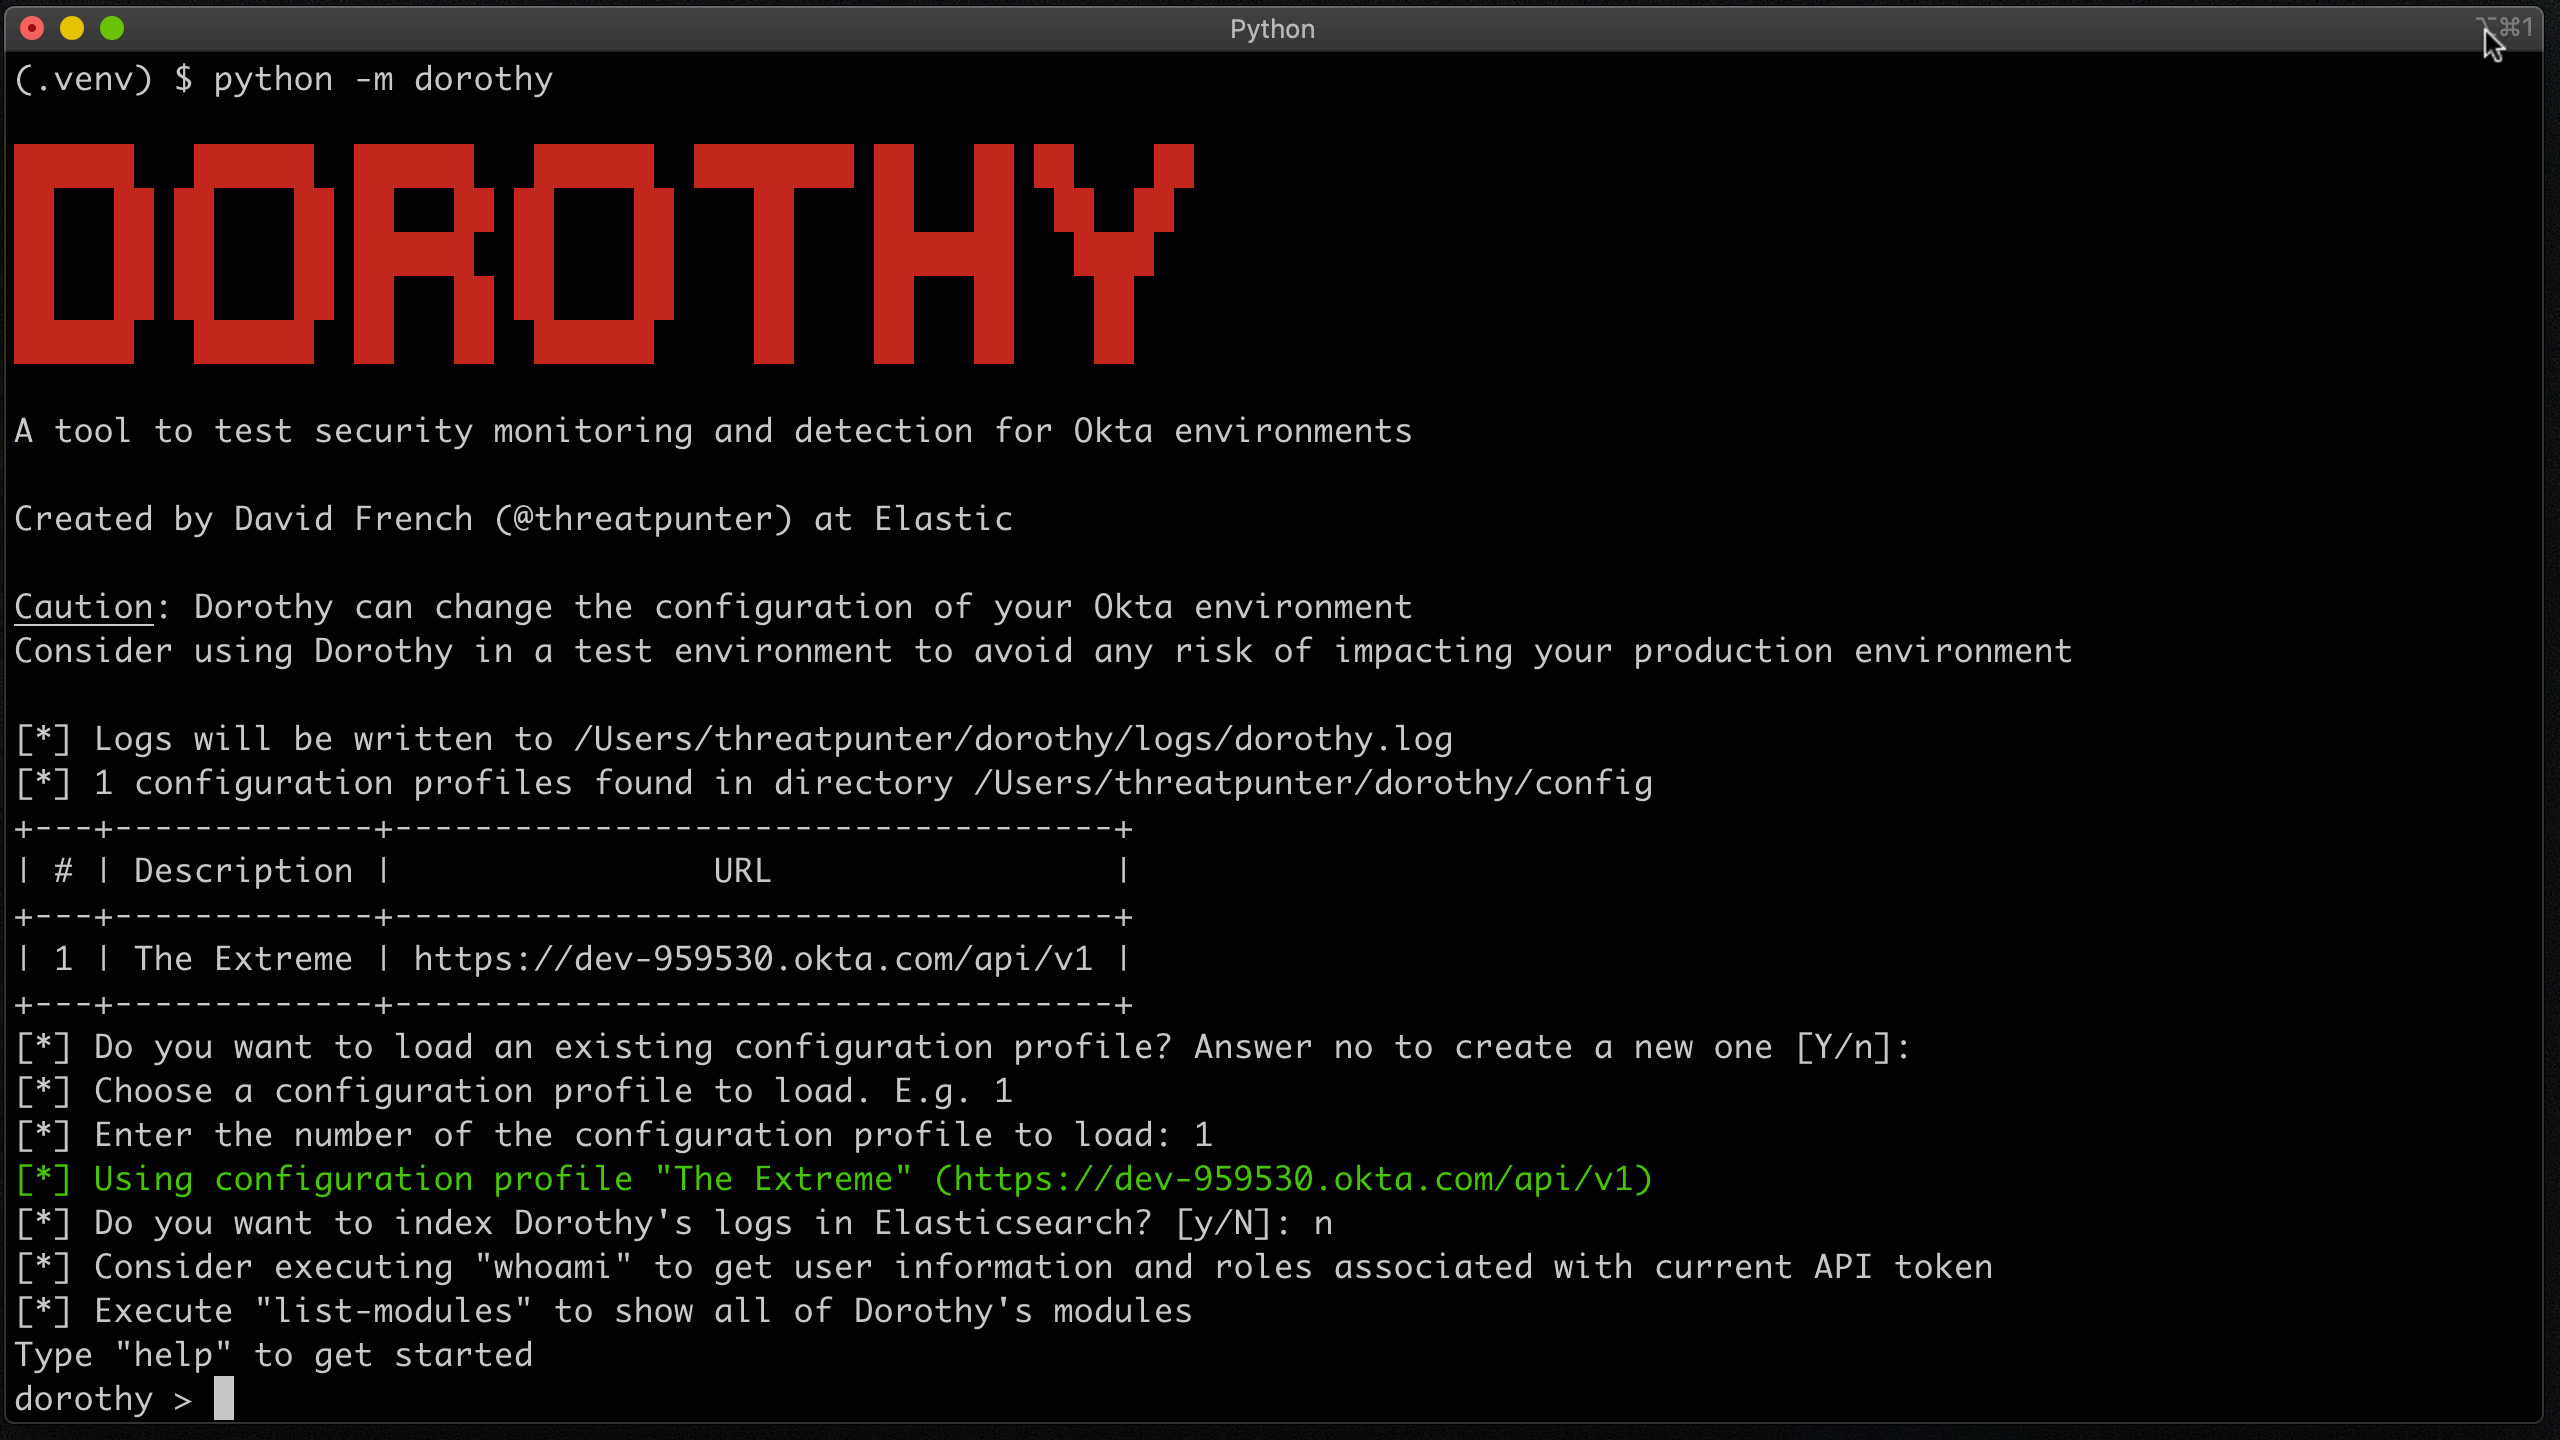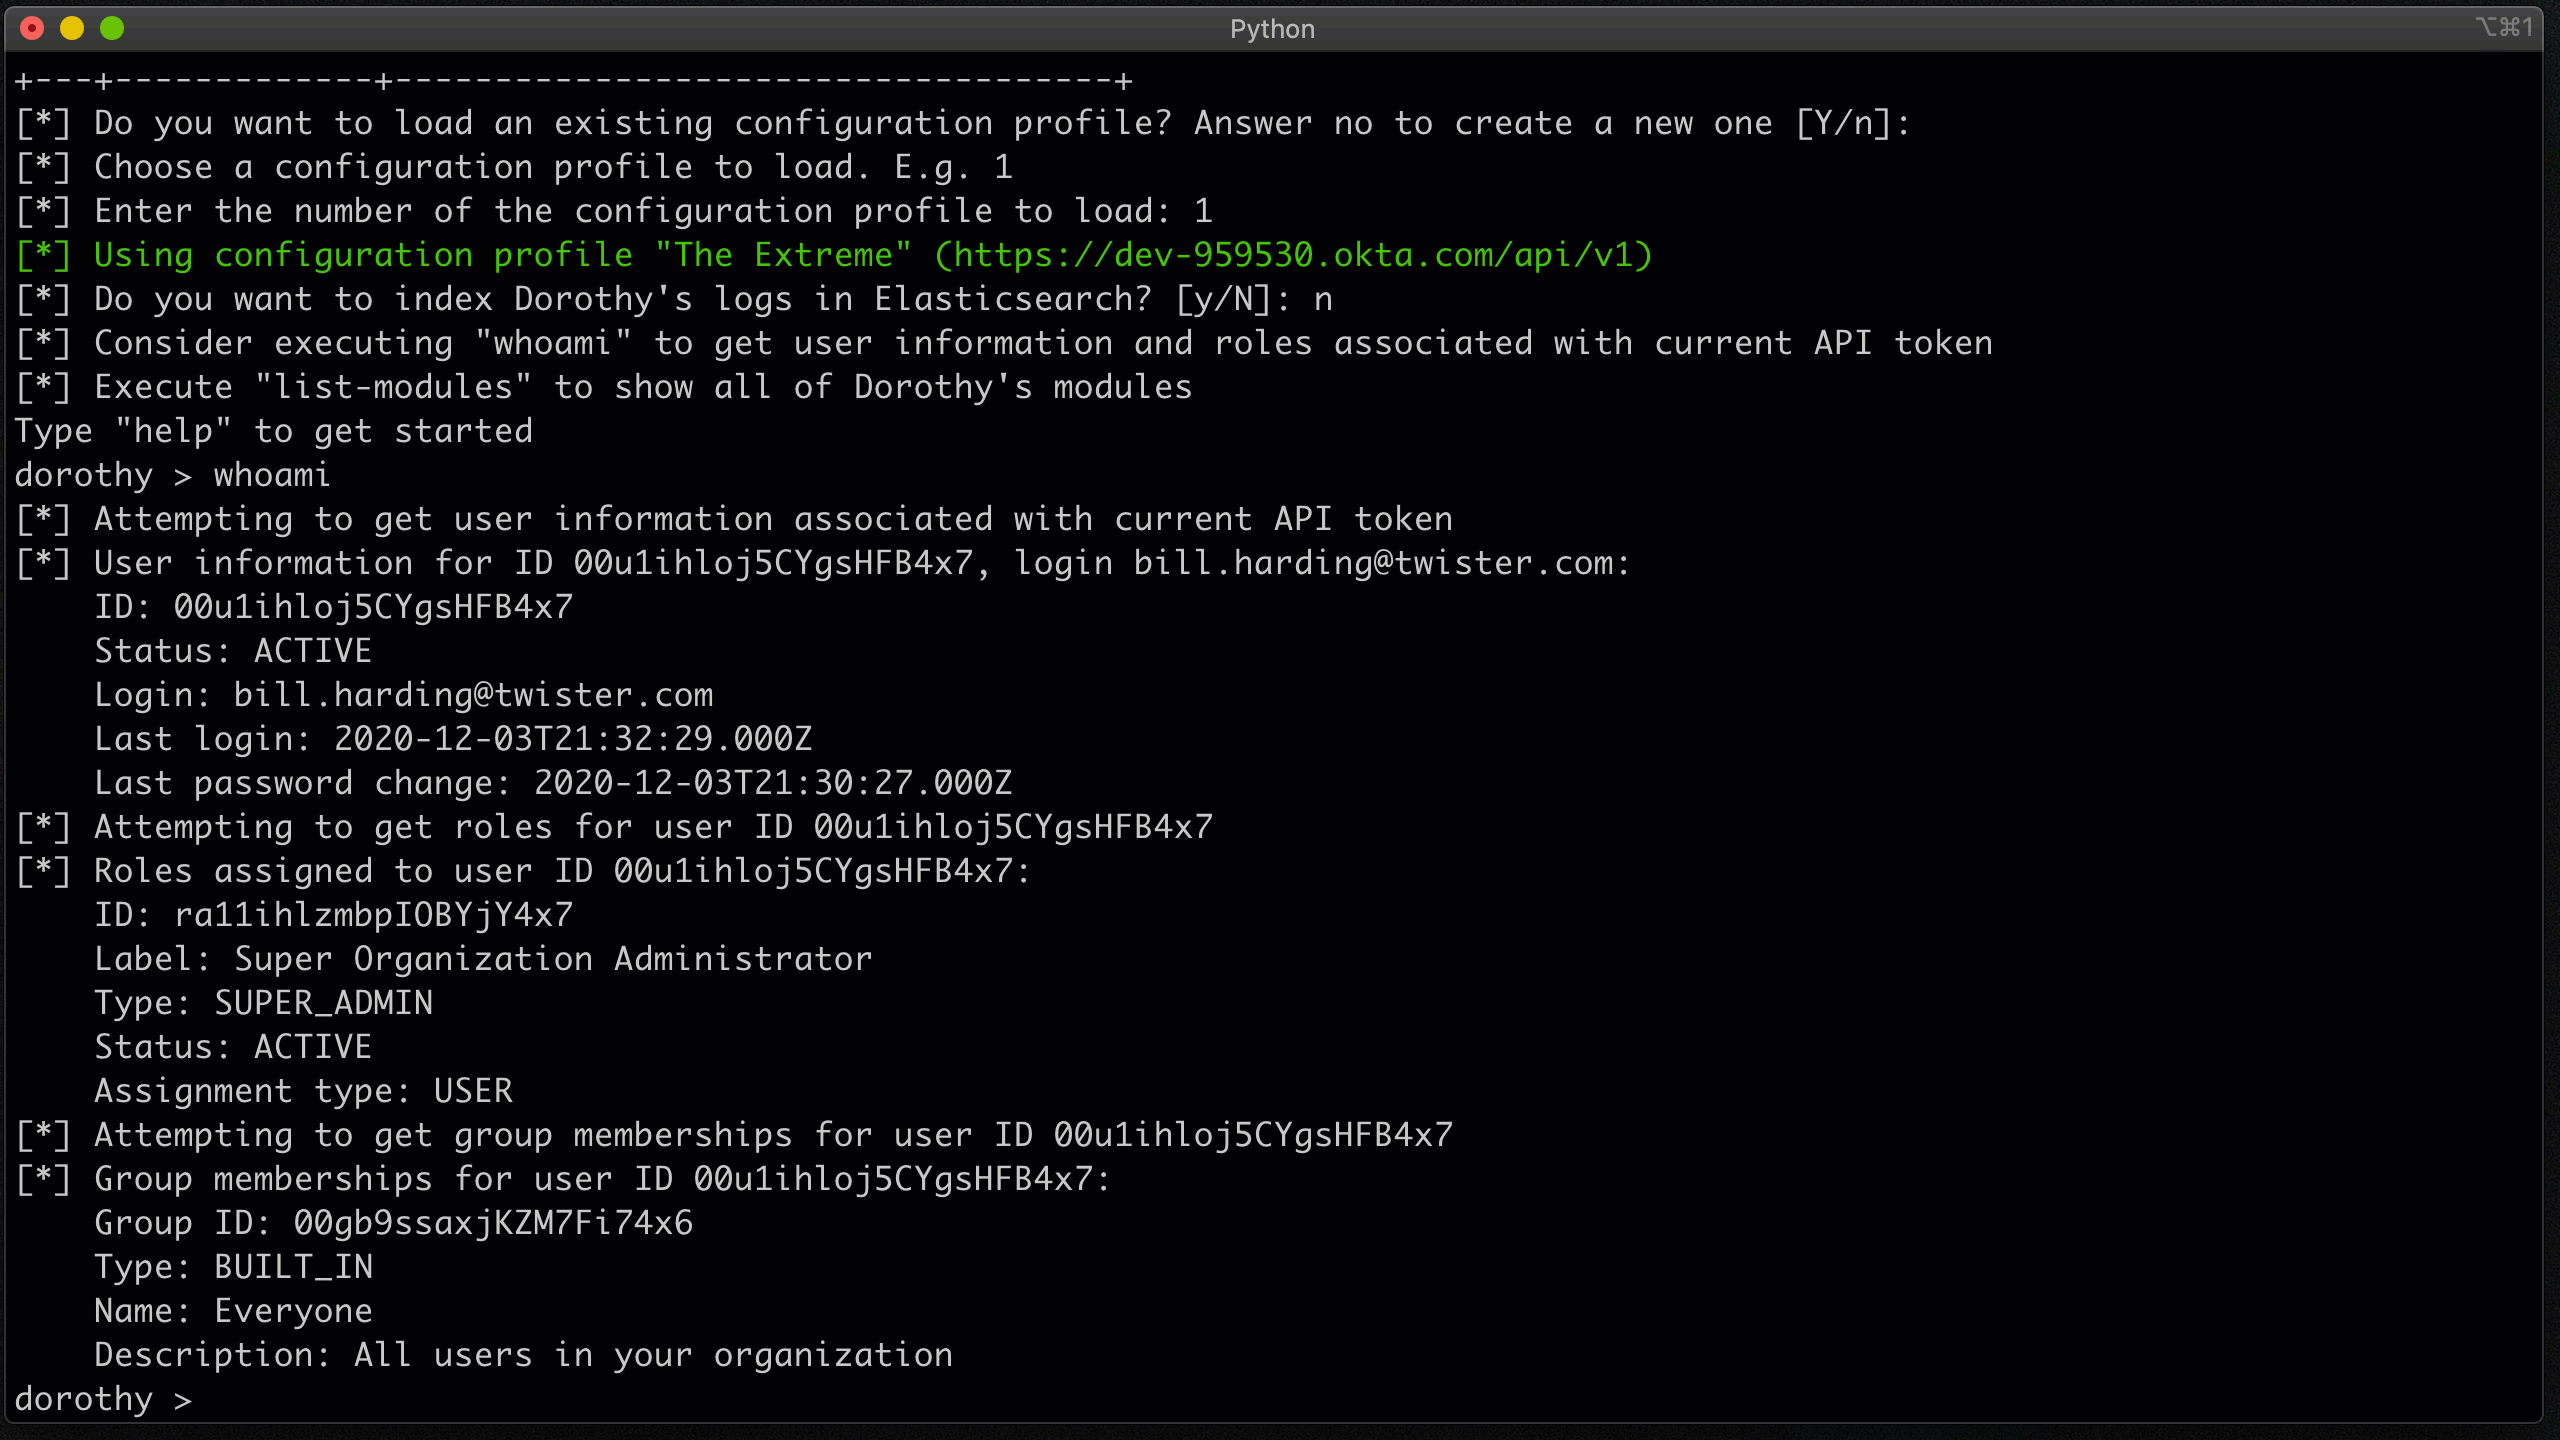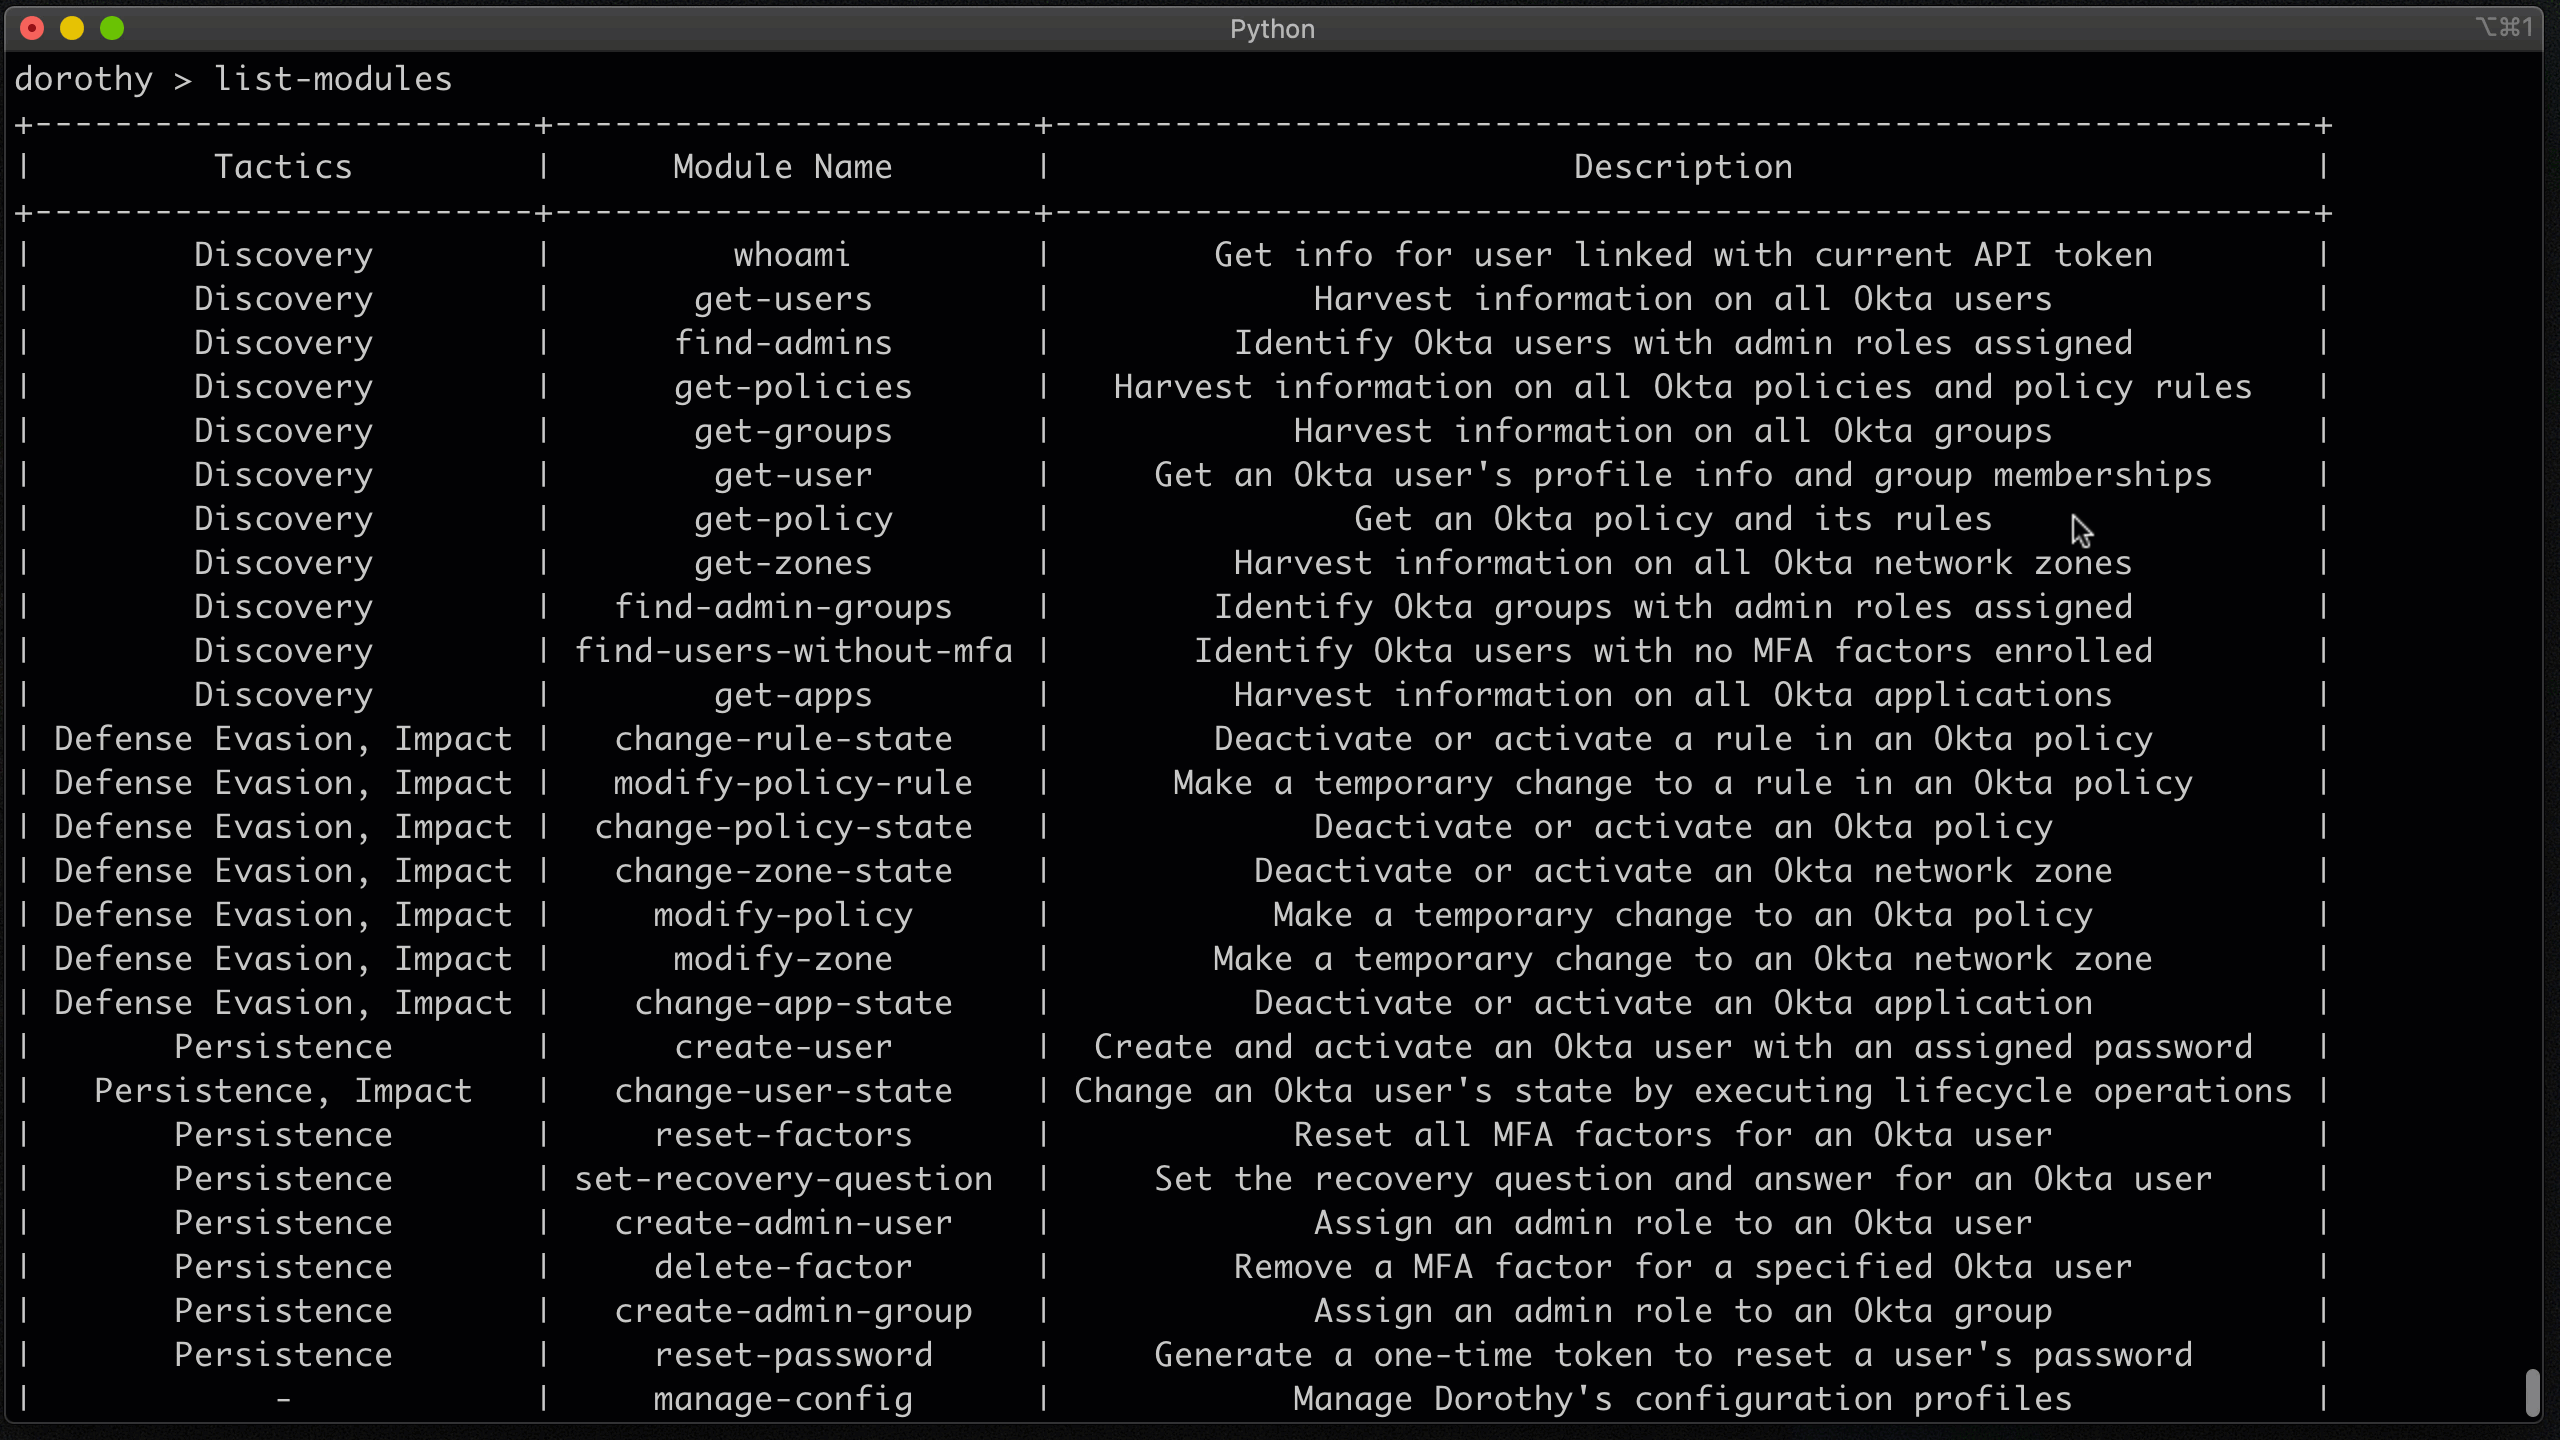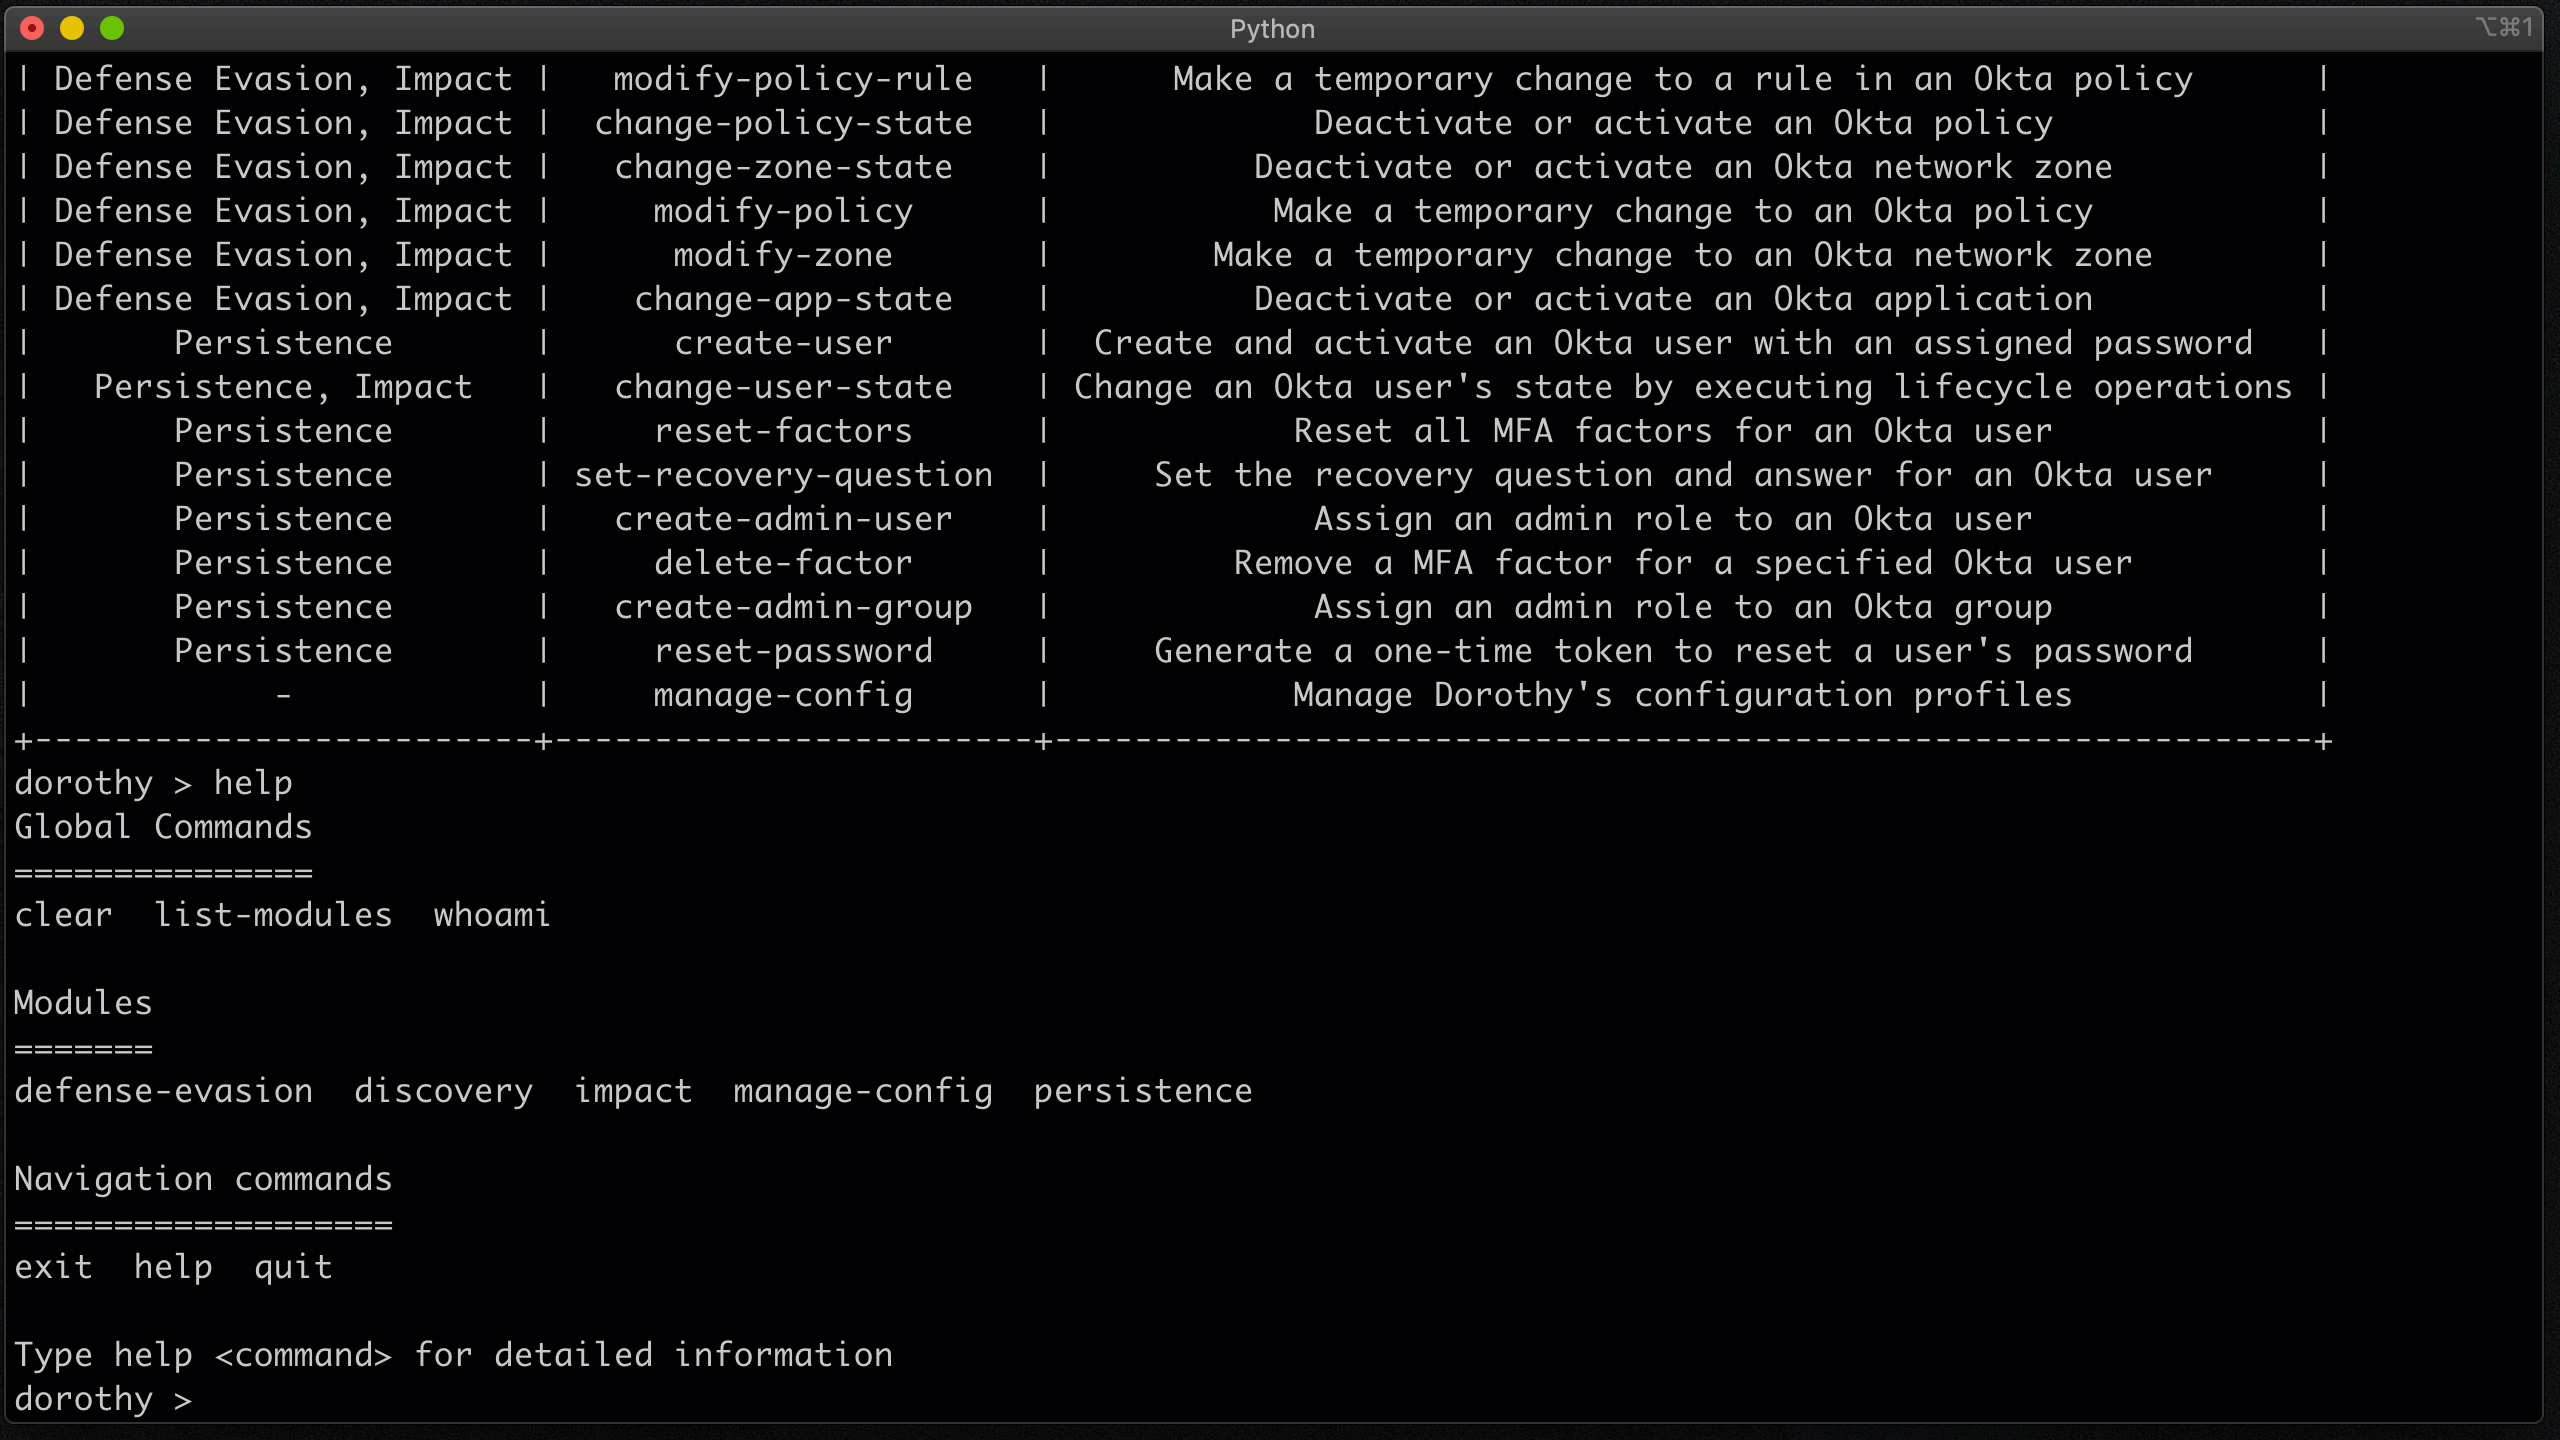 elastic/dorothy
Okta環境における攻撃者の行動をシミュレートし、監視・検知能力をテストするツール。モジュールはレッドチームとブルーチーム向けにMITRE ATT&CKの戦術にマッピングされています。
 aurva-io/aiostack
AI ランタイムインベントリ:シャドウ AI を発見し、LLM 呼び出しを追跡する
 manuelberrueta/flowanalyzer
FlowAnalyzerは、OpenID Connect (OIDC)を含むOAuth 2.0フローのテストと分析を支援するツールです。
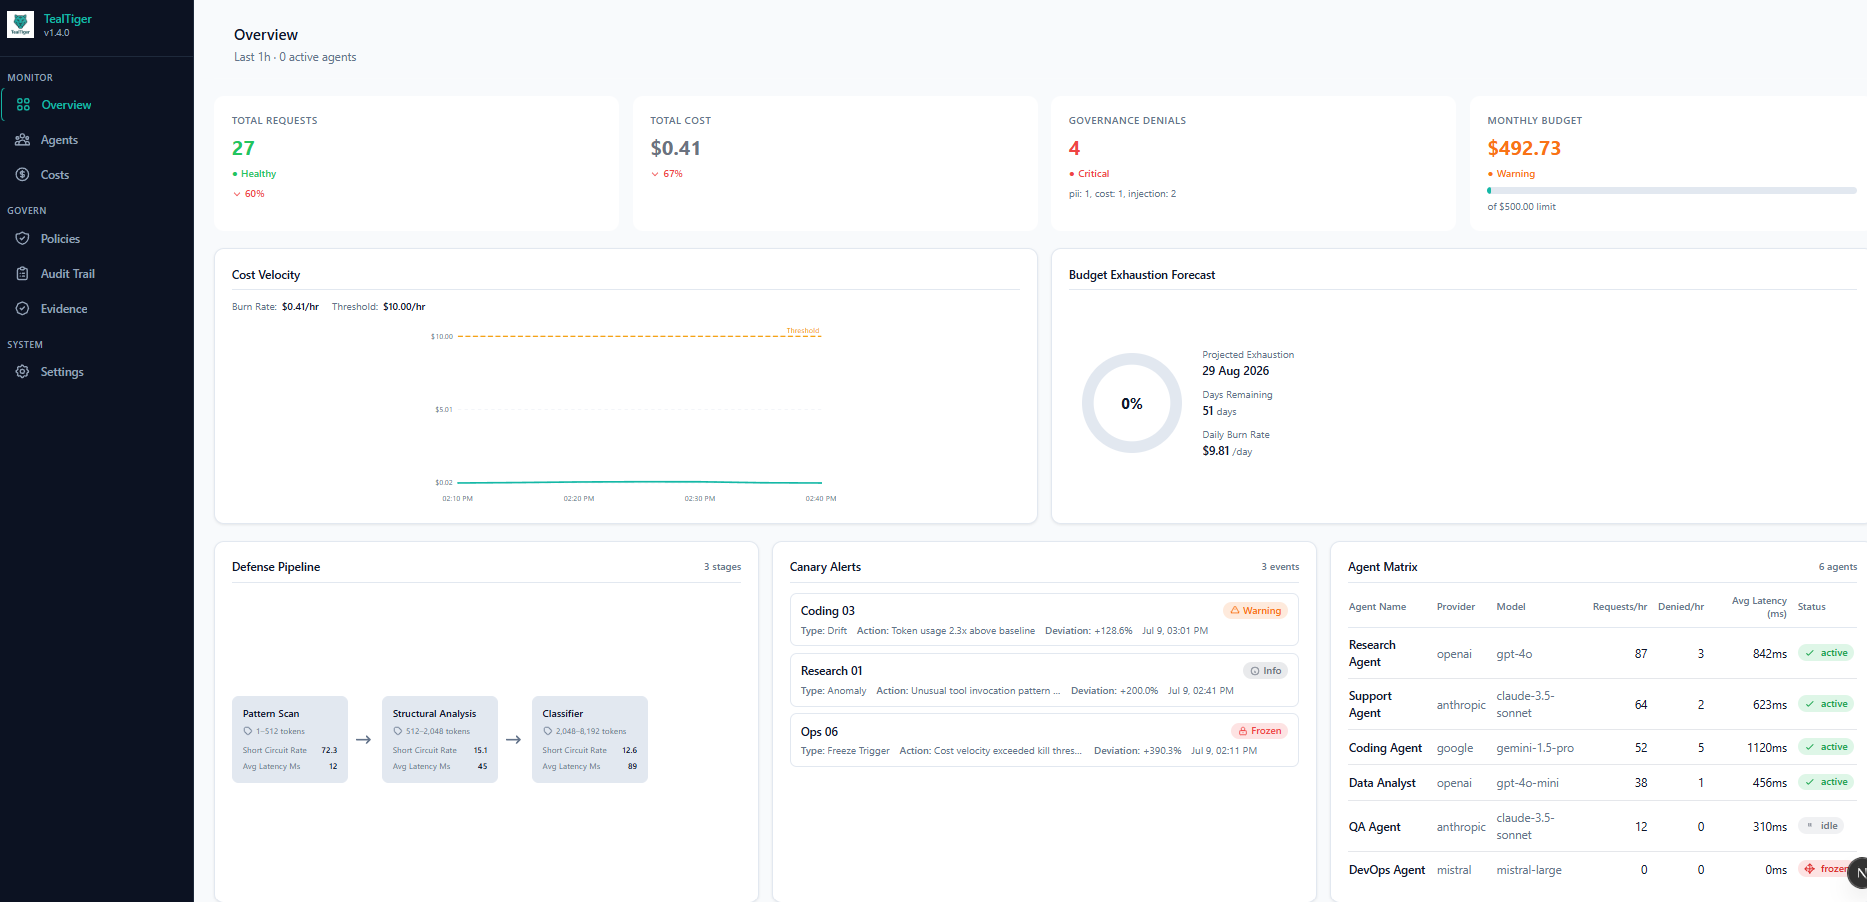 agentguard-ai/tealtiger
AIエージェント向けの強力な保護 - AIアプリケーションのためのオープンソースのセキュリティとコスト追跡
 secureworks/whiskeysamlandfriends
Pythonベースのフレームワーク。フェデレーションIDシステムを悪用し、Azure仮想マシンを列挙するために、Golden SAMLトークン、Kerberosチケット、Azureアクセストークンを生成します。