
 #1
 opsxcq/exploit-cve-2017-5715
Spectre エクスプロイト
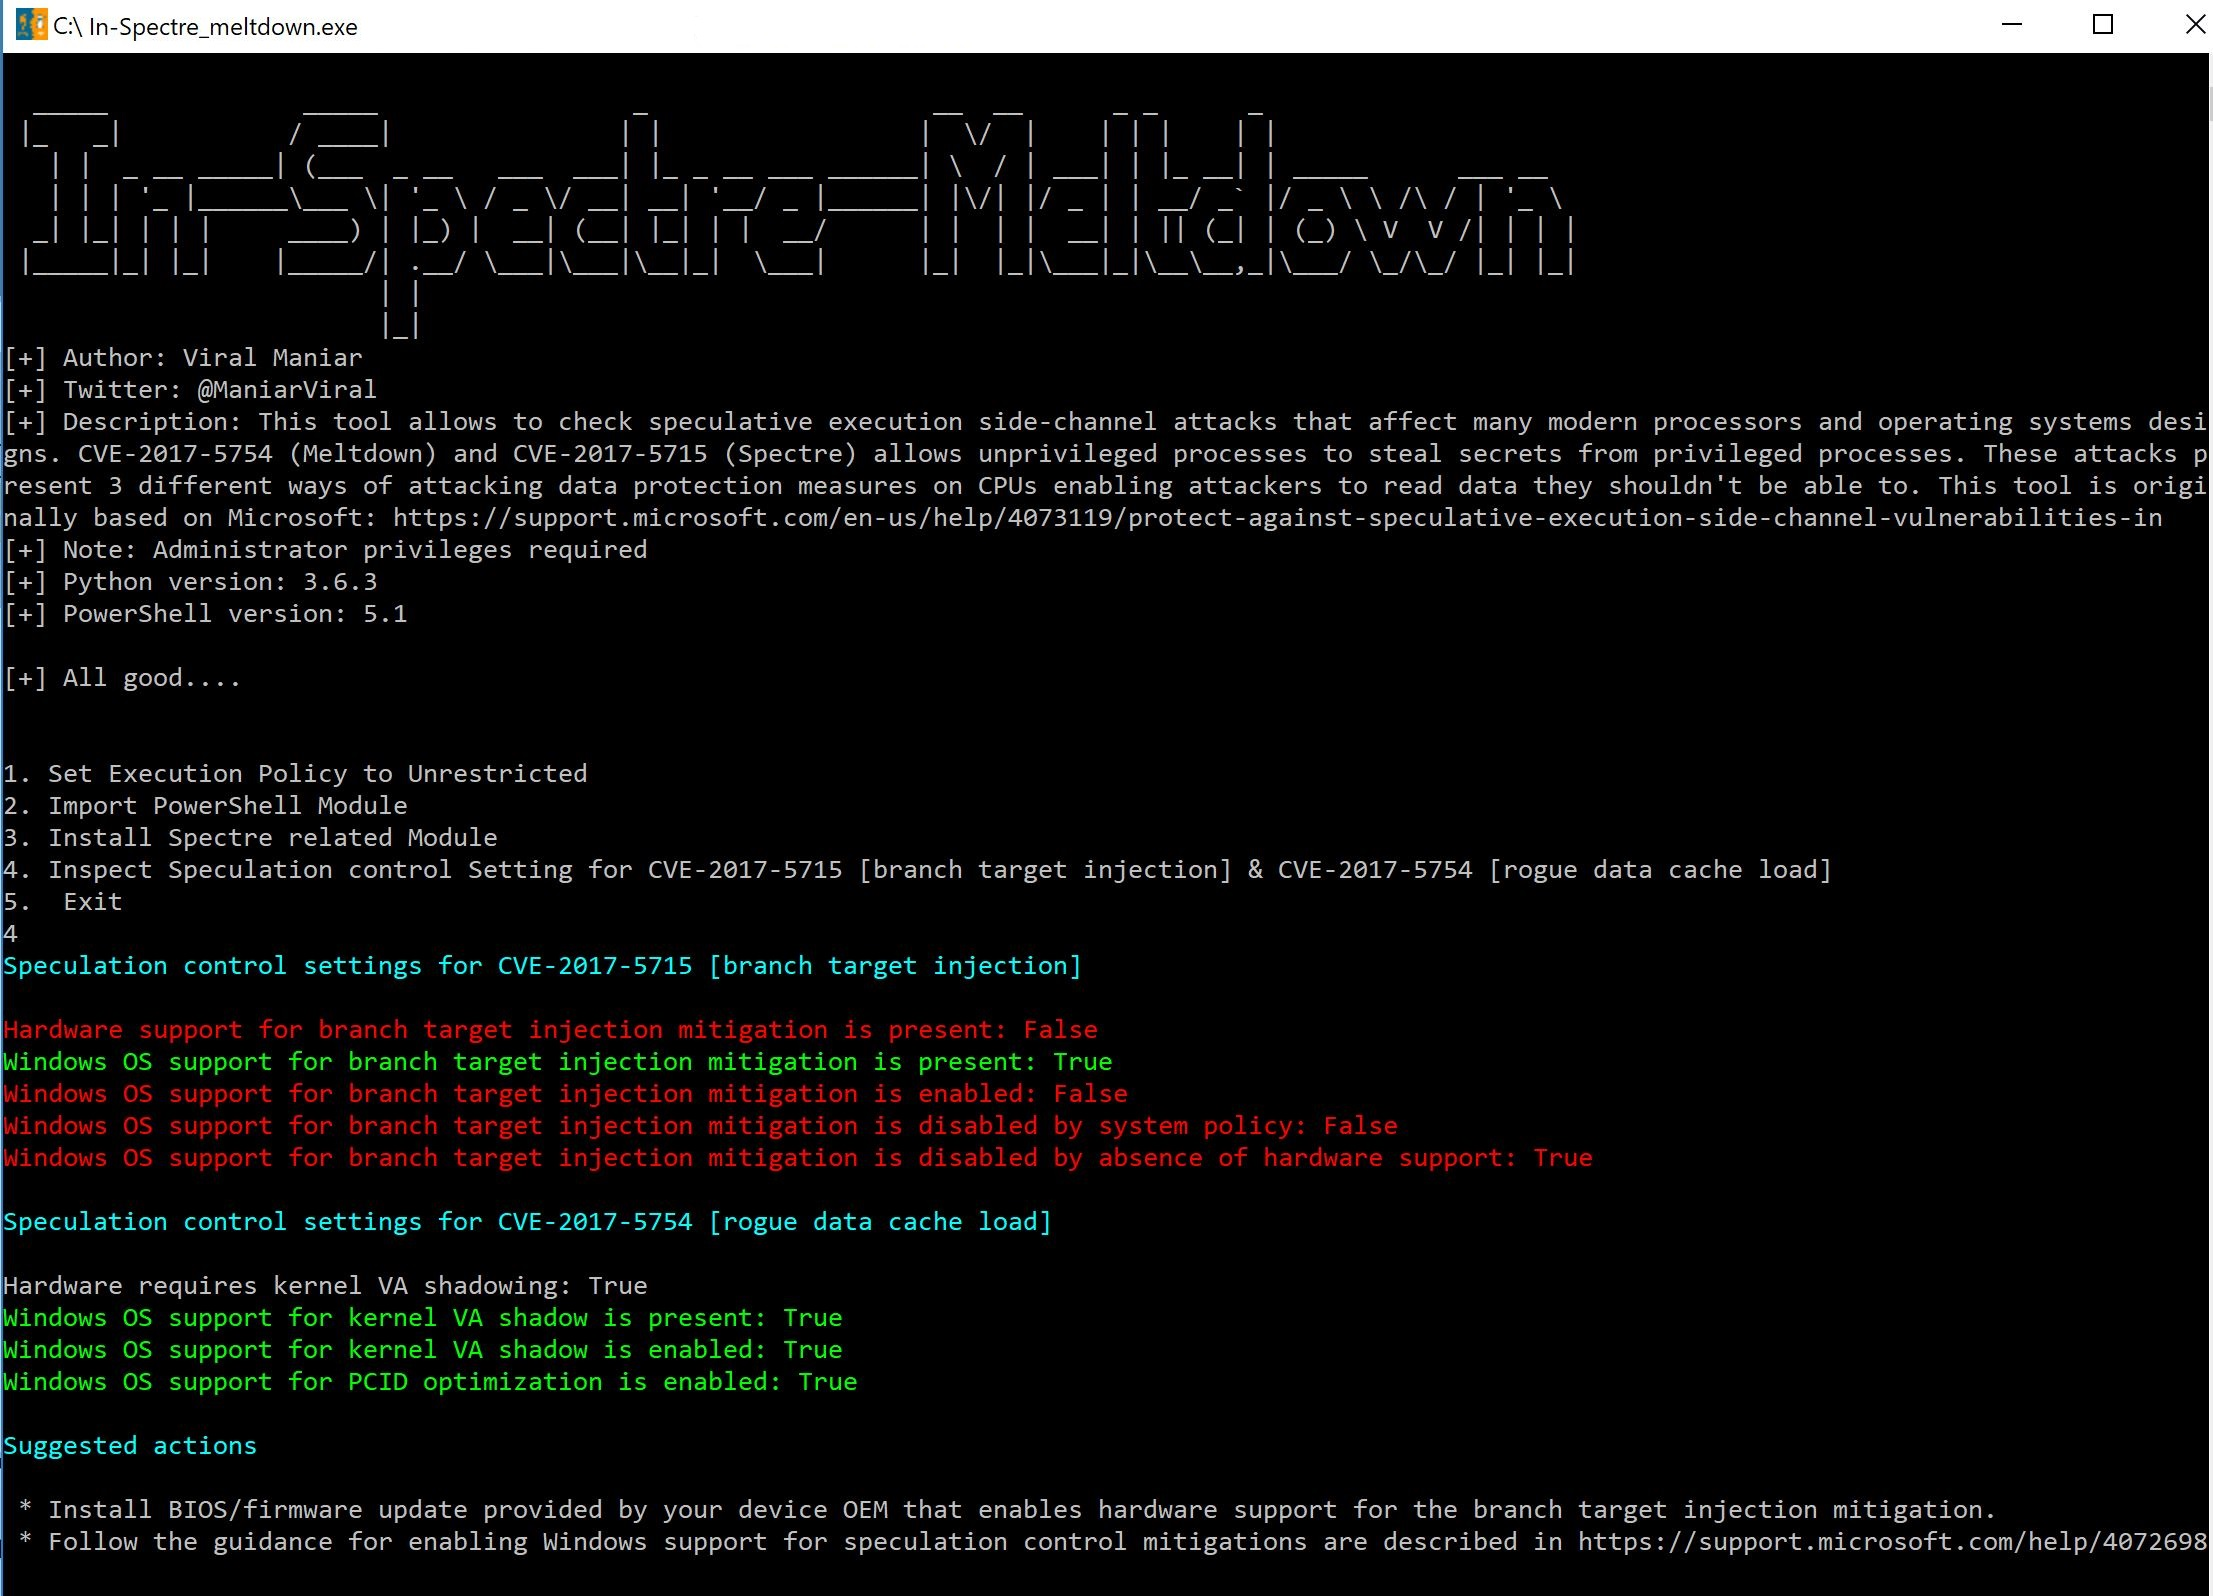 viralmaniar/in-spectre-meltdown
本ツールは、多くの現代的なプロセッサやオペレーティングシステムの設計に影響を与える投機的実行サイドチャネル攻撃を確認できます。CVE-2017-5754(Meltdown)およびCVE-2017-5715(Spectre)は、特権のないプロセスが特権プロセスから秘密情報を盗むことを可能にします。これ…
 albertleecn/cve-2017-5753
OSX 10.13.2, CVE-2017-5753, Spectre, PoC, C, OSX 用 ASM, MAC, Intel Arch, 概念実証, Hopper.App 出力
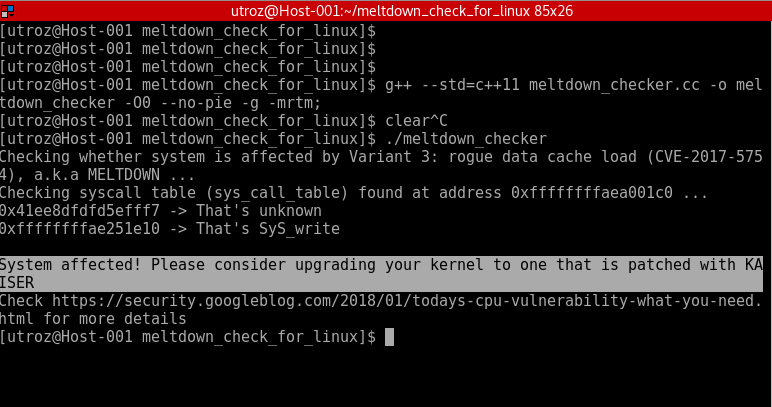 speecyy/am-i-affected-by-meltdown
Proof-of-concept / Exploit / システムがVariant 3: rogue data cache load(CVE-2017-5754)の影響を受けるかどうかを確認します、別名
 pedrolucasoliva/spectre-attack-demo
公開された"Spectre"脆弱性 (CVE-2017-5753 および CVE-2017-5715) の利用例
 nccgroup/cachegrab
TrustZone対応ARMv8コアのセキュアワールド内のソフトウェアに対するトレース駆動キャッシュ攻撃の実行と可視化を支援するために設計されたツール
 davidbuchanan314/cve-2017-13672
CVE-2017-13672 用のPOC (QEMUのVGA CirrusドライバにおけるOOB読み出し。DoSを引き起こす)
 rtlsdrblog/tempestsdr
ソフトウェア無線プラットフォームを使用したリモートビデオ盗聴
 jaydcarlson/c2-printf
Silicon Labs C2デバッガ接続を介してトレースメッセージを出力する
 eik00d/cantoolz
CANToolz - ブラックボックスCANネットワーク解析のためのフレームワーク

 embedi/smm_usbrt_poc
CVE-2017-5721 概念実証
 lva/infineon-cve-2017-15361
コンピューターがCVE-2017-15361に対して脆弱なInfineon TPMチップを使用しているかどうかを確認するシンプルなPowerShellスクリプト。
 mailinneberg/broadpwn
Broadpwn バグ (CVE-2017-9417)
 nccgroup/the_automotive_threat_modeling_template
Microsoft Threat Modeling Tool 2016向け自動車セキュリティ用のNCC Groupテンプレート










