Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Am-I-affected-by-Meltdown — Proof-of-concept / Exploit / システムがVariant 3: rogue data cache load(CVE-2017-5754)の影響を受けるかどうかを確認します、別名 | Kitploit
ツール/GitHubGitHub/speecyy/am-i-affected-by-meltdown
脆弱性分析エクスプロイトハードウェアセキュリティバイナリ解析学習と教育
GitHubspeecyy/am-i-affected-by-meltdown

Am-I-affected-by-Meltdown

Proof-of-concept / Exploit / システムがVariant 3: rogue data cache load(CVE-2017-5754)の影響を受けるかどうかを確認します、別名

リポジトリを見る
11298年前未レビュー
共有

私はMeltdownの影響を受けているのか?! Meltdown (CVE-2017-5754) チェッカー

Alt text

これは何?

概念実証 /

エクスプロイト /

システムがVariant 3: 不正データキャッシュロード (CVE-2017-5754)、別名MELTDOWNの影響を受けているかどうかをチェックします。

基本的な考え方は、ユーザーが実行中のシステムに適切なパッチが適用されているかどうかを、 例えばKAISERパッチセット (https://lkml.org/lkml/2017/10/31/884) などを用いて知ることができるというものです。

*** 現在はLinuxでのみ動作します ***

動作の仕組みは?

/proc/kallsyms を使用してシステムコールテーブルを見つけ、MELTDOWNを悪用して見つかったシステムコールのアドレスが、 /proc/kallsyms 内の対応するアドレスと一致するかどうかをチェックします。

"Unable to read /proc/kallsyms..." というエラーが発生した場合の対処法

これは、システムが /proc/kallsyms 内のカーネルシンボルをプログラムが読み取ることを防いでいるためかもしれません。 原因は /proc/sys/kernel/kptr_restrict が 1 に設定されていることです。 以下のコマンドで解決できます:

sudo sh -c "echo 0  > /proc/sys/kernel/kptr_restrict"

このシナリオで別のアプローチにフォールバックする方法についてアイデアがあれば、Issueを開いてください。

はじめに

プロジェクトをコンパイルするには make を実行してください。

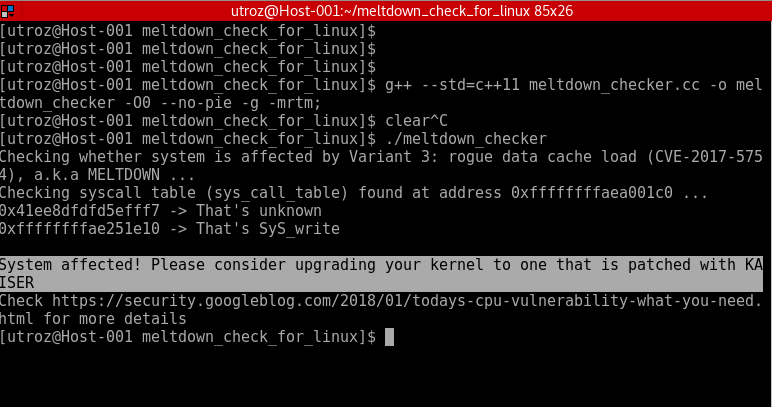
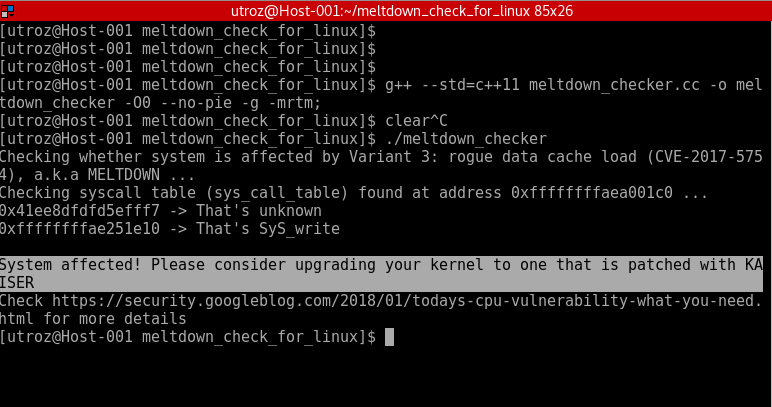
Meltdownの影響を受けるシステムでの出力例:

Alt text

Checking whether system is affected by Variant 3: rogue data cache load (CVE-2017-5754), a.k.a MELTDOWN ...
Checking syscall table (sys_call_table) found at address 0xffffffffaea001c0 ...
0xc4c4c4c4c4c4c4c4 -> That's unknown
0xffffffffae251e10 -> That's SyS_write

System affected! Please consider upgrading your kernel to one that is patched with KAISER
Check https://security.googleblog.com/2018/01/todays-cpu-vulnerability-what-you-need.html for more details

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    383
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    280

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →