#1
 neo23x0/mongobleed-detector
MongoBleedエクスプロイトの検出スクリプト
 bitranox/fingerprint
Windowsにおけるレジストリとファイルの変更監視
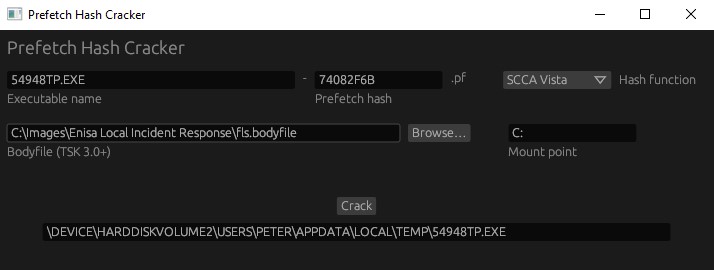 harelsegev/prefetch-hash-cracker
Windowsプレフェッチハッシュから完全な実行可能ファイルパスを復元するブルートフォースツール(bodyfilesを使用)。XP、Vista、2008のハッシュ関数をサポートし、フォレンジック解析向け。
 visma-prodsec/columbo
ML支援フォレンジック分析ツール。Volatility 3、autorunsc、sigcheckを使用してWindows上のメモリ、ディスク、ライブシステムのトリアージを自動化し、敵対的活動や侵害されたアーティファクトを検出します。
 adibirzu/openclaw-security-monitor
OpenClaw デプロイメント向けのプロアクティブなセキュリティ監視。ClawHavoc、AMOS stealer、CVE-2026-25253、メモリポイズニング、サプライチェーン攻撃を検出します。

 carmaa/interrogate
Interrogate は、対象オペレーティングシステムを問わず、バイナリデータ内の暗号鍵を識別するための概念実証ツールです。主としてメモリダンプ分析とフォレンジック用途を目的としています。
 citrix/ioc-scanner-cve-2019-19781
CVE-2019-19781用侵害インジケータスキャナ
 sinfocol/vboxdie-cracker
VirtualBox ディスクイメージ暗号化パスワードクラッカー
 threatray/threat-research
ThreatrayのThreat ResearchによるIoCsおよびYARAルール
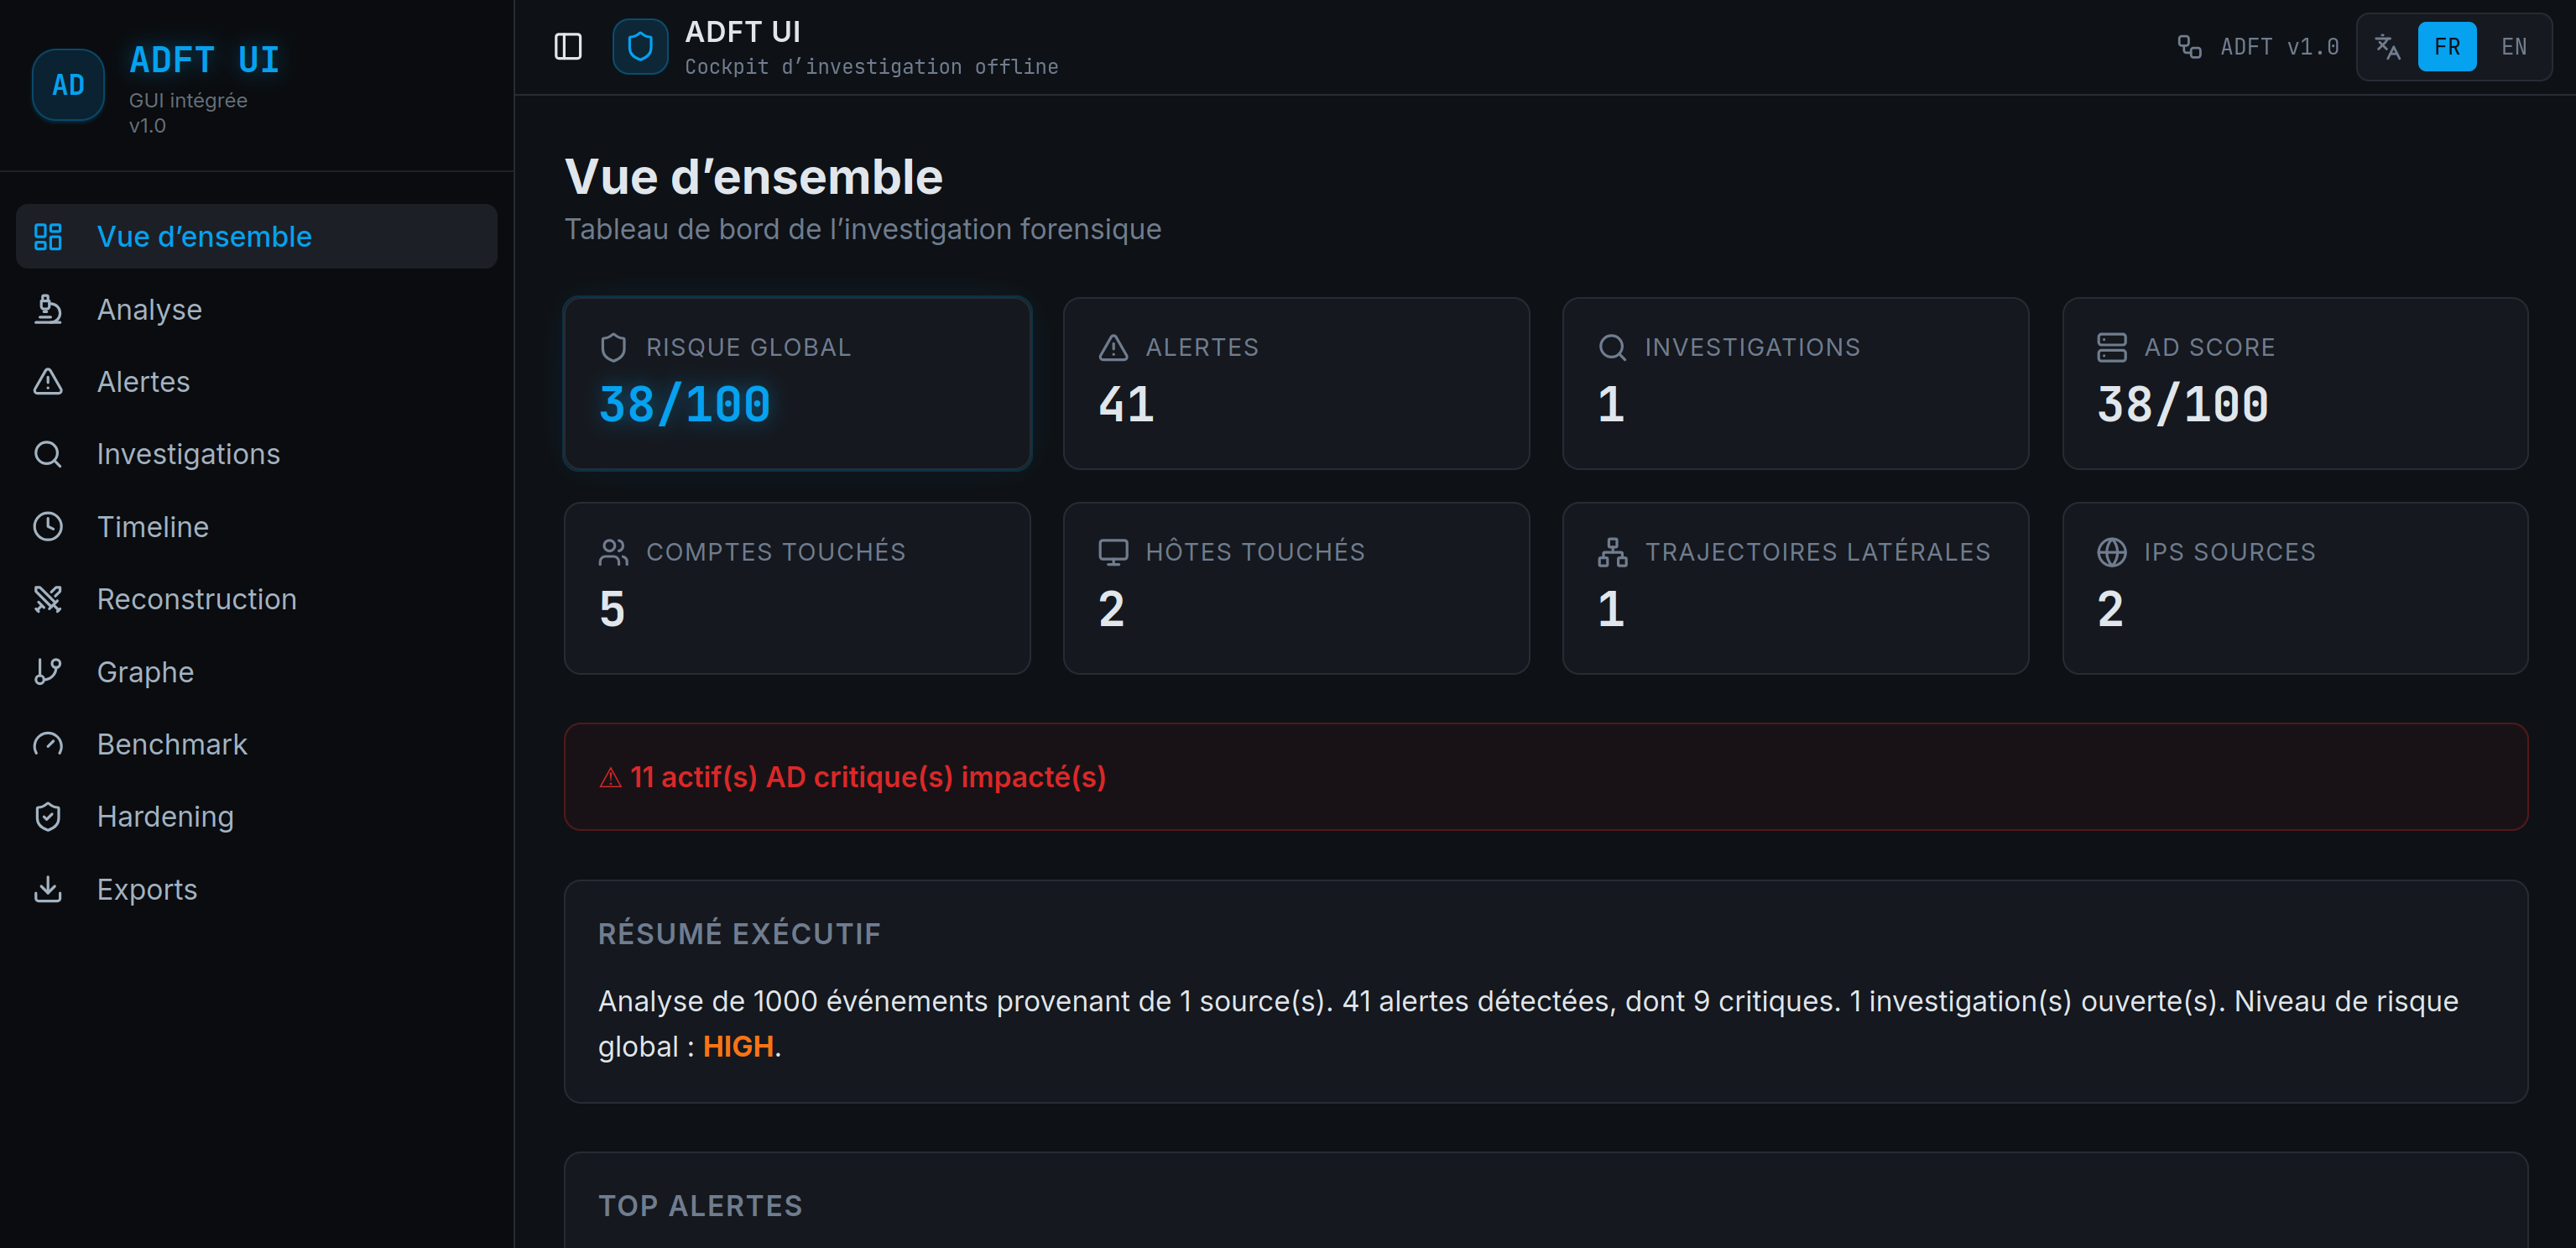 kjean13/adft
Active Directory Forensic Toolkit : Windowsイベントログ(EVTX)からAD攻撃を検出&再構築
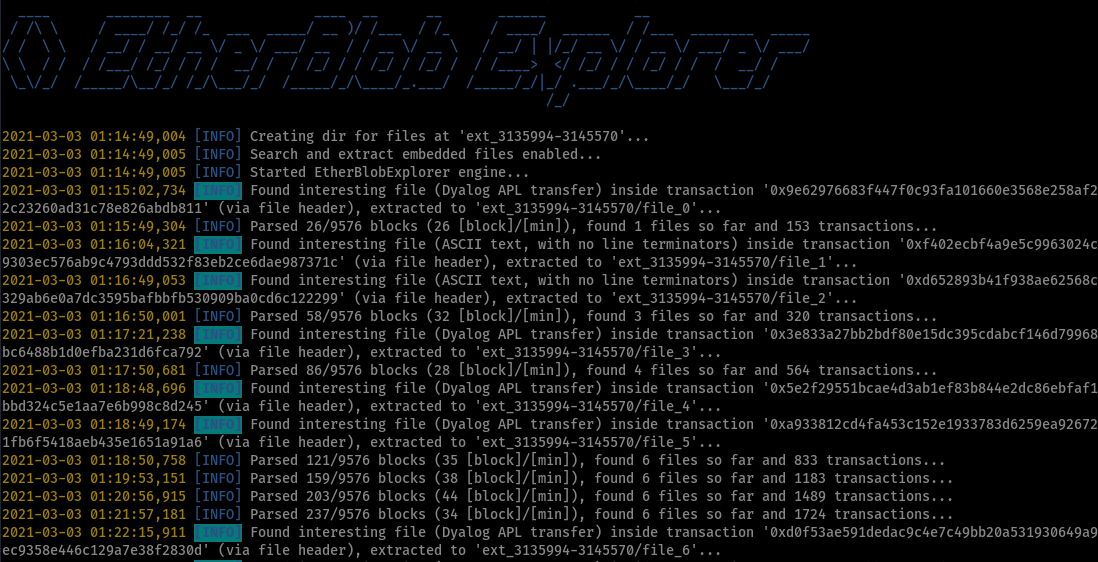 litneet64/etherblob-explorer
Ethereum Blockchainネットワーク上のblobファイルを検索および抽出する
 twocanoes/audit
OS X向けの監査用Preference Paneおよびログリーダー
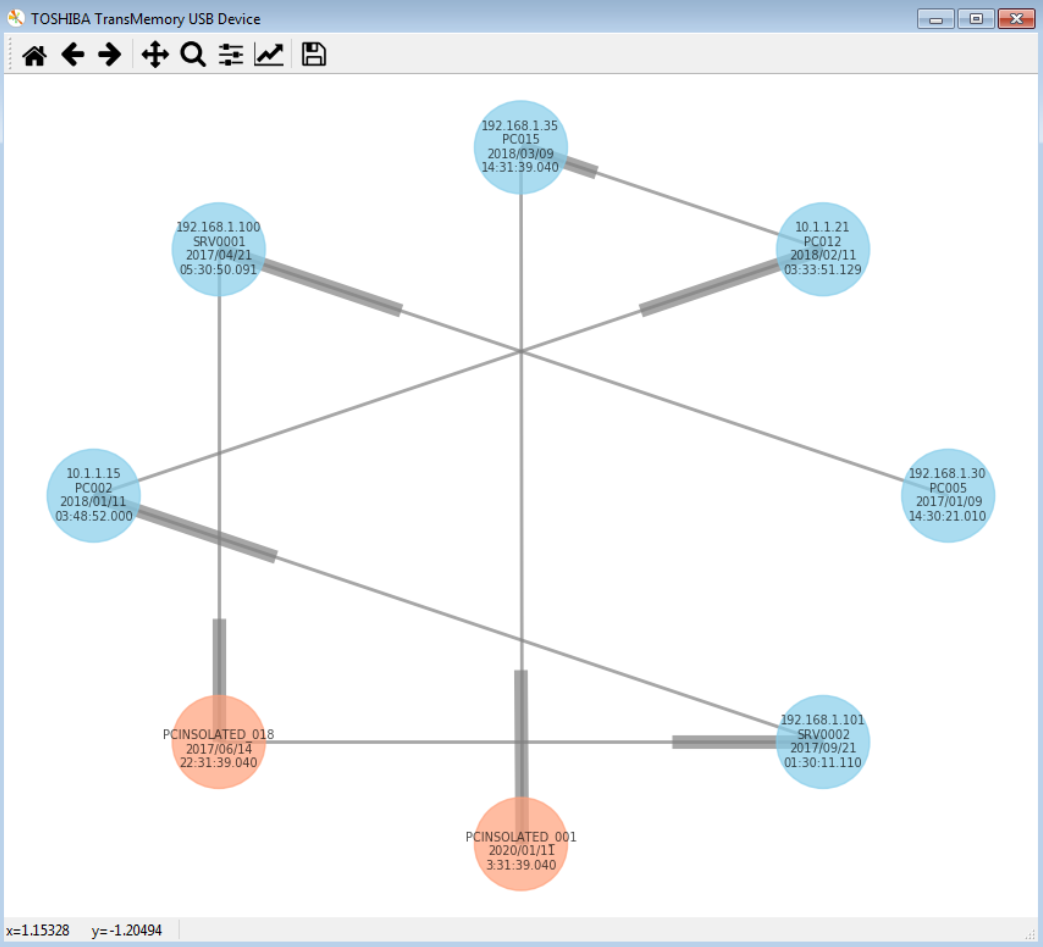 telefonica/hiddennetworks-python
USBデバイス接続フォレンジックツール。ローカルおよびドメインネットワーク全体で物理デバイスとコンピュータの関係を追跡し、インシデント対応やデジタル調査のために視覚的なグラフやCSV/JSONレポートを生成します。
 jas502n/010-editor-template
010 Editor用のバイナリテンプレートリポジトリ。実行可能ファイル、ファイルシステムイメージ、レジストリハイブ、フォレンジックアーティファクトを200以上のフォーマットにわたって解析するための.btスクリプトを提供します。
 kcreyts/plugxdecoder
PlugXトラフィックおよび暗号化/圧縮されたアーティファクトをデコードします