#1
 pstirparo/machofile
machofileはMach-Oバイナリファイルを解析するためのモジュールです。
 ncsc-nl/citrix-2025
YARAルールを使用してCitrix NetScalerのコアダンプ、ディスクイメージ、および稼働中のホストをスキャンし、侵害の兆候を検出するデジタルフォレンジックおよびインシデントレスポンスツール。

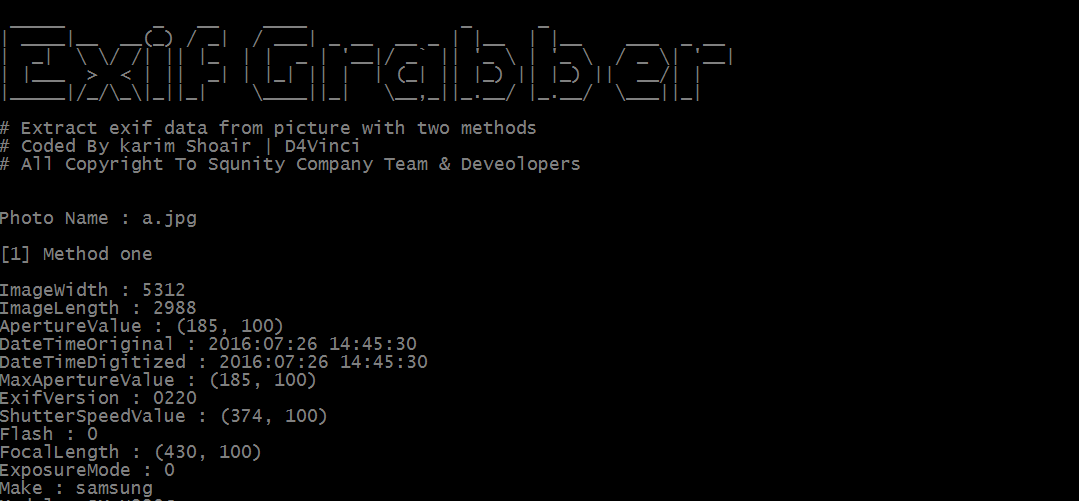 d4vinci/exif-grabber
写真から2つの方法でexifデータを抽出するPythonツール
 leonward/openfpc
OpenFPC, オープンソースのフルパケットキャプチャ
 canyie/transitionplayer
CVE-2026-0091, Androidのウィンドウ管理の脆弱性を利用して、adbからLauncherプロセスで任意のコード実行を行う。
 nextronsystems/iocs
Nextron脅威リサーチチームによる分析と調査から得られた侵害指標

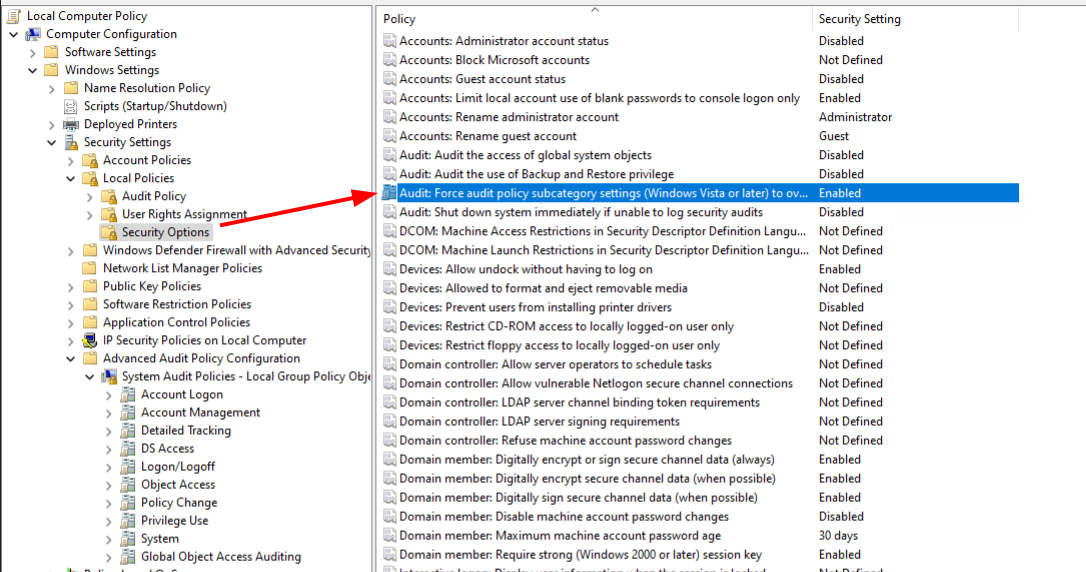 nextronsystems/evtx-baseline
サンプルソフトウェアのインストールと基本的なユーザー操作を含む、グッドウェアのevtxログのサンプルをホストするリポジトリ。
 ifpdz/cve-2025-24104
CVE-2025-24104の技術的な解説:バックアップ復元におけるシンボリックリンク検証のバイパスを介したiOSサンドボックスエスケープであり、サンドボックス外での任意のファイル読み取りを可能にします。
 cloudflare/filterforge
BPFフィルターを解決し、これらに基づいてパケットを作成するためのツール。
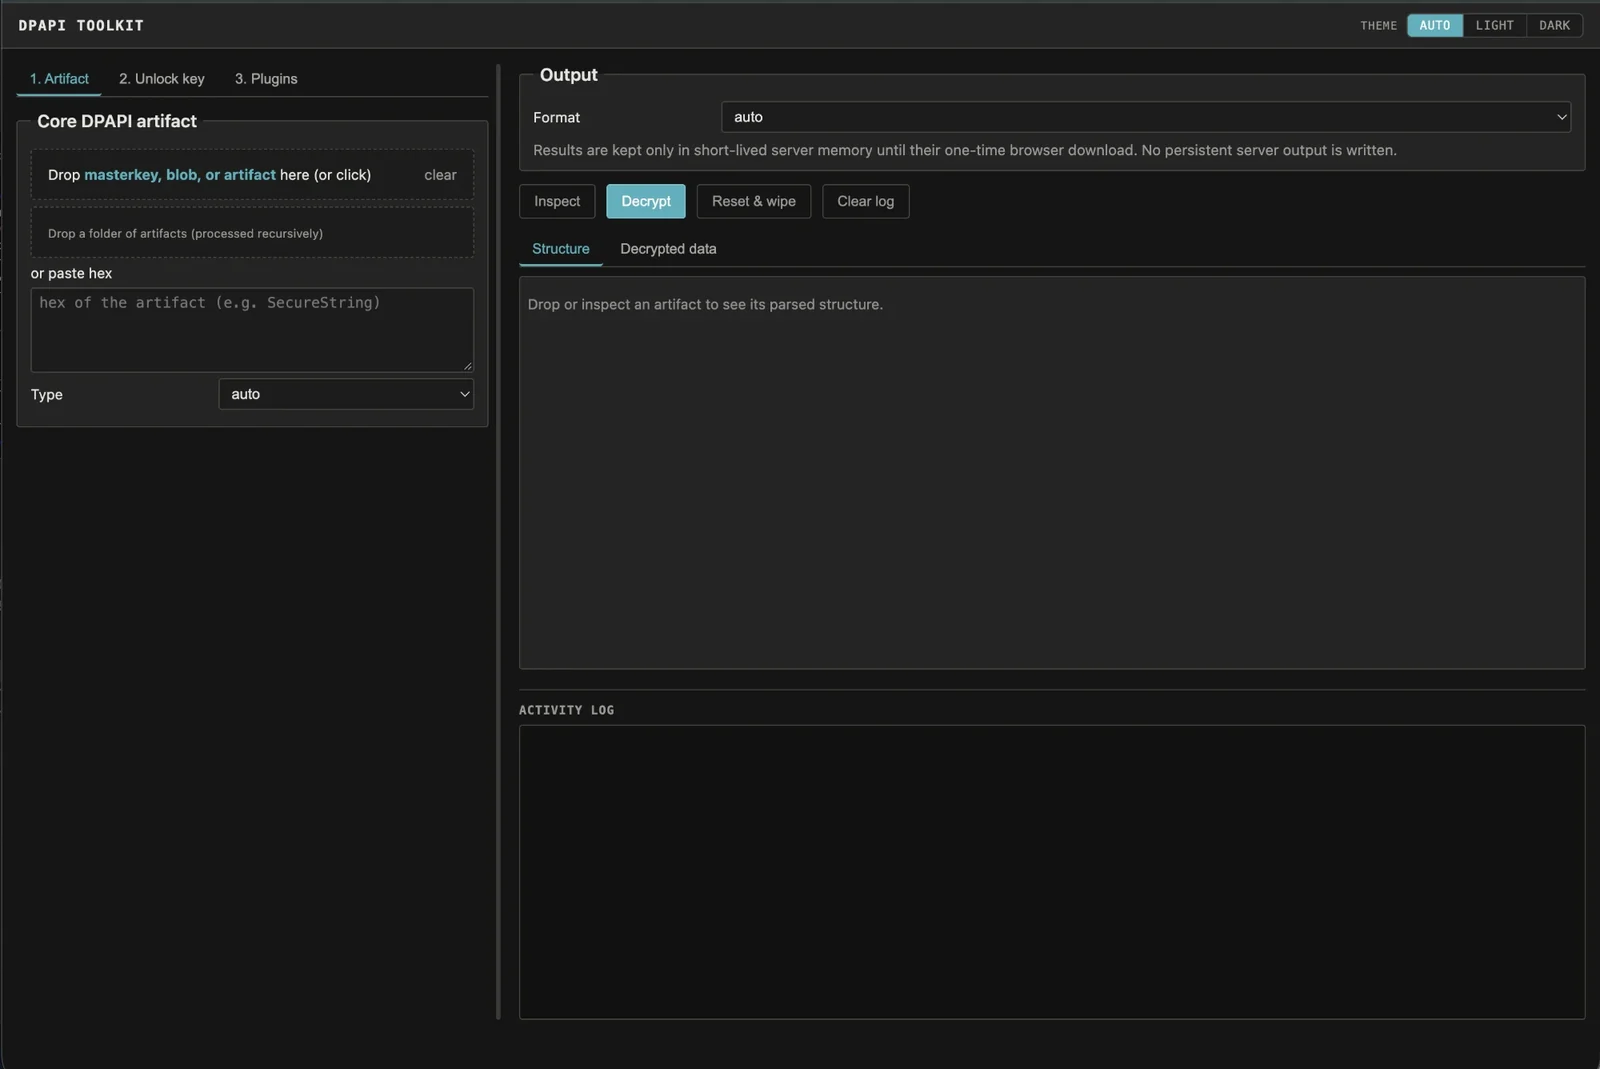 crypt0p3g/dpapi-toolkit
Windows DPAPIアーティファクトをドロップするだけで、そのフォーマットと必要なマスターキーを正確に特定し、キーを入力すれば復号します。オフライン、CLI + Web UI。
 0xsp-srd/aether
Windowsメモリフォレンジックスおよび脅威ハンティングツールで、ライブプロセスメモリをスキャンして悪意のあるパターン、インジェクション技術、リフレクティブにロードされた.NETアセンブリを検出します。多層信頼度モデルを使用して誤検知を低減します。
 lethal-forensics/macos-collector
macos-collector - DFIR向けmacOSフォレンジックアーティファクトの自動収集
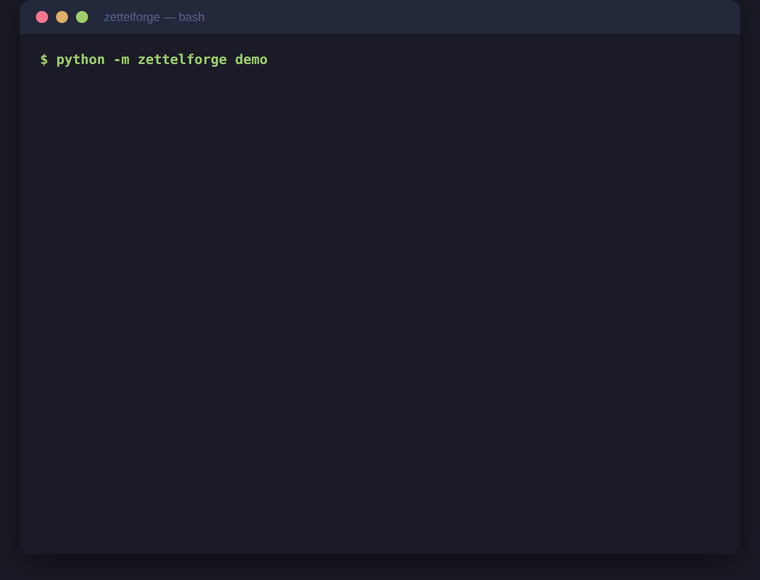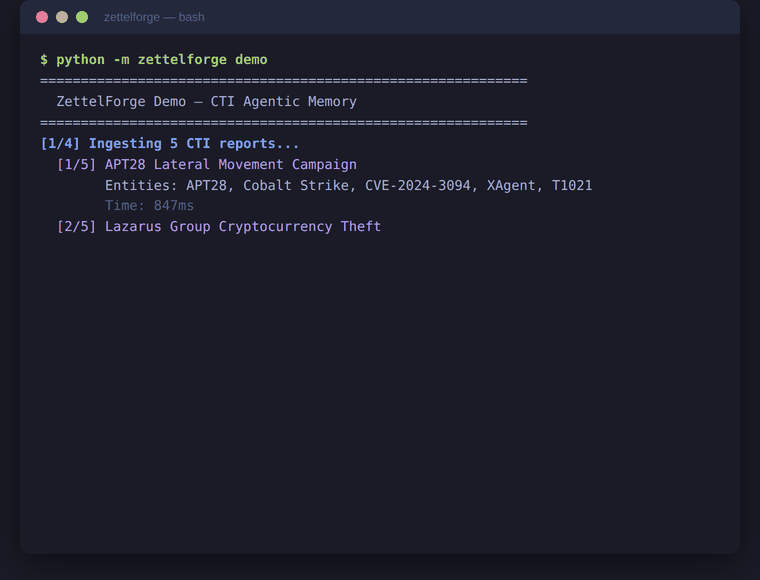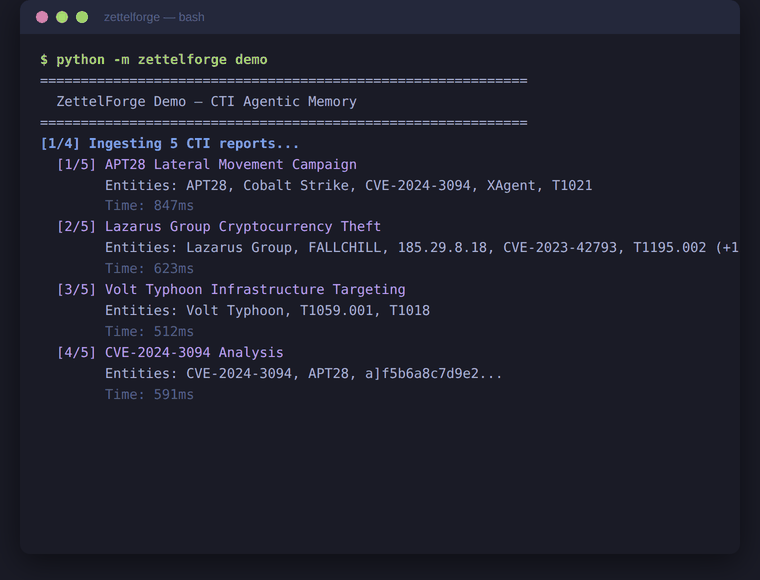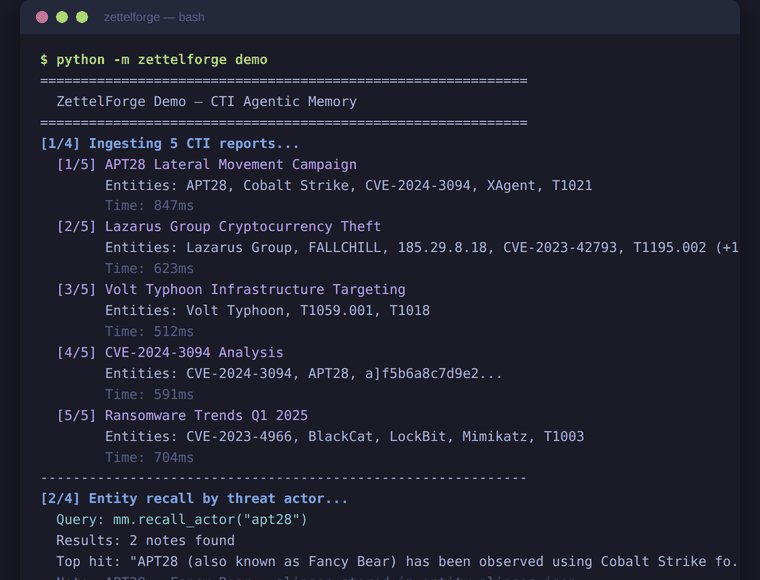 threatrecall/zettelforge
Python製CTI向けエージェントメモリ — STIXナレッジグラフ、脅威アクターのエイリアス解決、オフラインファーストRAG、Claude CodeおよびLangChainエージェント向けMCPサーバー